

Kita semua pasti sudah pernah mendengar tentang Peraturan Perlindungan Data Umum (GDPR).
Ini soal privasi data, kan? Pada dasarnya, ya. Namun, bagi perusahaan, hal ini menandakan perubahan mendasar dalam cara mereka berinteraksi dan menjalin hubungan dengan pelanggan serta audiens target mereka.
Sebagai contoh, Meta dikenakan denda sebesar 1,3 miliar dolar karena tidak mematuhi parameter privasi data yang ditetapkan oleh GDPR. 😲
Jadi, jika Anda memiliki pelanggan di wilayah Uni Eropa, Anda harus memastikan hal ini dilakukan dengan benar dan secepatnya!
Postingan blog ini akan membekali Anda dengan pemahaman yang jelas tentang kepatuhan GDPR, daftar periksa praktis untuk mencapainya, serta beberapa alat yang berguna untuk mengotomatisasi dan mempermudah proses tersebut.
Ayo mulai. 🎢
GDPR 101: Memahami Dasar-dasarnya
Apa itu GDPR?
GDPR adalah peraturan yang diberlakukan oleh Uni Eropa untuk melindungi privasi data individu di wilayah tersebut. Peraturan ini mengatur bagaimana data pribadi warga negara Uni Eropa dikumpulkan, disimpan, digunakan, dan pada akhirnya dilindungi oleh perusahaan.
Undang-undang ini mulai berlaku pada Mei 2018 dan telah berdampak signifikan terhadap cara perusahaan berinteraksi dengan pelanggan. Pedoman lengkap ini disusun untuk mengatur tiga aspek utama perlindungan data:
- Privasi data: GDPR memberikan individu kendali yang lebih besar atas data pribadi mereka, termasuk hak untuk mengakses, memperbaiki, menghapus, membatasi pemrosesan, portabilitas data, menolak pemrosesan, dan mendapatkan informasi mengenai kegiatan pemrosesan data
- Keamanan data: Peraturan ini mewajibkan perusahaan untuk menerapkan langkah-langkah teknis dan organisasi yang sesuai guna melindungi data pribadi dari akses, perubahan, pengungkapan, atau penghancuran yang tidak sah
- Akuntabilitas: Perusahaan bertanggung jawab untuk membuktikan kepatuhan terhadap GDPR. Hal ini mencakup pelaksanaan penilaian dampak perlindungan data (DPIA) untuk kegiatan pemrosesan berisiko tinggi, seperti perbankan, serta penunjukan petugas perlindungan data (DPO) dalam kasus-kasus tertentu
🚦Ingat: Setiap organisasi yang mengumpulkan atau memproses data pribadi warga Uni Eropa, terlepas dari lokasi perusahaannya, wajib mematuhi GDPR. Hal ini mencakup usaha kecil, perusahaan multinasional, dan bahkan organisasi nirlaba.
Data apa yang dimaksud?
GDPR berfokus pada informasi yang dapat mengidentifikasi pribadi (PII), yaitu setiap informasi yang dapat digunakan untuk mengidentifikasi seseorang, baik secara langsung maupun tidak langsung. Contohnya antara lain:
- Pengidentifikasi langsung: Nama, alamat, nomor jaminan sosial atau yang setara, nomor telepon, alamat email
- Pengidentifikasi tidak langsung: Jenis kelamin, ras, tanggal lahir, indikator geografis, pekerjaan, data demografis
- Data Pribadi yang Sensitif (PII): Nomor SIM, nomor paspor, data biometrik, informasi keuangan, catatan medis, informasi akun elektronik dan digital, catatan kepegawaian karyawan, informasi kata sandi, nomor identitas sekolah
Baca Selengkapnya: 10 Perangkat Lunak Tata Kelola Data Terbaik (Ulasan & Harga )
Apa artinya bagi perusahaan?
Dari sudut pandang GDPR, Anda bisa jadi merupakan pengendali data atau pengolah data yang menangani data warga negara Uni Eropa. Tergantung pada kategori mana Anda termasuk, ekspektasi terhadap Anda sebagai bisnis bisa berbeda-beda.
- Pengendali data: Ini adalah entitas yang menentukan tujuan dan cara pemrosesan data pribadi. Mereka bertanggung jawab untuk memastikan kepatuhan terhadap GDPR
- Pengolah data: Ini adalah entitas yang memproses data pribadi atas nama pengendali data. Mereka wajib mengikuti instruksi dari pengendali data
Sebagai contoh nyata, pengendali data bisa berupa rumah sakit, sedangkan pengolah data bisa berupa penyedia layanan penyimpanan cloud tempat rumah sakit menyimpan catatan pasien. Sebagai pengendali data, rumah sakit menentukan informasi apa yang akan disimpan dan bagaimana cara menggunakannya. Penyedia layanan cloud (pengolah data) hanya menyimpan data tersebut dengan aman sesuai dengan instruksi rumah sakit.
🚦Ingat: GDPR menempatkan tanggung jawab yang lebih besar pada pengendali data untuk merancang dan menerapkan privasi sejak awal ke dalam semua proses bisnis mereka.
GDPR: Undang-undang privasi atau undang-undang privasi informasi?
Undang-undang privasi dan undang-undang perlindungan data sering kali digunakan secara bergantian, namun keduanya memiliki nuansa yang berbeda. Meskipun keduanya berfokus pada perlindungan data individu, keduanya mendekati masalah ini dari sudut pandang yang sedikit berbeda.
Undang-undang privasi, dalam arti yang paling luas, berkaitan dengan perlindungan individu dari gangguan terhadap kehidupan pribadi dan ruang fisik mereka, seperti kunjungan tak diundang ke rumah. Di sisi lain, undang-undang privasi informasi secara khusus berfokus pada perlindungan data pribadi, seperti alamat IP atau email.
Dalam praktiknya, layanan yang Anda daftarkan mungkin mengakses lokasi Anda melalui GPS ponsel dan mengirimkan pembaruan yang disesuaikan dengan wilayah Anda, atau layanan pengiriman mungkin mengirimkan barang ke alamat rumah Anda. Jika salah satu dari bisnis ini mengalami kebocoran data, lokasi rumah Anda tiba-tiba menjadi publik dan berisiko disalahgunakan.
Dalam konteks ini, meskipun GDPR terutama melindungi data pribadi, peraturan ini juga mencakup masalah privasi yang lebih luas.
GDPR bukan hanya soal perlindungan data. Ini juga berkaitan dengan hak-hak dasar, termasuk hak atas privasi dan hak untuk dilupakan.
GDPR bukan hanya soal perlindungan data. Ini juga berkaitan dengan hak-hak dasar, termasuk hak atas privasi dan hak untuk dilupakan.
Daftar Periksa Kepatuhan GDPR: Peta Jalan Anda Menuju Perlindungan Data
Sekarang setelah kita memahami inti dari GDPR (setidaknya bagian dasarnya!), mari kita lihat langkah-langkah umum yang perlu dimasukkan ke dalam daftar periksa audit GDPR agar dapat memenuhi kepatuhan.
1. Petakan sumber data Anda
Sebelum Anda dapat melindunginya, Anda perlu memahami data apa saja yang Anda kumpulkan. Lakukan audit untuk mengidentifikasi semua data pribadi yang dikumpulkan oleh bisnis Anda, dari mana asalnya, dan bagaimana data tersebut digunakan.
Untuk melakukannya secara efisien, Anda perlu memperhatikan hal-hal berikut:
- Inventarisasi data: Buatlah inventarisasi terperinci mengenai semua kategori data pribadi yang dikumpulkan, termasuk nama, alamat, informasi kontak, data keuangan, data biometrik, dan lainnya
- Sumber data: Identifikasi sumber data ini, seperti situs web, formulir, penyedia pihak ketiga, atau interaksi fisik
- Kegiatan pemrosesan data: Tentukan bagaimana data tersebut digunakan, termasuk penyimpanan, pemrosesan, transmisi, dan pembagian
- Penyimpanan data: Tetapkan kebijakan penyimpanan data (berapa lama data disimpan di sistem Anda) yang selaras dengan prinsip-prinsip GDPR dan meminimalkan penyimpanan data pribadi
- Alur data: Petakan alur data di dalam organisasi Anda dan ke pihak eksternal. Misalnya, layanan pengiriman pihak ketiga yang menangani pesanan pengiriman Anda termasuk dalam kategori ini
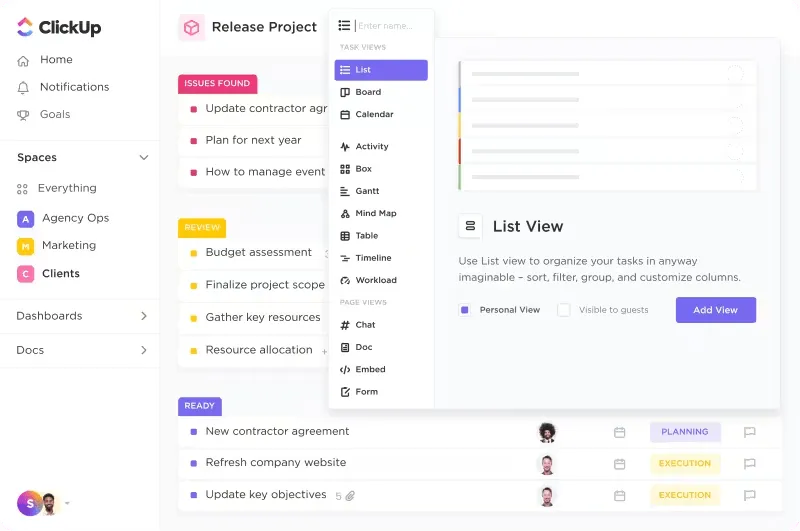
💡 Kiat Pro: ClickUp CRM dapat menjadi solusi data serba guna bagi Anda dalam memetakan dan menyimpan data pelanggan. Mulai dari mencatat alamat email dalam prospek penjualan hingga memantau perjalanan pelanggan dan interaksi tambahan lainnya, ClickUp CRM akan membantu Anda mengatur semua data di satu tempat.
2. Tunjuk seorang petugas perlindungan data (DPO)
Seorang DPO bertindak sebagai satu-satunya titik kontak untuk privasi data di dalam organisasi Anda.
Sebagai ahli privasi data, petugas perlindungan data (DPO) memastikan bahwa praktik pengelolaan data organisasi sesuai dengan persyaratan GDPR. Dalam perannya, seorang DPO menangani permintaan dari subjek data, menanggapi insiden pelanggaran data, membantu dalam penilaian risiko, dan bertindak sebagai penghubung dengan otoritas perlindungan data.
Untuk memenuhi syarat sebagai DPO, seorang kandidat harus memiliki keahlian dalam hukum perlindungan data dan mudah dihubungi oleh karyawan serta subjek data. Dengan menunjuk DPO yang memenuhi syarat, Anda dapat menunjukkan komitmen terhadap privasi data, mengurangi risiko ketidakpatuhan, dan meningkatkan kredibilitas bisnis Anda di mata pelanggan.
Baca Selengkapnya: Cara Menggunakan AI untuk Tata Kelola Data (Contoh Penggunaan & Alat)
3. Dokumentasikan proses kepatuhan GDPR Anda dari awal hingga akhir
Dokumentasikan semuanya! Menyusun kebijakan pemrosesan data melibatkan penjabaran setiap proses yang ada sehingga Anda dapat menentukan dengan tepat di mana data pelanggan akan disimpan atau berapa lama data tersebut akan disimpan setelah mereka membatalkan langganan, misalnya.
Pastikan bahwa gambaran umum proses dan detail terperinci telah didefinisikan dengan jelas serta dapat diakses oleh semua tim yang perlu memperbarui atau merujuknya secara berkala.
Manfaatkan ClickUp Docs untuk menyimpan catatan terpusat dan mudah diakses mengenai aktivitas pemrosesan data Anda, termasuk jenis data, dasar hukum pengumpulan, dan jangka waktu penyimpanan.
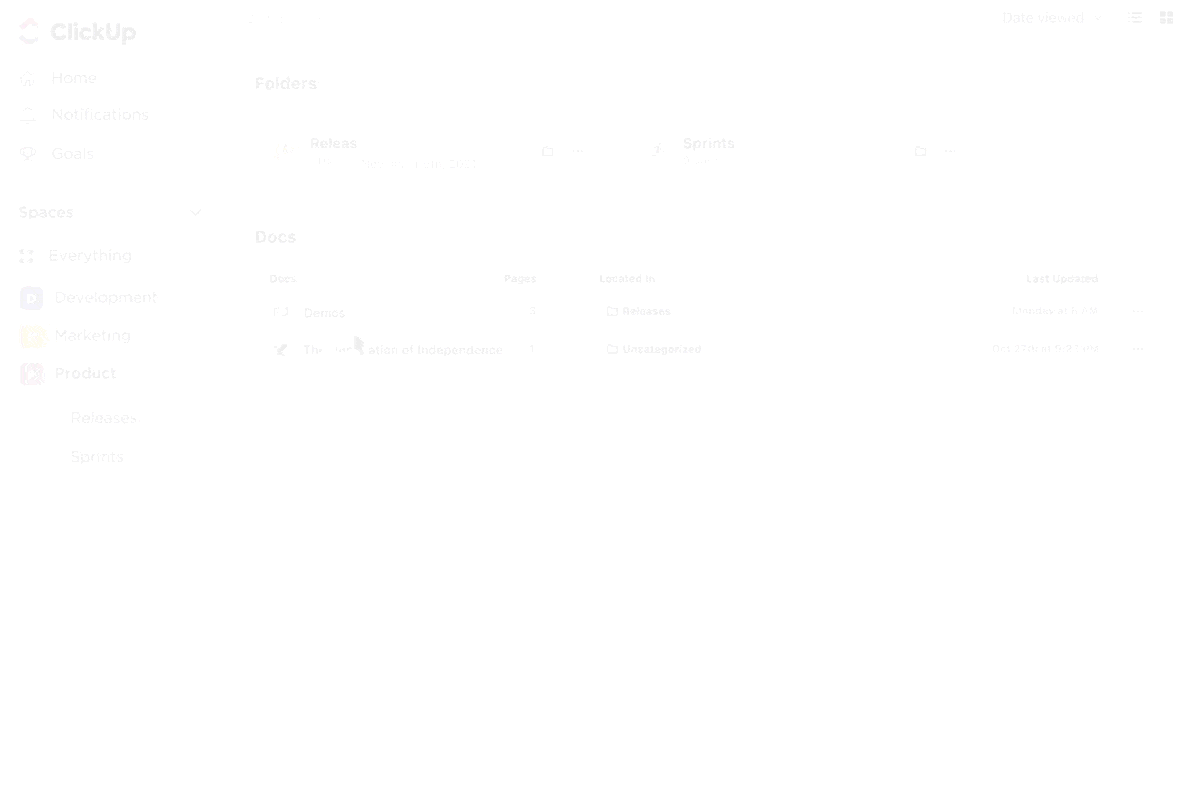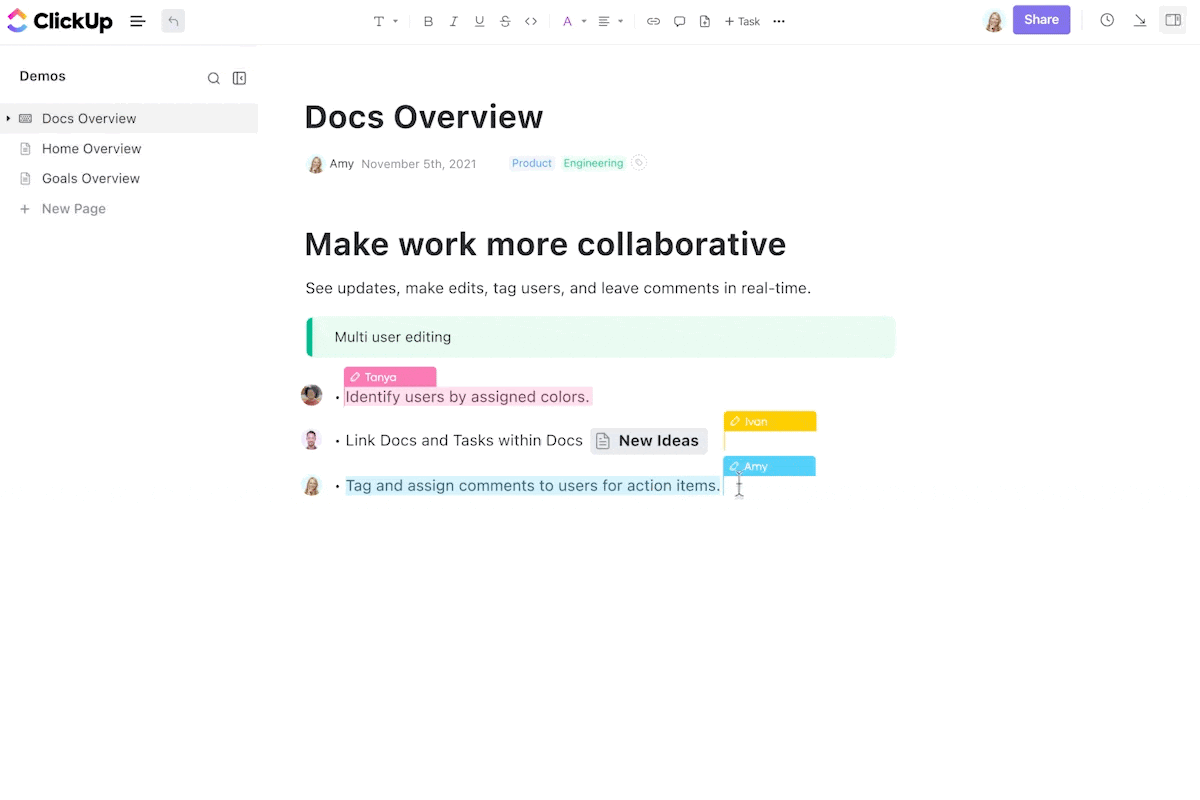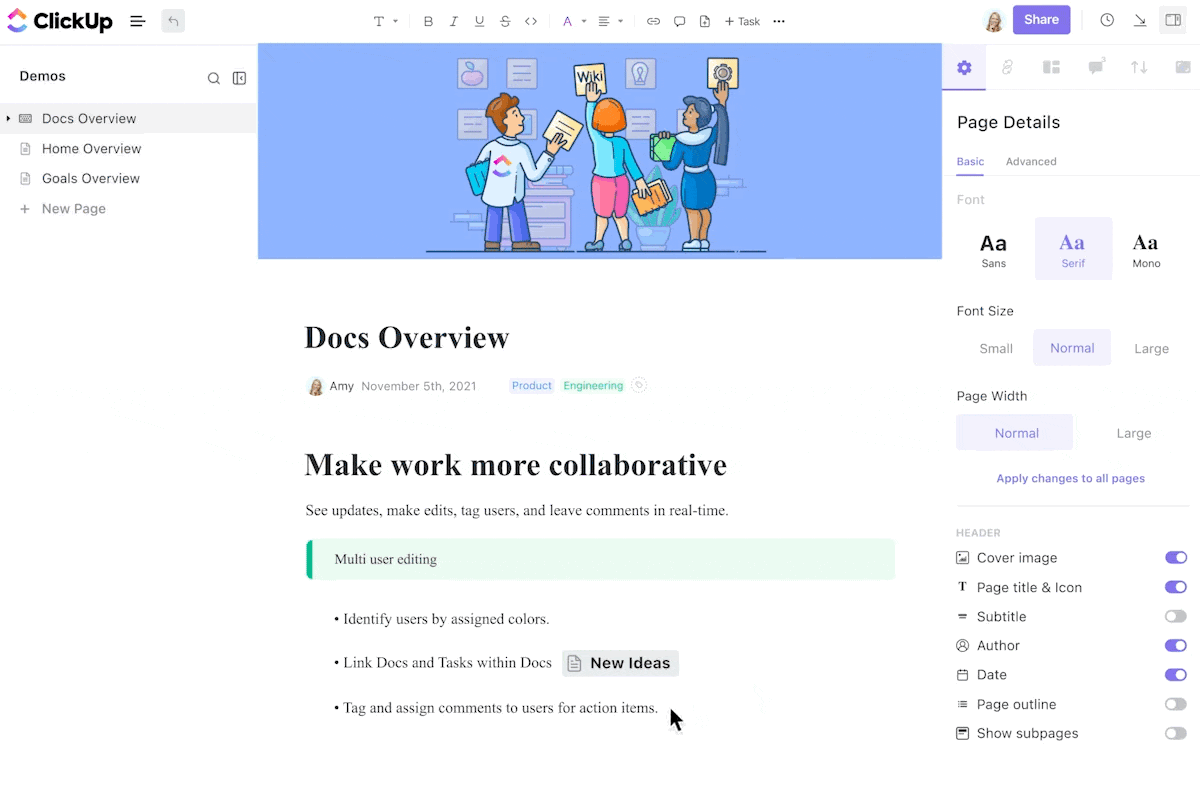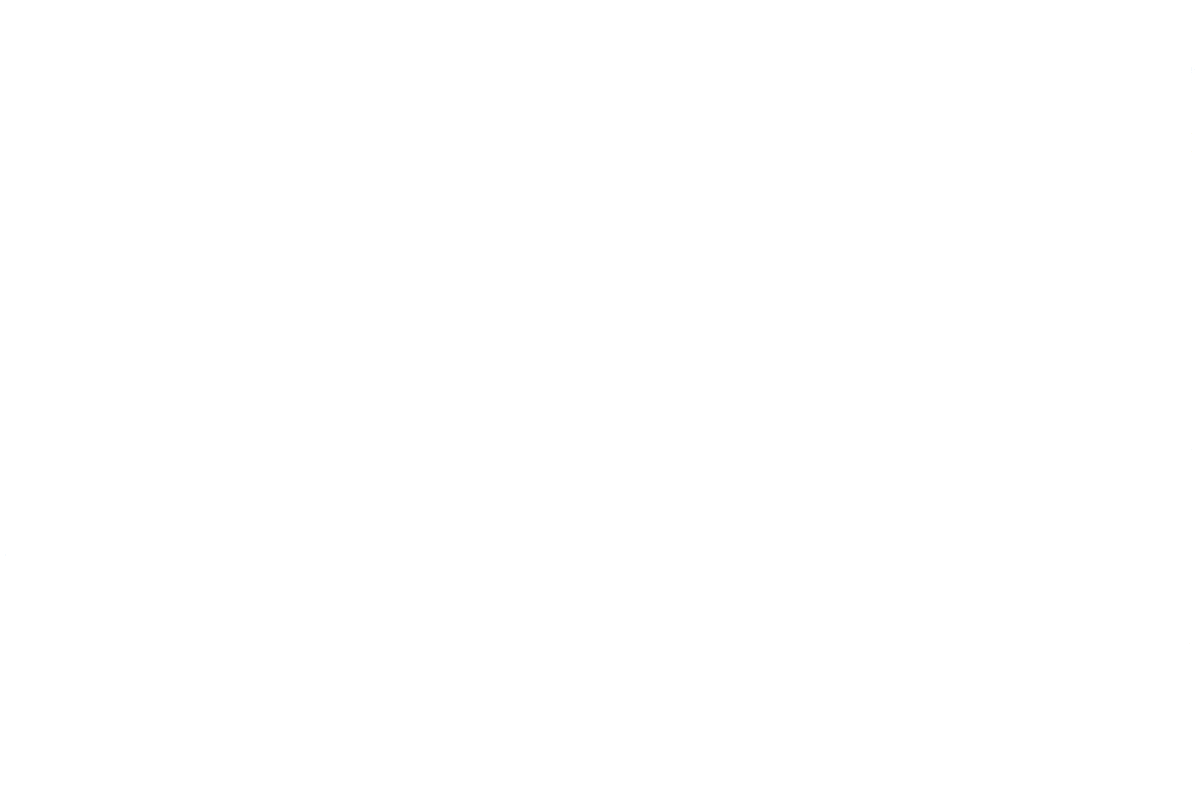
Buatlah dokumen terpisah untuk berbagai aspek kepatuhan, seperti pemetaan data, kebijakan penyimpanan data, rencana tanggap insiden kebocoran data, dan penilaian risiko.
Dokumen-dokumen ini dapat diatur ke dalam struktur hierarkis menggunakan halaman bersarang, sehingga mudah dinavigasi dan dijadikan referensi. Anda juga dapat menggunakan fitur kolaborasi ClickUp seperti @mentions untuk melibatkan tim dan individu yang relevan dalam proses ini, memastikan bahwa semua pihak selaras dan mendapat informasi yang diperlukan.
4. Evaluasi kembali proses pengumpulan data Anda
Apakah Anda benar-benar membutuhkan semua data tersebut? GDPR menekankan prinsip minimalisasi data, yang mengharuskan organisasi hanya mengumpulkan dan memproses data pribadi yang diperlukan untuk tujuan tertentu.
Untuk memastikan kepatuhan, evaluasi secara rutin praktik pengumpulan data Anda dan pastikan praktik tersebut terbatas pada hal-hal yang diperlukan dan proporsional dengan tujuan bisnis Anda. Berikut beberapa hal yang perlu dipertimbangkan:
Pembatasan tujuan
Pastikan bahwa data yang Anda kumpulkan berkaitan langsung dengan tujuan bisnis Anda dan tidak digunakan untuk tujuan yang tidak dimaksudkan. Misalnya, untuk memproses pesanan, sebuah situs web e-commerce mungkin mengumpulkan nama pelanggan, alamat, dan informasi pembayaran. Data ini tidak boleh digunakan untuk iklan bertarget tanpa persetujuan pelanggan.
Minimisasi data
Identifikasi apakah ada bidang data yang dapat dihapus atau dianonimkan tanpa mengorbankan tujuan pengumpulan data. Sebuah platform media sosial mungkin pada awalnya mengumpulkan nama lengkap, alamat email, dan tanggal lahir pengguna. Namun, jika platform tersebut dapat berfungsi dengan baik hanya dengan nama pengguna dan alamat email, maka pengumpulan data pribadi sebaiknya diminimalkan.
Penyimpanan data
Tetapkan kebijakan penyimpanan data yang sesuai untuk memastikan bahwa data tidak disimpan lebih lama dari yang diperlukan. Untuk tujuan kepatuhan regulasi, sebuah bank mungkin menyimpan catatan permohonan kartu kredit selama periode tertentu. Setelah periode yang diwajibkan berakhir, data ini dapat dianonimkan atau dihapus.
Persetujuan
Jika Anda mengandalkan persetujuan sebagai dasar hukum untuk pemrosesan data, pastikan persetujuan tersebut diberikan secara sukarela, spesifik, didasarkan pada informasi yang memadai, dan tidak ambigu. Sebuah aplikasi seluler meminta pengguna untuk memberikan persetujuan atas pengumpulan data lokasi guna memberikan rekomendasi yang dipersonalisasi. Persetujuan tersebut harus diberikan secara sukarela dan spesifik (misalnya, akses lokasi hanya saat menggunakan aplikasi).
Kepentingan sah
Jika Anda mengandalkan kepentingan sah, pertimbangkan dengan cermat apakah kepentingan tersebut lebih besar daripada kepentingan, hak, dan kebebasan individu. Sebuah organisasi berita mungkin memproses informasi kontak jurnalis untuk memfasilitasi komunikasi dan kolaborasi. Hal ini dapat dianggap sebagai kepentingan sah untuk kegiatan jurnalistik.
🌈 Tahukah Anda? SOC 2 adalah kerangka kerja yang setara dengan GDPR dan lebih erat kaitannya dengan bisnis di Amerika Serikat. Ini adalah standar sukarela yang digunakan oleh organisasi untuk menunjukkan komitmen mereka terhadap keamanan dan privasi data.
Meskipun GDPR merupakan peraturan hukum yang berfokus pada perlindungan data pribadi individu di Uni Eropa, SOC 2 dapat dianggap sebagai standar pelengkap. Dengan mencapai kepatuhan SOC 2, Anda dapat menunjukkan bahwa Anda adalah entitas bisnis yang bertanggung jawab dalam pengelolaan data dan tetap mematuhi langkah-langkah keamanan data yang diakui secara global.
5. Waspadai kebocoran data dan bertindaklah cepat
Saat melaporkan pelanggaran data berdasarkan GDPR, organisasi harus menilai risiko potensial terhadap hak dan kebebasan individu. Hal ini mencakup pertimbangan jenis data yang bocor, kemungkinan terjadinya akses tanpa izin, serta konsekuensi potensial bagi individu yang terdampak.
GDPR mewajibkan pelaporan pelanggaran data dalam waktu 72 jam jika terdapat risiko tinggi yang dapat berdampak negatif terhadap hak dan kebebasan individu.
Dalam banyak kasus, organisasi juga harus memberi tahu individu yang terdampak secara langsung, dengan memberikan informasi yang jelas mengenai pelanggaran tersebut, data yang terlibat, dan langkah-langkah yang diambil untuk mengatasinya.
Selain itu, penyelidikan menyeluruh diperlukan untuk memahami penyebab pelanggaran tersebut dan menerapkan langkah-langkah pencegahan. Sangat penting untuk menyimpan catatan terperinci mengenai seluruh proses, termasuk langkah-langkah yang diambil untuk melaporkan pelanggaran tersebut dan memitigasi dampaknya.
Contohnya: Kebocoran Data British Airways
Pada tahun 2018, British Airways mengalami kebocoran data besar-besaran yang memengaruhi sekitar 500.000 pelanggan. Para peretas berhasil mendapatkan akses tanpa izin ke sistem reservasi maskapai tersebut, dan mencuri informasi pribadi seperti nama, alamat, detail kartu pembayaran, serta rencana perjalanan.
Pelanggaran ini merupakan pelanggaran jelas terhadap GDPR, karena melibatkan pemrosesan data pribadi secara besar-besaran tanpa izin. British Airways didenda sebesar £20 juta oleh Kantor Komisaris Informasi (ICO) Inggris atas insiden tersebut.
6. Prioritaskan transparansi dalam pengumpulan data Anda
Pelanggan Anda berhak mengetahui secara tepat data apa saja yang Anda kumpulkan dan bagaimana Anda menggunakannya. Berikut adalah beberapa langkah yang dapat Anda ambil untuk memastikan transparansi dalam proses pengumpulan data Anda:
- Kebijakan privasi yang jelas dan ringkas: Sediakan kebijakan privasi yang mudah diakses dan dipahami, serta secara jelas menguraikan praktik pengelolaan data mereka. Kebijakan ini sebaiknya ditulis dalam bahasa yang sederhana dan menghindari istilah hukum yang rumit
- Persetujuan yang terinformasi: Jelaskan tujuan pengumpulan data, jenis data yang dikumpulkan, dan hak-hak pelanggan terkait data tersebut selama proses pengumpulan persetujuan.
- Permohonan akses subjek data: Tanggapi permohonan akses subjek data dengan cepat dan menyeluruh. Ini berarti memberikan salinan data pribadi kepada individu tersebut serta informasi mengenai cara pengolahannya
- Pembagian data dengan pihak ketiga: Jika data pribadi dibagikan kepada pihak ketiga, pastikan bahwa langkah-langkah perlindungan yang sesuai telah diterapkan untuk melindungi data tersebut dan bahwa pihak ketiga tersebut juga mematuhi GDPR
7. Pastikan adanya persetujuan orang tua untuk pelanggan di bawah umur
GDPR mewajibkan perusahaan untuk mendapatkan persetujuan orang tua atau wali sah sebelum memproses data pribadi anak-anak di bawah usia 16 tahun di sebagian besar negara anggota Uni Eropa.
Untuk memverifikasi usia pengguna Anda, gunakan metode yang andal seperti meminta persetujuan orang tua atau menggunakan layanan verifikasi usia. Jika persetujuan orang tua diperoleh, persetujuan tersebut harus diberikan secara sukarela, spesifik, berdasarkan informasi yang memadai, dan tidak ambigu.
Selain itu, simpan catatan terperinci mengenai proses pemberian persetujuan, termasuk tanggal, metode, dan identitas pihak yang memberikan persetujuan. Tambahkan langkah-langkah tambahan untuk memastikan bahwa tidak ada informasi sensitif yang dikumpulkan dari anak-anak dan bahwa data mereka tidak disimpan lebih lama dari yang diperlukan.
Contohnya: TikTok vs. Komisi Perlindungan Data Irlandia
TikTok didenda sebesar $379 juta oleh Komisi Perlindungan Data Irlandia (DPC) karena gagal melindungi data pribadi anak-anak secara memadai. DPC menemukan bahwa TikTok belum memperoleh persetujuan yang sah dari anak-anak di bawah usia 13 tahun, sebagaimana diwajibkan oleh GDPR.
Selain itu, DPC mengkritik TikTok karena dianggap tidak cukup berupaya mencegah anak-anak mengakses konten yang berpotensi berbahaya. Ini merupakan salah satu denda terbesar yang dijatuhkan berdasarkan GDPR, yang menyoroti pentingnya melindungi data anak-anak di dunia maya.
8. Terapkan sistem persetujuan double opt-in
Untuk memfasilitasi proses persetujuan yang benar-benar didasarkan pada informasi yang memadai, kumpulkan persetujuan eksplisit dari pelanggan sebelum memproses data mereka, termasuk alamat email mereka, untuk tujuan pemasaran. Proses double opt-in merupakan metode yang andal untuk memastikan bahwa individu telah berlangganan daftar email secara sadar dan sukarela.
Bagaimana cara kerja sistem double opt-in?
- Pendaftaran awal: Saat seseorang memasukkan alamat emailnya untuk berlangganan daftar email, ia akan menerima email konfirmasi
- Konfirmasi: Pengguna harus mengklik tautan atau tombol dalam email konfirmasi untuk menyelesaikan proses berlangganan
Proses verifikasi dua langkah ini membantu mencegah spam dan memastikan bahwa setiap orang telah secara aktif memberikan persetujuan untuk menerima email. Dengan menerapkan proses double opt-in, Anda dapat mengurangi risiko ditandai sebagai pengirim pemasaran email yang tidak diminta.
9. Perbarui kebijakan privasi Anda secara berkala
Tinjau dan perbarui kebijakan privasi Anda secara rutin agar mencerminkan perubahan apa pun dalam praktik pengelolaan data atau persyaratan hukum. Perhatikan poin-poin berikut ini agar kebijakan privasi Anda tetap optimal:
- Akurasi: Pastikan informasi dalam kebijakan privasi Anda akurat dan terkini
- Aksesibilitas: Pastikan kebijakan privasi Anda mudah diakses di situs web Anda dan sertakan tautan ke kebijakan tersebut dari halaman-halaman lain yang relevan
- Konsistensi: Pastikan kebijakan privasi Anda konsisten dengan praktik pengelolaan data yang sebenarnya
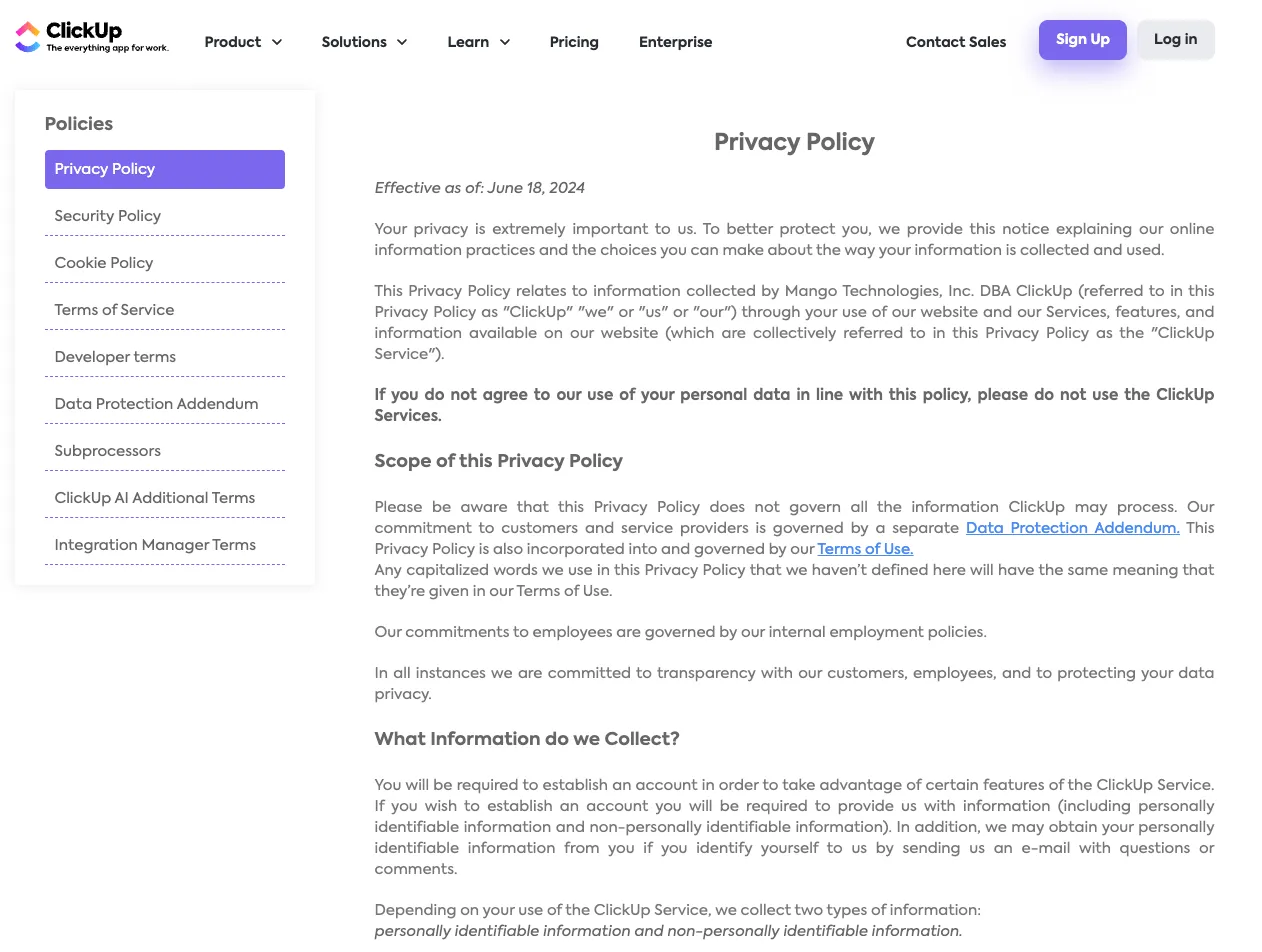
💈Bonus: Butuh inspirasi? Lihat kebijakan privasi ClickUp.
10. Menilai risiko pihak ketiga
Sebagai entitas bisnis yang bertanggung jawab atas data, Anda berkewajiban untuk memastikan kembali apakah mitra pihak ketiga Anda telah mematuhi GDPR. Kami tahu, ini lebih mudah diucapkan daripada dilakukan! Namun, berikut adalah gambaran umum proses yang dapat membantu Anda menyusun kebijakan untuk audit pihak ketiga:
- Buatlah perjanjian pemrosesan data yang jelas yang menguraikan ruang lingkup pekerjaan, data yang dibagikan, langkah-langkah keamanan, dan tanggung jawab kedua belah pihak
- Lakukan uji tuntas yang menyeluruh terhadap pihak ketiga ini, dengan mengevaluasi kebijakan privasi, sertifikasi, dan referensi mereka
- Nilai risiko yang terkait dengan berbagi data dengan mereka, dengan mempertimbangkan faktor-faktor seperti sensitivitas data, aktivitas pemrosesan, dan lokasi geografis mereka, baik yang berada di dalam maupun di luar Uni Eropa
- Lakukan pengawasan rutin dengan memantau kepatuhan mereka dan melakukan audit
Baca Selengkapnya: 10 Alat Tata Kelola, Risiko, dan Kepatuhan (GRC) Terbaik di Tahun 2024
Menyelesaikan Kepatuhan GDPR dengan Alat Otomatis
Wah, daftar periksa ini cukup panjang. Untungnya, Anda tidak perlu menjalani proses kepatuhan ini sendirian.
Beberapa alat GRC digital dapat mempermudah proses ini dan membuat hidup Anda lebih mudah, dan salah satunya adalah ClickUp. Sebagai platform manajemen proyek all-in-one, ClickUp dapat dengan mudah berfungsi ganda sebagai pusat kepatuhan GDPR Anda.
Saat menyiapkan proses yang rumit seperti daftar periksa kepatuhan GDPR, Anda memerlukan pendekatan langkah demi langkah, dan di ClickUp, kami sangat mengutamakan pendekatan langkah demi langkah. 🪜
Fitur seperti Daftar Periksa Tugas ClickUp dirancang untuk memecah dan mengelola proses-proses rumit seperti ini. Anggap saja fitur ini sebagai daftar tugas di dalam tugas Anda. Dengan membuat daftar periksa, Anda dapat mendefinisikan dengan jelas tindakan-tindakan spesifik yang diperlukan untuk menyelesaikan suatu tugas, menugaskannya kepada anggota tim, dan melacak kemajuannya.
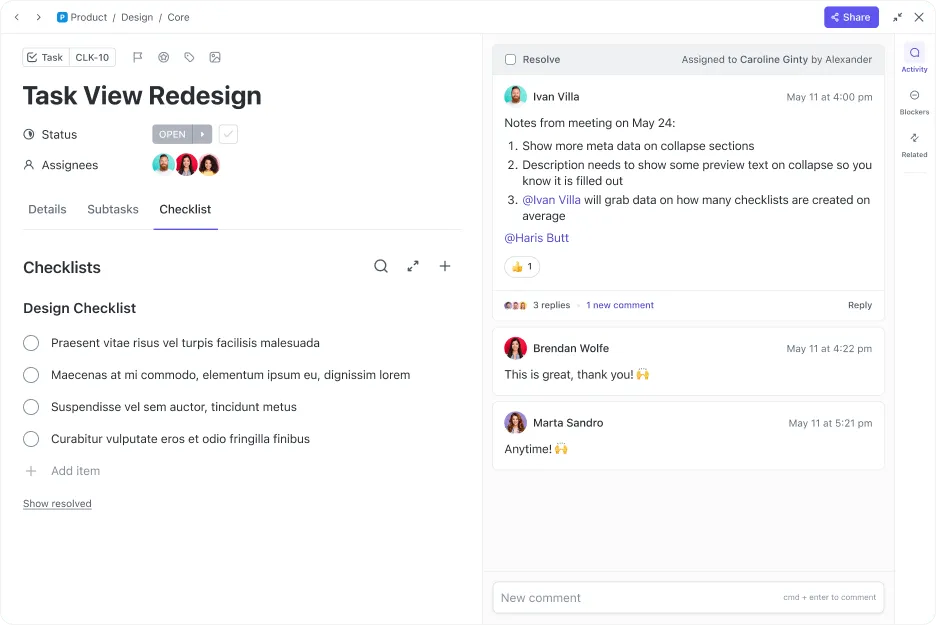
Untuk menggunakan daftar periksa tugas di ClickUp, cukup buat tugas baru, klik tab “Daftar Periksa” di tugas Anda, lalu tambahkan langkah-langkahnya satu per satu. Anda kemudian dapat mengatur daftar periksa kepatuhan Anda menjadi subtugas yang lebih kecil dan lebih mudah dikelola seperti ini:
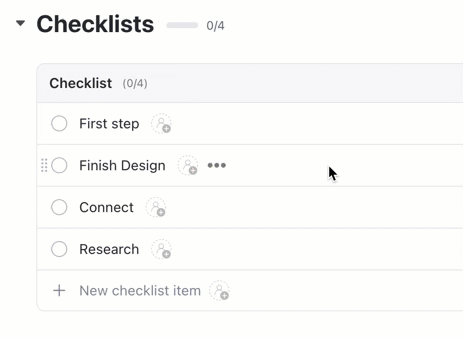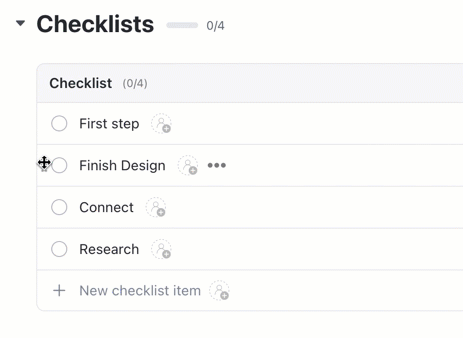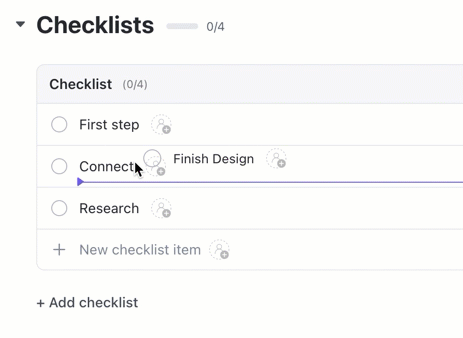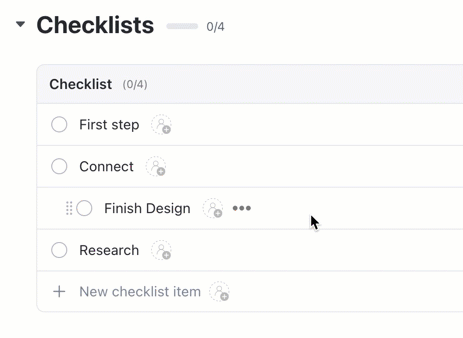
Setelah semua langkah siap dalam daftar tugas, tetapkan setiap tugas kepada tim yang relevan, seperti tim hukum, agar prosesnya dapat berjalan.
Anda juga dapat menggunakan Tampilan Bagan Gantt ClickUp untuk memvisualisasikan proses ini dalam garis waktu, melihat kemajuan Anda, dan menyusun perkiraan jadwal yang jelas untuk penyelesaian proyek.
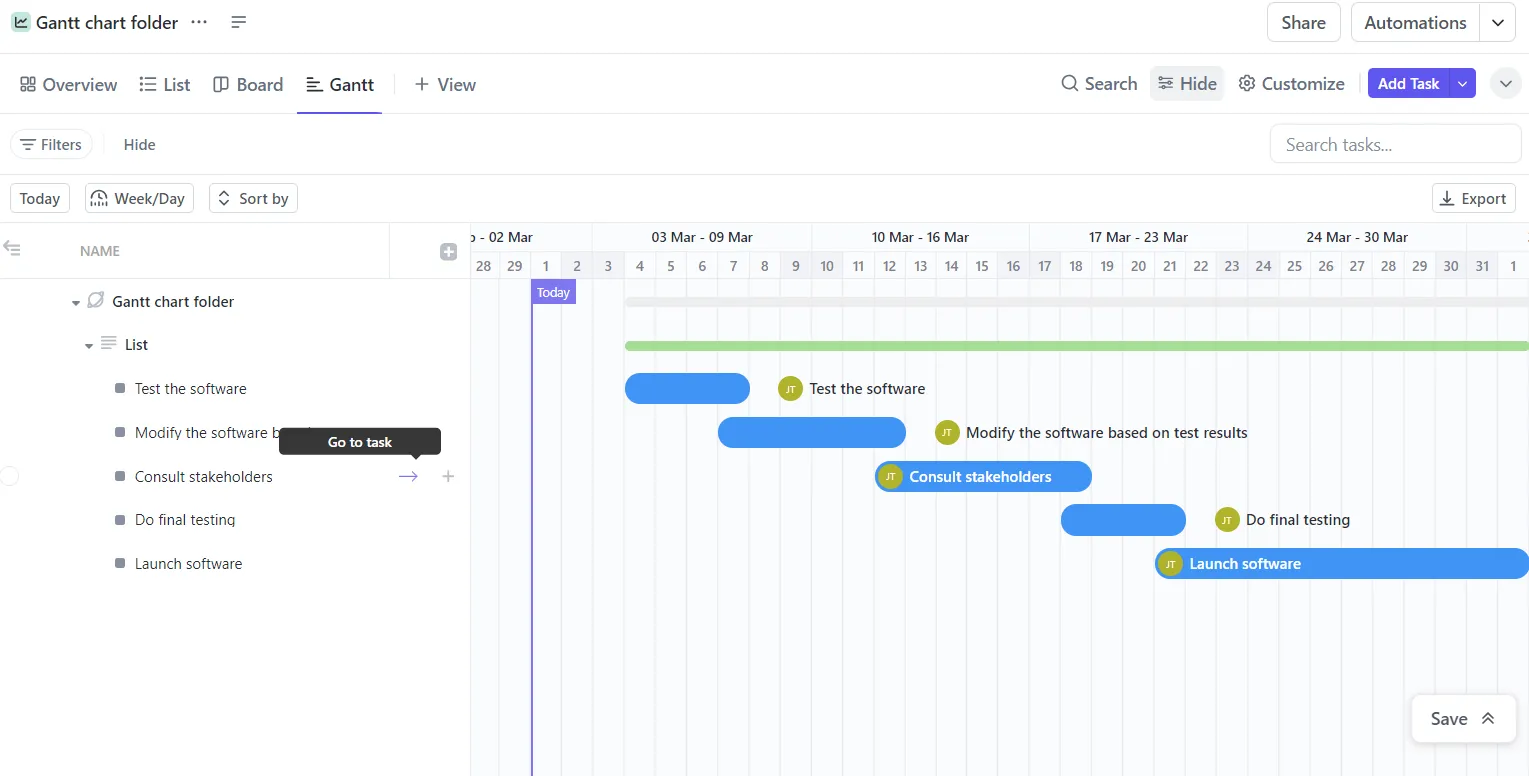
Dan tidak berhenti sampai di situ saja. Setelah Anda memiliki prosesnya, manfaatkan ClickUp Automation untuk menyelesaikan tindakan tertentu berdasarkan aturan yang Anda tentukan. Misalnya, Anda dapat mengatur otomatisasi khusus yang memberi tahu orang-orang untuk menambahkan masukan, meninjau, dan memperbarui kebijakan privasi setiap tiga bulan.

Dan terakhir, kepatuhan terhadap kebijakan GDPR melibatkan BANYAK sekali dokumentasi.
Jika Anda merasa buntu pada tahap mana pun dalam proses ini, gunakan ClickUp Brain, asisten AI bawaan ClickUp, untuk membantu Anda menyusun kebijakan dengan bahasa yang mudah dipahami dan lugas, atau bahkan melakukan riset mengenai praktik terbaik di industri terkait GDPR.

Selain itu, ClickUp memiliki templat khusus yang dapat membantu mempermudah proses perencanaan daftar periksa Anda.
Templat Rencana Proyek Kepatuhan ClickUp
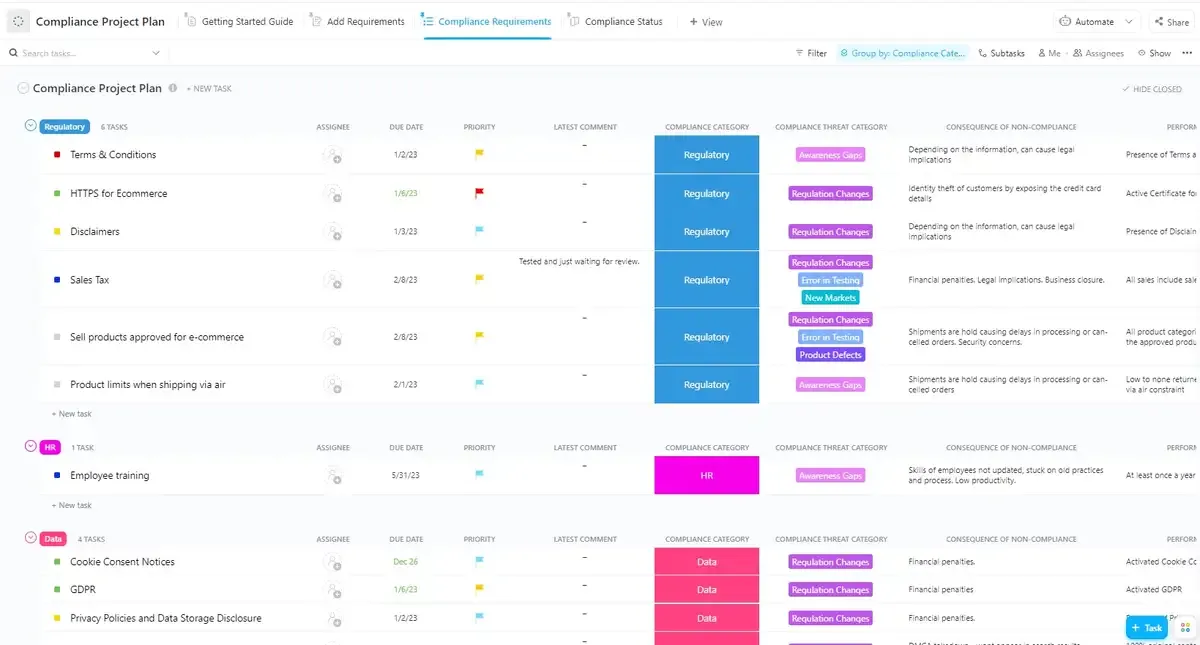
Templat Rencana Proyek Kepatuhan ClickUp menawarkan solusi komprehensif untuk mengelola upaya kepatuhan GDPR Anda. Tampilan Persyaratan Kepatuhan memungkinkan Anda mencantumkan semua peraturan yang diperlukan, sementara Tampilan Status Kepatuhan memberikan gambaran yang jelas mengenai kemajuan dan mengidentifikasi area yang belum patuh. Tampilan Tambahkan Persyaratan memastikan Anda dapat dengan mudah memasukkan peraturan baru seiring berjalannya waktu. Secara keseluruhan, templat ini menyederhanakan proses kepatuhan, membantu Anda tetap terorganisir, melacak kemajuan, dan memastikan kepatuhan terhadap standar GDPR.
Templat Daftar Periksa Proyek ClickUp
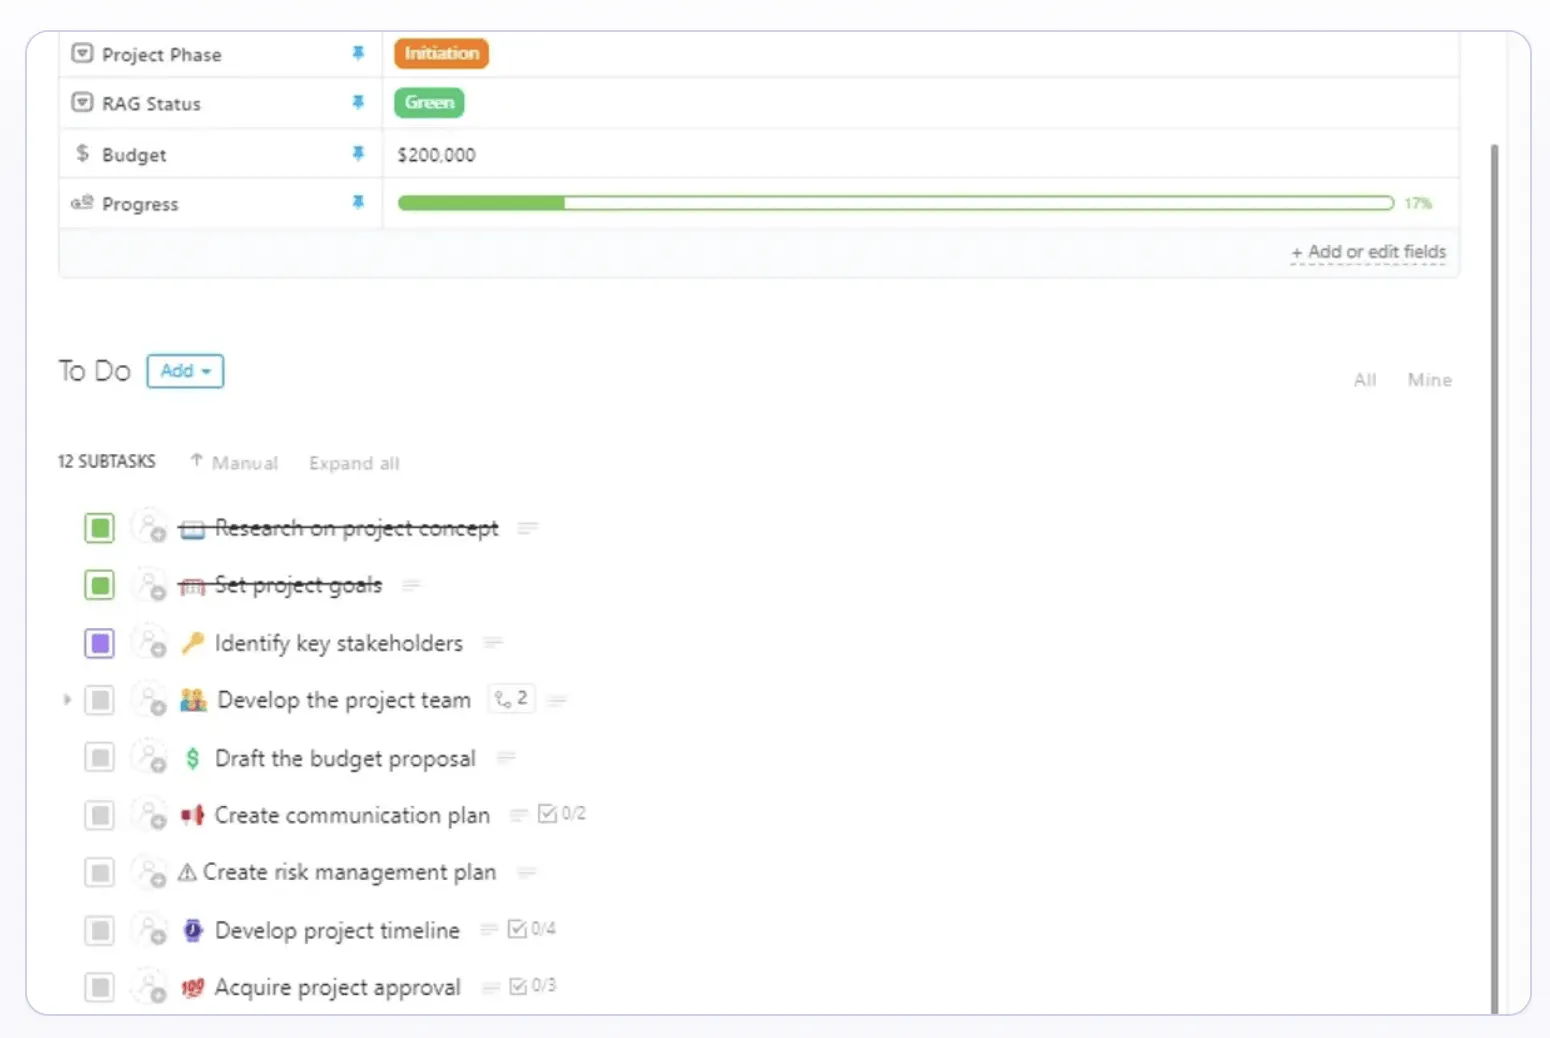
Templat Daftar Periksa Proyek ClickUp dapat membantu Anda merinci langkah-langkah penting dalam proses kepatuhan Anda. Templat ini mencakup garis besar subtugas umum yang menjadi fondasi setiap proyek. Gunakan templat ini untuk:
- Buatlah urutan tugas yang tepat untuk memastikan bahwa setiap langkah dibangun berdasarkan langkah sebelumnya. Hal ini akan membantu mencegah kesalahan dan kelalaian
- Antisipasi tantangan dan risiko potensial terkait kepatuhan GDPR, serta tangani masalah-masalah ini secara proaktif
- Tentukan tenggat waktu untuk setiap tugas, agar proyek secara keseluruhan dapat diselesaikan tepat waktu
Kepatuhan Menjadi Mudah dengan ClickUp
Daftar periksa kepatuhan GDPR yang terstruktur dengan baik sangat penting untuk memastikan bahwa organisasi Anda memenuhi persyaratan peraturan penting ini.
Fitur manajemen proyek ClickUp menyediakan platform yang andal untuk membuat dan mengelola daftar periksa kepatuhan GDPR Anda. Dengan memecah proses yang tampaknya rumit ini menjadi tugas-tugas yang lebih kecil dan mudah dikelola, Anda dapat melacak kemajuan secara efektif, mengidentifikasi potensi masalah, dan memastikan kepatuhan.
Mulai dari merancang alur kerja, menetapkan tanggung jawab, memantau kemajuan, hingga berkolaborasi dengan tim Anda, ClickUp dapat membantu memastikan proyek kepatuhan Anda tetap berjalan sesuai rencana.
Daftar untuk mendapatkan akun ClickUp gratis dan mulailah menerapkan proses kepatuhan GDPR Anda!