Hajnali 2:17-kor egy biztonsági riasztás jelenik meg a csevegőjében. Aztán még egy; reggelre már több száz van belőlük. Némelyik fontos, de a legtöbb nem.
Ez a valóság a legtöbb kiberbiztonsági startup számára. Elvárják tőlük, hogy kis csapattal, korlátozott idővel és olyan eszközökkel védjék meg magukat a nagyvállalati szintű fenyegetések ellen, amelyek nem a mai támadási módszerekhez lettek kifejlesztve.
Ez az útmutató végigvezeti Önt egy olyan AI-alapú kiberbiztonsági rendszer kiválasztásán, amely illeszkedik startupja fenyegetési modelljéhez, csapatának méretéhez és növekedési pályájához. Megismerheti az alapvető összetevőket, mint például az adatcsatornákat és a gépi tanulási keretrendszereket, megtudhatja, hogyan értékelje az open source és a kereskedelmi platformokat, valamint hogyan kerülje el a gyakori buktatókat.
Megvizsgáljuk azt is, miért kell feltétlenül szerepelnie a ClickUp-nak, a világ első konvergens AI-munkaterületének, az Ön eszközkészletében! 🌟
Mi az a mesterséges intelligencia alapú kiberbiztonsági rendszer?
A mesterséges intelligencián alapuló kiberbiztonsági rendszer egy réteges eszköz-, keretrendszer- és infrastruktúra-kombináció, amely lehetővé teszi a gépi tanuláson alapuló fenyegetésfelismerést, -reagálást és -megelőzést.
Képzelje el úgy, mint egy teljes rendszert, az adatgyűjtéstől a cselekvésig, amely lehetővé teszi a biztonsági eszközei számára a tanulást és az alkalmazkodást. Általában tartalmazza a biztonsági telemetriai adatcsatornákat, a fenyegetési minták alapján betanított gépi tanulási (ML) modelleket, a telepítési infrastruktúrát és a felügyeleti rendszereket.
Rendkívül fontos megérteni a különbséget a mesterséges intelligencia hagyományos biztonsági eszközökhöz való utólagos hozzáadása és a mesterséges intelligenciára épülő megoldások alapjaitól kezdve történő kialakítása között. A mesterséges intelligenciára épülő eszközök magjukban a gépi tanulást használják, míg a mesterséges intelligenciával kiegészített hagyományos rendszerek egyszerűen csak gépi tanulási funkciókat adnak hozzá a régebbi, szabályalapú architektúrákhoz.
A startupjának megfelelő rendszer nagymértékben függ a konkrét fenyegetési modelltől, a csapat szakértelmétől és a növekedési terveitől.
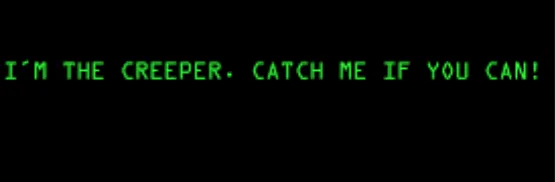
🧠 Érdekesség: A „Creeper” programot 1971-ben Bob Thomas fejlesztette ki a BNN Technologiesnél, és széles körben az első számítógépes vírusnak vagy féregnek tartják, amelyet kísérleti, önreplikáló programként terveztek. A program a DEC PDP-10 számítógépek között terjedt, és a következő üzenetet jelenítette meg: „I’m the creeper, catch me if you can!”
Miért van szükségük a kiberbiztonsági startupoknak a mesterséges intelligenciára a technológiai rendszerükben?
Biztonsági startupként vállalati szintű fenyegetésekkel kell szembenéznie, miközben erőforrásai csak töredékét teszik ki a nagyvállalatokénak, és csapata valószínűleg elmerül a hagyományos eszközök által generált riasztások tengerében. A szabályalapú biztonsági eszközök egyszerűen nem tudnak lépést tartani a modern támadások ütemével, és folyamatos kézi beállítást igényelnek, amit a kis létszámú csapatok nem tudnak fenntartani.
A mesterséges intelligencián alapuló rendszerek a rutinmunkák automatizálásával segítik a kis csapatokat a vállalati szintű kiberbiztonsági kockázatkezelésben.
Íme, miért van szüksége mesterséges intelligenciára a technológiai rendszerében:
Gyorsabb fenyegetésfelismerés és reagálás
A mesterséges intelligencia modellek jelentősen lerövidítik a behatolás és a válaszadási idő közötti időt az alábbiak biztosításával:
- Mintázatfelismerés nagy léptékben: A mesterséges intelligencia több millió eseményt dolgoz fel a hálózatából és a végpontokról, hogy felszínre hozza azokat a valódi fenyegetéseket, amelyek a mindennapi tevékenységek zajában rejtőznek.
- Automatizált triázs: Ahelyett, hogy minden riasztást egyformán kezelnének, a mesterséges intelligencia modellek súlyosság szerint rangsorolják azokat, így az elemzők azonnal a legfontosabb dolgokra koncentrálhatnak
- Folyamatos tanulás: A legjobb rendszerek idővel javítják felismerési pontosságukat, ahogy új és folyamatosan változó támadási mintákkal találkoznak, így védelmi rendszere napról napra okosabbá válik.
Csökkentett manuális munkaterhelés a kis létszámú csapatok számára
A legtöbb startup nem engedheti meg magának egy teljes értékű biztonsági operációs központ (SOC) fenntartását. A mesterséges intelligencia segít áthidalni ezt a hiányosságot azáltal, hogy átveszi az elemzőket kimerítő, ismétlődő és időigényes feladatokat. Ide tartozik a rutin naplóelemzés, a riasztások kezdeti kivizsgálása, sőt, a proaktív fenyegetéskeresés is.
A mesterséges intelligencia közvetlenül ellensúlyozza azt a biztonsági fáradtságot, amely akkor alakul ki, amikor a csapatot elárasztják a riasztások. Ha a mesterséges intelligenciát arra használja, hogy kiszűrje a téves riasztásokat, mielőtt azok eljutnának az emberhez, biztosíthatja, hogy csapata értékes figyelmét a valódi fenyegetésekre fordítsa.
A növekedéshez igazodó, skálázható védelem
A biztonsági rendszerének a vállalkozásával együtt kell növekednie anélkül, hogy minden új ügyfél vagy termékcsalád esetén új elemzőt kellene felvennie. A mesterséges intelligencián alapuló rendszereket úgy tervezték, hogy kezelni tudják a bővülő támadási felületet, mivel a felhasználók és az adatok számának növekedése egyenlő a felhőszolgáltatások terjedésével. Ez felforgatja a hagyományos biztonsági modellt, lehetővé téve a védelmi rendszer hatékony méretezését.
📮 ClickUp Insight: Míg a felhasználók 34%-a teljes bizalommal használja az AI-rendszereket, egy valamivel nagyobb csoport (38%) a „bízz, de ellenőrizz” megközelítést követi. Egy önálló eszköz, amely nem ismeri a munkakörnyezetedet, gyakran nagyobb kockázatot jelent a pontatlan vagy nem kielégítő válaszok generálása szempontjából.
Éppen ezért hoztuk létre a ClickUp Brain-t, azt a mesterséges intelligenciát, amely összeköti a projektmenedzsmentet, a tudásmenedzsmentet és az együttműködést a munkaterületén, és integrálja a harmadik féltől származó eszközöket. Kapjon kontextusfüggő válaszokat anélkül, hogy állandóan váltogatnia kellene a felületek között, és tapasztalja meg a munkahatékonyság 2–3-szoros növekedését, akárcsak ügyfeleink a Seequentnél.
Az AI-alapú kiberbiztonsági rendszer alapvető elemei
Ha nincs világos képe az AI-stack alapvető összetevőiről, akkor kockáztatja, hogy olyan hatékony eszközt vásárol, amely használhatatlan, mert hiányzik belőle egy kritikus elem, például a tiszta adat vagy a bevezetés módja.
Íme a négy alapvető réteg, amelyek együttesen alkotják a teljes rendszert. 🛠️
1. Adatkezelési és -beolvasási réteg
Ez az egész AI-biztonsági működés alapja. Ezzel gyűjti össze, tisztítja meg és rendszerezi a szervezet egészéből származó összes biztonsági adatot, vagyis a telemetriai adatokat, hogy azokat a gépi tanulási modellek felhasználhassák. Ha az adatai rendezetlenek vagy hiányosak, az AI előrejelzései megbízhatatlanok lesznek:
- Adatforrások: Összevonjon mindent az endpoint detection and response (EDR) naplófájloktól és a hálózati forgalmi adatoktól kezdve a felhőkonfigurációs naplófájlokig és az identitásszolgáltatói eseményekig.
- Normalizálás: Egységesítse az összes különböző eszközéből származó adatokat egyetlen, konzisztens formátumba, hogy a mesterséges intelligencia értelmezni tudja azokat.
- Tárolási architektúra: Válasszon egy olyan adatkezelő rendszert – gyakran egy adattavat –, amely hatalmas mennyiségű információt képes tárolni, miközben lehetővé teszi mind a valós idejű elemzést, mind a korábbi adatok lekérdezését.
- Adatmegőrzési irányelvek: Döntse el, mennyi ideig tárolja az adatokat, egyensúlyt teremtve a modellképzéshez szükséges történeti kontextus és a növekvő tárolási költségek között
🚀 A ClickUp előnye: A ClickUp Docs dokumentációjának segítségével szabályozhatja, hogyan történik az adatok gyűjtése, normalizálása és tárolása a teljes rendszerben.
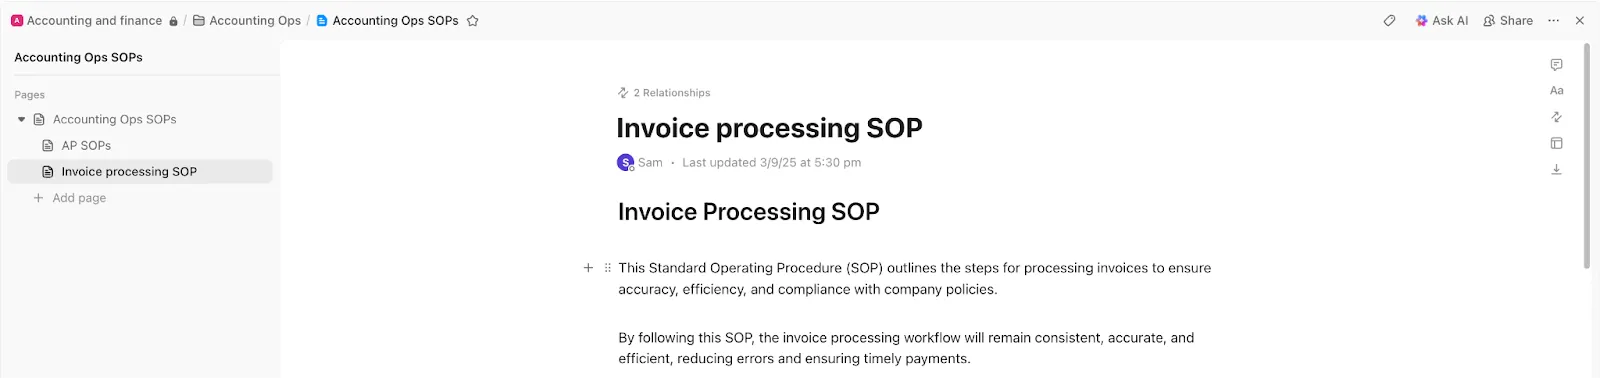
Például a startupja telemetriai adatokat gyűjt EDR-eszközökből, felhőnaplókból és identitásszolgáltatóktól. Egy központi ClickUp Doc pontosan meghatározza, hogy mely adatforrásokból kerülnek be az adatok, hogyan normalizálják a mezőket, mit várnak el a sémamodellek, és mennyi ideig tárolják az egyes adattípusokat. Amikor a folyamatok változnak, ezek a frissítések azonnal megjelennek, és összekapcsolódnak a felelős mérnökökkel.
2. Gépi tanulási keretrendszerek és modellek
Ez a rendszer „agyának” felel meg, ahol a tényleges fenyegetés-felismerés történik. Itt dönthet a következő lehetőségek közül:
- Gyártótól származó, előre elkészített modellek: Gyorsabban telepíthetők, de kevesebb testreszabási lehetőséget kínálnak
- Egyedi képzésű modellek: Tökéletesen igazodnak az Ön környezetéhez, de jelentős gépi tanulási szakértelmet igényelnek.
A leggyakoribb modelltípusok közé tartozik a felügyelt tanulás (amelyet ismert fenyegetések címkézett példáin képeznek ki) és a felügyelet nélküli tanulás (amely kiválóan alkalmas rendellenességek észlelésére és olyan fenyegetések felderítésére, amelyekkel még soha nem találkozott).
⚙️ Bónusz: Ismerje meg a felügyelt és a felügyelet nélküli gépi tanulás közötti finom különbségeket, hogy kiválaszthassa a jobb megoldást.
3. Telepítési és integrációs infrastruktúra
Ez a réteg arról szól, hogy a modelleket olyan termelési környezetbe helyezzük, ahol elvégezhetik a feladatukat. A startupok számára a legfontosabb az olyan megközelítés megtalálása, amelynek kezeléséhez nincs szükség külön MLOps (Machine Learning Operations) csapatra. Keresse a következőket:
- API-kompatibilitás: Az AI-eszközeinek képesnek kell lenniük a kommunikációra a meglévő biztonsági rendszereivel, például a biztonsági információ- és eseménykezelő (SIEM) vagy a biztonsági koordinációs, automatizálási és reagálási (SOAR) platformjával.
- Késleltetési követelmények: A valós idejű fenyegetés-felismeréshez a modelleknek milliszekundumok alatt kell döntéseket hozniuk
- Frissített mechanizmusok: Szüksége van egy zökkenőmentes folyamatra, amellyel az új és továbbfejlesztett modellverziókat leállás nélkül üzembe helyezheti.
4. Felügyeleti és megfigyelhetőségi eszközök
Ez a réteg nyomon követi a modellek teljesítményét, hogy felismerje az olyan problémákat, mint például a drift, amikor a modell pontossága az idő múlásával romlik a támadási minták változása miatt. Ezenkívül biztosítja a folyamatos fejlesztéshez elengedhetetlen visszacsatolási hurkot, amely lehetővé teszi az elemzők számára, hogy a riasztások alapján intézkedjenek a modellek újratanítására és finomítására. A kiváló megfigyelhetőség teljes áttekintést nyújt az AI-alapú védelmi rendszerek teljesítményéről.
🔍 Tudta ezt? Az egyik első, nyilvánosságra hozott, mesterséges intelligenciával irányított kibertámadás során egy feltört mesterséges intelligencia-ügynököt használtak arra, hogy önállóan bonyolult műveleteket hajtson végre egy többfázisú behatolás során, amely több tucat szervezetet érintett.
A legjobb AI-keretrendszerek és eszközök a kiberbiztonsági startupok számára
A piac tele van AI-eszközökkel, ezért nehéz eldönteni, hol is kezdjük. Előfordulhat, hogy túl sokat költ egy olyan vállalati platformra, amire nincs is szüksége, vagy hónapokat pazarol egy olyan „csináld magad” projektre, amely soha nem kerül bevezetésre.
A tájkép három fő kategóriára osztható, hogy segítsen szűkíteni a keresést a költségvetése, a csapata és a céljai alapján. 💁
Nyílt forráskódú megoldások költségtudatos csapatok számára
Az open source megoldások maximális ellenőrzést és rugalmasságot biztosítanak a legalacsonyabb kezdeti költségek mellett, de ez bizonyos kompromisszumokkal jár. Ön lesz felelős a beállításért, a karbantartásért és a hibaelhárításért, ami jelentős belső szakértelmet igényel. A következő eszközökkel fog dolgozni:
- TensorFlow/PyTorch: Ezek a legnépszerűbb keretrendszerek az egyedi gépi tanulási modellek nulláról történő felépítéséhez, amelyek páratlan rugalmasságot kínálnak, de a tanulási görbe meredek.
- YARA + gépi tanulási kiterjesztések: Ez egy hatékony eszköz a szabályalapú rosszindulatú programok észleléséhez, és gépi tanulással bővíthető, hogy kifinomultabb osztályozókat hozzon létre.
- Zeek (korábban Bro): Ez egy népszerű hálózatelemző keretrendszer, amely gazdag bővítmény-ökoszisztémával rendelkezik, többek között gépi tanuláson alapuló forgalomelemzésre szolgáló bővítményekkel is.
- OpenSearch Security Analytics: A kereskedelmi SIEM-ek nyílt forráskódú alternatívája, beépített funkciókkal rendelkezik az anomáliák észleléséhez és a gépi tanuláson alapuló biztonsági elemzésekhez.
🧠 Érdekesség: A behatolási tesztelés fogalmát az 1970-es évek elején határozták meg. A támadások szimulálásával történő sebezhetőségek felderítésének gyakorlatát James P. Anderson 1972-es jelentése formalizálta.
Felhőalapú platformok a gyors bevezetéshez
Azok számára a startupok számára, amelyek gyorsan szeretnének haladni és elkerülni az infrastruktúra kezelését, a felhőalapú platformok kiváló választásnak bizonyulnak. Ezek a szolgáltatások gondoskodnak az alapul szolgáló hardverről és az MLOps-ról, így csapata a modellek fejlesztésére és üzembe helyezésére koncentrálhat.
A főbb szolgáltatók közé tartozik az AWS, a Google Cloud és a Microsoft Azure, amelyek mindegyike hatékony, felügyelt gépi tanulási platformokat kínál, mint például a SageMaker, a Vertex AI és az Azure ML.
Ezenkívül biztonsági célú mesterséges intelligencia-szolgáltatásokat is nyújtanak, például az AWS GuardDuty-t és a Google Chronicle-t, amelyek a leggyorsabb utat kínálják a mesterséges intelligencián alapuló észleléshez. A legfontosabb szempontok, amelyekre figyelni kell, a beszállítói függőség és a használat alapú árazás, amely váratlanul megnőhet.
🔍 Tudta-e? A 2010-es Stuxnet féreg négy zero-day sebezhetőséget használt fel Irán nukleáris programjának megzavarására, ami drámai hatással volt arra, ahogyan a kormányok és a vállalatok az ismeretlen sebezhetőségeket felkutatják és tárolják.
Speciális kiberbiztonsági AI-megoldások
Ha a leggyorsabb megtérülést szeretné elérni, akkor a kifejezetten erre a célra kifejlesztett kereskedelmi platformok jelentik a legjobb megoldást. Ezeket az eszközöket kifejezetten biztonsági felhasználási esetekre tervezték, és előre betanított modellekkel, valamint kifinomult munkafolyamatokkal rendelkeznek, bár kevesebb testreszabási lehetőséget kínálnak, mint a „csináld magad” megközelítés.
| Kategória | Mire szolgál | Főbb szereplők |
| EDR | Végpontok észlelése és reagálás | CrowdStrike, SentinelOne és VMware Carbon Black |
| NDR | Hálózati észlelés és reagálás | Darktrace, Vectra AI és ExtraHop |
| SOAR | Biztonsági koordináció, automatizálás és reagálás | Splunk SOAR, Palo Alto XSOAR és Swimlane |
A startupok általánosan tapasztalt AI-biztonsági kihívások
Befektetett egy új AI-eszközbe, de az nem hozza a várt eredményeket. Most pedig ahelyett, hogy megoldaná a problémákat, új kihívásokkal szembesül, mint például a riasztásfáradtság és az integrációs nehézségek.
Ha előre ismeri ezeket a gyakori buktatókat, könnyebben felkészülhet rájuk, és elkerülheti a költséges hibákat. 👀
- Adatminőség és -elérhetőség: A modellek csak annyira jók, amennyire azok az adatok, amelyekkel betanították őket, és sok startupnak hiányoznak azok a tiszta, címkézett adatok, amelyek a pontos, egyedi modellek felépítéséhez szükségesek
- A téves riasztások okozta fáradtság: Egy rosszul beállított mesterséges intelligencia rendszer még több zavaró jelzést generálhat, mint egy hagyományos rendszer, elárasztva a csapatot irreleváns riasztásokkal, és ezzel meghiúsítva az egész kezdeményezés célját.
- Készséghiányok: A gépi tanulási rendszerek felépítéséhez, üzembe helyezéséhez és karbantartásához szükséges szakértelem drága és nehezen elérhető, akárcsak a biztonsági területen szerzett mélyreható ismeretek.
- Az integráció bonyolultsága: Az új mesterséges intelligencia-eszköz zökkenőmentes összehangolása a meglévő biztonsági infrastruktúrával gyakran sokkal több időt és erőfeszítést igényel, mint vártuk.
- Modellkarbantartás: A mesterséges intelligencia nem olyan megoldás, amelyet „beállítunk, és többet nem kell foglalkozni vele”; a modellek idővel romlanak, ezért folyamatos figyelemmel kísérésre, finomításra és újratanításra van szükségük ahhoz, hogy hatékonyak maradjanak.
- Eszközök elszaporodása : Minden új mesterséges intelligencia-eszköz újabb szigetet hozhat létre a biztonsági műveletekben, ami széttöri az átláthatóságot, és megnehezíti az átfogó kép megalkotását
Ezek a kihívások rávilágítanak arra, hogy miért marad elengedhetetlen a képzett emberi felügyelet még a legkifinomultabb mesterséges intelligencia-rendszerek irányításához, értelmezéséhez és kezeléséhez is.
🔍 Tudta? A vállalatok több mint fele ma már az AI-biztonságra fordított kiadásokat részesíti előnyben a hagyományos biztonsági eszközökkel szemben, mégis sokan küzdenek az eszközök túlzott elterjedésével. A szervezetek átlagosan 85 SaaS-alkalmazást és több mint öt különálló eszközt használnak csupán az adatok felderítésére, figyelemmel kísérésére vagy osztályozására, ami megnehezíti a biztonság kezelését és integrálását.
Hogyan válasszuk ki a megfelelő AI-stacket a kiberbiztonsági startupunkhoz?
Ismeri az összetevőket és az eszközöket, de hogyan hozza meg valójában a végső döntést? Ha a startupja egyedi körülményei helyett egy látványos bemutató alapján választ, olyan rendszert választhat, amely nem illeszkedik a fenyegetési modelljéhez, vagy nem skálázható az üzleti igényeivel.
Használja ezt az öt lépésből álló keretrendszert, hogy szisztematikus, a kontextust figyelembe vevő döntést hozzon. 👇
1. Igazodjon az Ön egyedi biztonsági igényeihez
Ne az eszközökkel kezdje, hanem a fenyegetésekkel! Egy pénzügyi adatokat kezelő B2B SaaS startup biztonsági prioritásai jelentősen eltérnek egy mobiljáték-fejlesztő cégétől. Ha először feltérképezi a saját kockázatait, biztos lehet benne, hogy olyan mesterséges intelligenciába fektet be, amely valóban megoldja a problémáit.
Tegye fel magának a következő kérdéseket:
- Mi az Ön számára a legfőbb fenyegetési vektor? Inkább a hálózati behatolások, a belső fenyegetések, a rosszindulatú szoftverek vagy az adatlopás miatt aggódik?
- Milyen megfelelési követelmények vonatkoznak? Az olyan szabályozások, mint a SOC 2, a HIPAA vagy a PCI-DSS, jelentősen befolyásolják az eszközválasztást.
- Milyen hiányosságok vannak jelenleg az észlelés terén? Határozza meg, hol a leggyengébbek a meglévő biztonsági intézkedései, és először oda összpontosítsa a mesterséges intelligenciába történő beruházásait!
🔍 Tudta? A nagyvállalati CISO-k átlagosan 75 biztonsági eszközt kezelnek egyszerre, és közel a fele állítja, hogy a rendszerük csak az elmúlt évben bővült. A több eszköz azonban nem jelentett kevesebb problémát. Kétharmaduknál az elmúlt 24 hónapban mégis történt biztonsági incidens, ami jól mutatja, hogy a bonyolult, túlterhelt rendszerek valójában megnehezíthetik a biztonságot, nem pedig erősítik azt.
2. Értékelje a meglévő eszközökkel való integrációt
Startupja már rendelkezik felhőalapú infrastruktúrával, biztonsági eszközökkel és bevált munkafolyamatokkal. Egy olyan AI-eszköz, amely nem integrálódik zökkenőmentesen a már használt rendszerekbe, működési akadályokat és a munka elterjedését okozhatja. Elsőbbséget adjon azoknak az eszközöknek, amelyek robusztus API-kkal, előre elkészített integrációkkal és rugalmas adatformátum-támogatással rendelkeznek.
🚀 A ClickUp előnye: A ClickUp Integrations segítségével egyesítheti felhőalapú infrastruktúráját, biztonsági eszközeit és együttműködési platformjait egyetlen működési rétegbe. A rendszer a riasztásokat, frissítéseket és műveleteket a munkaterületére vonja be, ezzel csökkentve a rendszer szétszóródását és megőrizve a meglévő munkafolyamatokat.
3. Vegye figyelembe a skálázhatóságot és a jövőbeli növekedést
Gondoljon 18 hónappal előre, ne csak a mának. Egy olyan megoldás, amely egy tízfős csapat számára tökéletesen működik, egy 100 fős vállalat adatforgalma alatt összeomolhat.
Értékelje mind a technikai skálázhatóságot (képes-e kezelni a tízszeres adatmennyiséget?), mind a kereskedelmi skálázhatóságot (megfizethető marad-e az árképzési modell a felhasználás növekedésével?).
🧠 Érdekesség: A „számítógépes vírus ” kifejezést 1983-ban Fred Cohen alkotta meg, miközben önreplikáló kódokkal kísérletezett.
4. A költségek és a képességek közötti egyensúly megteremtése
Egy eszköz árcéduláján szereplő ár csak az egyenlet egyik része. Ahhoz, hogy megértsük a tényleges teljes tulajdonlási költséget (TCO), a következőket kell figyelembe venni:
- Végrehajtási idő
- Munkavállalói képzés
- Folyamatos karbantartás
- A csapat figyelmének alternatív költsége
Előfordul, hogy a „legolcsóbb” nyílt forráskódú megoldás válik a legdrágábbá, ha figyelembe vesszük a működésének fenntartásához szükséges mérnöki munkaidőt.
5. A gyártói támogatás és a közösség értékelése
Ha egy lean startupot vezet, nem engedheti meg magának, hogy elakadjon. A szállító dokumentációjának minősége, a támogató csapat reagálóképessége és a felhasználói közösség élénksége kritikus tényezők.
A nyílt forráskódú eszközök esetében egy erős közösség ugyanolyan értékes lehet, mint a gyártó támogató csapata, és életmentő segítséget nyújthat, ha bajba kerül.
Hogyan optimalizálhatja AI-biztonsági rendszerét az idő múlásával
Már bevezette az AI-stackjét, de a munka ezzel még nem ért véget. A modellek elavulhatnak, a teljesítmény romolhat, és a drága rendszer napról napra kevésbé hatékonnyá válhat.
Ennek elkerülése érdekében kezelje a mesterséges intelligencia biztonsági rendszerét úgy, mint egy élő terméket, amely folyamatos gondozást és fejlesztést igényel:
- Határozza meg az alapmutatókat: A bevezetés előtt kövesse nyomon a legfontosabb mutatókat, például a téves riasztások arányát, az észlelésig eltelt átlagos időt (MTTD) és az elemzők munkaterhelését. Ezzel világos képet kap a „bevezetés előtti és utáni” helyzetről, amellyel mérni tudja a mesterséges intelligencia hatását.
- Hozzon létre visszacsatolási ciklusokat: Az emberi elemzők által a riasztásokkal kapcsolatban hozott döntések felbecsülhetetlen értékű adatok. Juttassa vissza ezeket az információkat a modellekbe, hogy azok tanulhassanak a hibáikból és egyre okosabbá váljanak
- Rendszeres felülvizsgálatok ütemezése: Legalább negyedévente mérje fel modelljei teljesítményét az alapmutatókhoz viszonyítva, és értékelje, hogyan változott a fenyegetési környezet
- Tervezze meg a modellek frissítését: Dolgozzon ki egy világos, megismételhető folyamatot a továbbfejlesztett modellek tesztelésére és a termelési környezetbe való bevezetésére anélkül, hogy ez megzavarná a biztonsági műveleteit.
- Amennyiben lehetséges, konszolidáljon: Ahogy a rendszer érik, keressen lehetőségeket az eszközök konszolidálására olyan platformok kiválasztásával, amelyek többféle felhasználási esetet is lefednek, így egyszerűsítve az architektúrát és csökkentve a költségeket
🧠 Érdekesség: A „hackelés” egyik legkorábbi formája az 1960-as évekbeli telefonos phreaking volt, amelynek során a támadók hangfrekvenciákat használva kihasználták a telefonrendszer sebezhetőségeit.
A jövőbeli trendek az AI-alapú kiberbiztonsági rendszerek terén
Nagy beruházás előtt áll, és nem szeretne olyan eszközt választani, amely két év múlva már elavult lesz. Ha figyelemmel kíséri a kialakuló trendeket, az segíthet abban, hogy jövőbiztos döntéseket hozzon, és mindig egy lépéssel a versenytársak előtt járjon:
- LLM-ek a biztonsági elemzéshez: A nagy nyelvi modellek (LLM-ek) egyre inkább beépülnek a biztonsági operációs központokba (SOC), és olyan természetes nyelvű felületeket biztosítanak, amelyek segítségével az elemzők olyan kérdéseket tehetnek fel, mint például: „Mutasd meg az elmúlt 24 órában e felhasználó laptopjáról érkező összes szokatlan kimenő forgalmat!”
- Mesterséges intelligencia-ügynökök : A mesterséges intelligencia-rendszerek folyamatosan fejlődnek, hogy felismerjék a fenyegetéseket, és egyúttal automatikusan intézkedjenek azok megfékezésére, például a fertőzött gépet elszigetelve a hálózattól.
- Egységes megoldások: Az iparág a több tucatnyi szűk profilú pontszerű megoldásról egyre inkább az integrációs terheket csökkentő konvergens platformok felé fordul.
- Mesterséges intelligenciával támogatott támadási szimuláció: Ahelyett, hogy a valódi támadásokra várnának, a startupok egyre inkább mesterséges intelligenciát használnak saját védelmi rendszereik folyamatos és automatikus tesztelésére, így még mielőtt a támadók kihasználhatnák azokat, felismerik és kijavítják a gyenge pontokat.
Hogyan segíti a ClickUp a kiberbiztonsági startupokat az AI-stackjük kezelésében?
Ahogy a kiberbiztonsági startupok bevezetik a mesterséges intelligenciát, technológiai rendszereik gyorsan bővülnek, és még gyorsabban széttöredeznek. Az észlelési eszközök, a felhőalapú platformok, az MLOps munkafolyamatok, a dokumentáció és az együttműködési rendszerek gyakran egymástól elszigetelten működnek, ami arra kényszeríti a csapatokat, hogy folyamatosan váltsanak a különböző feladatok között.
A ClickUp az AI-biztonsági rendszer összekötő eleme. Ahelyett, hogy újabb pontszerű megoldást adna hozzá, az intelligenciát, a munkafolyamatokat és a végrehajtást egyetlen, kontextustudatos munkaterületbe központosítja.
Nézzük meg, hogyan! 👇
A ClickUp Brain segítségével alakítsa át a biztonsági kontextust azonnali cselekvéssé
A ClickUp Brain kontextusfüggő mesterséges intelligenciaként működik: a munkaterületén belül működik, és valós időben értelmezi a projekteket, feladatokat, dokumentumokat és munkafolyamatokat. A szigetelt, kontextusból kiemelt mesterséges intelligencia-válaszok helyett kérdésekre válaszol, összefoglalja az incidensek kivizsgálását, valamint a biztonsági naplófájlok alapján létrehoz és frissít ClickUp-feladatokat.
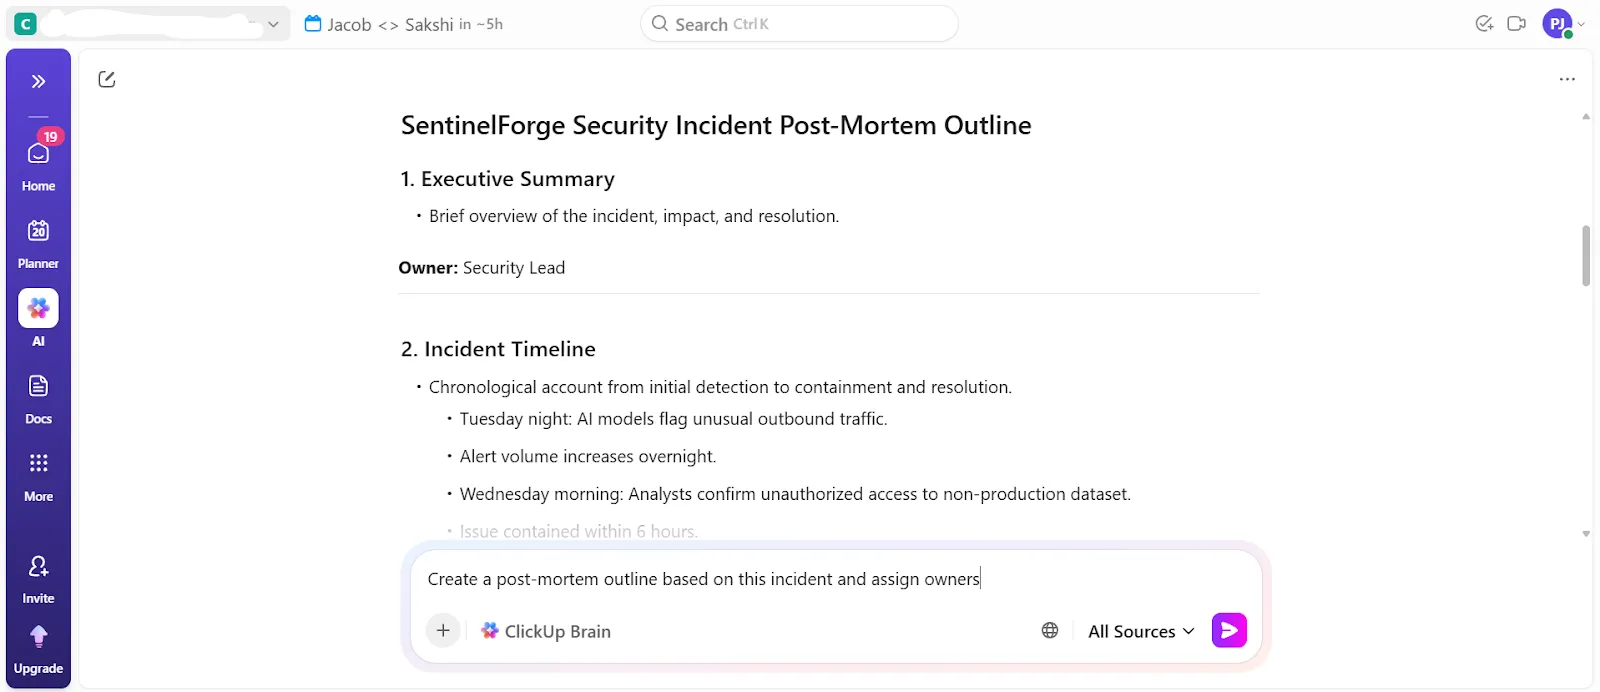
Tegyük fel, hogy egy biztonsági riasztás több napos vizsgálatot indít el, amely magában foglalja a naplófájlok áttekintését, a csevegési beszélgetések elemzését, a javító intézkedéseket és az incidens utáni értékelést.
Közvetlenül a ClickUp Brain-től kérheti, hogy a kapcsolódó feladatok, megjegyzések és dokumentumok alapján foglalja össze az incidenst, majd automatikusan generálja a követendő lépéseket és a vezetői jóváhagyási pontokat. Ezzel áthidalható az AI-elemzés és a végrehajtás közötti szakadék, amelyben a legtöbb biztonsági eszköz hiányosságokat mutat.
📌 Példák a promptokra:
- Összegezze ezt az eseményt az összes kapcsolódó feladat, megjegyzés és dokumentum felhasználásával
- Mely javítási feladatok vannak még függőben a héten a súlyos incidensek esetében?
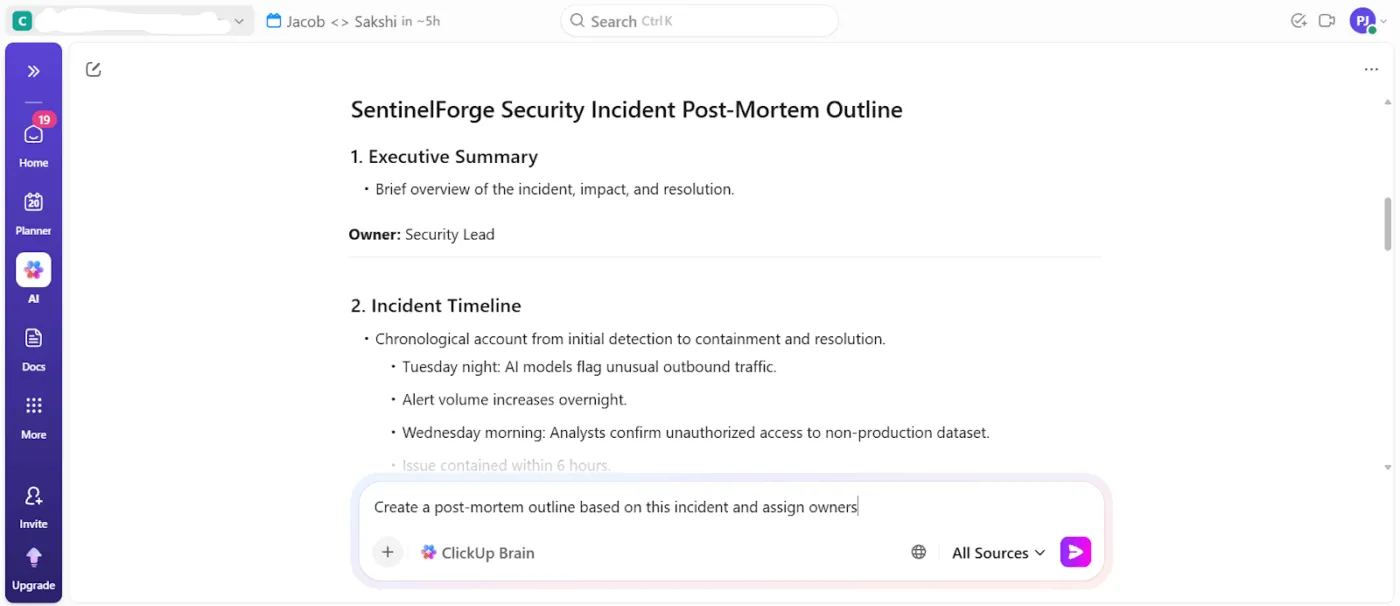
- Készítsen egy, az incidens alapján összeállított utólagos elemzés vázlatot, és jelölje ki a felelősöket
- Mely riasztások vették igénybe a legtöbb időt az elemzőknek a múlt hónapban?
- Milyen döntések születtek a vizsgálat során, és ki hozta azokat?
A legjobb az egészben, hogy minden azonnal kereshető a ClickUp Brain segítségével, az AI-asszisztensünkkel, amely képes kérdésekre válaszolni és információkat keresni az egész munkaterületén.
Íme, mit mondott Kara Smith, MBA, PMP®, az Instant Teams műveleti programmenedzsere a ClickUp használatáról:
Minden csapat profitálhat az automatizálásból, és a ClickUp ezt szó szerint minden olyan esetben biztosította, amellyel eddig találkoztam; a ClickUp legnagyobb előnye azonban az, hogy a folyamatokat és eszközöket egyetlen munkaterületre egyszerűsíti… Innovatív vállalat vagyunk, amely legjobban olyan platformokkal működik, amelyek lehetővé teszik számunkra, hogy lépést tartsunk egy gyorsan növekvő startup rendkívül gyors ütemével, és a ClickUp ezt a célt a legjobban szolgálta.
Minden csapat profitálhat az automatizálásból, és a ClickUp ezt szó szerint minden olyan helyzetben biztosította, amellyel eddig találkoztam; a ClickUp legnagyobb előnye azonban az, hogy a folyamatokat és eszközöket egyetlen munkaterületbe egyszerűsíti… Innovatív vállalat vagyunk, amely legjobban olyan platformokkal működik, amelyek lehetővé teszik számunkra, hogy lépést tartsunk egy gyorsan növekvő startup rendkívül gyors ütemével, és a ClickUp ezt a célt a legjobban szolgálta.
Egységesítse az intelligenciát a biztonsági rendszer egészében a Clickup Brain MAX segítségével
Vessen véget az AI-rendszerek szétszóródásának, és egyesítse az összes intelligenciáját egy helyen a ClickUp Brain MAX segítségével. Ez egy központosított asztali alkalmazás, amely átlátja az egész eszközláncát. Így nem kell tucatnyi AI-eszközzel bajlódnia ahhoz, hogy érdemi betekintést nyerjen.
A következőket kapja:
- Egységes keresés és tudásbázis: Keresés a ClickUp-ban és a csatlakoztatott alkalmazásokban egyetlen AI-felületről
- Hangvezérelt munka: Használjon természetes hangutasításokat a feladatok, dokumentumok vagy parancsok gyors megfogalmazásához a ClickUp Talk-to-Text segítségével
- Csökkentett eszközszéttagoltság: Több AI-modellhez, például a ChatGPT-hez, a Gemini-hez és a Claude-hoz is hozzáférhet egyetlen, kontextustudatos központból
Hozzáférés az összes szükséges AI-eszközhöz:
Automatizálja a biztonsági műveleteket a ClickUp Super Agents segítségével
A ClickUp Super Agents segítségével delegálhatja azokat a végpontok közötti feladatokat és munkafolyamatokat, amelyek általában megterhelik a biztonsági csapatokat. Ezek olyan AI-csapattársak, amelyek beágyazódnak a munkaterületébe, és teljes körű memóriával, valamint a munkatételeinek kontextusát is figyelembe vevő megértéssel rendelkeznek.
Ahelyett, hogy csupán parancsokra reagálnának, a munkaterületi adatok és a csatlakoztatott alkalmazások felhasználásával több lépésből álló munkafolyamatokat terveznek, hajtanak végre és figyelnek nyomon.
📌 Példa a feladatra: Ön egy biztonsági műveleti szuperügynök, akinek feladata az incidenskezelés koordinálása, az AI-biztonsági rendszer átláthatóságának fenntartása, valamint a biztonsági csapat manuális terhelésének csökkentése. Célja annak biztosítása, hogy a biztonsági riasztásokat, a vizsgálatokat és a követő intézkedéseket következetesen nyomon kövessék, dokumentálják és továbbítsák.
Készítse el saját szuperügynökét:
(AI) Stack Up a ClickUp-on
A kiberbiztonsági startupok azért küszködnek, mert túl sok intelligens eszköz végzi túl sok helyen, és egyik sem tartozik senkihez. A „megfelelő” AI-stack lényege egy olyan rendszer létrehozása, ahol az AI kimenetei valódi döntésekké, valódi munkafolyamatokká és valódi felelősségre vonhatósággá alakulnak.
Éppen ebben segít a ClickUp, anélkül, hogy feltűnő lenne. Egyetlen munkaterületet biztosít az AI-kezdeményezések kezeléséhez, a döntések dokumentálásához, a felelősségi körök nyomon követéséhez, a nyomon követés automatizálásához, valamint az AI-eszközök által létrehozott eredmények operatív felhasználásához.
A ClickUp Brain, a Brain MAX és a Super Agents integrálásával abba a rendszerbe, amelyben a csapata máris dolgozik, a mesterséges intelligencia nem csupán egy újabb fül lesz, hanem a munkavégzés szerves részévé válik.
Regisztráljon még ma ingyen a ClickUp-ra! ✅
Gyakran feltett kérdések
Mi a különbség egy AI-alapú kiberbiztonsági eszköz és egy AI-vel kiegészített, hagyományos rendszer között?
Az AI-alapú eszközök középpontjában a gépi tanulás áll, míg az AI-val kiegészített hagyományos rendszerek gépi tanulási funkciókat adnak hozzá a régebbi, szabályalapú architektúrákhoz. A gyakorlati különbség gyakran az AI rugalmasságában, pontosságában és az eszköz munkafolyamatába való zökkenőmentes integrációjában nyilvánul meg.
Hogyan koordinálják a kiberbiztonsági startupok a mesterséges intelligencia alapú biztonsági eszközök bevezetését a távoli csapatok között?
A távoli biztonsági csapatok sikere a központosított dokumentáción, a feladatok egyértelmű felelősségi körén és az időzónákon átívelő hatékony kommunikáción alapul. Egy integrált munkaterület egy helyen tárolja a megvalósítási terveket, a beszállítói megjegyzéseket és a műszaki specifikációkat, így azok mindenki számára elérhetők.
Teljes mértékben helyettesítheti-e a mesterséges intelligencia az emberi biztonsági elemzőket egy startupnál?
Nem, a cél a kiegészítés, nem pedig a helyettesítés. A mesterséges intelligencia hihetetlenül hatékony a nagy mennyiségű adat feldolgozásában, de az emberi elemzők biztosítják a kritikus kontextust, árnyalt döntéseket hoznak, és olyan új fenyegetéseket vizsgálnak, amelyekkel a modellek még soha nem találkoztak.
Miben különbözik a startupok és a nagyvállalatok mesterséges intelligencia biztonsági rendszere?
A startupok számára a gyorsabb bevezetés, az alacsonyabb üzemeltetési költségek és azok az eszközök a legfontosabbak, amelyek nem igényelnek külön gépi tanulási mérnöki csapatot. A több erőforrással rendelkező nagyvállalatok viszont befektethetnek a nagyobb mértékű testreszabásba, nagyobb adatelemző csapatokat hozhatnak létre, és komplex, több gyártótól származó architektúrákat kezelhetnek.