

لقد سمعنا جميعًا عن اللائحة العامة لحماية البيانات (GDPR).
إنها مسألة تتعلق بخصوصية البيانات، أليس كذلك؟ في جوهر الأمر، نعم. ولكن بالنسبة للشركات، فإنها تمثل تحولًا جذريًّا في طريقة تفاعلها مع عملائها وجمهورها المستهدف وبقائها على اتصال بهم.
على سبيل المثال، فُرضت على شركة Meta غرامة باهظة قدرها 1.3 مليار دولار لعدم التزامها بمعايير خصوصية البيانات التي حددها اللائحة العامة لحماية البيانات (GDPR). 😲
لذا، إذا كان لديك عملاء في منطقة الاتحاد الأوروبي، فعليك الاهتمام بهذا الأمر بشكل صحيح، ويجب أن تفعل ذلك في أسرع وقت ممكن!
ستزودك هذه المقالة بفهم واضح لمفهوم الامتثال للائحة العامة لحماية البيانات (GDPR)، وقائمة مراجعة مفيدة لتحقيق ذلك، وبعض الأدوات المساعدة لأتمتة العملية وتبسيطها.
ها نحن ذا. 🎢
أساسيات اللائحة العامة لحماية البيانات (GDPR): فهم المبادئ الأساسية
ما هو اللائحة العامة لحماية البيانات (GDPR)؟
اللائحة العامة لحماية البيانات (GDPR) هي لائحة يفرضها الاتحاد الأوروبي لحماية خصوصية بيانات الأفراد داخل المنطقة. وهي تحدد كيفية قيام الشركات بجمع البيانات الشخصية لمواطني الاتحاد الأوروبي وتخزينها واستخدامها وحمايتها في نهاية المطاف.
دخل القانون حيز التنفيذ في مايو 2018 وأثر بشكل كبير على طريقة تفاعل الشركات مع العملاء. وقد وُضعت هذه الإرشادات الشاملة لتنظيم ثلاثة جوانب عامة لحماية البيانات:
- خصوصية البيانات: يمنح اللائحة العامة لحماية البيانات (GDPR) الأفراد سيطرة أكبر على بياناتهم الشخصية، بما في ذلك الحق في الوصول إلى البيانات وتصحيحها ومسحها وتقييد معالجتها ونقلها والاعتراض على معالجتها والحصول على معلومات حول أنشطة معالجة البيانات
- أمن البيانات: يتطلب من الشركات تنفيذ تدابير تقنية وتنظيمية مناسبة لحماية البيانات الشخصية من الوصول غير المصرح به أو التغيير أو الكشف أو التدمير
- المساءلة: تتحمل الشركات مسؤولية إثبات امتثالها للائحة العامة لحماية البيانات (GDPR). ويشمل ذلك إجراء تقييمات تأثير حماية البيانات (DPIAs) لأنشطة المعالجة عالية المخاطر، مثل العمليات المصرفية، وتعيين مسؤول حماية البيانات (DPO) في حالات معينة
🚦تذكر: أي مؤسسة تقوم بجمع أو معالجة البيانات الشخصية لمقيمي الاتحاد الأوروبي، بغض النظر عن موقع الشركة، يجب أن تكون متوافقة مع اللائحة العامة لحماية البيانات (GDPR). ويشمل ذلك الشركات الصغيرة والشركات متعددة الجنسيات وحتى المنظمات غير الربحية.
ما هي البيانات التي نتحدث عنها؟
يركز اللائحة العامة لحماية البيانات (GDPR) على المعلومات الشخصية القابلة للتعريف (PII)، وهي أي معلومات يمكن استخدامها لتحديد هوية فرد ما، بشكل مباشر أو غير مباشر. ومن الأمثلة على ذلك:
- المعرّفات المباشرة: الاسم، العنوان، رقم الضمان الاجتماعي أو ما يعادله، رقم الهاتف، عنوان البريد الإلكتروني
- المعرّفات غير المباشرة: الجنس، العرق، تاريخ الميلاد، المؤشر الجغرافي، المهنة، البيانات الديموغرافية
- المعلومات الشخصية الحساسة (PII): رقم رخصة القيادة، رقم جواز السفر، البيانات البيومترية، المعلومات المالية، السجلات الطبية، معلومات الحسابات الإلكترونية والرقمية، سجلات الموظفين، معلومات كلمات المرور، أرقام الهوية المدرسية
اقرأ المزيد: أفضل 10 برامج لإدارة البيانات (تقييمات وأسعار )
ماذا يعني ذلك بالنسبة للشركات؟
من منظور اللائحة العامة لحماية البيانات (GDPR)، فأنت إما «مُشرف على البيانات» أو «معالج للبيانات» تعمل على بيانات مواطني الاتحاد الأوروبي. واعتمادًا على الفئة التي تندرج تحتها، قد تختلف التوقعات المطلوبة منك كشركة.
- المسؤول عن معالجة البيانات: هو الكيان الذي يحدد الغرض من معالجة البيانات الشخصية ووسائل معالجتها. وهو مسؤول عن ضمان الامتثال للائحة العامة لحماية البيانات (GDPR)
- معالج البيانات: هو الكيان الذي يعالج البيانات الشخصية نيابةً عن صاحب البيانات. ويجب عليه اتباع تعليمات صاحب البيانات
في مثال واقعي، قد يكون المسؤول عن معالجة البيانات مستشفىً، وقد يكون معالج البيانات مزود خدمة التخزين السحابي الذي يخزن المستشفى سجلات المرضى لديه. بصفته المسؤول عن معالجة البيانات، يقرر المستشفى المعلومات التي سيتم تخزينها وكيفية استخدامها. أما مزود الخدمة السحابية (معالج البيانات) فيكتفي بتخزين البيانات بشكل آمن وفقًا لتعليمات المستشفى.
🚦تذكر: يضع اللائحة العامة لحماية البيانات (GDPR) مزيدًا من المسؤولية على عاتق مسؤولي معالجة البيانات لوضع مبدأ «الخصوصية منذ التصميم» وتطبيقه في جميع عملياتهم التجارية.
اللائحة العامة لحماية البيانات (GDPR): قانون للخصوصية أم قانون لخصوصية المعلومات؟
غالبًا ما تُستخدم مصطلحات «الخصوصية» و«قوانين حماية المعلومات» بالتبادل، لكن هناك فروقًا دقيقة بينهما. ورغم أن كلاهما يهتم بحماية بيانات الأفراد، إلا أنهما يتناولان هذه المسألة من زوايا مختلفة قليلاً.
يتعلق قانون الخصوصية، بمعناه الأوسع، بحماية الأفراد من التدخلات في حياتهم الشخصية ومساحتهم المادية، مثل الزيارات المنزلية غير المرغوب فيها. أما قانون خصوصية المعلومات، فيركز بشكل خاص على حماية البيانات الشخصية، مثل عناوين IP أو رسائل البريد الإلكتروني.
في الواقع، قد تتمكن إحدى الخدمات التي اشتركت فيها من الوصول إلى موقعك عبر نظام تحديد المواقع العالمي (GPS) في هاتفك وإرسال تحديثات خاصة بمنطقتك، أو قد تقوم خدمة توصيل بشحن منتجات إلى عنوان منزلك. وإذا تعرضت أي من هذه الشركات لخرق في البيانات، فسيصبح موقع منزلك معروفًا للجميع فجأة وقد يتم استغلاله.
وفي هذا السياق، في حين أن اللائحة العامة لحماية البيانات (GDPR) تهدف في المقام الأول إلى حماية البيانات الشخصية، فإنها تتطرق أيضًا إلى قضايا الخصوصية الأوسع نطاقًا.
لا يقتصر القانون العام لحماية البيانات (GDPR) على حماية البيانات فحسب، بل يتعلق أيضًا بالحقوق الأساسية، بما في ذلك الحق في الخصوصية والحق في النسيان.
لا يقتصر القانون العام لحماية البيانات (GDPR) على حماية البيانات فحسب، بل يتعلق أيضًا بالحقوق الأساسية، بما في ذلك الحق في الخصوصية والحق في النسيان.
قائمة مراجعة الامتثال للائحة العامة لحماية البيانات (GDPR): خارطة طريقك لحماية البيانات
والآن بعد أن فهمنا جوهر اللائحة العامة لحماية البيانات (حسنًا، على الأقل الأساسيات!)، دعونا نلقي نظرة على الخطوات العامة التي يجب تضمينها في قائمة مراجعة الامتثال للائحة العامة لحماية البيانات (GDPR) لتحقيق الامتثال.
1. حدد مصادر بياناتك
قبل أن تتمكن من حماية البيانات، عليك أن تفهم نوع البيانات التي تجمعها. قم بإجراء تدقيق لتحديد جميع البيانات الشخصية التي تجمعها شركتك، ومصدرها، وكيفية استخدامها.
وللقيام بذلك بكفاءة، عليك النظر في ما يلي:
- جرد البيانات: قم بإنشاء جرد مفصل لجميع فئات البيانات الشخصية التي تم جمعها، بما في ذلك الأسماء والعناوين ومعلومات الاتصال والبيانات المالية والبيانات البيومترية وغيرها
- مصادر البيانات: حدد مصادر هذه البيانات، مثل المواقع الإلكترونية، والنماذج، ومقدمي الخدمات من الأطراف الثالثة، أو التفاعلات المباشرة
- أنشطة معالجة البيانات: حدد كيفية استخدام البيانات، بما في ذلك التخزين والمعالجة والنقل والمشاركة
- الاحتفاظ بالبيانات: ضع سياسات للاحتفاظ بالبيانات (مدة بقاء البيانات في نظامك) تتوافق مع مبادئ اللائحة العامة لحماية البيانات (GDPR) وتقلل من تخزين البيانات الشخصية إلى أدنى حد ممكن
- تدفق البيانات: قم بتحديد مسار تدفق البيانات داخل مؤسستك وإلى الأطراف الخارجية. على سبيل المثال، تندرج خدمة التوصيل التابعة لجهة خارجية التي تنفذ طلب الشحن الخاص بك ضمن هذه الفئة
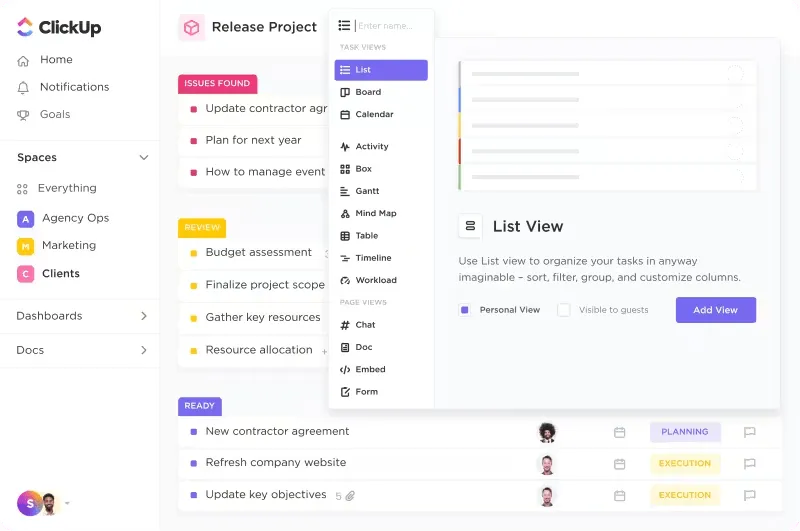
💡 نصيحة للمحترفين: يمكن أن يكون ClickUp CRM حلك الشامل هنا لتصنيف وتخزين بيانات العملاء. بدءًا من تسجيل عناوين البريد الإلكتروني في قوائم العملاء المحتملين وصولًا إلى متابعة مسارات العملاء وأي تفاعلات إضافية، سيساعدك هذا البرنامج على تنظيم جميع البيانات في مكان واحد.
2. تعيين مسؤول حماية البيانات (DPO)
يعمل مسؤول حماية البيانات (DPO) كنقطة اتصال وحيدة لشؤون خصوصية البيانات داخل مؤسستك.
بصفته خبيرًا في خصوصية البيانات، يضمن مسؤول حماية البيانات (DPO) توافق ممارسات المنظمة المتعلقة بالبيانات مع متطلبات اللائحة العامة لحماية البيانات (GDPR). وفي إطار دوره، يتولى مسؤول حماية البيانات (DPO) معالجة طلبات أصحاب البيانات، والاستجابة لحالات انتهاك البيانات، والمساعدة في تقييم المخاطر، والعمل كحلقة وصل مع سلطات حماية البيانات.
لكي يكون المرشح مؤهلاً لشغل منصب مسؤول حماية البيانات (DPO)، يجب أن يتمتع بالخبرة في مجال قانون حماية البيانات وأن يكون متاحًا بسهولة للموظفين وأصحاب البيانات. من خلال تعيين مسؤول حماية بيانات مؤهل، يمكنك إظهار التزامك بخصوصية البيانات، وتقليل مخاطر عدم الامتثال، وتعزيز مصداقيتك كشركة بين العملاء.
3. قم بتوثيق عملية الامتثال للائحة العامة لحماية البيانات (GDPR) من البداية إلى النهاية
قم بتوثيق كل شيء! يتطلب وضع سياسة معالجة البيانات تحديد كل عملية على حدة، حتى تتمكن من تحديد مكان تخزين بيانات العميل أو المدة التي ستبقى فيها هذه البيانات مخزنة بعد إلغاء اشتراكه، على سبيل المثال.
تأكد من أن نظرة عامة على العملية والتفاصيل الدقيقة محددة بوضوح ومتاحة لجميع الفرق التي ستحتاج إلى تحديثها أو الرجوع إليها بشكل دوري.
استفد من ClickUp Docs للحفاظ على سجل مركزي يسهل الوصول إليه لأنشطة معالجة البيانات الخاصة بك، بما في ذلك نوع البيانات والأساس القانوني لجمعها وفترة الاحتفاظ بها.
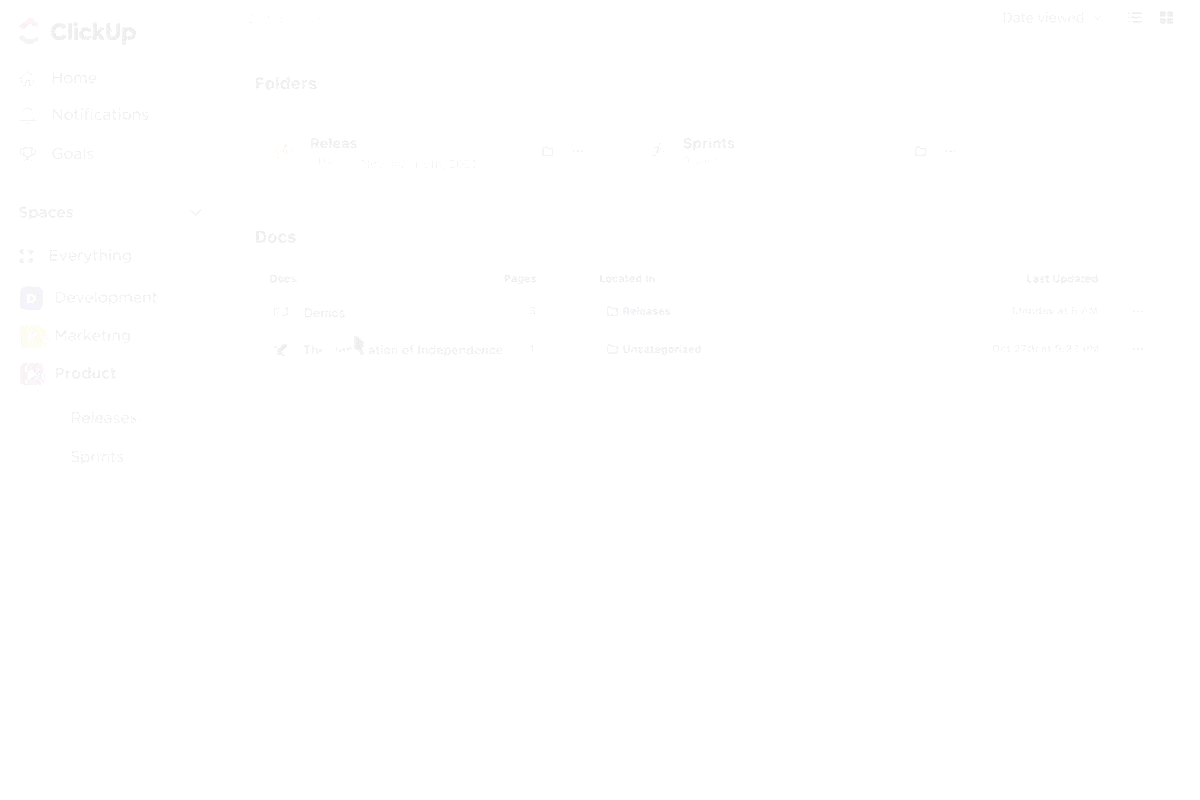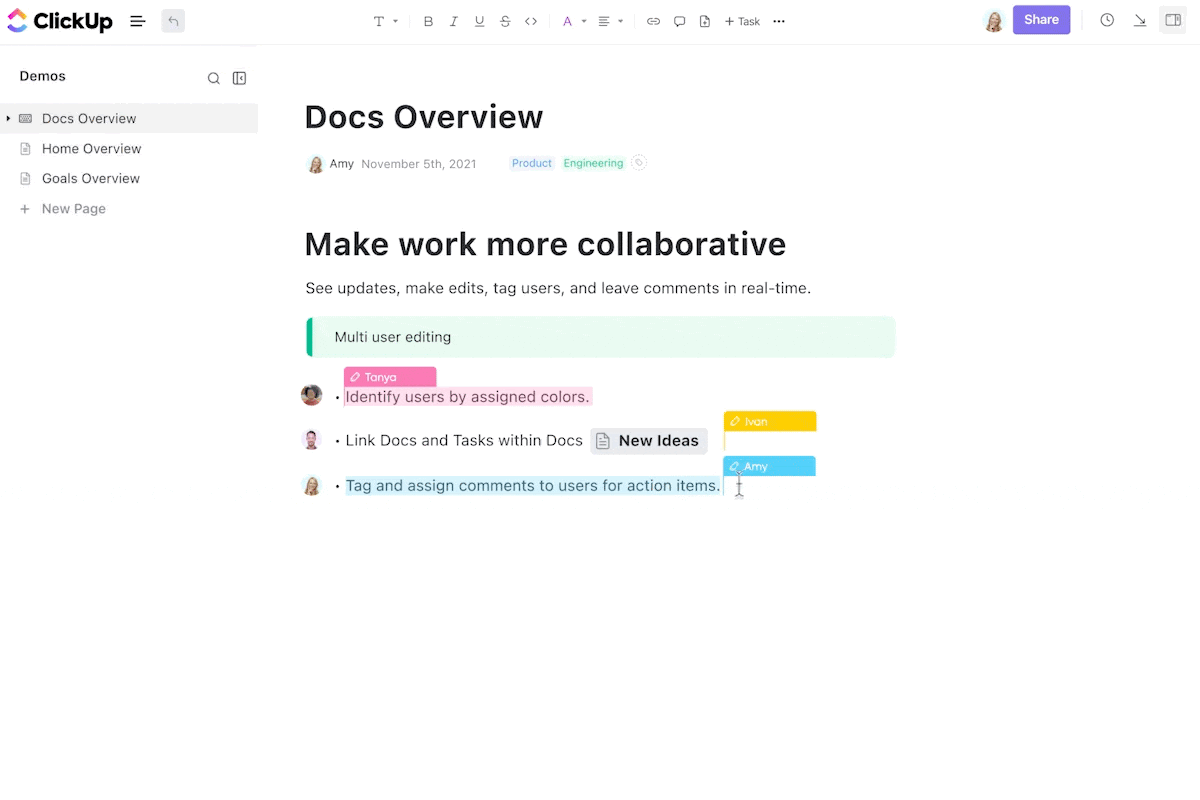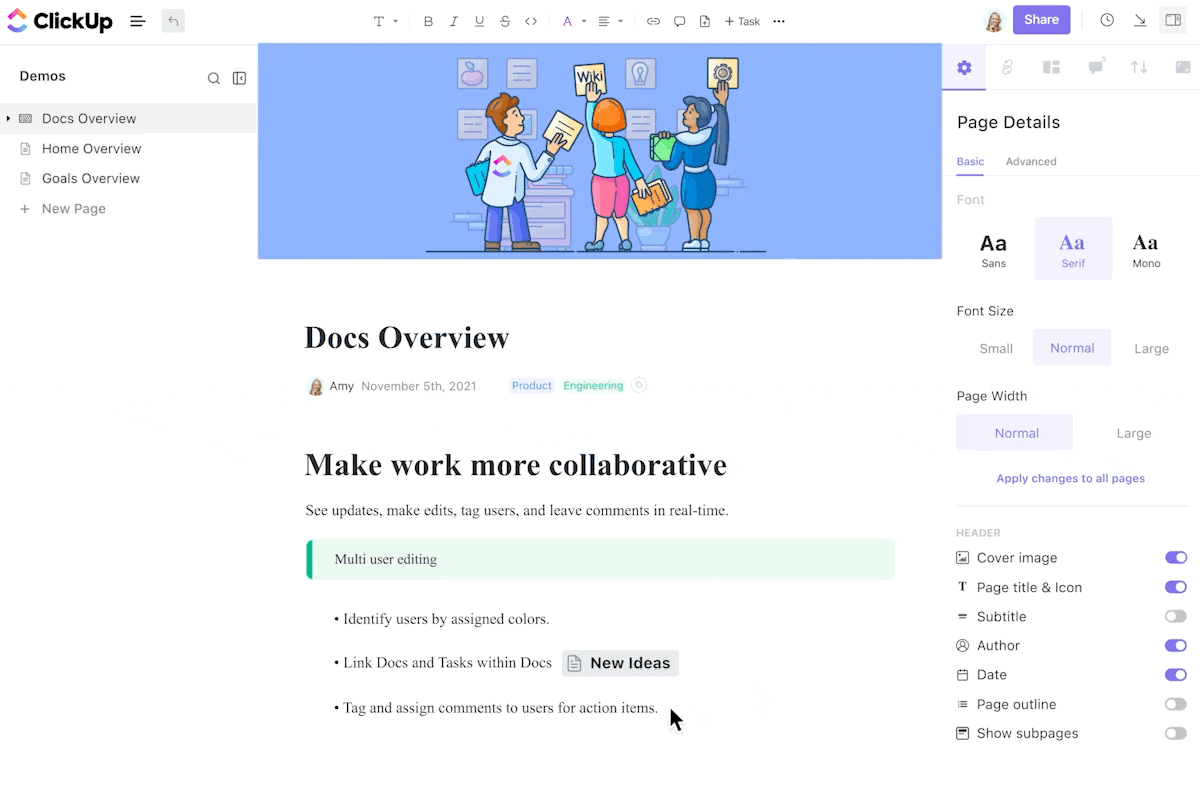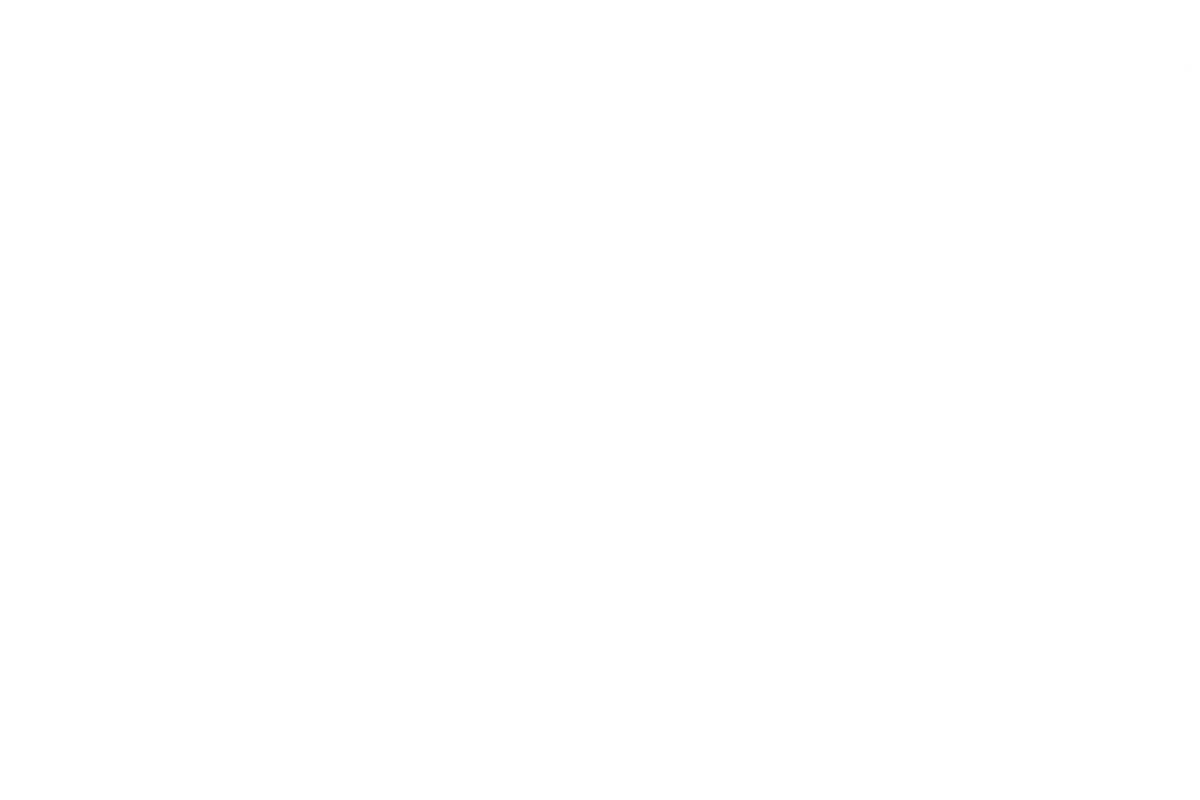
قم بإنشاء مستندات منفصلة للجوانب المختلفة للامتثال، مثل تخطيط البيانات، وسياسات الاحتفاظ بالبيانات، وخطط الاستجابة لانتهاكات البيانات، وتقييمات المخاطر.
يمكن تنظيم هذه المستندات في هيكل هرمي باستخدام الصفحات المتداخلة، مما يسهل التنقل بينها والرجوع إليها. يمكنك أيضًا استخدام ميزات التعاون في ClickUp مثل الإشارات @mentions لإشراك الفرق والأفراد المعنيين في العملية، مما يضمن توافق الآراء بين الجميع وإبقائهم على اطلاع.
4. أعد تقييم عمليات جمع البيانات لديك
هل تحتاج حقًا إلى كل هذه البيانات؟ يؤكد اللائحة العامة لحماية البيانات (GDPR) على مبدأ تقليل البيانات إلى الحد الأدنى، والذي يتطلب من المؤسسات جمع ومعالجة البيانات الشخصية الضرورية لأغراض محددة فقط.
لضمان الامتثال، قم بتقييم ممارسات جمع البيانات الخاصة بك بانتظام وتأكد من أنها تقتصر على ما هو ضروري ومتناسب مع أهداف عملك. فيما يلي بعض الأمور التي يجب أخذها في الاعتبار:
تحديد الغرض
تأكد من أن البيانات التي تجمعها مرتبطة مباشرة بأهداف عملك ولا تُستخدم لأغراض غير مقصودة. على سبيل المثال، لمعالجة الطلبات، قد يجمع موقع التجارة الإلكترونية أسماء العملاء وعناوينهم ومعلومات الدفع. ولا ينبغي استخدام هذه البيانات في الإعلانات المستهدفة دون موافقة العميل.
تقليل البيانات
حدد ما إذا كان من الممكن حذف أي حقول بيانات أو إخفاء هويتها دون المساس بالغرض من جمع البيانات. قد تقوم منصة تواصل اجتماعي في البداية بجمع الأسماء الكاملة للمستخدمين وعناوين البريد الإلكتروني وتواريخ الميلاد. ومع ذلك، إذا كان بإمكان المنصة العمل بشكل ملائم باستخدام أسماء المستخدمين وعناوين البريد الإلكتروني فقط، فيجب عليها تقليل جمع البيانات الشخصية إلى الحد الأدنى.
الاحتفاظ بالبيانات
ضع سياسات مناسبة للاحتفاظ بالبيانات لضمان عدم الاحتفاظ بها لفترة أطول من اللازم. لأغراض الامتثال التنظيمي، قد تحتفظ إحدى البنوك بسجلات طلبات بطاقات الائتمان لفترة محددة. بعد انقضاء الفترة المحددة، يمكن إخفاء هوية هذه البيانات أو حذفها.
الموافقة
إذا كنت تعتمد على الموافقة كأساس قانوني للمعالجة، فتأكد من أنها ممنوحة بحرية، ومحددة، ومستنيرة، ولا لبس فيها. يطلب أحد تطبيقات الهاتف المحمول من المستخدمين الموافقة على جمع بيانات الموقع لتقديم توصيات مخصصة. يجب أن تكون الموافقة ممنوحة بحرية ومحددة (على سبيل المثال، الوصول إلى الموقع فقط عند استخدام التطبيق).
المصالح المشروعة
إذا كنت تعتمد على المصالح المشروعة، فقم بتقييم دقيق لمعرفة ما إذا كانت هذه المصالح تفوق مصالح الفرد وحقوقه وحرياته. قد تقوم مؤسسة إخبارية بمعالجة معلومات الاتصال الخاصة بالصحفيين لتسهيل التواصل والتعاون. ويمكن اعتبار ذلك مصلحة مشروعة في إطار الأنشطة الصحفية.
🌈 هل تعلم؟ SOC 2 هو إطار عمل مكافئ للائحة العامة لحماية البيانات (GDPR) ويرتبط بشكل أوثق بالشركات الأمريكية. وهو معيار طوعي تستخدمه المؤسسات لإثبات التزامها بأمن البيانات وخصوصيتها.
في حين أن اللائحة العامة لحماية البيانات (GDPR) هي لائحة قانونية تركز على حماية البيانات الشخصية للأفراد داخل الاتحاد الأوروبي، يمكن اعتبار SOC 2 معيارًا تكميليًّا. من خلال تحقيق الامتثال لمعيار SOC 2، يمكنك إثبات أنك كيان تجاري مسؤول عن البيانات وتلتزم بتدابير أمن البيانات المعترف بها عالميًّا.
5. انتبه لانتهاكات البيانات وتصرف بسرعة
عند الإبلاغ عن خرق للبيانات بموجب اللائحة العامة لحماية البيانات (GDPR)، يتعين على المؤسسات تقييم المخاطر المحتملة على حقوق الأفراد وحرياتهم. ويشمل ذلك النظر في نوع البيانات التي تعرضت للخرق، واحتمالية الوصول غير المصرح به، والعواقب المحتملة على الأفراد المتضررين.
ينص اللائحة العامة لحماية البيانات (GDPR) على الإبلاغ عن انتهاكات البيانات في غضون 72 ساعة إذا كان هناك خطر كبير من التأثير سلبًا على حقوق الأفراد وحرياتهم.
في كثير من الحالات، يتعين على المؤسسات أيضًا إخطار الأفراد المتأثرين مباشرةً، وتزويدهم بمعلومات واضحة حول الانتهاك، والبيانات المعنية، والخطوات التي يتم اتخاذها لمعالجته.
بالإضافة إلى ذلك، من الضروري إجراء تحقيق شامل لفهم سبب الانتهاك واتخاذ التدابير الوقائية. ومن الضروري الاحتفاظ بسجلات مفصلة عن العملية برمتها، بما في ذلك الخطوات المتخذة للإبلاغ عن الانتهاك والتخفيف من آثاره.
مثال على ذلك: خرق بيانات شركة الخطوط الجوية البريطانية
في عام 2018، تعرضت شركة الخطوط الجوية البريطانية (British Airways) لخرق كبير للبيانات أثر على ما يقرب من 500,000 عميل. تمكن المتسللون من الوصول غير المصرح به إلى نظام الحجز الخاص بالشركة، وسرقوا معلومات شخصية مثل الأسماء والعناوين وتفاصيل بطاقات الدفع وخطوط سير الرحلات.
كان هذا الخرق انتهاكًا واضحًا للائحة العامة لحماية البيانات (GDPR)، حيث تضمن معالجة غير مصرح بها للبيانات الشخصية على نطاق واسع. وقد فرض مكتب مفوض المعلومات في المملكة المتحدة (ICO) غرامة قدرها 20 مليون جنيه إسترليني على شركة الخطوط الجوية البريطانية بسبب هذا الحادث.
6. اجعل الشفافية أولوية في عملية جمع البيانات
يحق لعملائك معرفة البيانات التي تجمعها بالضبط وكيفية استخدامها. فيما يلي بعض الخطوات التي يمكنك اتخاذها لضمان الشفافية في عمليات جمع البيانات لديك:
- سياسات خصوصية واضحة وموجزة: قم بتوفير سياسات خصوصية يسهل الوصول إليها وفهمها، وتحدد بوضوح ممارسات الشركة المتعلقة بالبيانات. يجب أن تُكتب هذه السياسات بلغة بسيطة وتجنب المصطلحات القانونية المعقدة
- الموافقة المستنيرة: حدد أغراض جمع البيانات، وأنواع البيانات التي يتم جمعها، وحقوق العملاء فيما يتعلق بالبيانات خلال عملية الحصول على الموافقة
- طلبات الوصول المقدمة من أصحاب البيانات: استجب لطلبات الوصول المقدمة من أصحاب البيانات على الفور وبشكل شامل. وهذا يعني تزويد الأفراد بنسخة من بياناتهم الشخصية ومعلومات حول كيفية معالجتها
- مشاركة البيانات مع أطراف ثالثة: في حالة مشاركة البيانات الشخصية مع أطراف ثالثة، تأكد من وجود إجراءات حماية مناسبة لحماية البيانات ومن أن الأطراف الثالثة تمتثل أيضًا للائحة العامة لحماية البيانات (GDPR)
7. تأكد من الحصول على موافقة الوالدين للعملاء القاصرين
تُلزم اللائحة العامة لحماية البيانات (GDPR) الشركات بالحصول على موافقة الوالدين أو الوصي القانوني قبل معالجة البيانات الشخصية للأطفال دون سن 16 عامًا في معظم دول الاتحاد الأوروبي.
للتحقق من عمر المستخدمين، استخدم طرقًا موثوقة مثل طلب موافقة الوالدين أو استخدام خدمات التحقق من العمر. إذا تم الحصول على موافقة الوالدين، فيجب أن تكون هذه الموافقة طوعية ومحددة ومستنيرة وواضحة.
بالإضافة إلى ذلك، احتفظ بسجلات مفصلة لعملية الحصول على الموافقة، بما في ذلك التاريخ والطريقة وهوية الطرف الذي أعطى الموافقة. أضف خطوات إضافية لضمان عدم جمع أي معلومات حساسة من الأطفال وعدم الاحتفاظ ببياناتهم لفترة أطول من اللازم.
مثال على ذلك: TikTok مقابل لجنة حماية البيانات الأيرلندية
فرضت لجنة حماية البيانات الأيرلندية (DPC) غرامة قدرها 379 مليون دولار على TikTok لفشلها في حماية البيانات الشخصية للأطفال بشكل كافٍ. ووجدت اللجنة أن TikTok لم تحصل على موافقة صالحة من الأطفال دون سن 13 عامًا، كما ينص عليه اللائحة العامة لحماية البيانات (GDPR).
بالإضافة إلى ذلك، انتقدت هيئة حماية البيانات (DPC) تطبيق TikTok لعدم بذله ما يكفي من الجهود لمنع الأطفال من مشاهدة محتوى قد يكون ضارًا. وتعد هذه الغرامة واحدة من أكبر الغرامات التي فُرضت بموجب اللائحة العامة لحماية البيانات (GDPR)، مما يسلط الضوء على أهمية حماية بيانات الأطفال عبر الإنترنت.
8. تطبيق نظام الموافقة المزدوجة
لتسهيل عملية الحصول على موافقة مستنيرة حقًّا، احرص على الحصول على موافقة صريحة من العملاء قبل معالجة بياناتهم، بما في ذلك عناوين بريدهم الإلكتروني، لأغراض تسويقية. وتعد عملية الاشتراك المزدوج طريقة فعالة لضمان أن الأفراد قد اشتركوا في قائمة البريد الإلكتروني عن علم وبمحض إرادتهم.
كيف يعمل نظام الاشتراك المزدوج؟
- الاشتراك الأولي: عندما يقوم شخص ما بإدخال عنوان بريده الإلكتروني للاشتراك في قائمة بريدية، يتلقى رسالة تأكيد عبر البريد الإلكتروني
- التأكيد: يجب على الشخص النقر على رابط أو زر في رسالة البريد الإلكتروني الخاصة بالتأكيد لإتمام عملية الاشتراك
تساعد عملية التحقق المكونة من خطوتين على منع البريد العشوائي وتضمن أن الأفراد قد وافقوا فعليًّا على تلقي رسائل البريد الإلكتروني. من خلال تطبيق عملية الاشتراك المزدوج، يمكنك تقليل مخاطر الإبلاغ عنك بسبب إرسال رسائل تسويقية غير مرغوب فيها عبر البريد الإلكتروني.
9. قم بتحديث سياسة الخصوصية الخاصة بك بشكل دوري
راجع سياسة الخصوصية الخاصة بك وقم بتحديثها بانتظام لتعكس أي تغييرات في ممارساتك المتعلقة بالبيانات أو المتطلبات القانونية. ركز على النقاط التالية للحفاظ على سياسة الخصوصية الخاصة بك في أفضل حالة:
- الدقة: تأكد من أن المعلومات الواردة في سياسة الخصوصية الخاصة بك دقيقة ومحدثة
- سهولة الوصول: اجعل سياسة الخصوصية الخاصة بك سهلة الوصول على موقعك الإلكتروني، وقم بتوفير رابط لها من الصفحات الأخرى ذات الصلة
- الاتساق: تأكد من أن سياسة الخصوصية الخاصة بك تتوافق مع ممارساتك الفعلية في التعامل مع البيانات
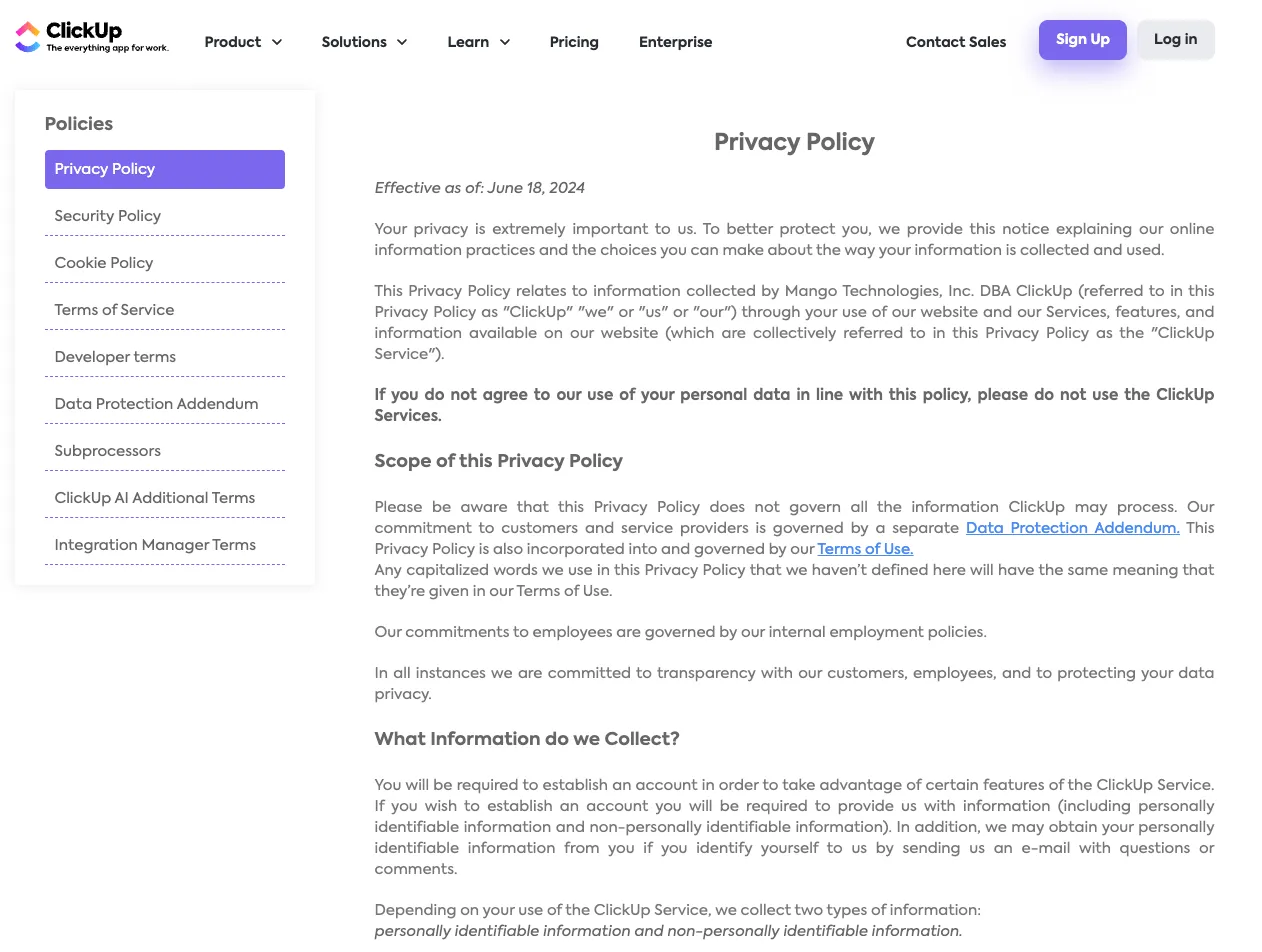
💈مكافأة: هل تبحث عن بعض الإلهام؟ اطلع على سياسة الخصوصية الخاصة بـ ClickUp.
10. تقييم مخاطر الأطراف الثالثة
بصفتك كيانًا تجاريًّا مسؤولاً عن البيانات، تقع على عاتقك مسؤولية التحقق مرة أخرى مما إذا كان شركاؤك من الأطراف الثالثة ملتزمين باللائحة العامة لحماية البيانات (GDPR). نحن نعلم أن القول أسهل من الفعل! ولكن إليك نظرة عامة على العملية لمساعدتك في وضع سياسة لتدقيق الأطراف الثالثة:
- ضع اتفاقية معالجة بيانات واضحة تحدد نطاق العمل، والبيانات التي يتم مشاركتها، وتدابير الأمان، ومسؤوليات الطرفين
- قم بإجراء تدقيق شامل لهذه الأطراف الثالثة، وتقييم سياسات الخصوصية الخاصة بها، وشهاداتها، ومراجعها
- قم بتقييم المخاطر التي ينطوي عليها مشاركة البيانات معهم، مع مراعاة عوامل مثل حساسية البيانات، وأنشطة المعالجة، وموقعهم الجغرافي، سواء كانوا داخل الاتحاد الأوروبي أو خارجه
- حافظ على الرقابة المنتظمة من خلال مراقبة مدى الامتثال وإجراء عمليات التدقيق
التغلب على تحديات الامتثال للائحة العامة لحماية البيانات (GDPR) باستخدام الأدوات الآلية
يا للهول، إنها قائمة مراجعة طويلة حقًا. لحسن الحظ، لست مضطرًا لخوض رحلة الامتثال هذه بمفردك.
هناك العديد من أدوات GRC الرقمية التي يمكنها تبسيط العملية وتسهيل أمورك، ومن بينها ClickUp. وباعتبارها منصة شاملة لإدارة المشاريع، يمكن لـ ClickUp أن تعمل بسهولة كمقر رئيسي لامتثالك للائحة العامة لحماية البيانات (GDPR).
عند إعداد عملية معقدة مثل قائمة مراجعة الامتثال للائحة العامة لحماية البيانات (GDPR)، تحتاج إلى نهج تدريجي، ونحن في ClickUp نركز على الخطوات بالتفصيل. 🪜
صُممت ميزات مثل قوائم مراجعة المهام في ClickUp لتقسيم العمليات المعقدة مثل هذه وإدارتها. اعتبرها قوائم مهام داخل مهامك. من خلال إنشاء قوائم المراجعة، يمكنك تحديد الإجراءات المحددة المطلوبة لإكمال المهمة بوضوح، وتوزيعها على أعضاء الفريق، وتتبع تقدمهم.
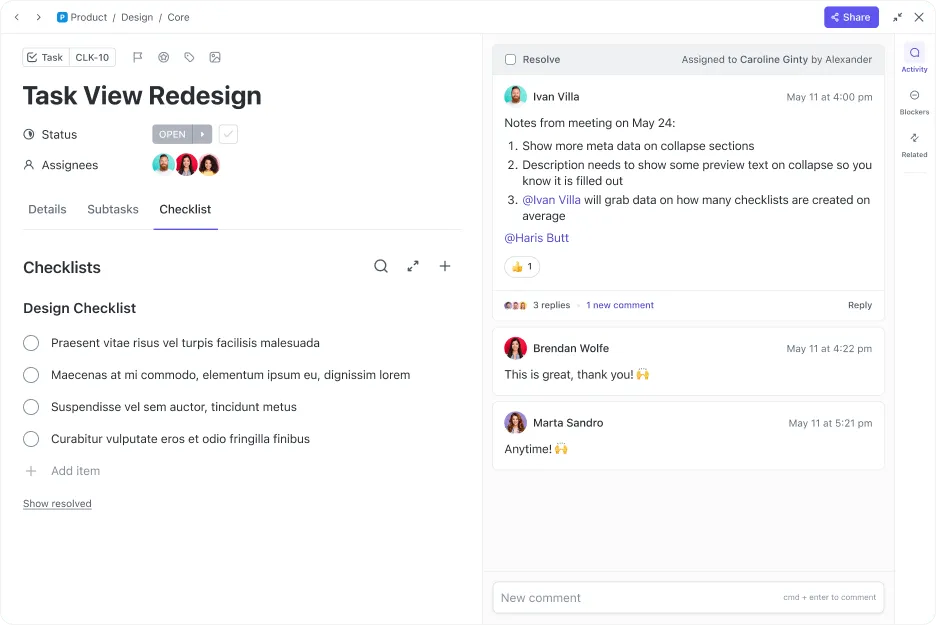
لاستخدام قوائم مراجعة المهام في ClickUp، ما عليك سوى إنشاء مهمة جديدة، والنقر على علامة التبويب «قوائم المراجعة» في مهمتك، ثم إضافة خطواتك الفردية. يمكنك بعد ذلك تنظيم قائمة مراجعة الامتثال الخاصة بك إلى مهام فرعية أصغر حجمًا وأسهل في الإدارة، كما يلي:
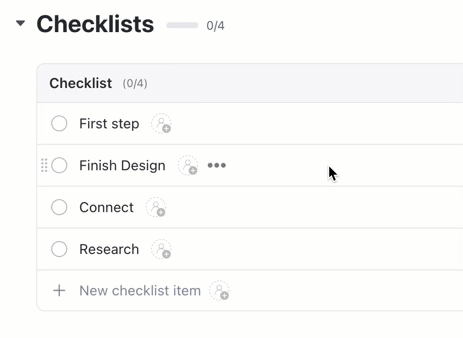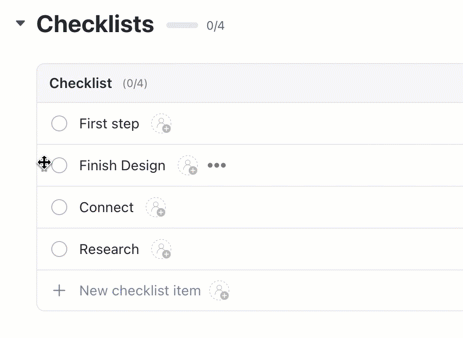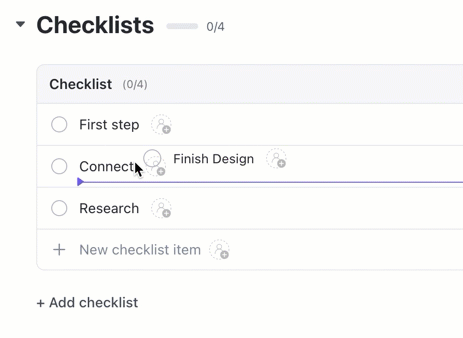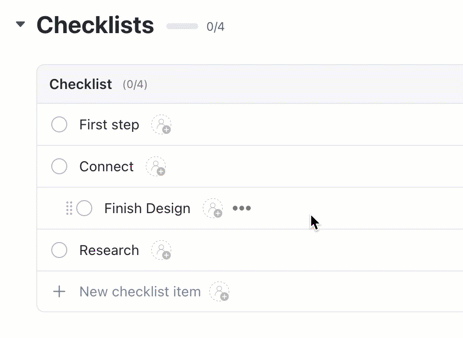
بمجرد الانتهاء من إعداد جميع الخطوات في قوائم المهام، قم بتعيين كل مهمة إلى الفرق المعنية، مثل الفريق القانوني، لبدء تنفيذ العملية.
يمكنك أيضًا استخدام عرض مخطط جانت في ClickUp لتصور هذه العملية على خط زمني، ومتابعة التقدم المحرز، ووضع تقديرات زمنية واضحة لإنجاز المشروع.
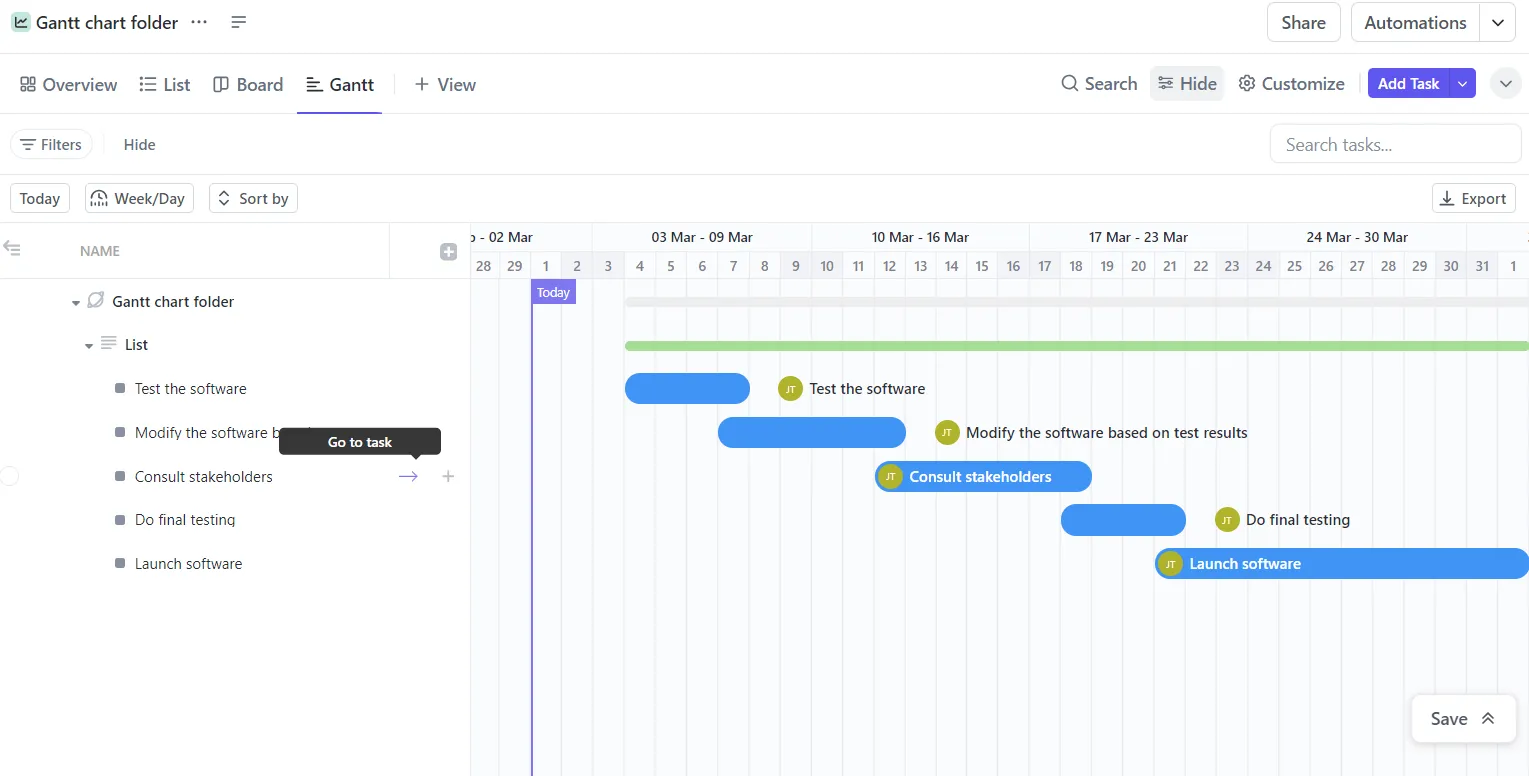
ولا يتوقف الأمر عند هذا الحد. بمجرد أن تصبح لديك عملية محددة، استخدم ميزة «أتمتة ClickUp» (ClickUp Automation) لتنفيذ إجراءات محددة بناءً على القواعد التي حددتها. على سبيل المثال، يمكنك إعداد أتمتة مخصصة لإخطار الأشخاص بضرورة إضافة معلومات ومراجعة سياسة الخصوصية وتحديثها كل ثلاثة أشهر.

وأخيرًا، يتطلب الامتثال لسياسة اللائحة العامة لحماية البيانات (GDPR) قدرًا كبيرًا من الوثائق.
إذا واجهتك صعوبة في أي مرحلة من مراحل العملية، فاستخدم ClickUp Brain، المساعد الذكي المدمج في ClickUp، لمساعدتك في صياغة السياسات بلغة واضحة وسهلة الفهم، أو حتى لإجراء بعض الأبحاث حول أفضل الممارسات في القطاع فيما يتعلق باللائحة العامة لحماية البيانات (GDPR).

علاوة على ذلك، يوفر ClickUp قوالب مخصصة تساعد في تسهيل عملية تخطيط قائمة المراجعة بشكل كبير.
نموذج خطة مشروع الامتثال من ClickUp
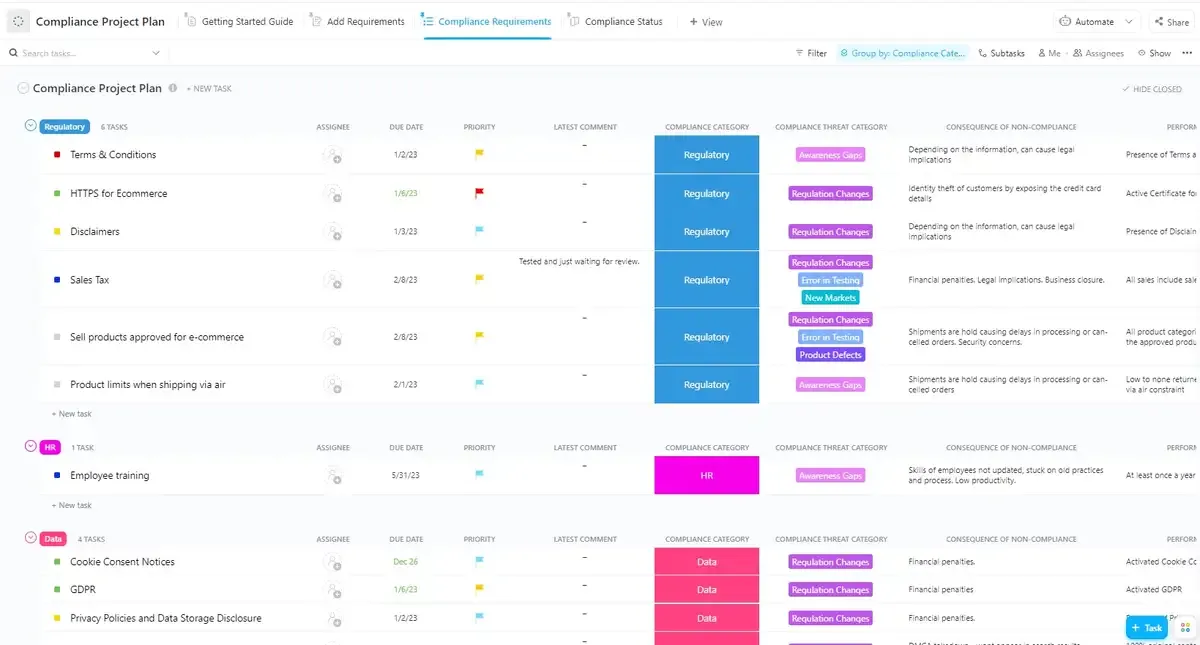
يقدم نموذج خطة مشروع الامتثال من ClickUp حلاً شاملاً لإدارة جهودك الرامية إلى الامتثال للائحة العامة لحماية البيانات (GDPR). تتيح لك «عرض متطلبات الامتثال» إدراج جميع اللوائح الضرورية، بينما يوفر «عرض حالة الامتثال» نظرة عامة واضحة على التقدم المحرز ويحدد المجالات غير المتوافقة. ويضمن «عرض إضافة المتطلبات» إمكانية دمج اللوائح الجديدة بسهولة فور ظهورها. بشكل عام، يعمل هذا النموذج على تبسيط عملية الامتثال، مما يساعدك على الحفاظ على التنظيم، وتتبع التقدم المحرز، وضمان الالتزام بمعايير اللائحة العامة لحماية البيانات (GDPR).
نموذج قائمة مراجعة المشاريع من ClickUp
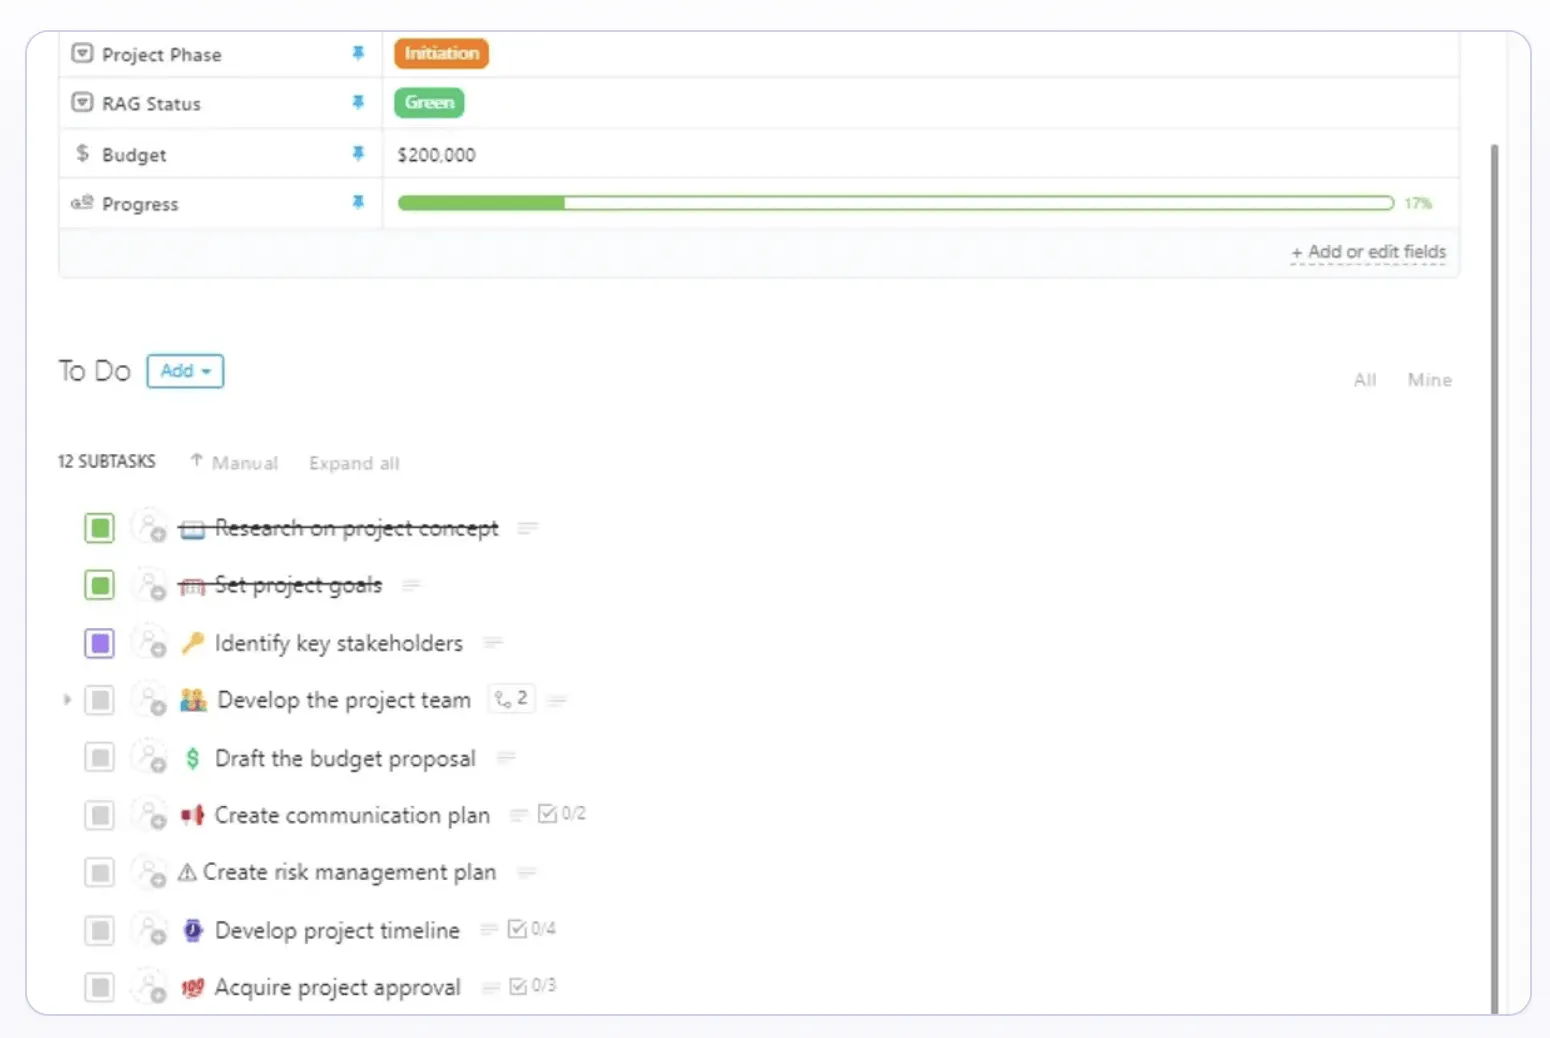
يمكن أن يساعدك نموذج قائمة مراجعة المشاريع من ClickUp في تحديد الخطوات الأساسية لعملية الامتثال. ويتضمن هذا النموذج مخططات للمهام الفرعية العامة التي تشكل أساس أي مشروع. استخدم هذا النموذج من أجل:
- حدد التسلسل الصحيح للمهام لضمان أن كل خطوة تبني على الخطوة التي تسبقها. سيساعد ذلك في تجنب الأخطاء والإغفالات
- توقع التحديات والمخاطر المحتملة المتعلقة بالامتثال للائحة العامة لحماية البيانات (GDPR) وعالج هذه المشكلات بشكل استباقي
- حدد مواعيد نهائية لكل مهمة، مع ضمان إنجاز المشروع بأكمله في الوقت المحدد
الامتثال أصبح سهلاً مع ClickUp
تعد قائمة مراجعة الامتثال للائحة العامة لحماية البيانات (GDPR) المنظمة جيدًا أمرًا ضروريًا لضمان تلبية مؤسستك لمتطلبات هذه اللائحة المهمة.
توفر ميزات إدارة المشاريع في ClickUp منصة قوية لإنشاء قائمة مراجعة الامتثال للائحة العامة لحماية البيانات (GDPR) وإدارتها. ومن خلال تقسيم هذه العملية التي تبدو معقدة إلى مهام أصغر يسهل إدارتها، يمكنك تتبع التقدم المحرز بفعالية، وتحديد المشكلات المحتملة، وضمان الامتثال.
بدءًا من تحديد الخطوط العريضة للعملية وصولاً إلى توزيع المسؤوليات ومراقبة التقدم المحرز والتعاون مع فريقك، يمكن لـ ClickUp مساعدتك في الحفاظ على مسار مشروع الامتثال الخاص بك.
قم بالتسجيل للحصول على حساب مجاني في ClickUp و ابدأ في تنفيذ إجراءات الامتثال للائحة العامة لحماية البيانات (GDPR)!