
„Mélységesen sajnáljuk” – ennyit tudott csak mondani a CrowdStrike, miután egy hibás szoftverfrissítés világszerte több millió felhasználónál a híres „kék halál” (Blue Screen of Death, BSD) képernyőt okozta. A részvényárfolyam egy nap alatt bekövetkezett 10%-os esése mellett a CrowdStrike-nak a dühös ügyfelekkel és nem kevesebb, mint az amerikai Kongresszussal is szembe kellett néznie.
Bár ez szélsőséges esetnek tűnhet, a véletlen hibák meglehetősen gyakoriak az üzleti életben. Amikor több, különböző földrajzi területeken működő csapat dolgozik komplex problémákon, számtalan dolog rosszul sülhet el.
Az ilyen katasztrófák megelőzésének egyik leggyakoribb – és leghatékonyabb – módja a belső audit. Egy hatékony folyamat és a kormányzás, kockázatkezelés és megfelelés (GRC) szoftver segítségével a szervezetek proaktív módon azonosíthatják a potenciális problémákat, és azokat előre kezelhetik.
Ebben a blogbejegyzésben bemutatjuk, hogyan alakíthat ki audit-stratégiát, és hogyan valósíthatja meg azt egy hatékony belső audit-ellenőrzőlista segítségével.
Mi az az audit?
Az audit egy olyan folyamat, amelynek során a folyamatokat szisztematikusan vizsgálják és értékelik. Ezek a folyamatok lehetnek pénzügyi, működési vagy megfelelési jellegűek.
Például a belső ellenőrök rendszeresen átvizsgálják vállalkozásuk bankszámlakivonatait, hogy felmérjék, tartalmaznak-e hibákat vagy csalárd tranzakciókat.
Egy szolgáltató szervezet, például egy étterem vagy egy wellnessközpont, ellenőrizheti, hogy a személyzet hogyan teljesíti a kiszállítást. A technológiai cégek gyakran alkalmazzák a „dogfooding” módszert a belső ellenőrzések elvégzésére is.
Miért van szükség belső auditra?
Egyszerűen fogalmazva: a belső audit célja, hogy a problémákat még azelőtt felderítse, hogy a munka eredménye a külvilág elé kerülne. Ez biztosítja a következőket:
- Pontosság: Az ellenőrzések további lehetőséget nyújtanak a csapatoknak annak biztosítására, hogy a munka pontos, teljes és hibamentes legyen.
- Kockázatkezelés: A belső audit feltárja a potenciális kockázatokat, amelyek előre csökkenthetők a veszteségek és a szankciók elkerülése érdekében.
- Minőség: Az ellenőrzések hozzájárulnak a termelés minőségének biztosításához is, ellenőrizve, hogy az megfelel-e a követelményeknek és az iparági szabványoknak.
- Teljesítmény: A belső auditok néha értékelik a teljesítményt, hogy szimulálják a valós helyzetet
- Megfelelés: A belső auditok – amelyek a leggyakoribb okot jelentik – segítik a vonatkozó törvények, rendeletek és szabványok betartását.
- Az érdekelt felek megnyugtatása: Azokban a vállalkozásokban, ahol befektetők vagy részvényesek vannak, a belső auditok bizalmat építenek a szervezet működése és beszámolási gyakorlata iránt.
Milyen típusú auditok léteznek?
Vállalkozásának jellegétől, céljaitól, igényeitől és érdekelt feleitől függően számos különböző auditot végezhet. Ezek többsége a következő három kategória egyikébe sorolható.
Belső audit
A belső auditot a szervezet saját igényei alapján végzi el. Az auditot a szervezet aktív alkalmazottai vagy az adott részleg szakértői hajtják végre.
Például a tehetségmenedzsment-csapat évente elvégezhet egy belső ellenőrzést az egyes alkalmazottak javadalmazási struktúráiról. Ez arra szolgálna, hogy azonosítsák az esetleges tudattalan elfogultságokat vagy egyenlőtlenségeket.
Külső audit
A külső audit során független szakértőket vonnak be a szervezet folyamatainak vagy eredményeinek értékelésére. A belső auditcsapat mellett a külső auditorok szélesebb körű ismeretekkel és tapasztalatokkal rendelkeznek. Ez hitelességet kölcsönöz a szervezetnek és bizalmat épít fel iránta.
Az iparági testületek és szabványügyi szervezetek rendszeresen végeznek külső auditokat a vállalatoknál. Az ISO-tanúsítványok a legkeresettebbek az iparágakban.
Egyéb példák közé tartozik a Forest Stewardship Council a fenntartható erdőgazdálkodás terén, a LEED az épülettervezés és -kezelés terén, valamint a Leaping Bunny a 100%-ban állatkísérletektől mentes termékek esetében.
Megfelelési audit
A megfelelőségi auditok azt vizsgálják, hogy egy szervezet betartja-e az adott törvényeket, rendeleteket vagy belső irányelveket. Ezek az auditok kizárólag az iparági szabványoknak, a szerződéses kötelezettségeknek vagy a kormányzati előírásoknak való megfelelésre összpontosítanak, a szankciók elkerülése és az etikus gyakorlatok fenntartása érdekében.
A technológiai szektorban a GDPR- vagy HIPAA-megfelelés rendszeres ellenőrzése bevett gyakorlat. Minden iparágnak megvannak a maga megfelelési követelményei, amelyek betartásának ellenőrzése érdekében a szervezeteknek rendszeres ellenőrzéseket kell végezniük.
Akár belső erőforrásokkal, akár külső segítséget igénybe véve végzi el, az auditok elengedhetetlenek, ha vállalkozást vezet. Ez biztosítja minden érdekelt fél – ügyfél, befektető, részvényes, alkalmazott, beszállító, partner stb. – számára, hogy a szervezet megfelel az elvárásaiknak.
Ehhez átfogó és célorientált audit-stratégiára van szüksége. Íme, hogyan hozhatja létre azt.
Felkészülés az auditra
Mielőtt bármilyen auditba belekezdene, alaposan készüljön fel. Ez hosszú távon szilárd alapot teremt az auditfolyamat számára.
1. Határozza meg az audit céljait
Határozza meg egyértelműen az audit célját. Kövesse nyomon a probléma előzményeit, és közben ismerje meg a háttérkörülményeket.
Például egy műszaki vezető kérhet DevOps-auditot, mert az elmúlt hat hónapban magas volt a termelési visszavonások száma. Ebben az esetben ne a „DevOps-audit elvégzése” legyen a cél. Ehelyett a „termelési visszavonások okainak azonosítása” legyen a célja.
2. Határozza meg az audit hatókörét
Ez a szakasz meghatározza, hogyan fogja lefolytatni az ellenőrzést. Ehhez jó kiindulási pontot jelent a 4W-k módszere.
- Ki: Az auditért felelős és azt végrehajtó személyek és osztályok
- Mi: Az ellenőrzés tárgyát képező folyamatok vagy rendszerek
- Mikor: Az az időkeret, amelyen belül az auditot el kell végezni
- Hol: Az audit elvégzésének helyszíne, amennyiben van ilyen
Például egy DevOps-audit elvégzése során a hatály a következőképpen nézhet ki.
Ki: Az audit felügyeletéért a műszaki vezető felel. A végrehajtást az auditcsapat végzi, amely két fejlesztőből, két minőségbiztosítási elemzőből és három DevOps-mérnökből áll.
Mi: A CI/CD-folyamatot auditáljuk, beleértve az összes automatizált és manuális folyamatot. A SOC 2-megfelelőségi szoftver is része az auditnak.
Időpont: Az ellenőrzést 2025. július 1-jétől számított nyolc héten keresztül végzik el.
Helyszín: A folyamatellenőrzést a teszt- és a termelési környezetben végzik el.
3. Az ellenőrzési területek lebontása
Miután elkészült a munkaterv, bontsa azt kisebb, kezelhető alprojektekre, feladatokra és alfeladatokra. Csoportosítsa a kapcsolódó feladatokat, és rendszerezze azokat szisztematikusan.
4. Határozzon meg konkrét feladatokat és kérdéseket
Ez az a lépés, amelynek során ténylegesen elkészíti a belső audit ellenőrzőlistáit. Itt sorolja fel az audit minden egyes területéhez tartozó, megvalósítható és mérhető feladatokat.
Például egy DevOps-audit ellenőrzőlista tartalmazhat olyan kérdéseket, mint:
- A kód hibamentes-e a termelésbe való átvitel előtt?
- Az ismert hibák hány százaléka kerül a termelésbe?
- Végzi-e a vezető fejlesztő kódfelülvizsgálatot a termelésbe állítás előtt?
- Végrehajtják-e az IT-megfelelési ellenőrzést a termelés megkezdése előtt?
- Kinek van jogosultsága a gyártás elindítására?
Íme néhány tipp a belső ellenőrzési ellenőrzőlista elkészítéséhez:
Tartsa egyszerűnek: Használjon világos és tömör nyelvet, kerülve a felesleges bonyolultságot. Összpontosítson olyan, gyakorlatban megvalósítható feladatokra, amelyeket mindenki könnyen megérthet és követhet.
Legyen releváns: Igazítsa az ellenőrzőlistáját az audit céljaihoz, hatóköréhez és az alkalmazandó szabványokhoz. Csak azokat a tételeket vegye fel, amelyek közvetlenül az auditált területeket érintik.
Például, ha GDPR-megfelelési ellenőrzőlistát készít, kerülje el, hogy ugyanazon ellenőrzéshez bármilyen más jogi követelményt is hozzáadjon.
Tartsa fenn a következetességet: Használjon egységes formátumokat, terminológiát és értékelési kritériumokat minden feladat során.
5. Készítse elő a szükséges dokumentációt
Határozza meg azokat a konkrét nyilvántartásokat, jelentéseket vagy adatokat, amelyek igazolják az egyes ellenőrzőlista-tételeknek való megfelelést vagy a működési hatékonyságot. Például egy pénzügyi audit során szükség lehet mérlegekre, számlákra és adóbevallásokra.
A DevOps-audithoz szükség lehet szabványos működési eljárásokra (SOP-okra), szerepkörök és felelősségi körök táblázatára, termelési kiadási folyamatokra stb.
6. Véglegesítse és egységesítse
Végezzen el egy kis léptékű meta-auditot, hogy ellenőrizze, nincsenek-e felesleges, hiányzó vagy nem egyértelmű tételek az audit-ellenőrzőlistáján. Használja fel az eredményeket az ellenőrzőlista finomítására, valamint használhatóságának és hatékonyságának javítására.
A világosság kedvéért rendezze el a listát, szervezett szakaszokkal és helyet hagyva a megjegyzéseknek vagy a megállapításoknak. Szabványosítsa a listát a jövőbeli auditokhoz, hogy biztosítsa az egységességet és a könnyű használatot a szervezet egészében.
Példa belső audit ellenőrzőlistára
Amikor az előkészületek befejeződnek, rendelkezésére áll majd egy belső audit ellenőrzőlista, amely nagyjából az alábbiakhoz hasonló lesz.
Az audit céljai és hatálya
Ez egy rövid szakasz, amely felvázolja az auditfolyamat céljait és feladatait. Tartalmazza továbbá a RACI-mátrixot és az eskalációs folyamatokat is.
Audit-ellenőrzőlista
Ez magában foglalja az auditfolyamat részeként elvégzendő összes feladatot. Néhány gyakran használt tétel a következő lehet:
Előkészítés
- Gyűjtse össze az összes releváns információt, és tekintse meg
- Tervezze meg a naponta elvégzendő feladatokat
- Szerezze be a szükséges jóváhagyásokat a legfontosabb érdekelt felektől
Az audit végrehajtása
- Mérje fel az egyes folyamatok hatékonyságát
- Azonosítsa a szűk keresztmetszeteket
- Tekintse át a legfontosabb teljesítménymutatókat és a hozzájuk tartozó mérőszámokat
- Értékelje az irányelvek betartását
- Futtassa a Sarbanes-Oxley-törvény (SOX) megfelelőségi ellenőrzőlistáját
Követő intézkedések
- A megállapítások dokumentálása
- Adjon ajánlásokat a korrekciós és megelőző intézkedésekre vonatkozóan
- Rendeljen hozzá felelősségi köröket és határidőket a problémák megoldásához
- Frissítse a megfelelőségi ellenőrzőlistát
- Tervezzen be utólagos ellenőrzéseket az előrehaladás nyomon követése érdekében
Az audit eredményei
A belső audit tipikus eredménye egy, a megfelelő érdekelt feleknek címzett jelentés, amelyben ismertetik a megállapításokat és az ajánlásokat.
Például, ha a DevOps-audit feltárta, hogy a visszavonásokat hibás vagy hibás kód termelésbe küldése okozza, az auditjelentés ezt megemlíti. Ezen felül javasolhat egy hivatalos kódfelülvizsgálati folyamatot is a jövőbeli visszavonások megelőzése érdekében.
Minden előkészület megtörtént, készen áll; nézzük meg, hogyan végezheti el helyesen az ellenőrzést.
Audit végrehajtása: lépésről lépésre
Csak hogy még egyszer hangsúlyozzuk: az audit előkészítése vitathatatlanul a folyamat legkritikusabb lépése. Ez határozza meg, hogy mit, hogyan, mikor és hol ellenőriz. Tehát mielőtt bármilyen értékelésbe kezdene, végezze el az audit előtti teendőket és a tervezést.
Készítsen átfogó ellenőrzési ellenőrzőlistát, majd kezdje meg az ellenőrzéseket.
1. Adatok gyűjtése
Gyűjtse össze az összes jelenleg rendelkezésre álló adatot. Például, ha DevOps-auditot végez, az adatok között szerepelhetnek a következők:
- A korábbi termelési fázisokból és visszavonásokból származó meglévő jelentések
- Automatizált auditnaplók
- A történtek okairól szóló eddigi visszatekintések
- Építészeti tervek és egyéb folyamatábrák
- A csapatvezetők és a tagok visszajelzései a folyamatról
Bizonyos esetekben érdemes lehet megtekinteni a GRC-szoftverből származó adatokat is.
2. Végezze el az ellenőrzéseket
Ez egyszerűnek tűnhet, de bizony nem könnyű feladat. Az auditbizottság feladata, hogy minden folyamat minden egyes lépését értékelje. Legyen óvatos és alapos!
- Vizsgálja át az összes adatot a legapróbb részletekig
- Ellenőrizze az audit hatókörébe tartozó összes folyamatot a belső audit ellenőrzőlista segítségével.
- Ha valami nem stimmel, tegyen fel megfelelő kérdéseket az illetékes csapattagnak.
- Minden lépésnél világosan jegyezze fel észrevételeit!
3. Gyűjtse össze az audit bizonyítékait
Az audit és a véletlenszerű vélemény közötti különbség a bizonyítékokban rejlik. Egy alapos belső audit konkrét bizonyítékokat szolgáltat a hatékonysági hiányosságokról, rendellenességekről, hibákról, csalásokról vagy a folyamattól való egyéb eltérésekről. Összpontosítson a megfelelő mennyiségű, releváns és megbízható bizonyítékok gyűjtésére, hogy szilárd alapot teremtsen következtetéseihez.
4. Elemezze az auditbizonyítékokat
Gondosan elemezze a bizonyítékokat, hogy megértse, mi történik és miért. Használjon adatelemzési, teljesítmény-összehasonlítási és kockázatértékelési technikákat a minták, rendellenességek vagy problémás területek azonosításához.
5. Az ellenőrzés eredményeinek jelentése
Most foglalja össze az audit eredményeit egy dokumentumban. Ez a következőket tartalmazza:
- Célok: Rövid bevezető arról, mit szeretne elérni
- Eredmények: Az audit alapján megfogalmazott észrevételek és következtetések
- Ajánlások: Javasolt javítások az észlelt hatékonysági hiányosságok vagy szabályszegések orvoslására
- Következő lépések: A következő auditra vonatkozó jövőbeli tervek vagy szükséges változtatások
Bár az auditok minden szervezetnél elkerülhetetlenek, számos dolog rosszul sülhet el. Íme néhány bevált gyakorlat, amellyel ezt elkerülheti.
Az ellenőrzési ellenőrzőlista használatának bevált gyakorlata
Az ellenőrzési ellenőrzőlista az Ön kincses térképe. Megmutatja, milyen utat kell bejárnia az ellenőrzési feladat elvégzéséhez. A világos, releváns és használható kincses térkép elengedhetetlen a sikerhez. Vegye figyelembe ezeket a tippeket, amikor elkészíti a sajátját.
Ellenőrizze az ellenőrzési ellenőrzőlistáját: Igen, jól olvasta. Annak érdekében, hogy az ellenőrzőlista releváns és hatékony maradjon, rendszeresen vizsgálja felül. Frissítse úgy, hogy tükrözze a szervezeti folyamatokat, a felelős érdekelt feleket, a rendszerbeli változásokat stb.
Nézzen kifelé: Ne zárkózzon el a külvilágtól a belső audit-ellenőrzőlista elkészítése során. Rendszeresen vegye figyelembe az iparági szabványokat és a szabályozási változásokat. Ez segít abban, hogy az audit-ellenőrzőlista mindig megfeleljen az adott időnek és helynek.
Visszajelzések gyűjtése: Az ellenőröknek meg kell őrizniük a megfelelő távolságot és tekintélyt ahhoz, hogy komolyan vegyék őket. Ez azonban nem akadályozhatja meg abban, hogy érdemi visszajelzéseket gyűjtsön a belső érdekelt felektől, akik közül sokan részt vehetnek az Ön által ellenőrzött folyamatban. Hozzon létre egy dokumentum-felülvizsgálati folyamatot a visszajelzések gyűjtésére.
Alkalmazza a szabványosított ellenőrzőlistákat: Az iparági szervezetek és tanúsító intézmények biztosan rendelkeznek már megbízható ellenőrzőlistákkal. Keresse meg a Creative Commons licenc alatt elérhető listákat, és igazítsa azokat a saját folyamataihoz.
Használjon digitális megoldásokat: Használjon digitális ellenőrzőlistát a hozzáférhetőség és a hatékonyság maximalizálása érdekében. Akár olyan megfelelőség-kezelő eszközök is hasznosnak bizonyulhatnak, amelyek valós idejű riasztásokat, automatizálási lehetőségeket és együttműködési funkciókat kínálnak. Nézzük meg, hogyan működne ez a gyakorlatban.
Eszközök és források az ellenőrzési ellenőrzőlisták elkészítéséhez
Az auditok hosszadalmas folyamatok, amelyek sok időt és erőfeszítést igényelnek. Egy megbízható projektmenedzsment-eszköz, mint például a ClickUp, segíthet enyhíteni ezt a terhet. Íme, hogyan.
Szerkezetes tervezés sablonok segítségével
Ne érezze úgy, hogy egy üres lapról kell elkezdenie az ellenőrzési sablon elkészítését. A nyilvánosan elérhető ellenőrzőlisták bármelyikét igazíthatja saját igényeihez.
Használhatja a teljesen testreszabható, kezdőbarát ClickUp audit terv sablonját is a munkája strukturálásához. Ennek a dokumentumsablonnak a segítségével azonosíthatja a megfelelési követelmények szempontjából kulcsfontosságú területeket, adatokat gyűjthet, rendszerezheti az ismereteket, valamint gond nélkül megtervezheti és végrehajthatja az auditot.
Hatékony és újrafelhasználható ellenőrzőlisták
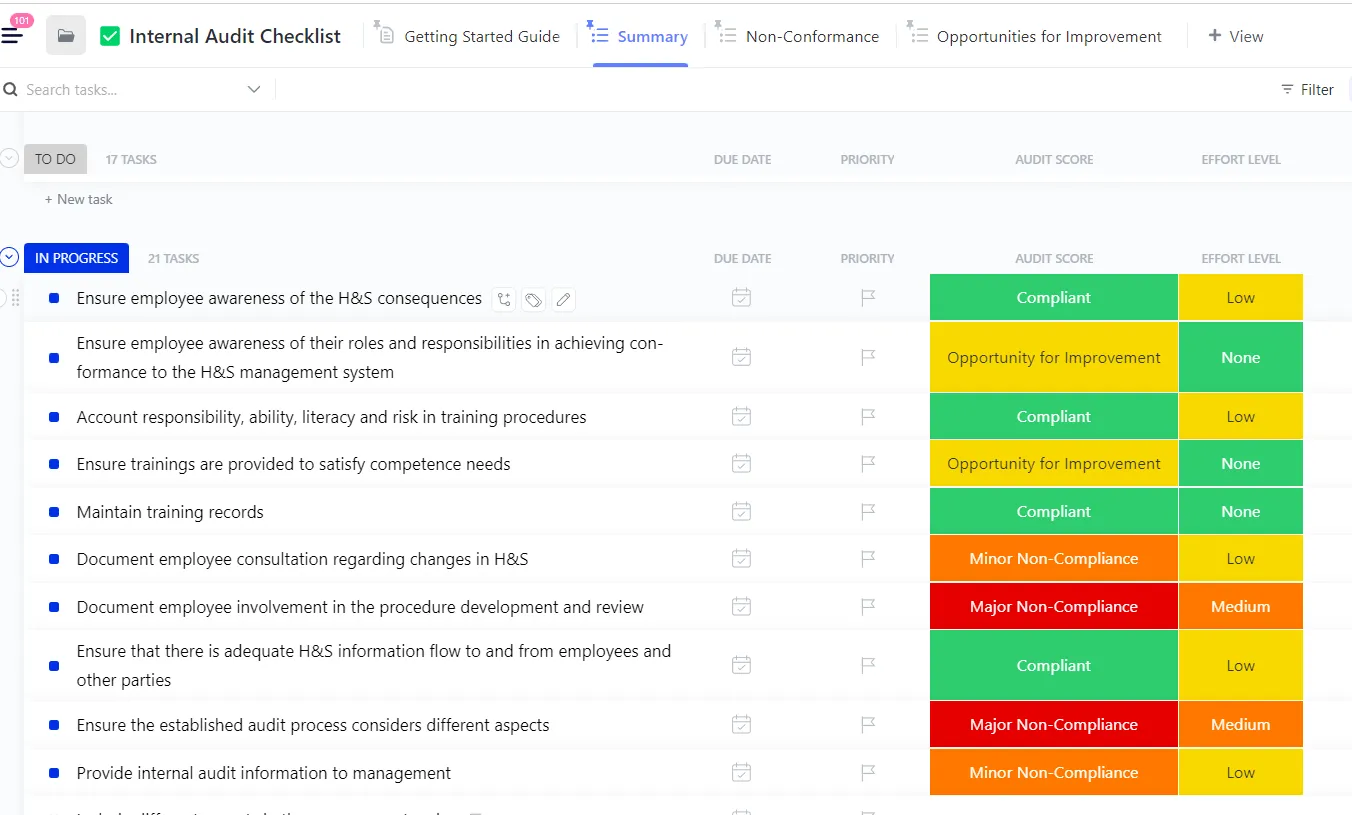
Egy jó ellenőrzőlista az audit alapja. Készítsen tehát egy ellenőrzőlista-sablont, amelyet újra és újra felhasználhat. Ha nem tudja, hol kezdje, nézze meg a ClickUp belső audit ellenőrzőlista-sablonját. Ezt a kezdőknek is könnyen kezelhető, azonnal használható sablont a következőkre használhatja:
- Határozza meg az ellenőrzési tételeket
- Készítsen újrafelhasználható ellenőrzőlistákat a hozzájuk tartozó auditpontokkal, erőfeszítési szintekkel és egyéb egyéni mezőkkel
- Másolja le, és használja, amikor csak szükséges
- Működjön együtt az érdekelt felekkel, és maradjon rugalmas!
Feladatkezelés az auditokhoz
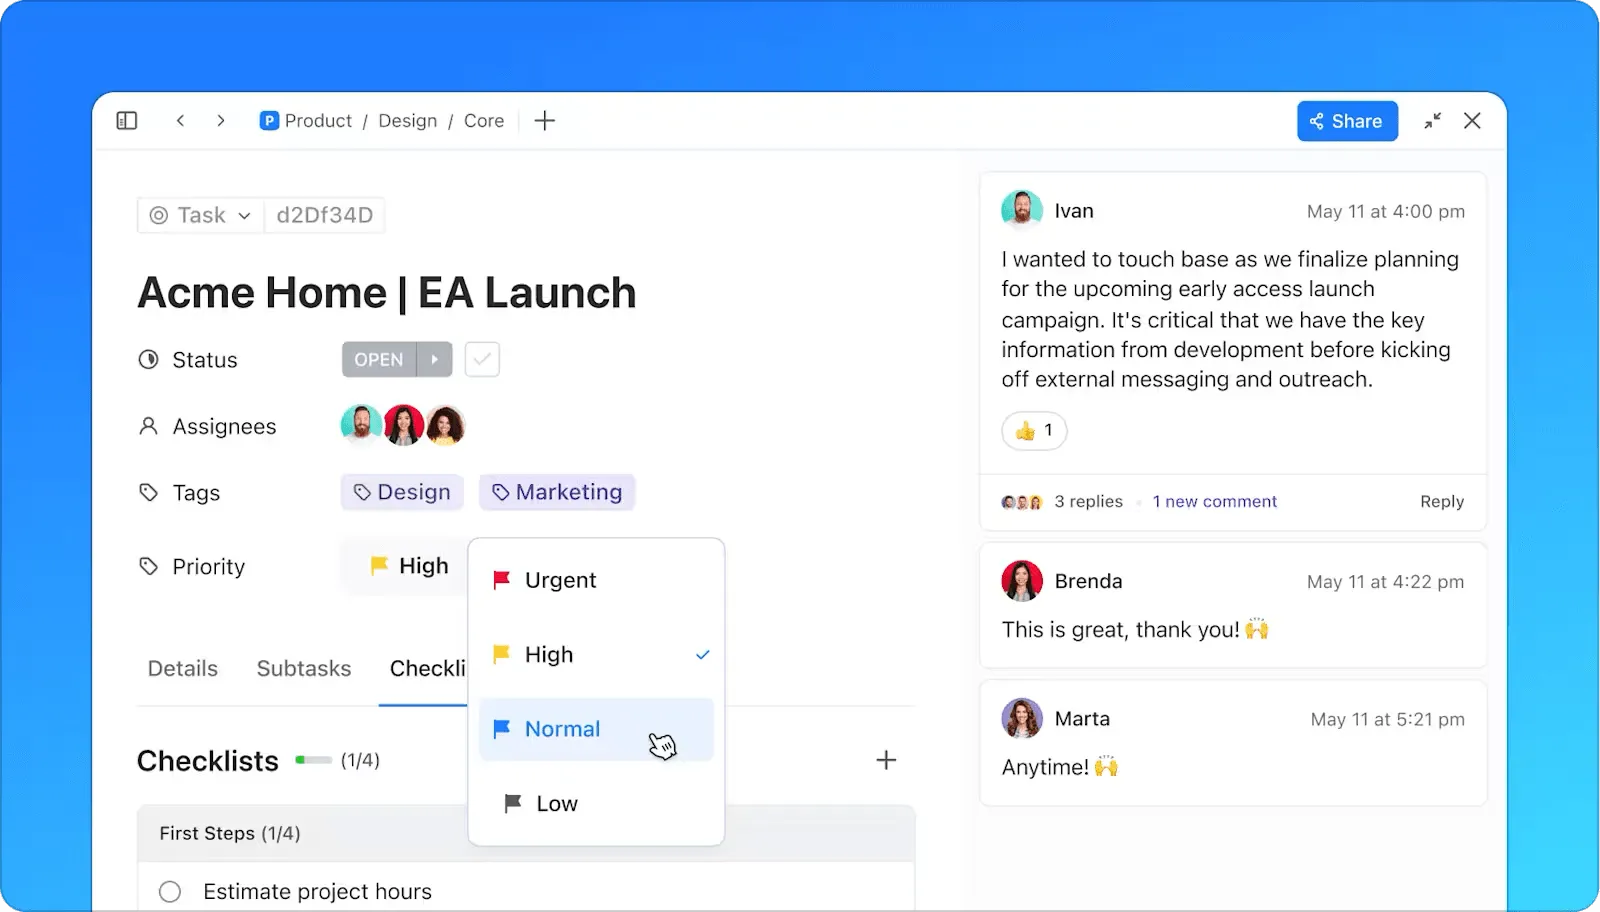
Mi is az audit, ha nem egy sor konkrét feladat? Kezelje hatékonyan az auditjait a ClickUp Feladatok segítségével. Ossza fel az auditot feladatokra és alfeladatokra. Szükség esetén hozzon létre kisebb ellenőrzőlistákat a feladatokon belül. Dolgozzon együtt a releváns személyekkel úgy, hogy @megemlíti őket a megjegyzésekben. Szükség szerint feladatokat is rendelhet az egyes személyekhez.
Audit-automatizálás
Az auditok apró, ismétlődő feladatok gyűjteménye, amelyek közül sok hatékonyan automatizálható. A ClickUp Automations előre megtervezett sablonokat és kiváltó eseményeket tartalmaz, amelyek széles körű forgatókönyveket támogatnak.
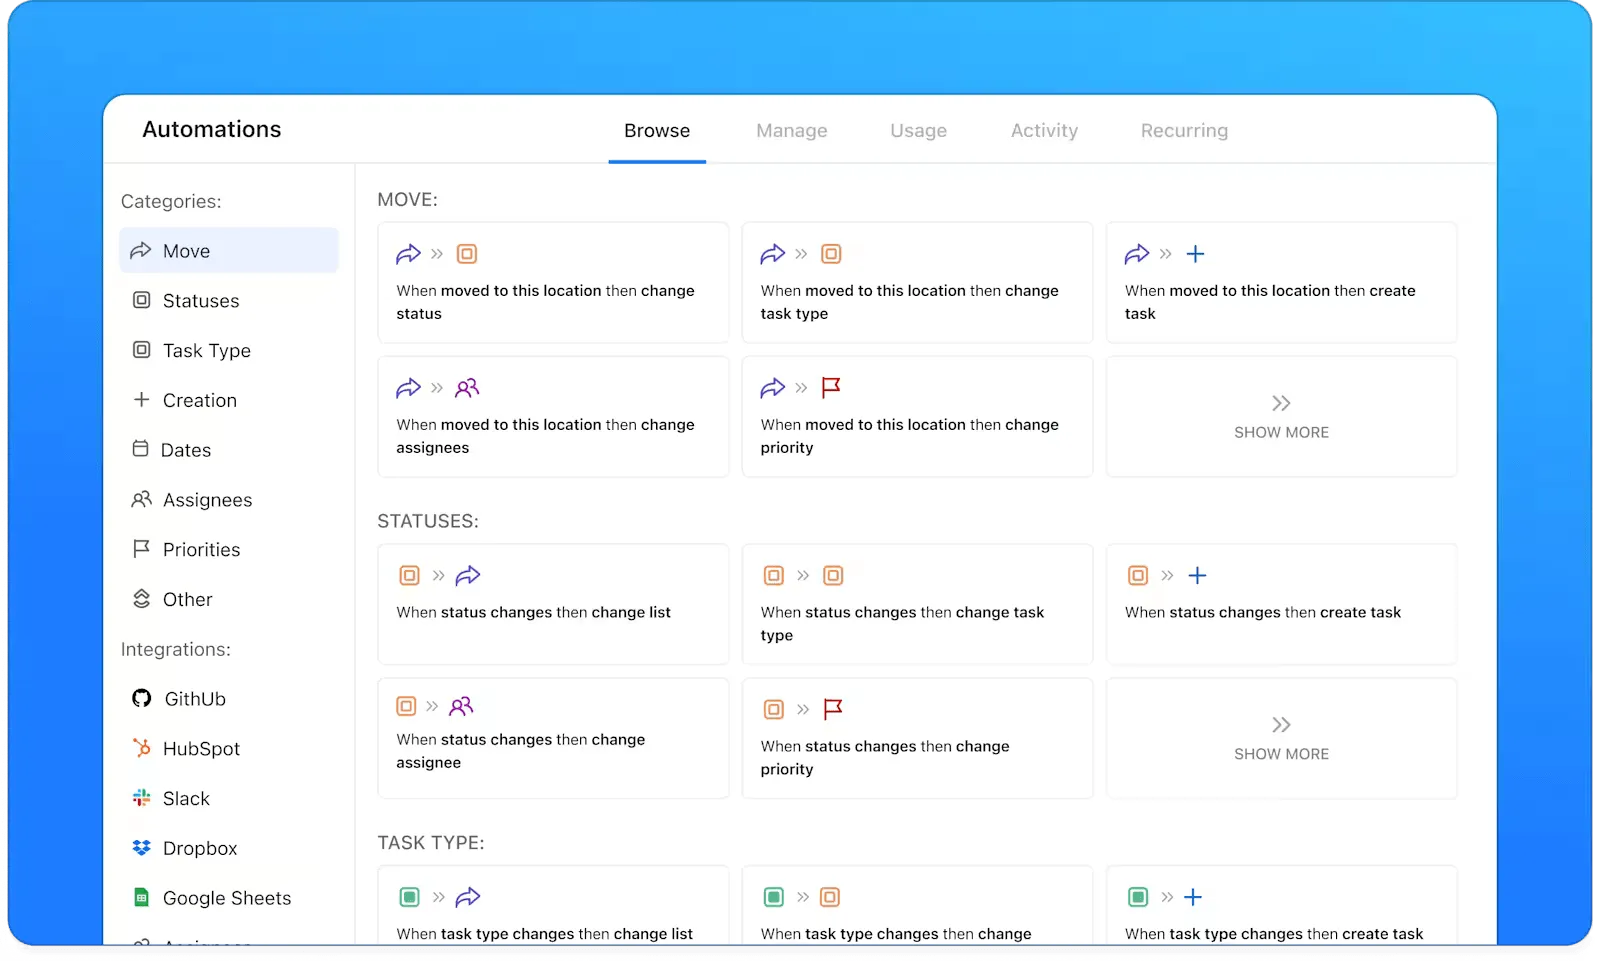
- Több ellenőrzőlista tételeit is frissítenie kell? Automatizálja a folyamatot az egyik lista kiváltó eseményei alapján!
- Értesítenie kell egy érdekelt felet a súlyosan nem megfelelő tételekről? Automatizálja a címkézést és az @említéseket
- Új feladatokat kell létrehoznia az ellenőrzési pontszám alapján? Automatizálja a feladatok létrehozását az állapotváltozás alapján
Együttműködésen alapuló betekintés
Rendezze el az eredményeket a ClickUp Docs-ban. Ossza meg azokat biztonságosan másokkal, hogy megjegyzéseket és javaslatokat kapjon. Szükség esetén közvetlenül is létrehozhat feladatokat a dokumentumokból.
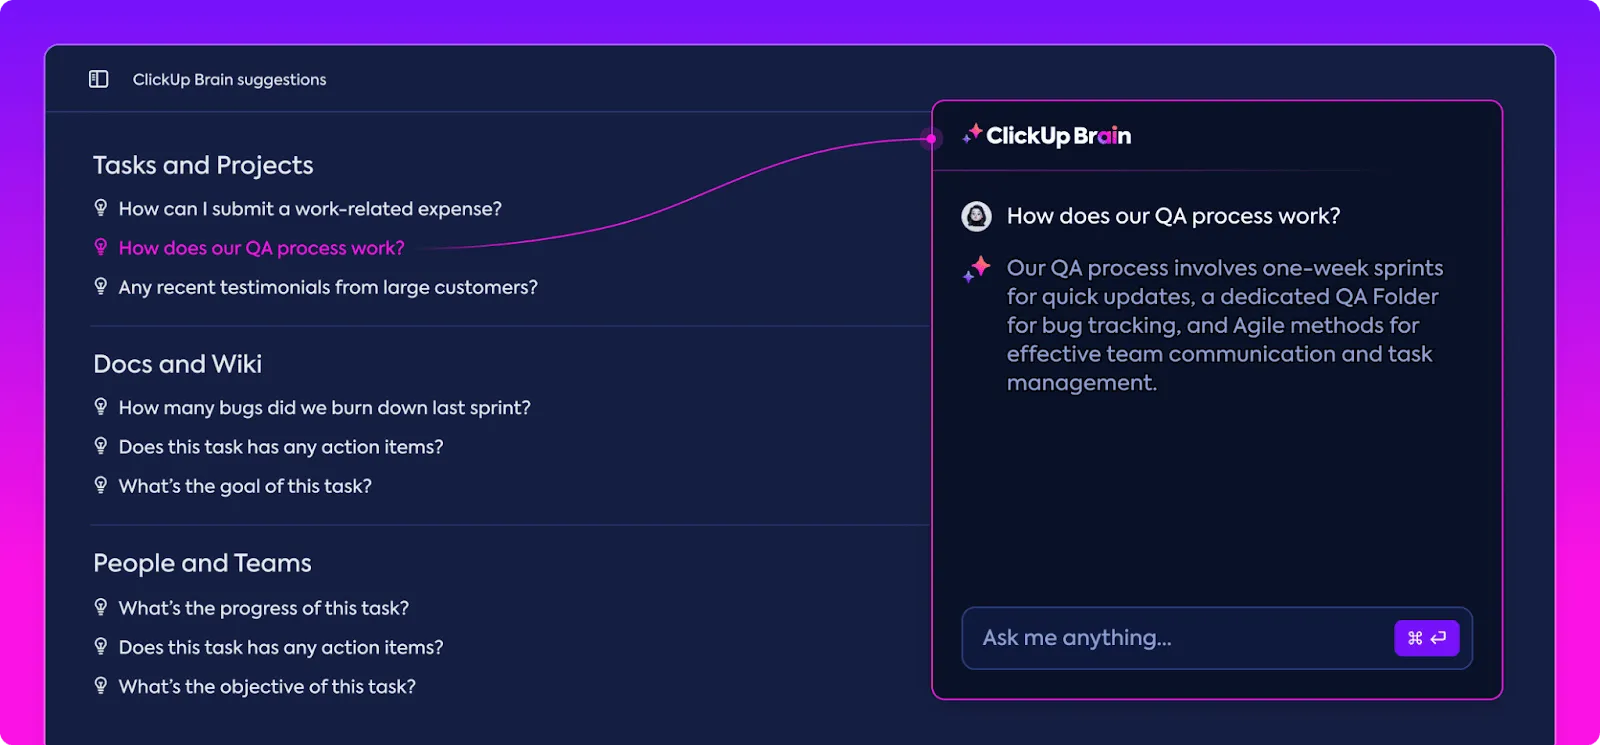
Bonyolultabb problémák esetén használja az AI-t. A ClickUp Brain segít ötleteket generálni, jegyzeteket összefoglalni és azonnal tájékozódni a haladásról. Emellett választ kaphat az auditprojekt irányításával kapcsolatos kérdéseire is.
Ezzel az ellenőrzés befejeződött, és a jelentés elkészült. Mi a következő lépés?
Az audit utáni intézkedések és fejlesztések
Az audit nem a végső lépés. Valójában csupán egy kritikus mérföldkő a folyamatos fejlesztési ciklusban. Ez azt jelenti, hogy az audit után is sok munkát kell elvégeznie.
Végezze el a korrekciós intézkedéseket: hajtsa végre az audit ajánlásait a szabályszegések orvoslása, az ellenőrzési hiányosságok megszüntetése és a hatékonysági problémák kijavítása érdekében.
Például, ha a DevOps-audit ajánlása szerint egy alapvető felülvizsgálati lépést kell hozzáadni, akkor ezt valósítsa meg a mérnöki projektmenedzsment részeként.
Feladatok kiosztása: Építse be az audit ajánlásait a folyamataiba. Osztsa ki a feladatokat, határozza meg a határidőket, és kövesse nyomon az előrehaladást.
Vezessen be megelőző intézkedéseket: Miután kijavította a problémát, vezessen be intézkedéseket annak megismétlődésének megakadályozására.
Például bevezethet egy automatizált kódfelülvizsgálatot a DevOps folyamat részeként. Beállíthat egy jóváhagyási folyamatot is, amely biztosítja, hogy egy tapasztalt fejlesztő engedélyezze a kódot a termelésbe való átvitelhez.
Frissítse az irányelveket: Az audit ajánlásai alapján frissítse a belső ellenőrzési rendszert, az irányelveket, a szabványos működési eljárásokat (SOP-okat), a képzéseket stb. Hozzon létre egy folyamatot a jogi keret változásainak rendszeres nyomon követésére és az azokhoz való megfelelő alkalmazkodásra. Építse be ezt a szervezeti tudásába.
Kövesse nyomon az előrehaladást: Ne várja meg a következő auditot, hogy megtudja, bevált-e a módszer! Kövesse nyomon és mérje az előrehaladást a folyamat minden egyes lépésében. Használja a ClickUp irányítópultjait a valós idejű nyomon követéshez és a teljesítményjelentések készítéséhez.
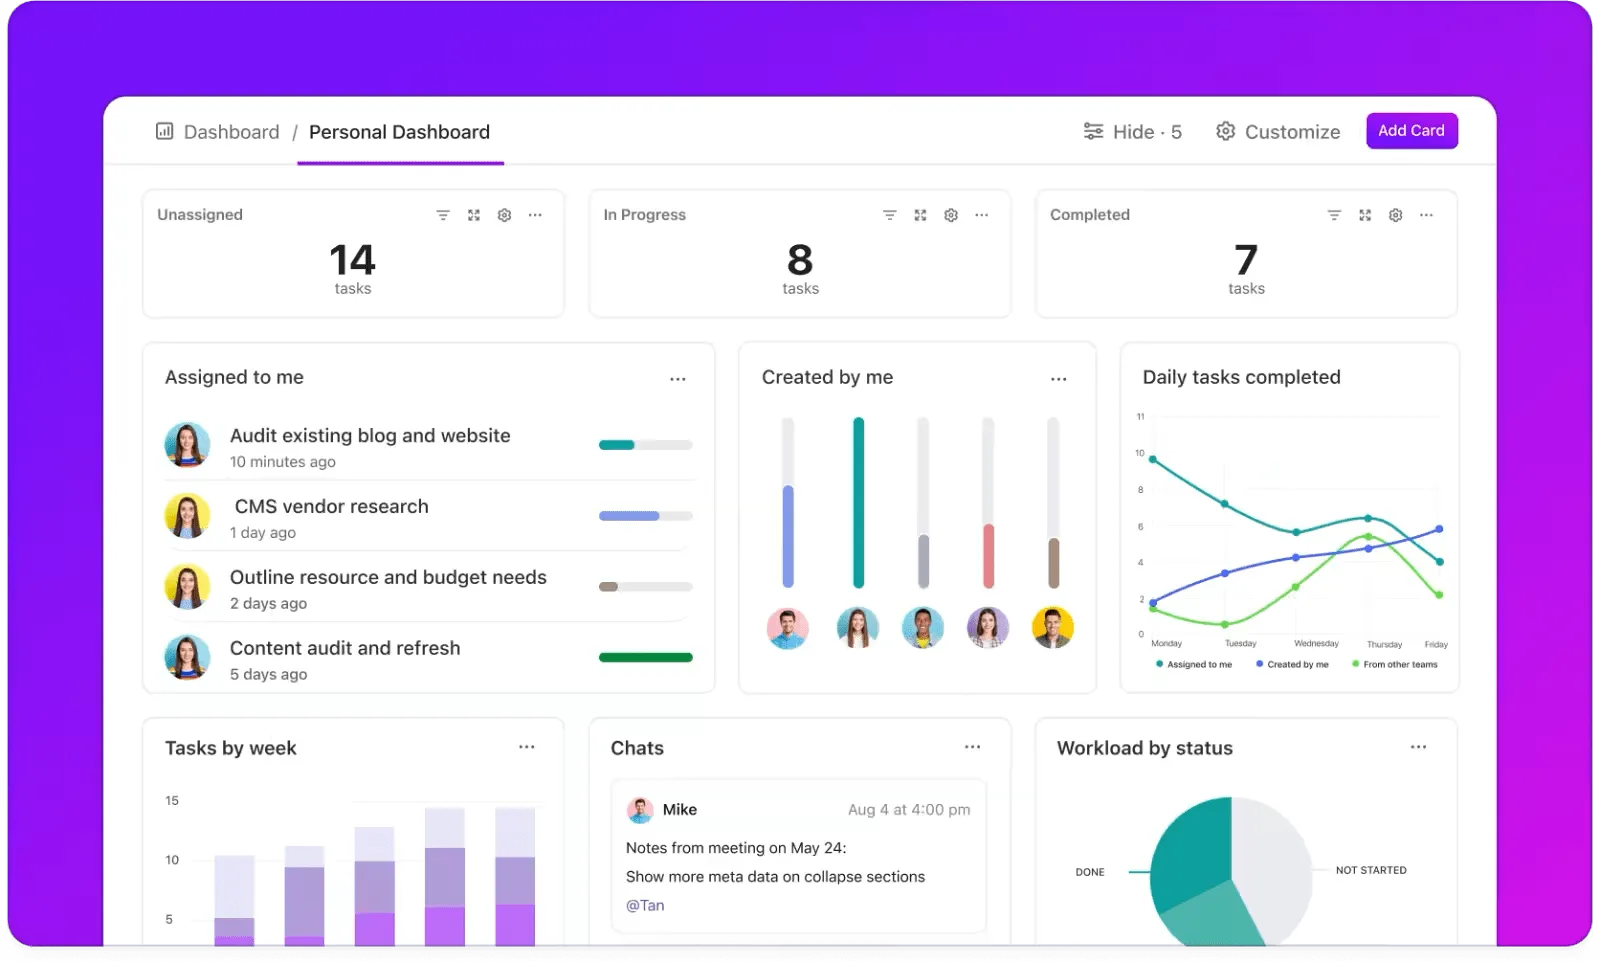
Például létrehozhat widgeteket a ClickUp irányítópultjain a kódfelülvizsgálattal és visszavonásokkal járó feladatokhoz. Használja ezt a két elem közötti összefüggés nyomon követésére, és annak biztosítására, hogy az audit-ajánlásai hasznosak legyenek az alapvető problémák megoldásában.
A ClickUp segítségével soha nem marad le egy ellenőrzésről sem
Lássuk be: hibák folyamatosan előfordulnak, különösen, ha emberek is részt vesznek a folyamatokban. Bár ezeket nem lehet teljesen elkerülni, megfelelő folyamatokkal minimalizálhatók.
A hatékony belső audit biztosítja a szervezeti folyamatok pontosságát, hatékonyságát, eredményességét és integritását. Emellett hozzájárul a biztonsági, törvényi, szabályozási és minőségirányítási rendszerek előírásainak betartásához. A rendszeres belső és külső auditok felismerik a kockázatokat és csökkentik azok hatását.
Másrészt a gyakori auditok jelentős időt, erőforrásokat és költségeket is igényelhetnek. Az auditok következetes végrehajtásának és a folyamatok folyamatos fejlesztésének egyetlen módja az, ha azokat beépítjük a működésbe.
A ClickUp projektmenedzsment eszköze erre kiváló megoldás. Hatékony feladatkezelésével, egyszerűsített munkafolyamataival, valós idejű nyomon követésével és zökkenőmentes együttműködési lehetőségeivel a ClickUp nagy léptékű auditkezelést tesz lehetővé. Állítsa be saját auditjait a ClickUp-on. Próbálja ki még ma ingyen a ClickUp-ot!