

Všichni jsme už slyšeli o obecném nařízení o ochraně osobních údajů (GDPR).
Jde přece o ochranu osobních údajů, že? V podstatě ano. Pro firmy to však znamená zásadní změnu v tom, jak komunikují se svými zákazníky a cílovou skupinou a jak s nimi udržují kontakt.
Například společnost Meta dostala vysokou pokutu ve výši 1,3 miliardy dolarů za nedodržení parametrů ochrany osobních údajů stanovených nařízením GDPR. 😲
Pokud tedy máte zákazníky v EU, musíte tuto záležitost vyřešit správně a co nejdříve!
Tento článek vám poskytne jasný přehled o souladu s GDPR, praktický kontrolní seznam pro jeho dosažení a několik užitečných nástrojů pro automatizaci a zefektivnění celého procesu.
Jdeme na to. 🎢
GDPR 101: Základy
Co je to GDPR?
GDPR je nařízení prosazované Evropskou unií s cílem chránit soukromí fyzických osob v rámci tohoto regionu. Stanovuje, jakým způsobem mají podniky shromažďovat, uchovávat, používat a v konečném důsledku chránit osobní údaje občanů EU.
Toto nařízení vstoupilo v platnost v květnu 2018 a výrazně ovlivnilo způsob, jakým společnosti komunikují se svými zákazníky. Tyto podrobné pokyny byly zavedeny s cílem upravit tři hlavní aspekty ochrany osobních údajů:
- Ochrana osobních údajů: Nařízení GDPR poskytuje fyzickým osobám větší kontrolu nad jejich osobními údaji, včetně práva na přístup, opravu, výmaz, omezení zpracování, přenositelnost údajů, vznesení námitky proti zpracování a práva být informováni o činnostech souvisejících se zpracováním údajů.
- Ochrana osobních údajů: Vyžaduje, aby společnosti zavedly vhodná technická a organizační opatření k ochraně osobních údajů před neoprávněným přístupem, pozměněním, zveřejněním nebo zničením.
- Odpovědnost: Společnosti jsou povinny prokázat soulad s nařízením GDPR. To zahrnuje provádění posouzení dopadu na ochranu osobních údajů (DPIA) u vysoce rizikových činností zpracování, jako je například bankovnictví, a v určitých případech také jmenování pověřence pro ochranu osobních údajů (DPO).
🚦Nezapomeňte: Každá organizace, která shromažďuje nebo zpracovává osobní údaje obyvatel EU, musí být v souladu s GDPR, a to bez ohledu na to, kde se nachází. To se týká malých podniků, nadnárodních společností i neziskových organizací.
O jakých údajích je řeč?
GDPR se zaměřuje na osobní identifikační údaje (PII), což jsou jakékoli informace, které lze použít k přímé nebo nepřímé identifikaci fyzické osoby. Mezi příklady patří:
- Přímé identifikátory: Jméno, adresa, rodné číslo nebo jeho ekvivalent, telefonní číslo, e-mailová adresa
- Nepřímé identifikátory: pohlaví, rasa, datum narození, geografický ukazatel, povolání, demografické údaje
- Citlivé osobní údaje: číslo řidičského průkazu, číslo pasu, biometrické údaje, finanční informace, lékařské záznamy, informace o elektronických a digitálních účtech, osobní záznamy zaměstnanců, informace o heslech, školní identifikační čísla
Přečtěte si více: 10 nejlepších softwarů pro správu dat (recenze a ceny )
Co to znamená pro firmy?
Z pohledu GDPR jste buď správcem údajů, nebo zpracovatelem údajů, který pracuje s údaji občanů EU. V závislosti na tom, do které kategorie spadáte, se mohou lišit požadavky kladené na vaši společnost.
- Správce údajů: Jedná se o subjekt, který určuje účel a způsoby zpracování osobních údajů. Je odpovědný za zajištění souladu s nařízením GDPR.
- Zpracovatel údajů: Jedná se o subjekt, který zpracovává osobní údaje jménem správce údajů. Musí se řídit pokyny správce údajů.
V reálném příkladu by správcem údajů mohla být nemocnice a zpracovatelem údajů poskytovatel cloudového úložiště, kde nemocnice ukládá záznamy o pacientech. Jako správce údajů rozhoduje nemocnice o tom, jaké informace se budou ukládat a jak se budou používat. Poskytovatel cloudového úložiště (zpracovatel údajů) pouze bezpečně ukládá údaje podle pokynů nemocnice.
🚦Nezapomeňte: Nařízení GDPR klade větší odpovědnost na správce údajů, aby do všech svých obchodních procesů začlenili zásadu „ochrana soukromí již od samého počátku“ (privacy by design).
GDPR: Zákon o ochraně soukromí nebo zákon o ochraně osobních údajů?
Pojmy „ochrana soukromí“ a „ochrana osobních údajů“ se často používají zaměnitelně, ale mají odlišné nuance. Ačkoli se oba pojmy týkají ochrany osobních údajů jednotlivců, přistupují k této problematice z mírně odlišných úhlů pohledu.
Zákon o ochraně soukromí v nejširším smyslu se týká ochrany jednotlivců před zásahy do jejich osobního života a fyzického prostoru, jako jsou například nechtěné návštěvy v domácnosti. Zákon o ochraně osobních údajů se naopak zaměřuje konkrétně na ochranu osobních údajů, jako jsou IP adresy nebo e-maily.
V praxi to může znamenat, že služba, ke které jste se přihlásili, může prostřednictvím GPS ve vašem telefonu získat přístup k vaší poloze a zasílat vám aktualizace specifické pro vaši lokalitu, nebo že doručovací služba zasílá zásilky na vaši domácí adresu. Pokud u některé z těchto firem dojde k úniku dat, vaše domácí adresa se náhle dostane na veřejnost a může být zneužita.
V této souvislosti je třeba uvést, že GDPR sice primárně chrání osobní údaje, dotýká se však i širších otázek ochrany soukromí.
GDPR se netýká pouze ochrany osobních údajů. Týká se základních práv, včetně práva na soukromí a práva být zapomenut.
GDPR se netýká pouze ochrany osobních údajů. Týká se základních práv, včetně práva na soukromí a práva být zapomenut.
Kontrolní seznam pro dodržování nařízení GDPR: Váš plán pro ochranu osobních údajů
Teď, když jsme rozluštili kód GDPR (tedy alespoň jeho základy!), podívejme se na obecné kroky, které je třeba zahrnout do kontrolního seznamu pro audit GDPR, abyste dosáhli souladu s tímto nařízením.
1. Zmapujte své zdroje dat
Než budete moci data chránit, musíte pochopit, jaká data shromažďujete. Proveďte audit, abyste zjistili, jaká osobní data vaše firma shromažďuje, odkud pocházejí a jak se používají.
Abyste to zvládli efektivně, je třeba se zaměřit na následující body:
- Seznam údajů: Vytvořte podrobný seznam všech kategorií shromažďovaných osobních údajů, včetně jmen, adres, kontaktních údajů, finančních údajů, biometrických údajů a dalších.
- Zdroje dat: Určete zdroje těchto dat, jako jsou webové stránky, formuláře, externí poskytovatelé nebo osobní interakce
- Činnosti související se zpracováním údajů: Určete, jak jsou údaje využívány, včetně jejich ukládání, zpracování, přenosu a sdílení
- Uchovávání údajů: Stanovte zásady uchovávání údajů (jak dlouho údaje zůstávají ve vašem systému), které jsou v souladu se zásadami GDPR a minimalizují dobu uchovávání osobních údajů
- Tok dat: Zmapujte tok dat uvnitř vaší organizace i směrem k externím subjektům. Do této kategorie by například spadala externí doručovací služba, která pro vás realizuje zásilky.
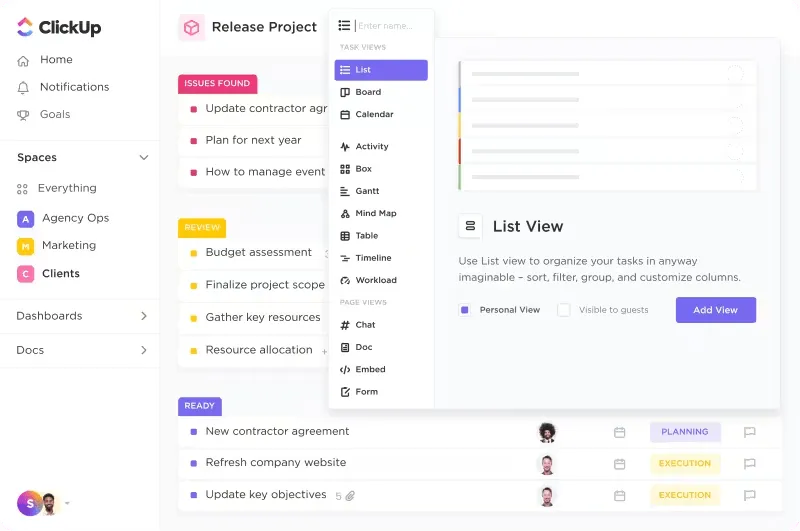
💡 Tip od profesionálů: ClickUp CRM může být vaším komplexním řešením pro mapování a ukládání údajů o zákaznících. Od zaznamenávání e-mailových adres potenciálních zákazníků až po sledování zákaznické cesty a dalších interakcí – pomůže vám uspořádat všechna data na jednom místě.
2. Najměte pověřence pro ochranu osobních údajů (DPO)
Úředník pro ochranu osobních údajů (DPO) funguje jako jediný kontaktní bod pro otázky ochrany osobních údajů ve vaší organizaci.
Jako odborník na ochranu osobních údajů zajišťuje pověřenec pro ochranu osobních údajů (DPO), aby postupy organizace v oblasti nakládání s údaji byly v souladu s požadavky GDPR. V rámci své funkce DPO vyřizuje žádosti subjektů údajů, reaguje na případy narušení ochrany osobních údajů, pomáhá při posuzování rizik a slouží jako kontaktní osoba pro orgány na ochranu osobních údajů.
Aby se kandidát mohl stát pověřencem pro ochranu osobních údajů (DPO), musí mít odborné znalosti v oblasti právních předpisů o ochraně osobních údajů a být snadno dostupný pro zaměstnance i subjekty údajů. Jmenováním kvalifikovaného pověřence pro ochranu osobních údajů (DPO) můžete prokázat svůj závazek k ochraně osobních údajů, snížit riziko nedodržení předpisů a posílit svou důvěryhodnost jako podnik u zákazníků.
3. Zdokumentujte celý proces související s GDPR
Všechno zdokumentujte! Vypracování zásad zpracování osobních údajů zahrnuje podrobný popis každého jednotlivého procesu, abyste mohli přesně určit, kde budou údaje zákazníka uloženy nebo jak dlouho budou uchovávány například po zrušení předplatného.
Ujistěte se, že přehled procesu i podrobné informace jsou jasně definovány a dostupné pro všechny týmy, které je budou muset pravidelně aktualizovat nebo se na ně odvolávat.
Využijte ClickUp Docs k vedení centralizované a snadno přístupné evidence vašich činností souvisejících se zpracováním údajů, včetně typu údajů, právního základu pro jejich shromažďování a doby uchovávání.
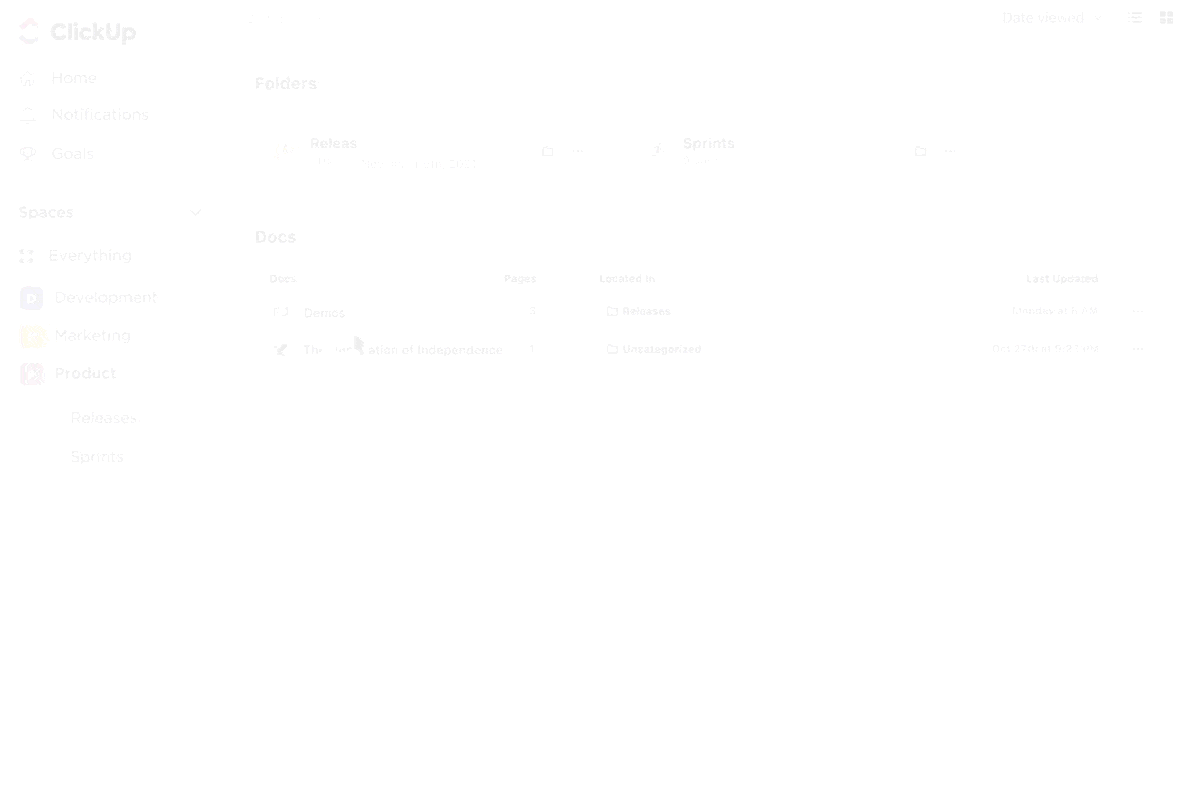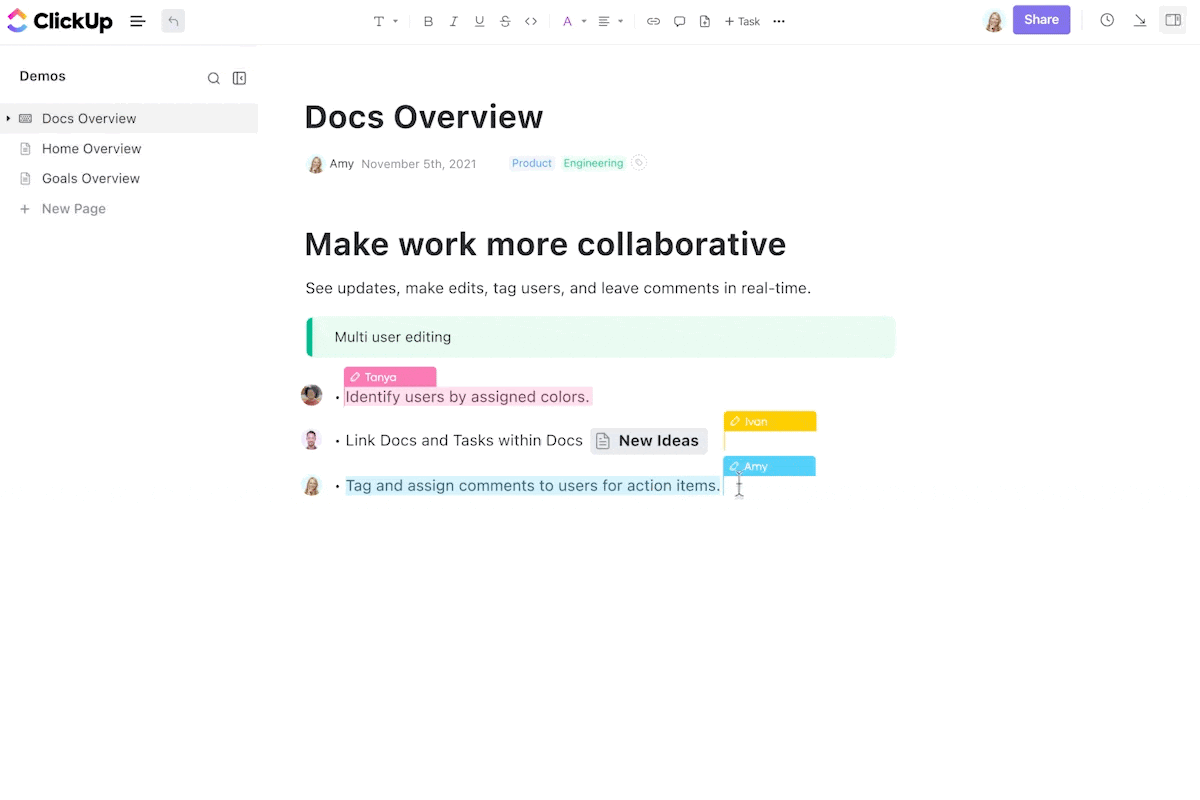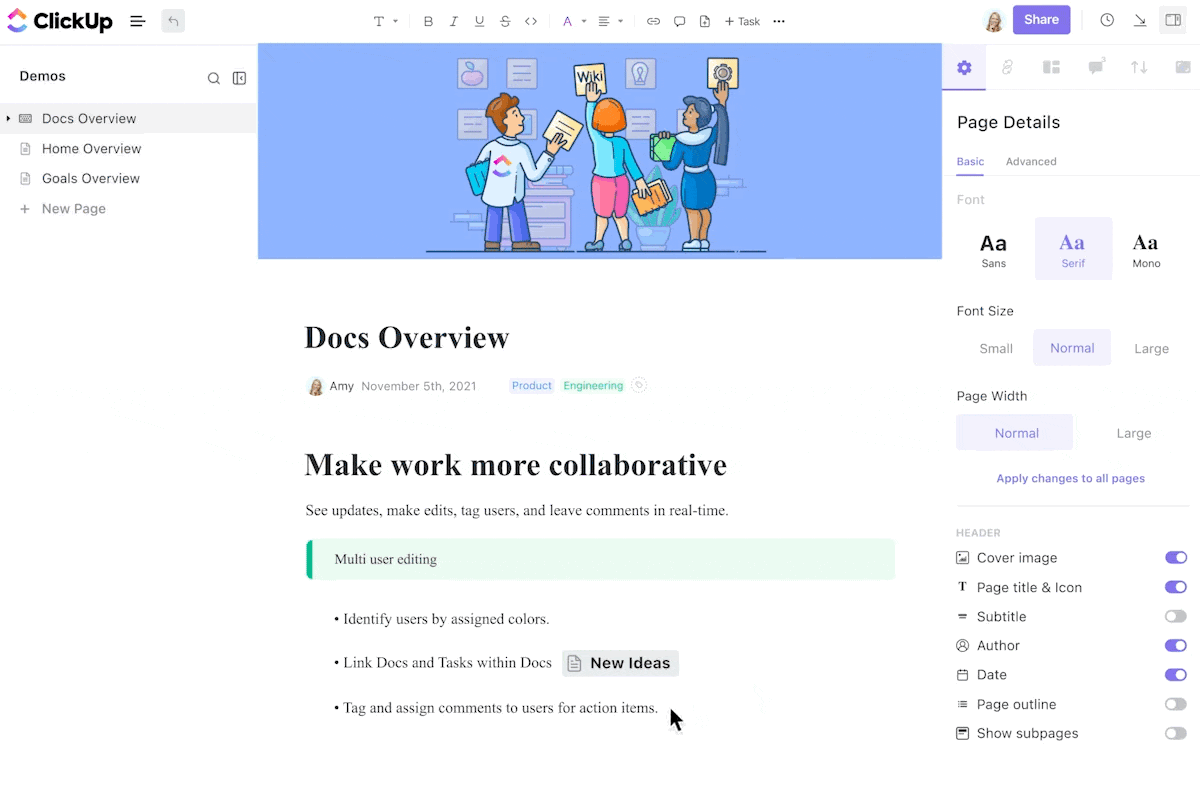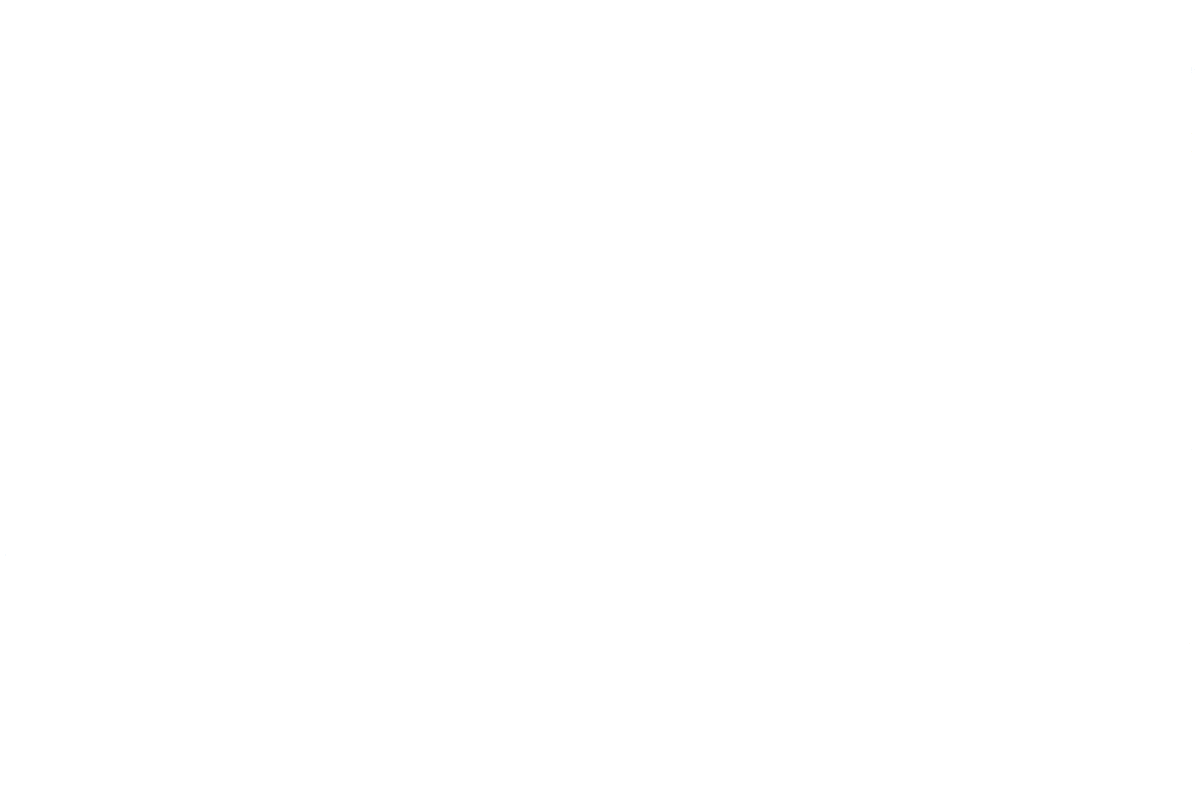
Vytvořte samostatné dokumenty pro různé aspekty dodržování předpisů, jako je mapování dat, zásady uchovávání dat, plány reakce na narušení bezpečnosti dat a posouzení rizik.
Tyto dokumenty lze uspořádat do hierarchické struktury pomocí vnořených stránek, díky čemuž se v nich snadno orientujete a můžete na ně snadno odkazovat. Můžete také využít funkce ClickUp pro spolupráci, jako jsou @zmínky, a zapojit do procesu příslušné týmy a jednotlivce, čímž zajistíte, že všichni budou na stejné vlně a budou informováni.
4. Přehodnoťte své procesy shromažďování údajů
Opravdu potřebujete všechna ta data? GDPR klade důraz na zásadu minimalizace údajů, která vyžaduje, aby organizace shromažďovaly a zpracovávaly pouze osobní údaje nezbytné pro konkrétní účely.
Abyste zajistili soulad s předpisy, pravidelně vyhodnocujte své postupy při shromažďování údajů a ujistěte se, že se omezují na to, co je nezbytné a přiměřené vašim obchodním cílům. Zde je několik věcí, které byste měli zvážit:
Omezení účelu
Ujistěte se, že údaje, které shromažďujete, přímo souvisejí s vašimi obchodními cíli a nejsou využívány k jiným účelům. Například za účelem zpracování objednávek může e-shop shromažďovat jména zákazníků, adresy a platební údaje. Tyto údaje by neměly být bez souhlasu zákazníka využívány k cílené reklamě.
Minimalizace údajů
Zjistěte, zda lze některá datová pole odstranit nebo anonymizovat, aniž by tím byl ohrožen účel shromažďování údajů. Platforma sociálních médií může zpočátku shromažďovat celá jména uživatelů, e-mailové adresy a data narození. Pokud však platforma může adekvátně fungovat pouze s uživatelskými jmény a e-mailovými adresami, měla by shromažďování osobních údajů omezit na minimum.
Uchovávání údajů
Zaveďte vhodné zásady uchovávání údajů, abyste zajistili, že údaje nebudou uchovávány déle, než je nezbytné. Z důvodu dodržování předpisů může banka uchovávat záznamy o žádostech o kreditní karty po určitou dobu. Po uplynutí této povinné lhůty mohou být tyto údaje anonymizovány nebo smazány.
Souhlas
Pokud se při zpracování údajů opíráte o souhlas jako právní základ, ujistěte se, že je svobodně udělený, konkrétní, informovaný a jednoznačný. Mobilní aplikace žádá uživatele o souhlas se shromažďováním údajů o poloze za účelem personalizovaných doporučení. Souhlas by měl být svobodně udělený a konkrétní (například přístup k poloze pouze při používání aplikace).
Oprávněné zájmy
Pokud se opíráte o oprávněné zájmy, pečlivě zvažte, zda převažují nad zájmy, právy a svobodami jednotlivce. Například zpravodajská organizace může zpracovávat kontaktní údaje novinářů za účelem usnadnění komunikace a spolupráce. To lze považovat za oprávněný zájem v rámci novinářské činnosti.
🌈 Věděli jste, že? SOC 2 je rámec ekvivalentní GDPR, který je úzce spojen s americkými podniky. Jedná se o dobrovolný standard, který organizace využívají k prokázání svého závazku k zabezpečení a ochraně osobních údajů.
Zatímco GDPR je právní předpis zaměřený na ochranu osobních údajů fyzických osob v rámci Evropské unie, SOC 2 lze považovat za doplňkový standard. Splněním požadavků SOC 2 můžete prokázat, že jste podnikatelský subjekt zodpovědně nakládající s údaji a dodržujete celosvětově uznávaná opatření v oblasti zabezpečení dat.
5. Dávejte pozor na úniky dat a jednejte rychle
Při hlášení porušení ochrany osobních údajů podle GDPR musí organizace posoudit potenciální riziko pro práva a svobody fyzických osob. To zahrnuje zvážení typu ohrožených údajů, pravděpodobnosti neoprávněného přístupu a potenciálních důsledků pro dotčené osoby.
Nařízení GDPR ukládá povinnost nahlásit porušení ochrany osobních údajů do 72 hodin, pokud existuje vysoké riziko negativního dopadu na práva a svobody fyzických osob.
V mnoha případech musí organizace také přímo informovat dotčené osoby a poskytnout jim jasné informace o porušení, dotčených údajích a krocích, které jsou podnikány k jeho nápravě.
Kromě toho je nutné provést důkladné vyšetřování, aby bylo možné pochopit příčinu porušení a zavést preventivní opatření. Je nezbytné vést podrobné záznamy o celém procesu, včetně kroků podniknutých k nahlášení porušení a zmírnění jeho dopadů.
Případová studie: Únik dat u společnosti British Airways
V roce 2018 došlo u společnosti British Airways k závažnému úniku dat, který postihl přibližně 500 000 zákazníků. Hackerům se podařilo získat neoprávněný přístup do rezervačního systému letecké společnosti a odcizit osobní údaje, jako jsou jména, adresy, údaje o platebních kartách a cestovní itineráře.
Tento incident představoval jasné porušení nařízení GDPR, jelikož se jednalo o neoprávněné zpracování osobních údajů ve velkém měřítku. Společnost British Airways byla za tento incident pokutována britským Úřadem komisaře pro informace (ICO) částkou 20 milionů liber.
6. Při shromažďování údajů kladte důraz na transparentnost
Vaši zákazníci mají právo přesně vědět, jaké údaje shromažďujete a jak je využíváte. Zde je několik kroků, které můžete podniknout, abyste zajistili transparentnost svých procesů shromažďování údajů:
- Jasné a stručné zásady ochrany osobních údajů: Zajistěte snadno dostupné a srozumitelné zásady ochrany osobních údajů, které jasně popisují postupy při nakládání s údaji. Tyto zásady by měly být napsány srozumitelným jazykem a neměly by obsahovat právní žargon.
- Informovaný souhlas: V rámci procesu získávání souhlasu uveďte účely shromažďování údajů, typy shromažďovaných údajů a práva zákazníků týkající se těchto údajů.
- Žádosti subjektů údajů o přístup k údajům: Na žádosti subjektů údajů o přístup k údajům reagujte rychle a vyčerpávajícím způsobem. To znamená poskytnout jednotlivcům kopii jejich osobních údajů a informace o tom, jak jsou tyto údaje zpracovávány.
- Sdílení údajů s třetími stranami: Pokud dochází ke sdílení osobních údajů s třetími stranami, ujistěte se, že jsou zavedena vhodná bezpečnostní opatření k ochraně těchto údajů a že i třetí strany dodržují nařízení GDPR.
7. Zajistěte souhlas rodičů u nezletilých zákazníků
Nařízení GDPR vyžaduje, aby podniky ve většině zemí EU před zpracováním osobních údajů dětí mladších 16 let získaly souhlas rodičů nebo zákonných zástupců.
K ověření věku vašich uživatelů využijte spolehlivé metody, jako je vyžadování souhlasu rodičů nebo využití služeb pro ověření věku. Pokud je získán souhlas rodičů, musí být udělen dobrovolně, konkrétně, na základě informovaného rozhodnutí a jednoznačně.
Kromě toho si veďte podrobné záznamy o procesu získávání souhlasu, včetně data, způsobu a totožnosti osoby, která souhlas udělila. Přidejte další kroky, abyste zajistili, že od dětí nebudou shromažďovány žádné citlivé informace a že jejich údaje nebudou uchovávány déle, než je nutné.
Konkrétní příklad: TikTok vs. Irská komise pro ochranu osobních údajů
Společnost TikTok dostala od irské Komise pro ochranu osobních údajů (DPC) pokutu ve výši 379 milionů dolarů za to, že nedostatečně chránila osobní údaje dětí. DPC zjistila, že společnost TikTok nezískala platný souhlas od dětí mladších 13 let, jak to vyžaduje nařízení GDPR.
Kromě toho DPC kritizovala společnost TikTok za to, že nečiní dostatek opatření k zabránění tomu, aby děti sledovaly potenciálně škodlivý obsah. Jedná se o jednu z nejvyšších pokut uložených na základě GDPR, což podtrhuje význam ochrany údajů dětí na internetu.
8. Zaveďte systém dvojitého potvrzení souhlasu
Chcete-li zajistit skutečně informovaný proces získávání souhlasu, vyžádejte si od zákazníků výslovný souhlas předtím, než začnete zpracovávat jejich údaje, včetně e-mailových adres, pro marketingové účely. Proces dvojitého potvrzení (double opt-in) je spolehlivá metoda, jak zajistit, že se jednotlivci vědomě a dobrovolně přihlásili k odběru e-mailů.
Jak funguje dvojité potvrzení (double opt-in)?
- První přihlášení k odběru: Když osoba zadá svou e-mailovou adresu za účelem přihlášení k odběru e-mailového zpravodaje, obdrží potvrzovací e-mail
- Potvrzení: Uživatel musí kliknout na odkaz nebo tlačítko v potvrzovacím e-mailu, aby dokončil proces registrace.
Tento dvoufázový ověřovací proces pomáhá předcházet spamu a zajišťuje, že jednotlivci aktivně souhlasili s přijímáním e-mailů. Zavedením procesu dvojitého potvrzení (double opt-in) můžete snížit riziko, že budete označeni za rozesílatele nevyžádaného e-mailového marketingu.
9. Pravidelně aktualizujte své zásady ochrany osobních údajů
Pravidelně kontrolujte a aktualizujte své zásady ochrany osobních údajů tak, aby odrážely veškeré změny ve vašich postupech při nakládání s údaji nebo v právních požadavcích. Zaměřte se na následující body, abyste udrželi své zásady ochrany osobních údajů v nejlepší kondici:
- Přesnost: Ujistěte se, že informace ve vašich zásadách ochrany osobních údajů jsou přesné a aktuální.
- Dostupnost: Zajistěte, aby byly vaše zásady ochrany osobních údajů na vašem webu snadno dostupné, a uveďte na ně odkaz z dalších relevantních stránek.
- Konzistence: Ujistěte se, že vaše zásady ochrany osobních údajů jsou v souladu s vašimi skutečnými postupy při nakládání s údaji
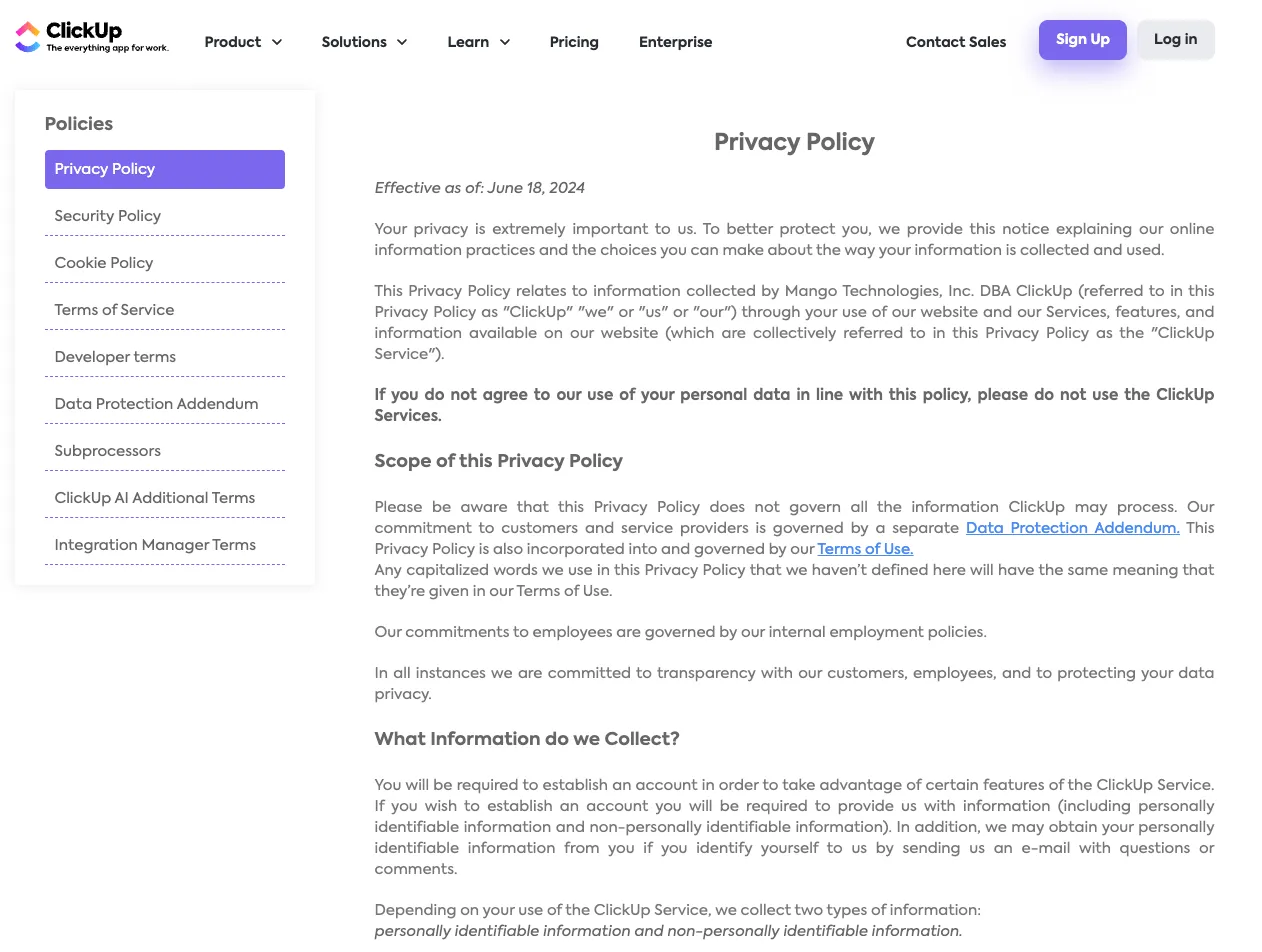
💈Bonus: Hledáte inspiraci? Podívejte se na zásady ochrany osobních údajů služby ClickUp.
10. Posouzení rizik spojených s třetími stranami
Jako subjekt zodpovědný za zpracování osobních údajů máte povinnost pečlivě ověřit, zda vaši externí partneři dodržují nařízení GDPR. Víme, že to je snazší říct než udělat! Zde je však přehled postupu, který vám pomůže vytvořit zásady pro audity externích partnerů:
- Vypracujte jasnou smlouvu o zpracování osobních údajů, která stanoví rozsah práce, sdílené údaje, bezpečnostní opatření a povinnosti obou stran.
- Proveďte důkladnou prověrku těchto třetích stran a vyhodnoťte jejich zásady ochrany osobních údajů, certifikace a reference.
- Posuďte rizika spojená se sdílením údajů s těmito subjekty, přičemž zohledněte faktory, jako je citlivost údajů, činnosti související se zpracováním a jejich geografická poloha, ať už se nacházejí uvnitř nebo vně EU.
- Zajistěte pravidelný dohled tím, že budete sledovat dodržování předpisů a provádět audity
Přečtěte si více: 10 nejlepších nástrojů pro správu, řízení rizik a dodržování předpisů (GRC) v roce 2024
Jak zvládnout dodržování předpisů GDPR pomocí automatizovaných nástrojů
Páni, to je ale pořádný kontrolní seznam. Naštěstí se touto cestou k dodržování předpisů nemusíte vydávat sami.
Existuje několik digitálních nástrojů pro GRC, které mohou tento proces zefektivnit a usnadnit vám život, a jedním z nich je právě ClickUp. Jako komplexní platforma pro řízení projektů může ClickUp snadno sloužit i jako vaše ústředí pro zajištění souladu s GDPR.
Při zavádění tak náročného procesu, jakým je kontrolní seznam pro dodržování GDPR, potřebujete postupovat krok za krokem – a právě na postupech krok za krokem se v ClickUp zaměřujeme. 🪜
Funkce jako kontrolní seznamy úkolů v ClickUp jsou navrženy tak, aby rozčlenily a usnadnily správu složitých procesů, jako je tento. Představte si je jako seznamy úkolů v rámci vašich úkolů. Vytvořením kontrolních seznamů můžete jasně definovat konkrétní kroky potřebné k dokončení úkolu, přiřadit je členům týmu a sledovat jejich průběh.
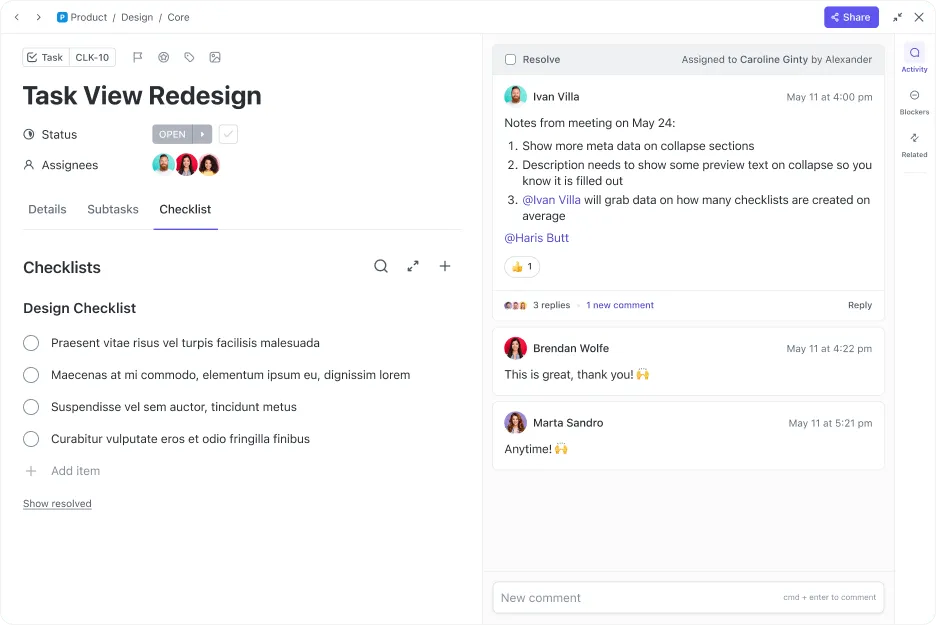
Chcete-li v ClickUp používat kontrolní seznamy úkolů, stačí vytvořit nový úkol, kliknout v něm na záložku „Kontrolní seznamy“ a přidat jednotlivé kroky. Svůj kontrolní seznam pro dodržování předpisů pak můžete rozdělit na menší, lépe zvládnutelné dílčí úkoly, například takto:
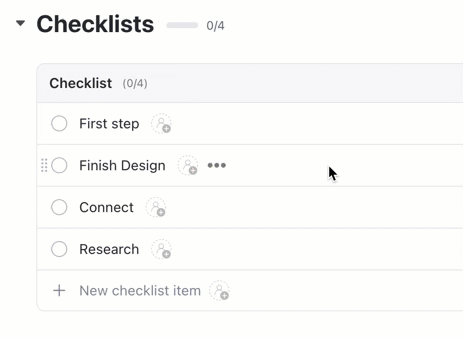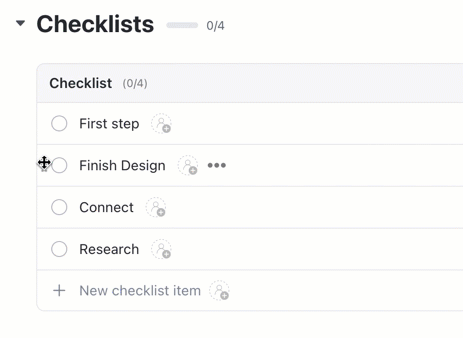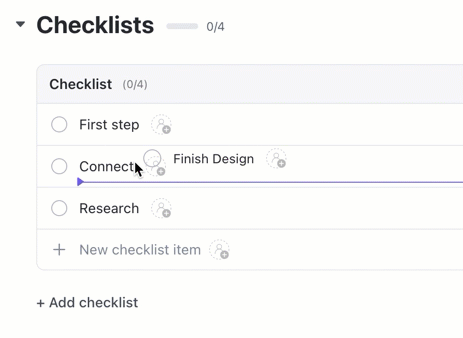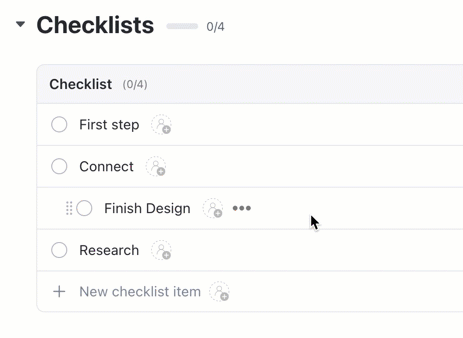
Jakmile budou všechny kroky připraveny v seznamech úkolů, přiřaďte každý úkol příslušným týmům, například právnímu oddělení, aby se proces dal do pohybu.
Můžete také využít zobrazení Ganttova diagramu v ClickUp, abyste si tento proces vizualizovali na časové ose, sledovali svůj pokrok a vytvořili jasné odhady časového harmonogramu pro dokončení projektu.
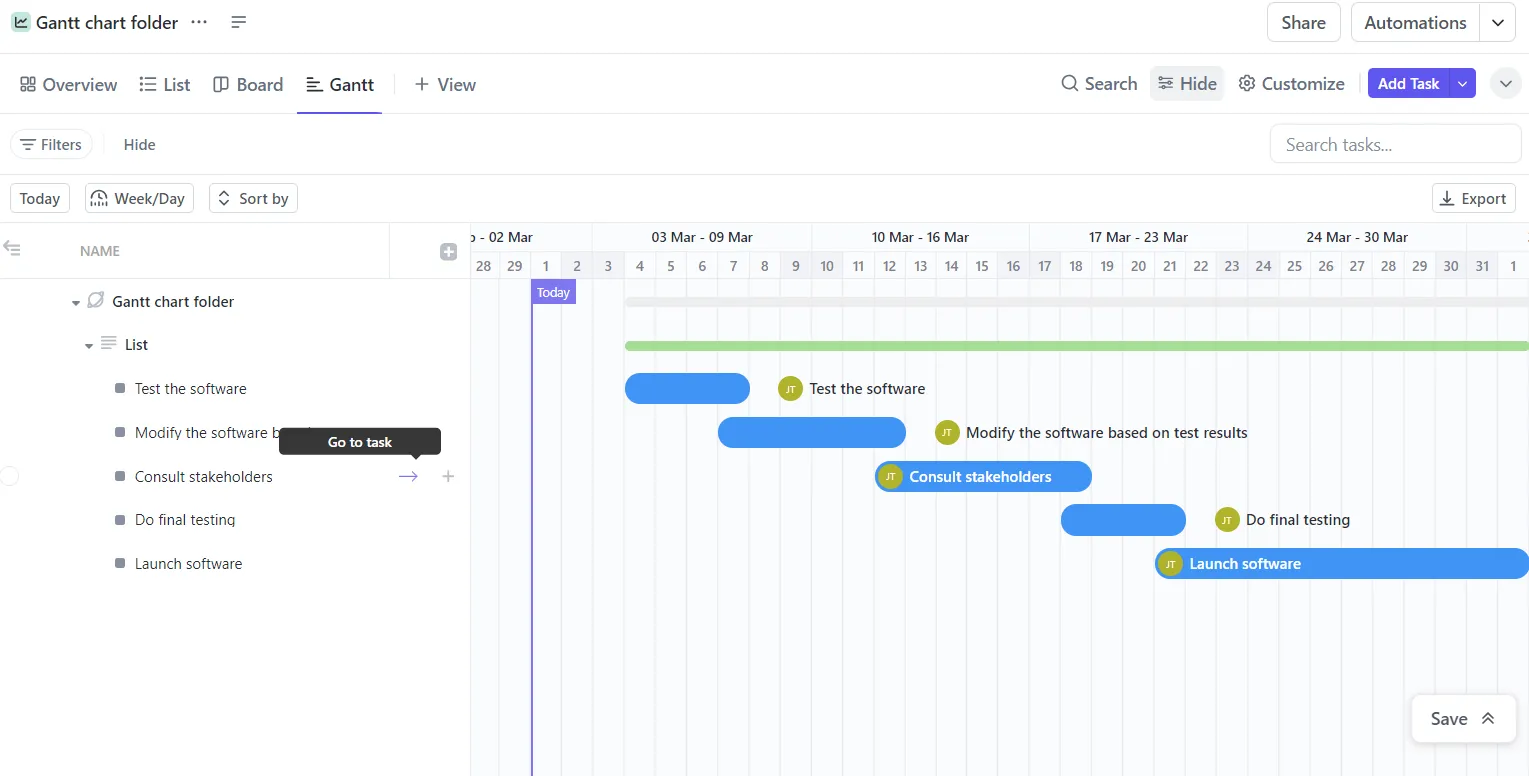
A tím to nekončí. Jakmile budete mít proces nastavený, zapojte ClickUp Automation, aby prováděl konkrétní akce na základě vámi definovaných pravidel. Můžete například nastavit vlastní automatizaci, která bude každé tři měsíce upozorňovat příslušné osoby, aby doplnily, zkontrolovaly a aktualizovaly zásady ochrany osobních údajů.

A nakonec je třeba říci, že dodržování předpisů GDPR s sebou nese OBROVSKÉ množství dokumentace.
Pokud se v jakékoli fázi procesu dostanete do slepé uličky, využijte ClickUp Brain, vestavěného AI asistenta ClickUp, který vám pomůže sepsat zásady srozumitelným a jasným jazykem nebo dokonce vyhledat osvědčené postupy v oboru týkající se GDPR.

ClickUp navíc nabízí vlastní šablony, které vám výrazně usnadní plánování pomocí kontrolního seznamu.
Šablona plánu projektu pro zajištění souladu s GDPR od ClickUp
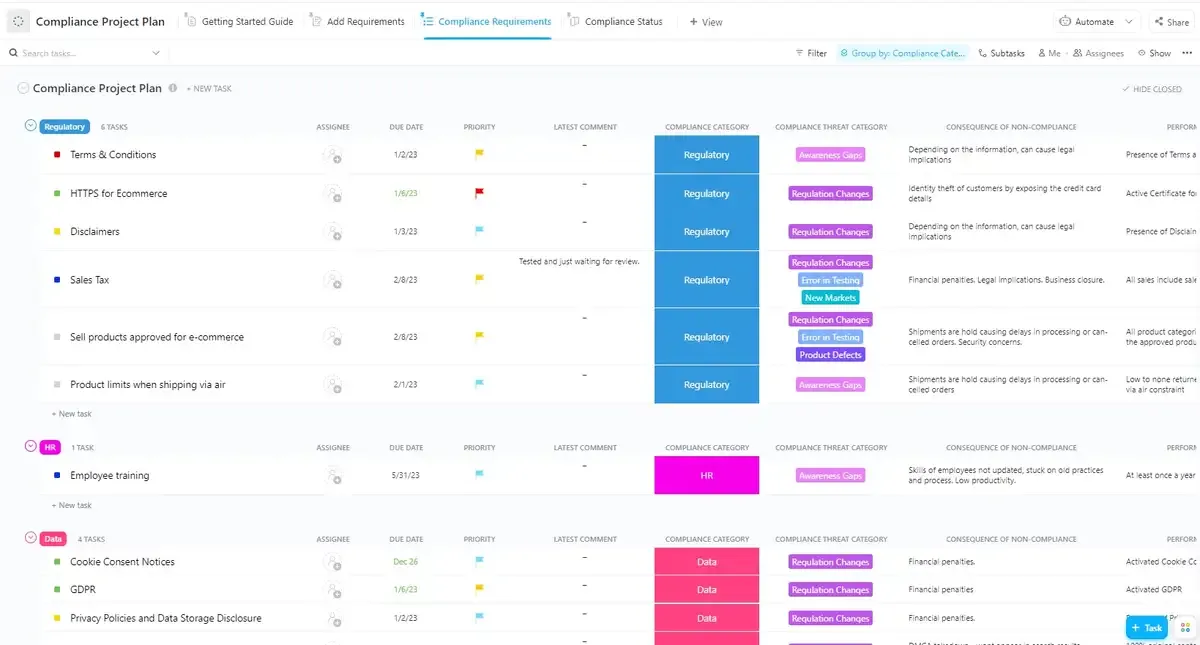
Šablona plánu projektu pro dodržování předpisů od ClickUp nabízí komplexní řešení pro správu vašich aktivit souvisejících s dodržováním nařízení GDPR. Její zobrazení požadavků na dodržování předpisů vám umožňuje sepsat všechny nezbytné předpisy, zatímco zobrazení stavu dodržování předpisů poskytuje jasný přehled o pokroku a identifikuje oblasti, které nejsou v souladu s předpisy. Zobrazení pro přidání požadavků zajišťuje, že můžete snadno začlenit nové předpisy, jakmile se objeví. Celkově tato šablona zefektivňuje proces zajištění souladu s předpisy, pomáhá vám udržovat pořádek, sledovat pokrok a zajistit dodržování standardů GDPR.
Šablona kontrolního seznamu projektu od ClickUp
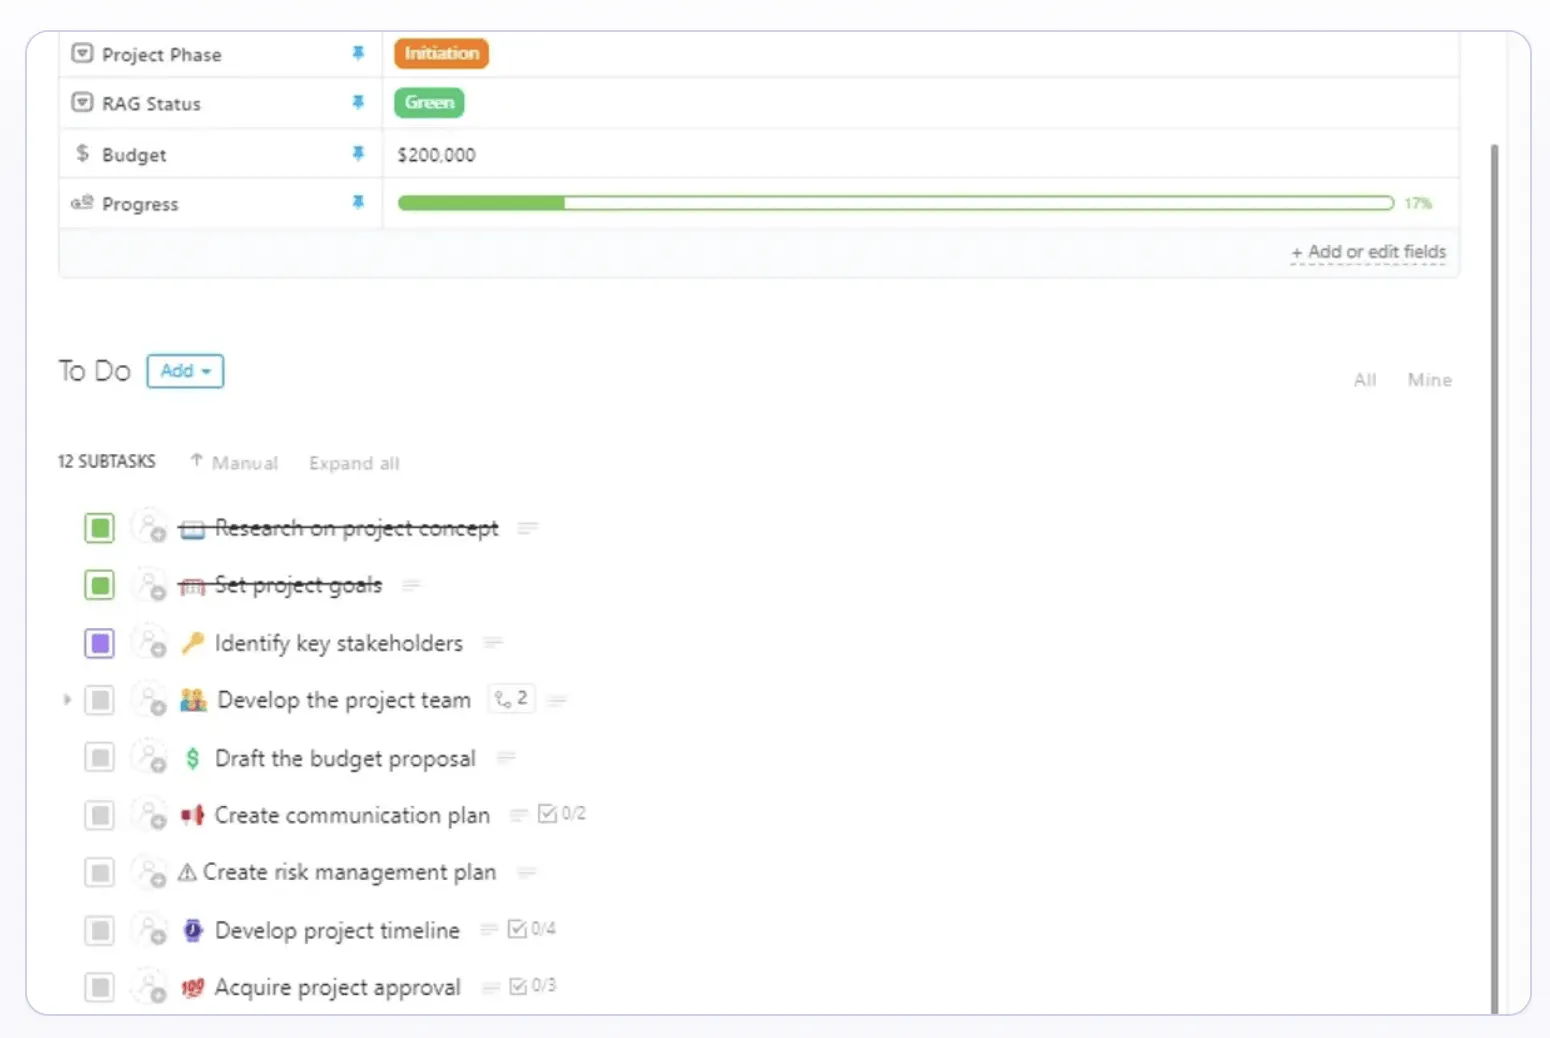
Šablona kontrolního seznamu projektu od ClickUp vám pomůže nastínit základní kroky procesu zajištění souladu s nařízením. Obsahuje přehledy obecných dílčích úkolů, které tvoří základ každého projektu. Tuto šablonu můžete využít k:
- Nastavte správný postup úkolů tak, aby každý krok navazoval na ten předchozí. Pomůže to předejít chybám a opomenutím.
- Předvídejte potenciální výzvy a rizika související s dodržováním nařízení GDPR a řešte tyto problémy proaktivně.
- Uveďte termíny pro každý úkol, abyste zajistili, že celý projekt bude dokončen včas.
Snadné zajištění souladu s GDPR díky ClickUp
Dobře strukturovaný kontrolní seznam pro dodržování nařízení GDPR je nezbytný k zajištění toho, aby vaše organizace splňovala požadavky tohoto důležitého nařízení.
Funkce pro řízení projektů v ClickUp poskytují výkonnou platformu pro vytváření a správu vašeho kontrolního seznamu pro dodržování nařízení GDPR. Rozdělením tohoto zdánlivě složitého procesu na menší, zvládnutelné úkoly můžete efektivně sledovat pokrok, identifikovat potenciální problémy a zajistit dodržování předpisů.
Od nastínění procesu přes přidělení odpovědností, sledování pokroku až po spolupráci s vaším týmem – ClickUp vám pomůže udržet váš projekt zajištění souladu s předpisy na správné cestě.
Zaregistrujte si bezplatný účet na ClickUp a rozjeďte svůj proces v rámci GDPR!