

Mindannyian hallottunk már az általános adatvédelmi rendeletről (GDPR).
Ez az adatvédelemről szól, igaz? Lényegében igen. De a vállalkozások számára ez alapvető változást jelent abban, ahogyan ügyfeleikkel és célközönségükkel kapcsolatba lépnek és kapcsolatot tartanak velük.
Például a Meta 1,3 milliárd dolláros bírságot kapott azért, mert nem tartotta be a GDPR által meghatározott adatvédelmi előírásokat. 😲
Tehát, ha vannak ügyfelei az EU-ban, akkor ezt a dolgot rendbe kell hoznia, és minél hamarabb!
Ez a blogbejegyzés világos képet ad a GDPR-megfelelésről, egy praktikus ellenőrzőlistát nyújt annak eléréséhez, valamint néhány hasznos eszközt a folyamat automatizálásához és egyszerűsítéséhez.
Na, akkor kezdjük! 🎢
GDPR 101: Az alapok megértése
Mi az a GDPR?
A GDPR egy olyan, az EU által bevezetett rendelet, amelynek célja a régióban élő személyek adatainak védelme. Meghatározza, hogyan gyűjthetik, tárolhatják, használhatják és végső soron hogyan védhetik meg a vállalkozások az EU-polgárok személyes adatait.
A törvényt 2018 májusában léptették életbe, és jelentősen befolyásolta a vállalatok és az ügyfelek közötti kapcsolattartás módját. Ezt a kimerítő útmutatót az adatvédelem három fő területének szabályozására hozták létre:
- Adatvédelem: A GDPR nagyobb ellenőrzést biztosít az egyéneknek személyes adataik felett, ideértve a hozzáféréshez, a helyesbítéshez, a törléshez, az adatkezelés korlátozásához, az adathordozhatósághoz, az adatkezelés elleni tiltakozáshoz, valamint az adatkezelési tevékenységekről való tájékoztatáshoz való jogot.
- Adatbiztonság: A vállalatoknak megfelelő technikai és szervezeti intézkedéseket kell bevezetniük a személyes adatok védelme érdekében a jogosulatlan hozzáférés, módosítás, nyilvánosságra hozatal vagy megsemmisítés ellen .
- Elszámoltathatóság: A vállalatok felelősek a GDPR-nek való megfelelés igazolásáért. Ez magában foglalja az adatvédelmi hatásvizsgálatok (DPIA) elvégzését a magas kockázatú adatkezelési tevékenységek, például a banki tevékenységek esetében, valamint bizonyos esetekben egy adatvédelmi tisztviselő (DPO) kinevezését.
🚦Ne feledje: Minden olyan szervezetnek, amely uniós lakosok személyes adatait gyűjti vagy kezeli – függetlenül a vállalat székhelyétől –, meg kell felelnie a GDPR előírásainak. Ez vonatkozik a kisvállalkozásokra, a multinacionális vállalatokra és még a nonprofit szervezetekre is.
Milyen adatokról van szó?
A GDPR a személyazonosításra alkalmas adatokra (PII) összpontosít, amelyek bármely olyan információk, amelyek közvetlenül vagy közvetve felhasználhatók egy személy azonosítására. Példák:
- Közvetlen azonosítók: Név, cím, társadalombiztosítási szám vagy azzal egyenértékű azonosító, telefonszám, e-mail-cím
- Közvetett azonosítók: nem, etnikai hovatartozás, születési dátum, földrajzi jelző, foglalkozás, demográfiai adatok
- Érzékeny személyes adatok: jogosítványszám, útlevélszám, biometrikus adatok, pénzügyi információk, orvosi dokumentáció, elektronikus és digitális fiókadatok, munkavállalói személyzeti adatok, jelszóadatok, iskolai azonosítószámok
További információk: A 10 legjobb adatkezelő szoftver (vélemények és árak )
Mit jelent ez a vállalkozások számára?
A GDPR szempontjából Ön vagy adatkezelő, vagy adatfeldolgozó, aki uniós polgárok adataival dolgozik. Attól függően, hogy melyik kategóriába tartozik, a vállalkozásként Önnel szemben támasztott elvárások eltérőek lehetnek.
- Adatkezelő: Ez az a szervezet, amely meghatározza a személyes adatok feldolgozásának célját és módját. Felelős a GDPR-nek való megfelelés biztosításáért.
- Adatfeldolgozó: Ez az a szervezet, amely az adatkezelő nevében feldolgozza a személyes adatokat. Az adatfeldolgozónak be kell tartania az adatkezelő utasításait.
Egy valós példában az adatkezelő lehet egy kórház, az adatfeldolgozó pedig egy felhőalapú tárolási szolgáltató, ahol a kórház tárolja a betegek adatait. Adatkezelőként a kórház dönti el, hogy milyen információkat tárol és hogyan használja fel azokat. A felhőszolgáltató (adatfeldolgozó) egyszerűen csak biztonságosan tárolja az adatokat a kórház utasításai szerint.
🚦Ne feledje: a GDPR nagyobb felelősséget ró az adatkezelőkre, hogy minden üzleti folyamatukba beépítsék és megvalósítsák a „beépített adatvédelem” elvét.
GDPR: Adatvédelmi törvény vagy információbiztonsági törvény?
Az adatvédelmi és az információbiztonsági törvényeket gyakran szinonimaként használják, de közöttük vannak finom különbségek. Bár mindkettő az egyének adatainak védelmével foglalkozik, a kérdést kissé eltérő szemszögből közelítik meg.
Az adatvédelmi jog a legszélesebb értelemben véve az egyének védelmét szolgálja a magánéletükbe és fizikai terükbe való behatolásokkal szemben, például a nem kívánt házhoz látogatásokkal szemben. Az információvédelmi jog viszont kifejezetten a személyes adatok, például az IP-címek vagy az e-mailek védelmére összpontosít.
A gyakorlatban ez azt jelenti, hogy egy szolgáltatás, amelyre feliratkozott, a telefonja GPS-én keresztül hozzáférhet a tartózkodási helyéhez, és a helyszínéhez igazodó frissítéseket küldhet Önnek, vagy egy kézbesítő szolgáltatás csomagokat szállíthat az otthoni címére. Ha bármelyik vállalkozásnál adatvédelmi incidens történik, az otthoni címe hirtelen nyilvánosságra kerül, és azt visszaélésszerűen felhasználhatják.
Ebben az összefüggésben, bár a GDPR elsősorban a személyes adatokat védi, szélesebb körű adatvédelmi kérdéseket is érint.
A GDPR nem csupán az adatvédelemről szól. Az alapvető jogokról is szól, beleértve a magánélethez való jogot és az elfeledtetéshez való jogot.
A GDPR nem csupán az adatvédelemről szól. Az alapvető jogokról is szól, beleértve a magánélethez való jogot és az elfeledtetéshez való jogot.
A GDPR-megfelelés ellenőrzőlista: útmutató az adatvédelemhez
Most, hogy megfejtettük a GDPR titkát (nos, legalábbis az alapjait!), nézzük meg azokat az általános lépéseket, amelyeket be kell építenie a GDPR-audit ellenőrzőlistájába a szabályozásnak való megfelelés érdekében.
1. Ábrázolja az adatforrásait
Mielőtt megvédhetné az adatokat, meg kell értenie, hogy pontosan milyen adatokat gyűjt. Végezzen ellenőrzést, hogy azonosítsa az összes olyan személyes adatot, amelyet a vállalkozása gyűjt, azok forrását és felhasználásuk módját.
Ahhoz, hogy ezt hatékonyan megtehesse, a következőket kell figyelembe vennie:
- Adatleltár: Készítsen részletes leltárt az összes gyűjtött személyes adatkategóriáról, beleértve a neveket, címeket, elérhetőségeket, pénzügyi adatokat, biometrikus adatokat és egyebeket.
- Adatforrások: Határozza meg az adatok forrásait, például weboldalakat, űrlapokat, harmadik fél szolgáltatókat vagy személyes interakciókat.
- Adatkezelési tevékenységek: Határozza meg, hogyan használják az adatokat, beleértve a tárolást, a feldolgozást, az továbbítást és a megosztást
- Adatmegőrzés: Állítson fel olyan adatmegőrzési szabályzatokat (az adatok rendszerben való tárolásának időtartamára vonatkozóan), amelyek összhangban állnak a GDPR elveivel, és minimalizálják a személyes adatok tárolását.
- Adatáramlás: Térképezze fel az adatáramlást a szervezeten belül és a külső felek felé. Például egy harmadik fél által nyújtott szállítási szolgáltatás, amely a szállítási megrendelését teljesíti, ebbe a kategóriába tartozik.
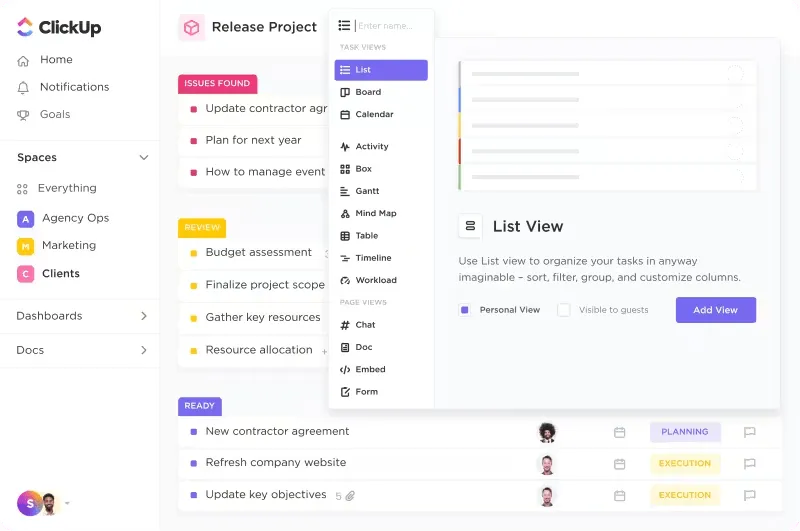
💡 Profi tipp: A ClickUp CRM itt az Ön átfogó adatkezelési megoldása lehet az ügyféladatok feltérképezéséhez és tárolásához. Az értékesítési leadek e-mail-címének rögzítésétől kezdve az ügyfélút nyomon követésén és az egyéb interakciókon át segít Önnek az összes adatot egy helyen rendszerezni.
2. Vegyél fel egy adatvédelmi tisztviselőt (DPO)
Az adatvédelmi tisztviselő (DPO) az adatvédelem egyetlen kapcsolattartója a szervezeten belül.
Adatvédelmi szakértőként az adatvédelmi tisztviselő gondoskodik arról, hogy a szervezet adatkezelési gyakorlata összhangban legyen a GDPR követelményeivel. Feladataként az adatvédelmi tisztviselő kezeli az érintettek kérelmeit, reagál az adatvédelmi incidensekre, segít a kockázatértékelésekben, és kapcsolattartóként működik az adatvédelmi hatóságokkal.
Ahhoz, hogy valaki adatvédelmi tisztviselőnek (DPO) minősüljön, rendelkeznie kell az adatvédelmi jog terén szerzett szakértelemmel, és könnyen elérhetőnek kell lennie a munkavállalók és az érintettek számára. Egy képzett adatvédelmi tisztviselő kinevezésével bizonyíthatja az adatvédelem iránti elkötelezettségét, csökkentheti a szabályszegés kockázatát, és növelheti vállalkozása hitelességét az ügyfelek szemében.
További információk: Hogyan használható a mesterséges intelligencia az adatkezeléshez (alkalmazási példák és eszközök)
3. Dokumentálja a GDPR-folyamatot az elejétől a végéig
Dokumentálj mindent! Az adatkezelési szabályzat kidolgozása során minden egyes folyamatot le kell írni, hogy pontosan meg tudd határozni például, hol tárolják az ügyfelek adatait, vagy mennyi ideig tárolják azokat az előfizetés lemondása után.
Győződjön meg arról, hogy a folyamat áttekintése és a részletes információk egyértelműen meghatározottak és hozzáférhetők legyenek minden olyan csapat számára, amelynek rendszeresen frissítenie vagy hivatkoznia kell rájuk.
Használja a ClickUp Docs szolgáltatást, hogy központosított, könnyen hozzáférhető nyilvántartást vezessen az adatkezelési tevékenységeiről, beleértve az adatok típusát, az adatgyűjtés jogalapját és a megőrzési időtartamot.
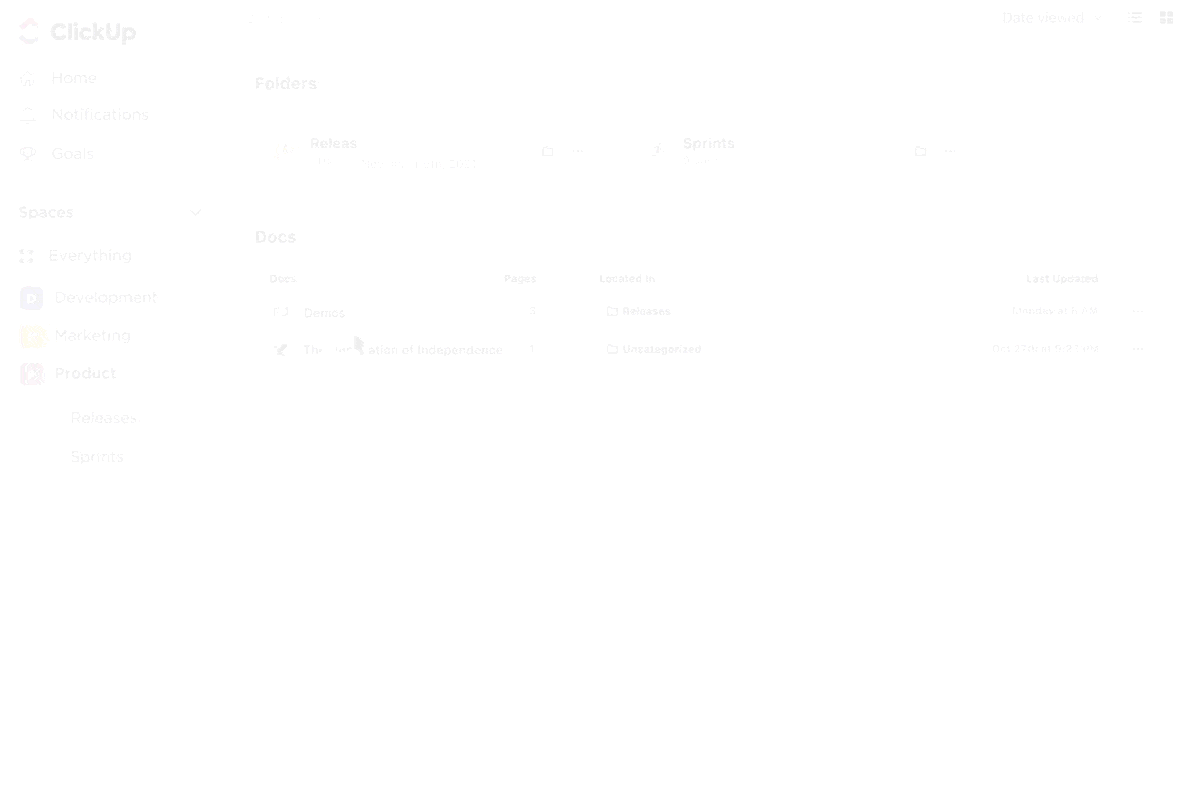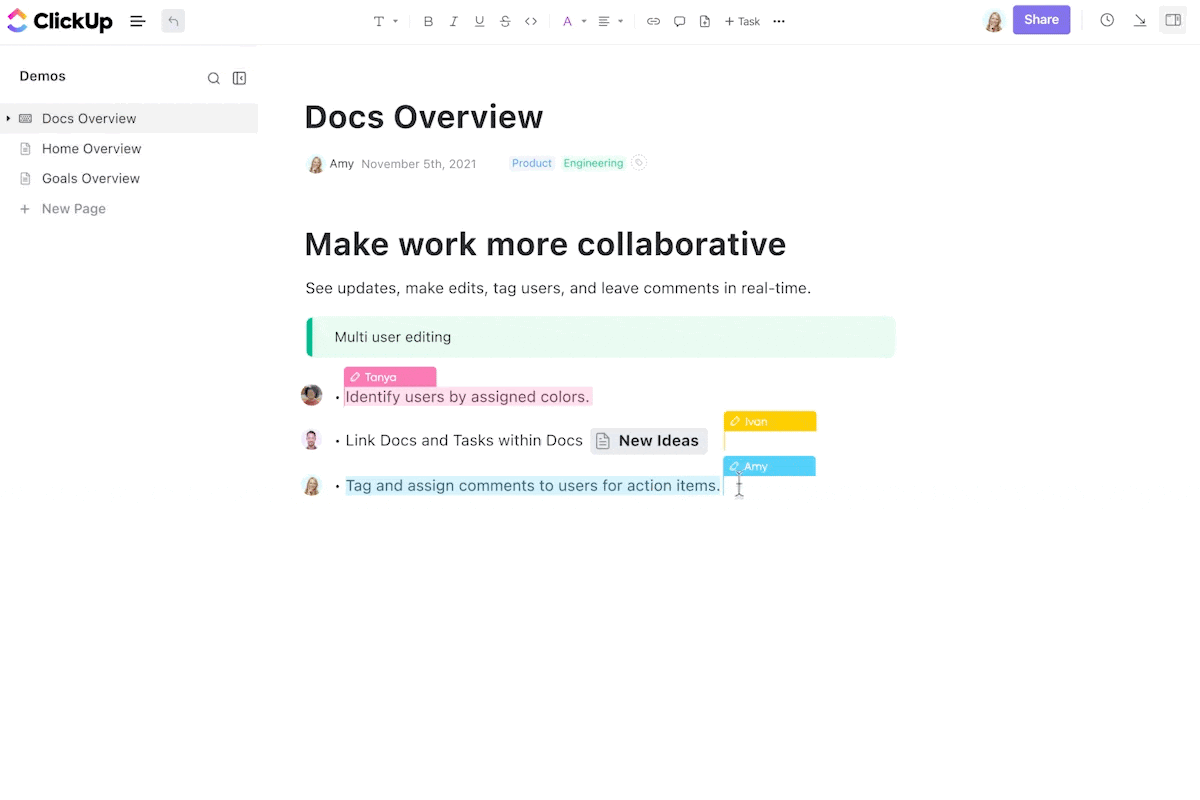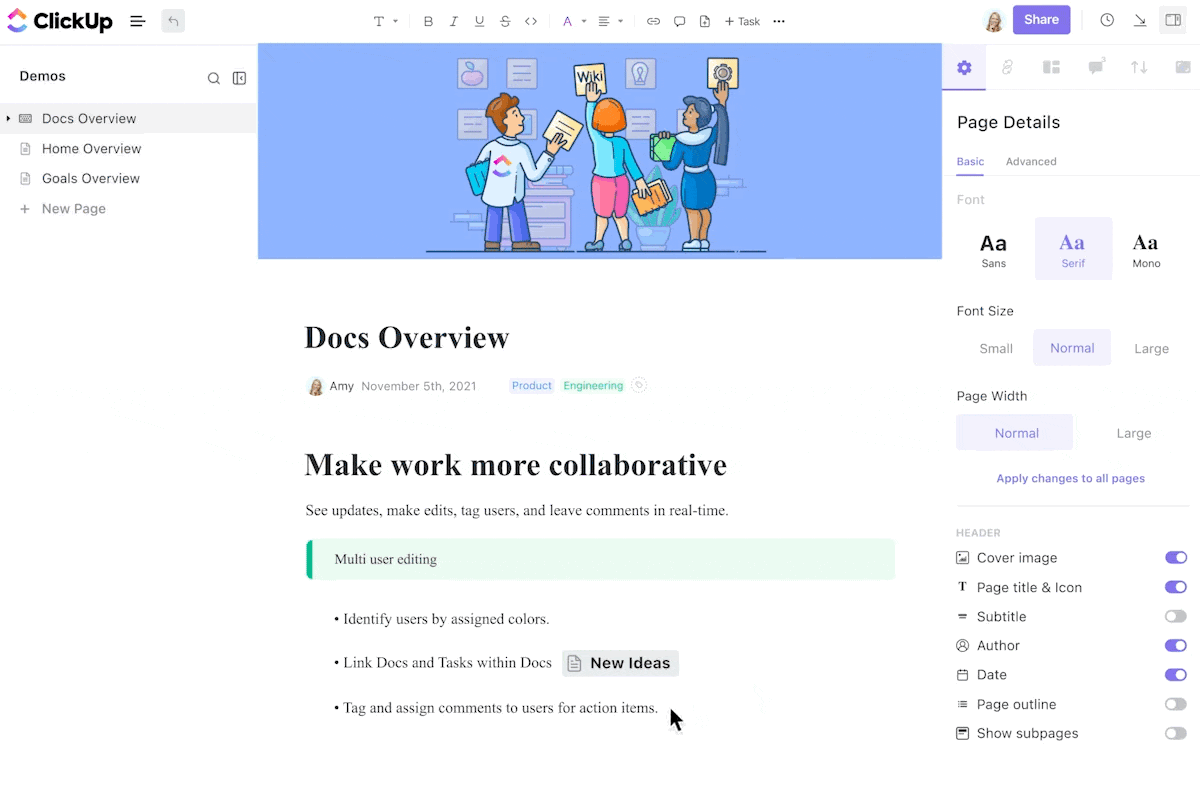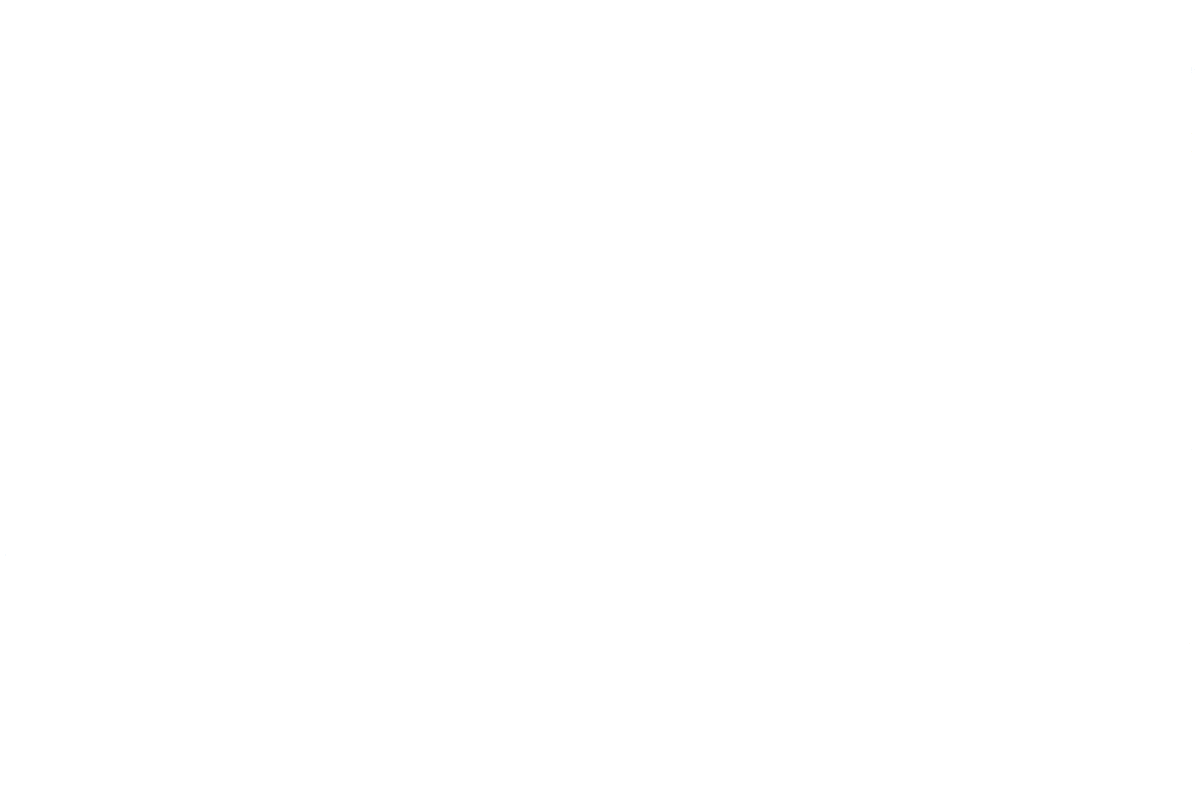
Készítsen külön dokumentumokat a megfelelés különböző területeiről, például az adatleképezésről, az adatmegőrzési szabályzatokról, az adatvédelmi incidensekre vonatkozó reagálási tervekről és a kockázatértékelésekről.
Ezeket a dokumentumokat beágyazott oldalak segítségével hierarchikus szerkezetbe rendezheti, így könnyen navigálhat közöttük és hivatkozhat rájuk. Használhatja a ClickUp együttműködési funkcióit is, például az @említéseket, hogy bevonja a folyamatba a releváns csapatokat és személyeket, biztosítva ezzel, hogy mindenki egy irányba haladjon és tájékozott legyen.
4. Vizsgálja felül az adatgyűjtési folyamatait
Tényleg szüksége van az összes adatra? A GDPR kiemelten kezeli az adatminimalizálás elvét, amely előírja, hogy a szervezetek csak az adott célokhoz szükséges személyes adatokat gyűjtsék és dolgozzák fel.
A szabályoknak való megfelelés biztosítása érdekében rendszeresen értékelje adatgyűjtési gyakorlatát, és győződjön meg arról, hogy azok kizárólag a szükséges mértékre korlátozódnak, és arányosak az üzleti céljaival. Íme néhány szempont, amelyet érdemes figyelembe venni:
A célhoz kötöttség
Győződjön meg arról, hogy az Ön által gyűjtött adatok közvetlenül kapcsolódnak az üzleti céljaihoz, és nem használják őket nem szándékolt célokra. Például a megrendelések feldolgozása érdekében egy e-kereskedelmi weboldal gyűjthet ügyfélneveket, címeket és fizetési információkat. Ezeket az adatokat az ügyfél hozzájárulása nélkül nem szabad célzott hirdetésekhez felhasználni.
Adatminimalizálás
Határozza meg, hogy vannak-e olyan adatmezők, amelyeket az adatgyűjtés céljának sérelme nélkül el lehet hagyni vagy anonimizálni. Egy közösségi médiaplatform kezdetben gyűjtheti a felhasználók teljes nevét, e-mail-címét és születési dátumát. Ha azonban a platform kizárólag felhasználónévvel és e-mail-címmel is megfelelően működik, akkor minimalizálnia kell a személyes adatok gyűjtését.
Adatmegőrzés
Állítson fel megfelelő adatmegőrzési szabályzatokat annak biztosítására, hogy az adatokat ne tartsák meg a szükségesnél hosszabb ideig. A szabályozási előírások betartása érdekében egy bank például egy meghatározott ideig megőrizheti a hitelkártya-igénylések adatait. A kötelező időszak letelte után ezeket az adatokat anonimizálhatják vagy törölhetik.
Hozzájárulás
Ha az adatkezelés jogalapjaként a hozzájárulásra támaszkodsz, győződj meg arról, hogy az szabadon megadott, konkrét, tájékozott és egyértelmű legyen. Egy mobilalkalmazás a személyre szabott ajánlások érdekében kéri a felhasználók hozzájárulását a helyadatok gyűjtéséhez. A hozzájárulásnak szabadon megadottnak és konkrétnak kell lennie (például csak az alkalmazás használata közbeni helyadatokhoz való hozzáférésre vonatkozóan).
Jogszerű érdekek
Ha jogos érdekekre hivatkozik, gondosan mérlegelje, hogy azok felülmúlják-e az érintett érdekeit, jogait és szabadságait. Egy hírügynökség például feldolgozhatja az újságírók elérhetőségi adatait a kommunikáció és az együttműködés megkönnyítése érdekében. Ez az újságírói tevékenységek szempontjából jogos érdeknek tekinthető.
🌈 Tudtad? A SOC 2 a GDPR-rel egyenértékű keretrendszer, amely szorosabban kapcsolódik az amerikai vállalkozásokhoz. Ez egy önkéntes szabvány, amelyet a szervezetek használnak az adatbiztonság és az adatvédelem iránti elkötelezettségük bizonyítására.
Míg a GDPR az Európai Unión belüli magánszemélyek személyes adatainak védelmére összpontosító jogszabály, addig a SOC 2 kiegészítő szabványnak tekinthető. A SOC 2-megfelelés elérése révén bizonyíthatja, hogy adatkezelőként felelősségteljesen jár el, és betartja a világszerte elismert adatbiztonsági intézkedéseket.
5. Figyelj az adatvédelmi incidensekre, és cselekedj gyorsan!
A GDPR szerinti adatvédelmi incidens bejelentésekor a szervezeteknek fel kell mérniük az egyének jogait és szabadságait érintő potenciális kockázatot. Ennek során figyelembe kell venni a veszélybe került adatok típusát, a jogosulatlan hozzáférés valószínűségét, valamint az érintett személyekre gyakorolt lehetséges következményeket.
A GDPR előírja, hogy az adatvédelmi incidenseket 72 órán belül be kell jelenteni, ha fennáll a veszélye, hogy azok negatívan érintik az egyének jogait és szabadságait.
Sok esetben a szervezeteknek közvetlenül is értesíteniük kell az érintett személyeket, egyértelmű információkat nyújtva az adatvédelmi incidensről, az érintett adatokról és az incidens kezelése érdekében tett lépésekről.
Ezen felül alapos vizsgálatra van szükség az adatvédelmi incidens okainak megértéséhez és a megelőző intézkedések bevezetéséhez. Elengedhetetlen, hogy részletes nyilvántartást vezessen az egész folyamatról, beleértve az incidens bejelentésére és hatásainak enyhítésére tett lépéseket is.
Példa: a British Airways adatvédelmi incidense
2018-ban a British Airways-nél jelentős adatvédelmi incidens történt , amely körülbelül 500 000 ügyfelet érintett. A hackerek jogosulatlanul behatoltak a légitársaság foglalási rendszerébe, és ellopták az ügyfelek személyes adatait, például nevüket, címüket, bankkártyaadataikat és utazási útvonalukat.
Ez az adatvédelmi incidens egyértelműen megsértette a GDPR-t, mivel személyes adatok nagy léptékű, jogosulatlan feldolgozásával járt. A British Airways-t az Egyesült Királyság Információs Biztosának Hivatala (ICO) 20 millió fontra bírságolta az eset miatt.
6. Az adatgyűjtés során helyezd előtérbe az átláthatóságot
Ügyfeleinek joguk van pontosan tudni, hogy milyen adatokat gyűjt, és hogyan használja fel azokat. Íme néhány lépés, amellyel biztosíthatja az adatgyűjtési folyamatok átláthatóságát:
- Egyértelmű és tömör adatvédelmi irányelvek: Készítsen könnyen hozzáférhető, érthető adatvédelmi irányelveket, amelyek világosan ismertetik az adatkezelési gyakorlatot. Ezeket az irányelveket közérthető nyelven kell megfogalmazni, elkerülve a jogi szakzsargont.
- Tájékozott hozzájárulás: A hozzájárulás megszerzésének folyamata során határozza meg az adatgyűjtés céljait, az összegyűjtött adatok típusait, valamint az ügyfelek adatokkal kapcsolatos jogait.
- Az érintettek hozzáférési kérelmei: Az érintettek hozzáférési kérelmeire haladéktalanul és kimerítően válaszoljon. Ez azt jelenti, hogy az érintetteknek át kell adnia személyes adataik másolatát, valamint tájékoztatást kell nyújtania azok feldolgozásáról.
- Adatmegosztás harmadik felekkel: Ha személyes adatokat oszt meg harmadik felekkel, gondoskodjon arról, hogy megfelelő biztonsági intézkedések legyenek érvényben az adatok védelme érdekében, és hogy a harmadik felek is megfeleljenek a GDPR előírásainak.
7. Gondoskodjon a kiskorú ügyfelek szülei által adott hozzájárulásról
A GDPR előírja, hogy a vállalkozásoknak a legtöbb EU-országban be kell szerezniük a szülők vagy a törvényes gondviselők hozzájárulását, mielőtt 16 év alatti gyermekek személyes adatait feldolgoznák.
A felhasználók életkorának ellenőrzéséhez alkalmazzon megbízható módszereket, például kérje meg a szülői hozzájárulást, vagy vegyen igénybe életkor-ellenőrző szolgáltatásokat. Ha szülői hozzájárulást szerez, annak önkéntesnek, konkrétnak, tájékozottnak és egyértelműnek kell lennie.
Ezen felül vezessen részletes nyilvántartást a hozzájárulási folyamatról, beleértve a dátumot, a módszert és a hozzájáruló fél személyazonosságát. Végezzen további lépéseket annak biztosítására, hogy gyermekektől ne gyűjtsenek érzékeny információkat, és hogy adataikat ne tárolják a szükségesnél hosszabb ideig.
Példa: TikTok kontra Ír Adatvédelmi Bizottság
A TikTok 379 millió dolláros bírságot kapott az Ír Adatvédelmi Bizottságtól (DPC) amiatt, hogy nem biztosította megfelelően a gyermekek személyes adatainak védelmét. A DPC megállapította, hogy a TikTok nem szerezte be a GDPR által előírt érvényes hozzájárulást a 13 év alatti gyermekektől.
Ezen felül a DPC bírálta a TikTokot amiatt, hogy nem tett eleget annak érdekében, hogy megakadályozza a gyermekek számára a potenciálisan káros tartalmak megtekintését. Ez az egyik legnagyobb, a GDPR alapján kiszabott bírság, ami rávilágít a gyermekek online adatainak védelmének fontosságára.
8. Alkalmazzon kettős megerősítéses hozzájárulást
A valóban tájékozott hozzájárulási folyamat elősegítése érdekében kérje ki az ügyfelek kifejezett hozzájárulását, mielőtt adataikat – beleértve e-mail-címüket is – marketingcélokra feldolgozná. A kettős megerősítéses eljárás megbízható módszer annak biztosítására, hogy az érintettek tudatosan és önként iratkozzanak fel az e-mail-listára.
Hogyan működik a kettős megerősítés?
- Első feliratkozás: Amikor valaki megadja az e-mail címét, hogy feliratkozzon egy hírlevélre, megerősítő e-mailt kap.
- Megerősítés: A felhasználónak a megerősítő e-mailben található linkre vagy gombra kell kattintania a feliratkozási folyamat befejezéséhez.
Ez a kétlépcsős hitelesítési folyamat segít megelőzni a spameket, és biztosítja, hogy az érintettek aktívan hozzájáruljanak az e-mailek fogadásához. A kettős opt-in folyamat bevezetésével csökkentheti annak kockázatát, hogy a nem kívánt e-mailes marketing miatt jelöljék meg Önt.
9. Rendszeresen frissítse adatvédelmi irányelveit
Rendszeresen vizsgálja felül és frissítse adatvédelmi irányelveit, hogy azok tükrözzék az adatkezelési gyakorlatában vagy a jogi követelményekben bekövetkezett változásokat. Az alábbi szempontokra összpontosítson, hogy adatvédelmi irányelvei mindig a legjobb állapotban legyenek:
- Pontosság: Győződjön meg arról, hogy az adatvédelmi irányelvben szereplő információk pontosak és naprakészek
- Hozzáférhetőség: Gondoskodjon arról, hogy az adatvédelmi irányelvek könnyen elérhetők legyenek a weboldalán, és helyezzen el rájuk mutató linket más releváns oldalakról is.
- Következetesség: Győződjön meg arról, hogy adatvédelmi irányelvei összhangban vannak a tényleges adatkezelési gyakorlatával
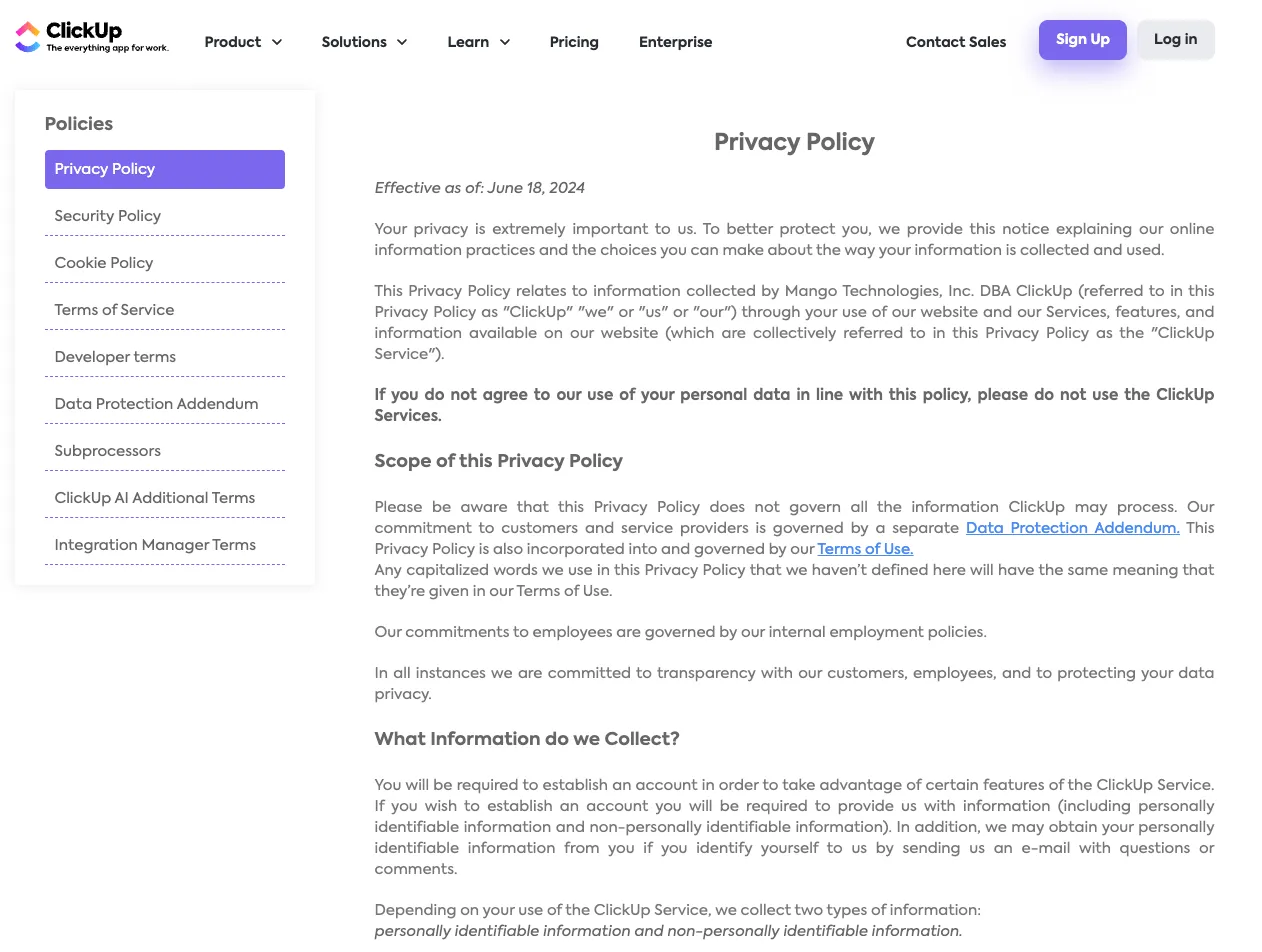
💈Bónusz: Inspirációra van szüksége? Tekintse meg a ClickUp adatvédelmi irányelveit.
10. A harmadik felekkel kapcsolatos kockázatok felmérése
Adatkezelőként Önnek kell ellenőriznie, hogy külső partnerei megfelelnek-e a GDPR előírásainak. Tudjuk, hogy ez könnyebb mondani, mint megtenni! De íme egy folyamatáttekintés, amely segít kidolgozni a külső partnerek ellenőrzésére vonatkozó irányelveket:
- Készítsen egy egyértelmű adatfeldolgozási megállapodást, amelyben meghatározza a munka hatókörét, a megosztott adatokat, a biztonsági intézkedéseket és mindkét fél felelősségi körét.
- Végezzen alapos átvilágítást ezekről a harmadik felekről, értékelje adatvédelmi irányelveiket, tanúsítványaikat és referenciáikat
- Mérje fel az adatmegosztással járó kockázatokat, figyelembe véve olyan tényezőket, mint az adatok érzékenysége, az adatkezelési tevékenységek és a partnerek földrajzi elhelyezkedése, függetlenül attól, hogy az EU-n belül vagy kívül találhatók-e.
- Gondoskodjon a rendszeres felügyeletről az előírások betartásának nyomon követésével és auditok lefolytatásával
További információk: A 10 legjobb irányítási, kockázatkezelési és megfelelési (GRC) eszköz 2024-ben
A GDPR-megfelelés megvalósítása automatizált eszközökkel
Hú, ez aztán egy alapos ellenőrzőlista. Szerencsére nem kell egyedül végigjárnia ezt a megfelelési utat.
Számos digitális GRC-eszköz képes egyszerűsíteni a folyamatot és megkönnyíteni az életedet, és ezek egyike a ClickUp. Mint all-in-one projektmenedzsment-platform, a ClickUp könnyedén betöltheti a GDPR-megfelelés központjának szerepét is.
Egy olyan bonyolult folyamat bevezetésekor, mint a GDPR-megfelelési ellenőrzőlista, lépésről lépésre kell haladni, és mi itt a ClickUpnál pontosan erre specializálódtunk. 🪜
Az olyan funkciók, mint a ClickUp feladatellenőrzőlistái, éppen az ilyen összetett folyamatok lebontására és kezelésére szolgálnak. Gondoljon rájuk úgy, mint a feladatokon belüli teendőlistákra. Az ellenőrzőlisták létrehozásával egyértelműen meghatározhatja a feladat elvégzéséhez szükséges konkrét lépéseket, kioszthatja azokat a csapattagoknak, és nyomon követheti az előrehaladást.
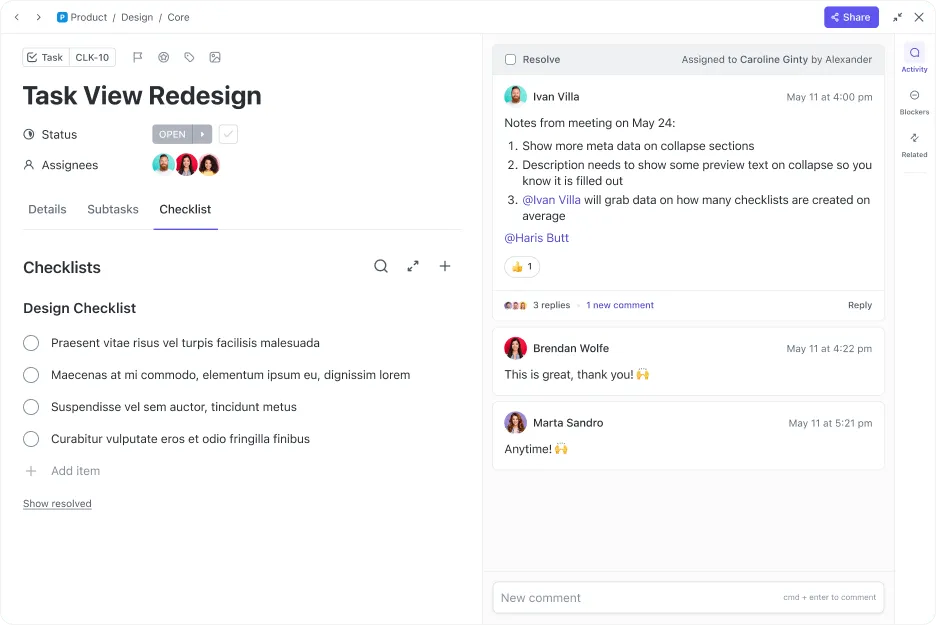
Ahhoz, hogy a ClickUp-ban használhassa a feladatellenőrző listákat, egyszerűen hozzon létre egy új feladatot, kattintson a feladat „Ellenőrzőlisták” fülére, majd adja hozzá az egyes lépéseket. Ezután a következőképpen szervezheti meg a megfelelőségi ellenőrzőlistáját kisebb, könnyebben kezelhető alfeladatokra:
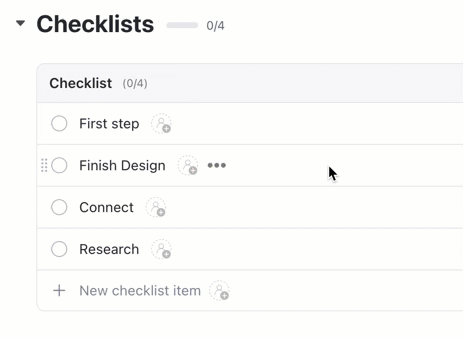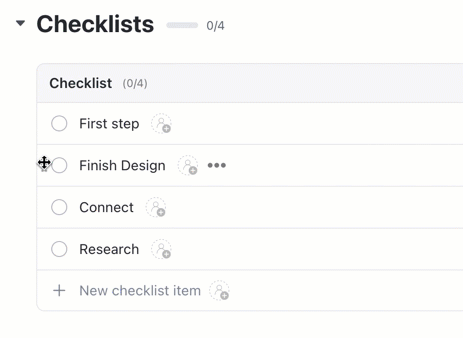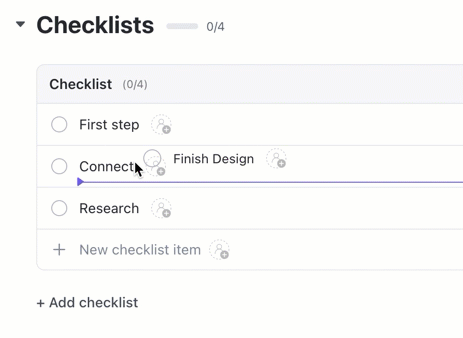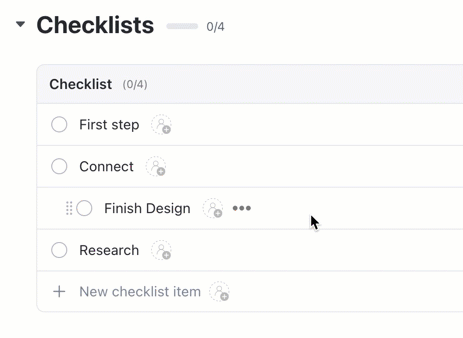
Miután az összes lépés felkerült a feladatlistákra, rendelje hozzá az egyes feladatokat a megfelelő csapatokhoz, például a jogi csapathoz, hogy elindulhasson a folyamat.
Használhatja a ClickUp Gantt-diagram nézetét is, hogy idővonalon ábrázolja ezt a folyamatot, nyomon kövesse az előrehaladást, és egyértelmű becsléseket készítsen a projekt befejezésének időpontjáról.
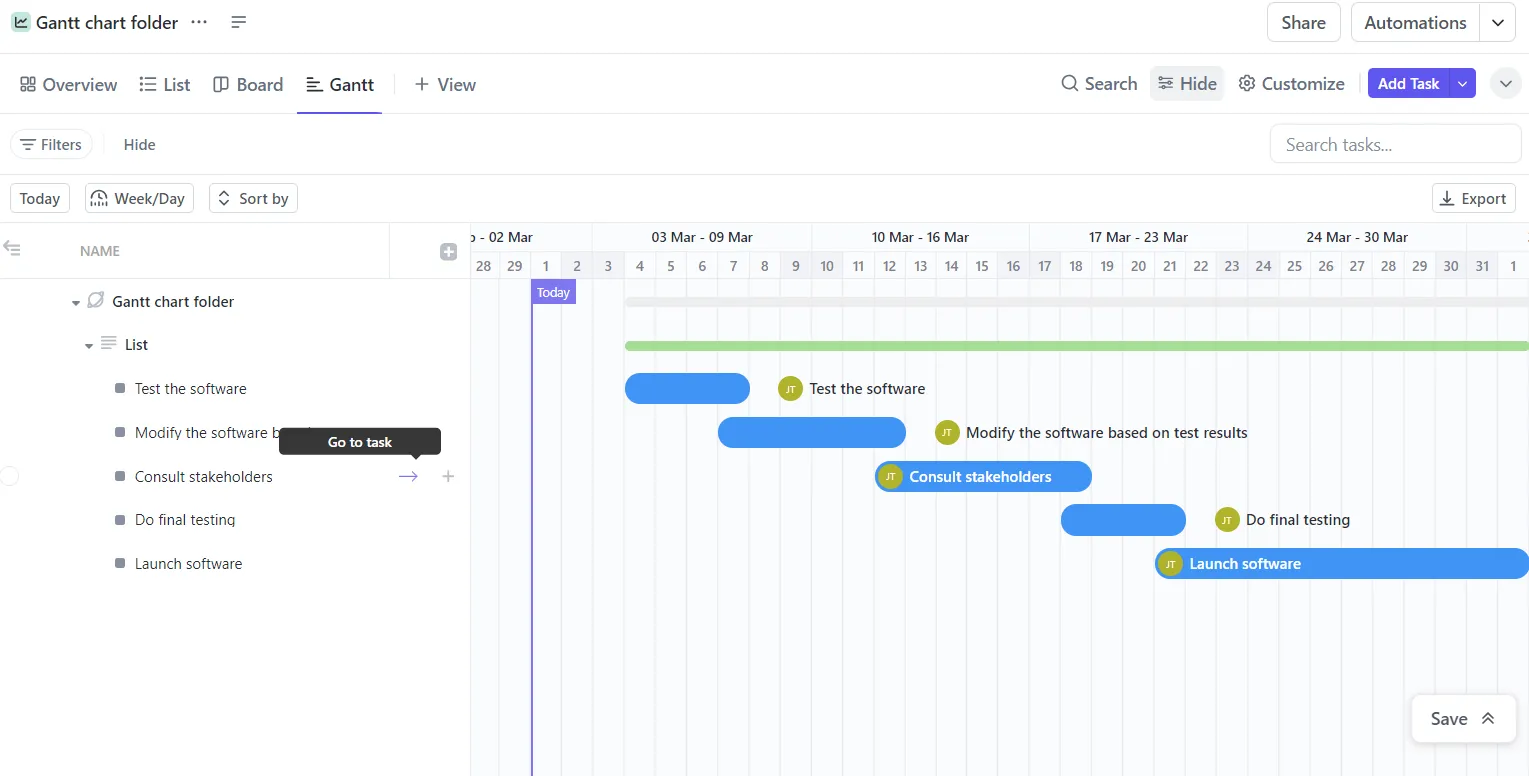
De ez még nem minden. Miután kialakította a folyamatot, vegye igénybe a ClickUp Automation szolgáltatást, hogy a meghatározott szabályok alapján elvégezze a konkrét műveleteket. Például beállíthat egy egyéni automatizálást, amely háromhavonta értesíti a felhasználókat, hogy adjanak meg adatokat, ellenőrizzék és frissítsék az adatvédelmi irányelveket.

Végül pedig a GDPR-előírások betartása rengeteg dokumentációval jár.
Ha a folyamat bármely pontján elakadna, használja a ClickUp Brain-t, a ClickUp beépített mesterséges intelligencia-asszisztensét, amely segít Önnek a szabályzatok könnyen érthető, egyszerű nyelven történő megfogalmazásában, vagy akár a GDPR-rel kapcsolatos iparági bevált gyakorlatok kutatásában is.

Ráadásul a ClickUp egyedi sablonokkal is rendelkezik, amelyek jelentősen megkönnyítik az ellenőrzőlista tervezési folyamatát.
A ClickUp megfelelési projektterv-sablonja
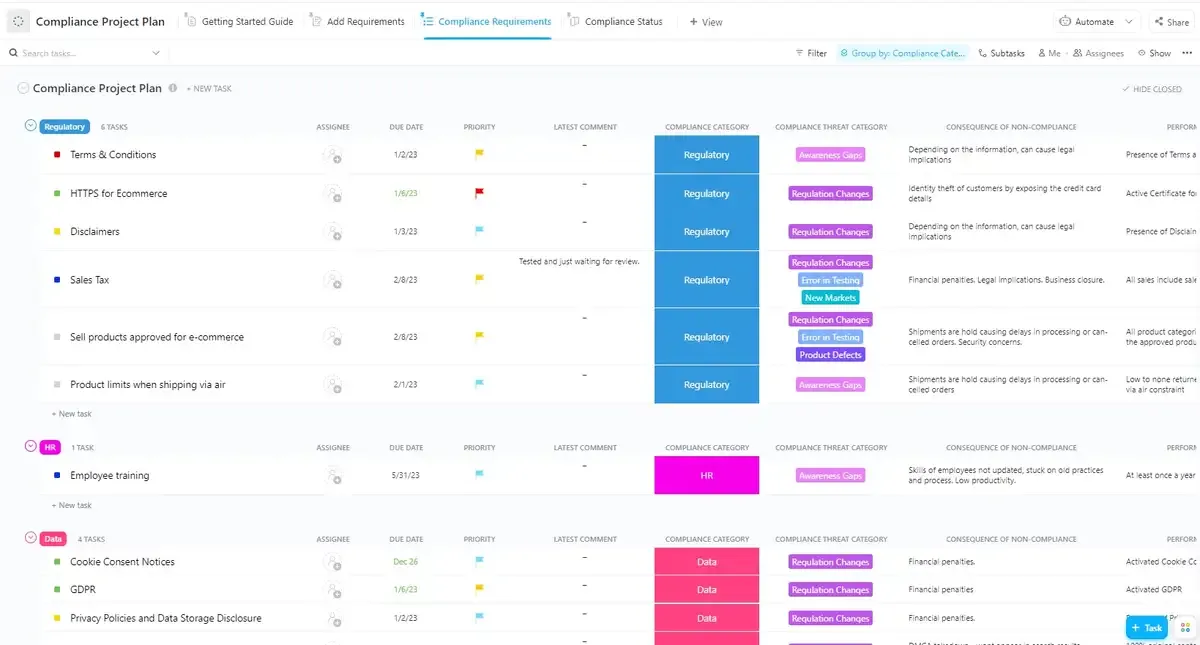
A ClickUp megfelelési projektterv-sablonja átfogó megoldást kínál a GDPR-megfeleléssel kapcsolatos teendők kezeléséhez. A megfelelési követelmények nézet lehetővé teszi az összes szükséges szabályozás felsorolását, míg a megfelelési állapot nézet világos áttekintést nyújt az elért haladásról, és azonosítja a nem megfelelő területeket. Az „Követelmények hozzáadása” nézet biztosítja, hogy az új szabályozásokat könnyedén beépíthesse, amint azok megjelennek. Összességében ez a sablon egyszerűsíti a megfelelési folyamatot, segítve Önt a szervezettség fenntartásában, az előrehaladás nyomon követésében és a GDPR-szabványok betartásának biztosításában.
A ClickUp projektellenőrzőlistája
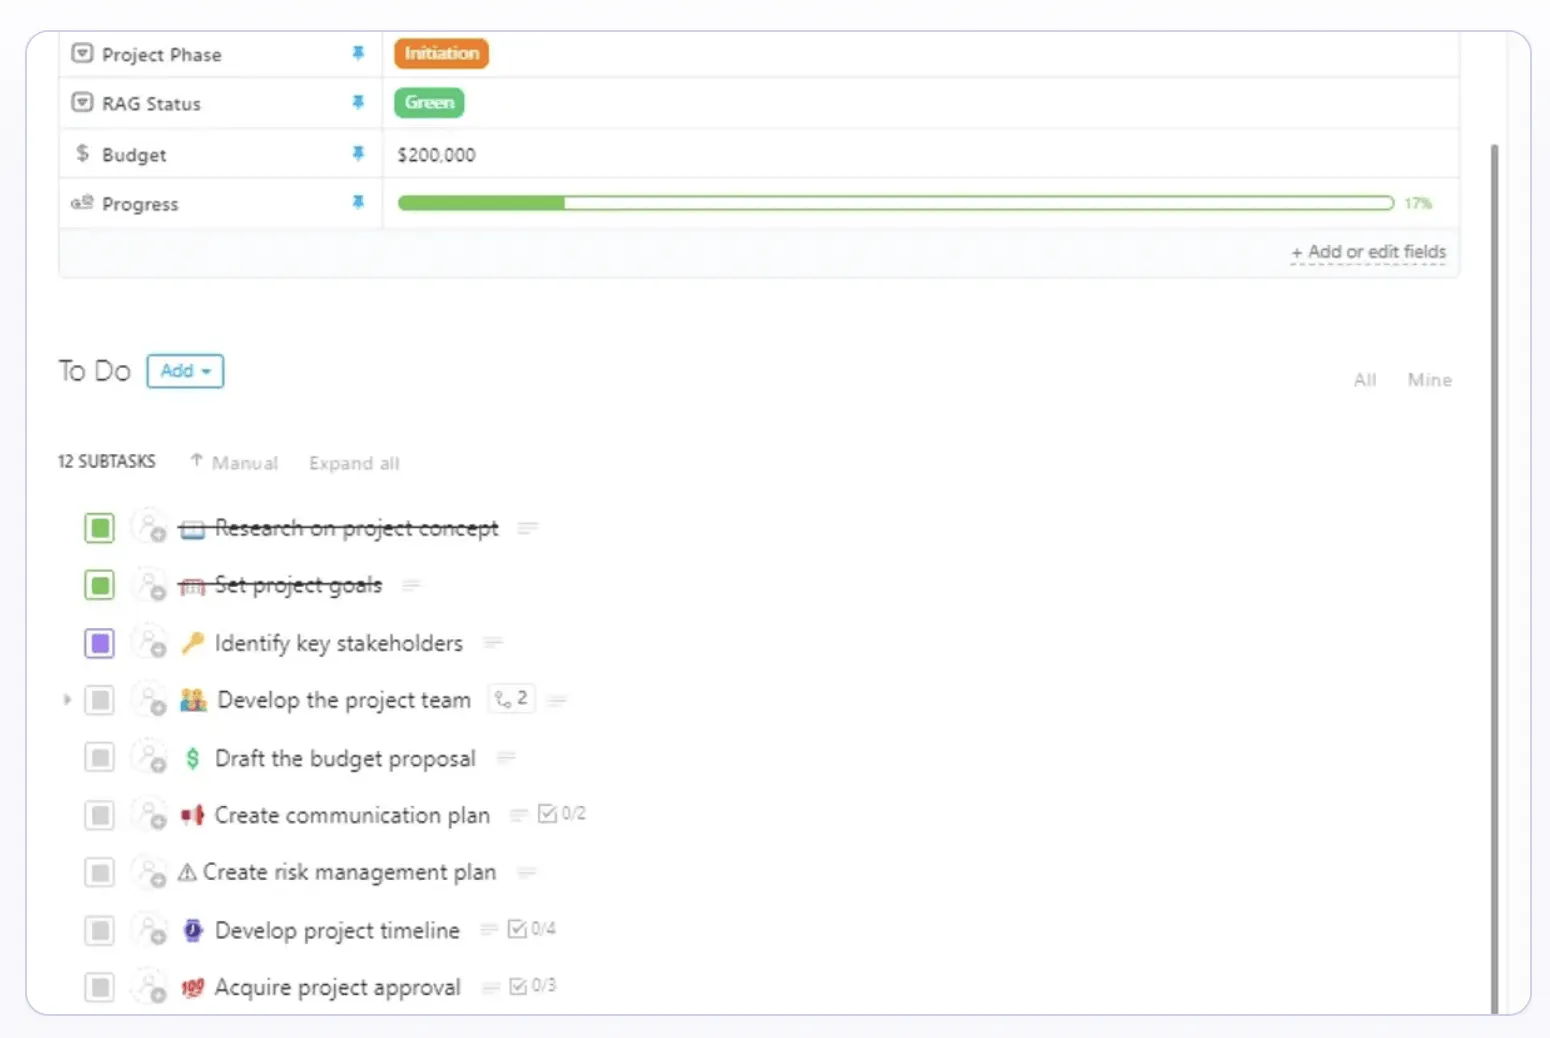
A ClickUp projektellenőrzőlista-sablonja segít felvázolni a megfelelőségi folyamat legfontosabb lépéseit. Tartalmazza az általános alfeladatok vázlatát, amelyek minden projekt alapját képezik. Használd ezt a sablont a következőkre:
- Vázolja fel a feladatok megfelelő sorrendjét, hogy minden lépés az előzőre épüljön. Ez segít elkerülni a hibákat és a kihagyásokat.
- Lépjen előre a GDPR-megfeleléssel kapcsolatos lehetséges kihívásokra és kockázatokra, és proaktívan kezelje ezeket a problémákat
- Határozzon meg határidőket minden feladathoz, hogy a teljes projekt időben elkészüljön
A szabályozásnak való megfelelés egyszerűen a ClickUp segítségével
Egy jól felépített GDPR-megfelelési ellenőrzőlista elengedhetetlen ahhoz, hogy szervezeted biztosan megfeleljen ennek a fontos rendeletnek a követelményeinek.
A ClickUp projektmenedzsment funkciói hatékony platformot nyújtanak a GDPR-megfelelési ellenőrzőlista elkészítéséhez és kezeléséhez. Ha ezt a látszólag bonyolult folyamatot kisebb, kezelhető feladatokra bontja, hatékonyan nyomon követheti az előrehaladást, azonosíthatja a lehetséges problémákat, és biztosíthatja a szabályoknak való megfelelést.
A folyamat felvázolásától a felelősségi körök kijelölésén, az előrehaladás nyomon követésén és a csapatoddal való együttműködésen át a ClickUp segít abban, hogy a megfelelőségi projekted a tervek szerint haladjon.
Regisztrálj egy ingyenes ClickUp-fiókra, és indítsd el a GDPR-folyamatot!