
Погледнете последната си промяна в CI/CD. Вероятно е била незначителна редакция, като добавяне на флаг в CLI или пренасочване на блок в Terraform. Това не е нова работа, но тези повтарящи се задачи значително намаляват производителността. 78% от разработчиците прекарват поне 30% от времето си в този вид ръчна работа.
Искате ли да спрете да изпълнявате тези задачи от нулата?
В това ръководство ще разгледаме как да създадете цялостни DevOps работни потоци с помощта на Amazon Q Developer. Ще разгледаме също така как да координирате тези работни потоци в ClickUp, за да елиминирате разпръскването на контекста между различни инструменти. 👇
Какво представлява Amazon Q за DevOps?
Amazon Q Developer е генеративен AI асистент, който ви помага да пишете, отстранявате грешки и автоматизирате инфраструктурен код, използвайки естествен език. Той работи директно в поддържаните IDE и вашия терминал, така че можете да генерирате команди за шел или фрагменти от IaC, без да напускате работното си пространство.
Това е особено полезно, за да се преустанови постоянното преминаване от един инструмент към друг. Това е важно, когато осъзнаете, че 84% от служителите споделят, че им липсва време или енергия да завършат работата си, главно защото биват прекъсвани на всеки две минути.
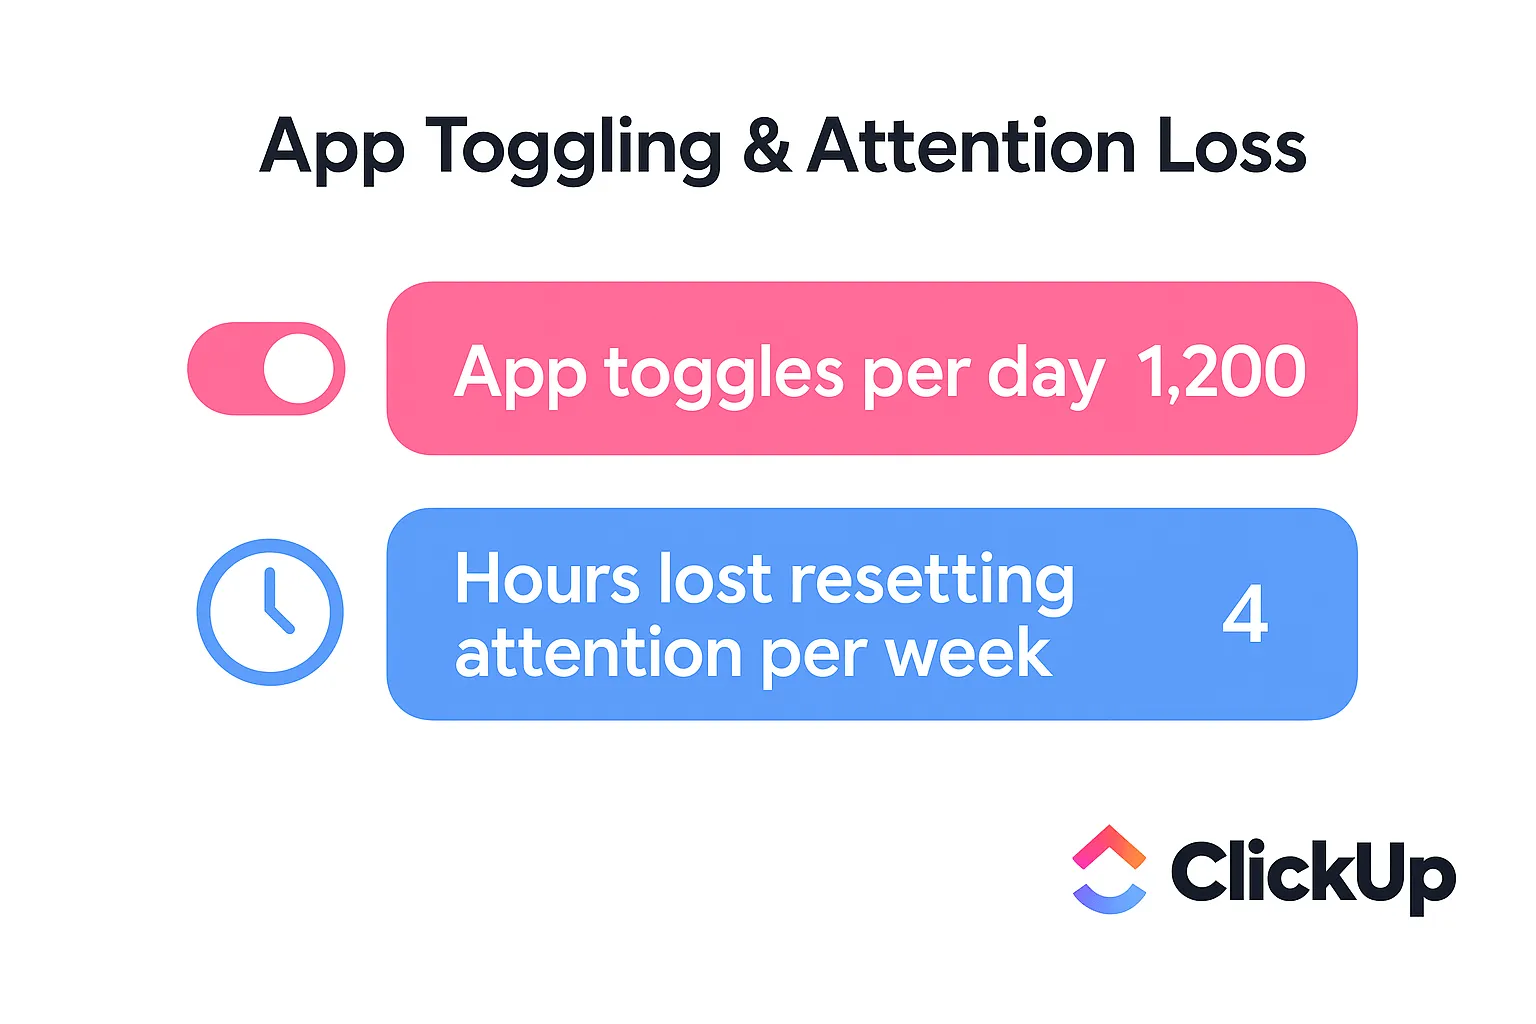
В вашия случай това затруднение е още по-голямо, когато се налага да напуснете работната си среда, за да потърсите конкретна CLI команда или фрагмент от CloudFormation. Всеки път, когато сменяте контекста, за да проверите синтаксиса в документацията, прекъсвате работния си поток и увеличавате риска от ръчни грешки. Amazon Q Developer генерира предложения за автодопълване, съобразени с конкретните модели на вашия екип, като по този начин намалява този риск. Каква е тайната? Той се учи от вашата кодова база, за да разбере съществуващите ви проекти.
📮ClickUp Insight: Смяната на контекста незабележимо подкопава продуктивността на вашия екип. Нашите проучвания показват, че 42% от прекъсванията в работата се дължат на превключването между платформи, управлението на имейли и преминаването от една среща към друга. Ами ако можехте да елиминирате тези скъпоструващи прекъсвания? ClickUp обединява вашите работни процеси (и чат) в една единствена, оптимизирана платформа. Стартирайте и управлявайте задачите си от чата, документите, белите дъски и други – докато функциите, задвижвани от изкуствен интелект, поддържат контекста свързан, достъпен за търсене и лесен за управление!
Как да настроите Amazon Q за DevOps работни потоци
Преди да генерирате код, трябва да конфигурирате средата си. Настройката на Amazon Q включва три стъпки: инсталиране на CLI, избор на плъгин за IDE и удостоверяване на вашите AWS идентификационни данни. Макар че AI инструментите от корпоративен клас често се съпътстват от сложни процеси на внедряване, можете да пуснете Amazon Q в действие за минути, като следвате този списък за проверка.
Предпоставки и изисквания
Преди да започнете инсталацията, уверете се, че имате всичко от този списък за проверка на разположение. Това ще ви спести често срещани проблеми при настройката и ще ви позволи да преминете към най-интересната част – създаването на работни потоци – много по-бързо.
- Акаунт в AWS с подходящи IAM разрешения: Вашият акаунт се нуждае от специфични разрешения, за да може Amazon Q да има достъп до ресурсите. Това включва създаването на IAM роли с политики, които предоставят достъп до услуги като CodeWhisperer и други специфични за Q действия
- Поддържани операционни системи: Ще ви е необходима macOS, Linux или Windows с инсталирана Windows Subsystem for Linux (WSL)
- Избрана IDE: Инсталирайте разширението за Amazon Q във VS Code или в IDE на JetBrains, като IntelliJ или PyCharm, за да се възползвате от пълния набор от функции
- Инсталирана AWS CLI v2: Amazon Q CLI е разширение на базовия интерфейс на командния ред на AWS, затова първо трябва да инсталирате версия 2
Инсталиране на macOS, Linux и WSL
Инсталирането на Amazon Q CLI е лесно, но командите се различават леко в зависимост от операционната ви система. След като го инсталирате, можете да го стартирате от всеки терминален прозорец.
За потребители на macOS с Homebrew това става с една единствена команда:
За да проверите дали всичко работи, проверете версията:
За Linux ще използвате curl, за да изтеглите пакета, да го разархивирате и да го преместите в пътя си:
След това изпълнете същата команда за проверка:
💡Съвет от професионалист: Ако използвате Windows Subsystem for Linux (WSL), следвайте инструкциите за Linux по-горе. Уверете се, че използвате WSL 2, тъй като той предлага по-добра производителност и избягва проблеми с пътеките, които понякога могат да възникнат при WSL 1.
Удостоверяване и разрешения за AWS
Свържете CLI с вашия AWS акаунт, след като инсталацията приключи. Имате две основни възможности, в зависимост от стандартите за сигурност на вашата организация.
| Метод | Най-подходящо за | Сложност на настройката |
|---|---|---|
| IAM Identity Center (SSO) | Организации с централизиран достъп на потребителите | Medium |
| Удостоверения за достъп на потребители в IAM | Отделни разработчици или малки екипи | Ниско |
- За екипите IAM Identity Center (по-рано AWS SSO) е препоръчителният подход. Той централизира управлението на достъпа и елиминира необходимостта да се борави с отделни ключове за достъп. За да влезете, просто изпълнете:
Това ще отвори прозорец на браузъра, в който да завършите процеса на удостоверяване.
- За индивидуалните разработчици използването на удостоверения за достъп на IAM често е по-бързо. Ще конфигурирате средата си с личния си идентификатор на ключ за достъп и тайния ключ за достъп, като изпълните:
🤝 Приятелско напомняне: Прегледайте документа с политиката си за IAM, ако срещнете грешка „Достъп отказан“. Вашата роля изисква разрешения за q: и codewhisperer:, за да можете ефективно да генерирате и отстранявате грешки в кода.
Стъпка по стъпка: Ръководство за създаване на DevOps работни потоци с Amazon Q
След като настройката е завършена, ви е необходим ясен процес, който да преобразува сложните изисквания на пипалината в ефективни AI подсказки. Това ще ви предпази от връщане към старите ръчни методи.
Следвайте този процес от четири стъпки, за да преминете от сложна архитектура към напълно автоматизиран работен процес, без обичайните опити и грешки да ви забавят.
Стъпка 1: Определете изискванията за работния си процес
Може да ви се прииска да се впуснете веднага в задаването на команди, но неясните заявки обикновено водят до общи кодове, които не работят във вашата среда. Преди да започнете, трябва да решите точно какво искате асистентът да изпълни.
Помислете за това като за определяне на основните правила за вашия конкретен стек. Amazon Q може да използва индексирането @workspace, за да прегледа съществуващите ви файлове, но все пак трябва да знае „къде“ и „как“ за всяка нова инфраструктура, която изграждате.
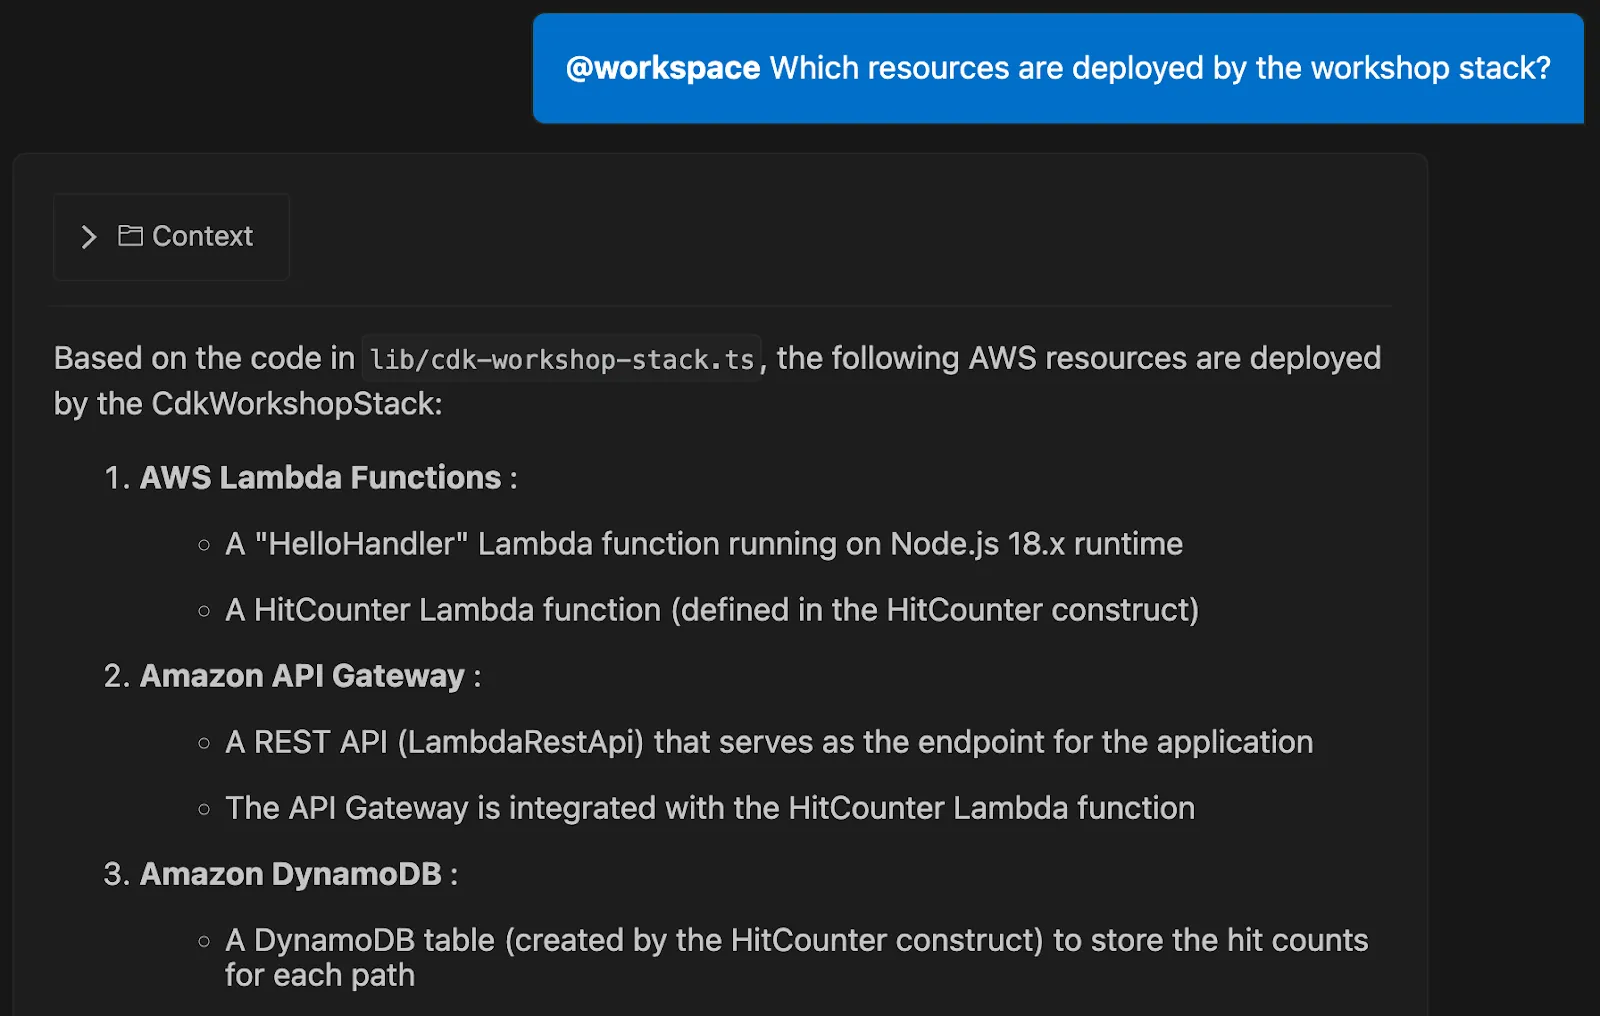
Започнете с очертаване на следните ключови детайли:
- Етапи на пипалината: Какви са отделните стъпки във вашия работен процес? Типичните етапи в DevOps пипалината включват създаване на артефакти, единични тестове и сканиране за сигурност
- Целеви среди: Определете точно къде ще се приложи това, тъй като скриптът за среда за разработка us-east-1 често изисква различни мрежови настройки или разрешения в сравнение със скрипт за глобално внедряване в производствена среда
- Ограничения на инструментите: Уточнете дали разработвате за GitHub Actions, GitLab CI или AWS CodePipeline, тъй като всеки от тях има свои специфични синтаксисни особености, които асистентът трябва да спазва
Предоставянето на този конкретен контекст на Amazon Q му помага да генерира по-точен и уместен код. Представете си го като предоставяне на изкуствения интелект на ясна карта на вашата дестинация, преди да попитате за упътвания.
💡Съвет от професионалист: Ако екипът ви има стандарт, като например „всички Python кодове трябва да използват type hints“, можете да ги запазите като .md файл в папката amazonq/rules. Това гарантира, че всеки подсказък ще съответства на стила на екипа ви, без да се налага да повтаряте едно и също нещо.
Стъпка 2: Използвайте подсказки на естествен език за команди на CLI
Вече можете да спрете да запомняте сложния синтаксис на AWS и да започнете да описвате това, от което се нуждаете, на прост английски език чрез интерфейс на естествен език. Ключът към ефективното създаване на команди е да бъдете конкретни, без да използвате прекалено технически термини. Когато посочите точните имена на ресурсите, регионите и форматите на изхода, изкуственият интелект няма нужда да гадае.
Можете също да използвате командата q translate, за да превърнете заявка на естествен език в изпълнима команда мигновено. Тя превръща терминала ви в работно пространство за диалог, където изкуственият интелект става ваш партньор в програмирането.
📌 Например, вместо да поискате „команда за намиране на Lambda функции“, опитайте с по-подробна заявка:Заявка: „Генерирай AWS CLI команда, която да изброи всички Lambda функции в us-east-1 с runtime Python 3.11 и да изведе резултата под формата на таблица.“
Резултат: Amazon Q ще генерира точния CLI низ, например:
Можете също така да помолите Amazon Q да свърже няколко команди в верига или да ги обедини в shell скрипт за по-сложни операции. Опитайте да зададете скрипт, който „намира всички несвързани EBS томове и създава снимка на всеки от тях, преди да ги изтрие“.
Ако предпочитате да работите в своята IDE, можете да използвате същите тези подсказки директно в чат панела на Amazon Q.
Обучението за използване на Amazon Q в IntelliJ или VS Code следва същия принцип: отворете чата, въведете заявката си и прегледайте генерирания код.
Стъпка 3: Автоматизирайте задачите в CI/CD пипалината
Amazon Q се отличава с възможността да генерира цели конфигурационни файлове за CI/CD само с едно задаване. Можете да го използвате, за да генерирате цели конфигурационни файлове за CI/CD само с едно задаване, което ви спестява досадния процес на ръчно писане на YAML.
Възможно е също така Amazon Q Agents да се внедрят директно в пипалините на GitHub и GitLab. Те автоматично проверяват заявките за събиране (pull requests) за уязвимости в сигурността и качеството на кода преди човешките рецензенти, като по този начин удвояват контрола.
Ето как можете да автоматизирате често срещана задача в пипалината:
- Опишете работния процес: Дайте на Amazon Q общо описание на това, което искате да постигнете. Например: „Създайте работен процес в GitHub Actions, който да се задейства при пуш към основния клон. Той трябва да изтегли кода, да изпълни pytest, да създаде Docker образ и да го пусне в Amazon ECR.“
- Прегледайте генерирания YAML файл: Amazon Q ще създаде пълен файл с работния процес. Внимателно прегледайте генерираните задачи, стъпки и променливи на средата, за да се уверите, че отговарят на вашите изисквания
- Записване и задействане: Щом сте доволни, запишете YAML файла в репозиторията си. Работният поток ще се изпълни автоматично при следващото пускане на промени в основния ви клон
Amazon Q е особено ефективен за задачи като:
- Проверка на конфигурационните файлове за откриване на синтаксисни грешки
- Структуриране на етапите на тестване с правилните зависимости
- Генериране на скриптове за разгръщане, които използват променливи на средата за секретни данни
- Създаване на „rollback hooks“ за възстановяване на неуспешно внедряване
Стъпка 4: Прегледайте и усъвършенствайте кода, генериран от ИИ
Разглеждайте всеки фрагмент код, генериран от ИИ, като първоначален проект, а не като завършен продукт. Това е мощна отправна точка, но винаги изисква човешки надзор. Прибързаното прехвърляне на код от ИИ директно в производствена среда може да доведе до уязвимости в сигурността и неочаквани сривове.
Вместо това опитайте с агентен одит: използвайте командата /review във вашата IDE, за да задействате специализиран агент на Amazon Q. Този агент извършва задълбочено SAST (Static Application Security Testing) сканиране, за да открие изтичане на ресурси, SQL инжекции и крос-сайт скриптинг.
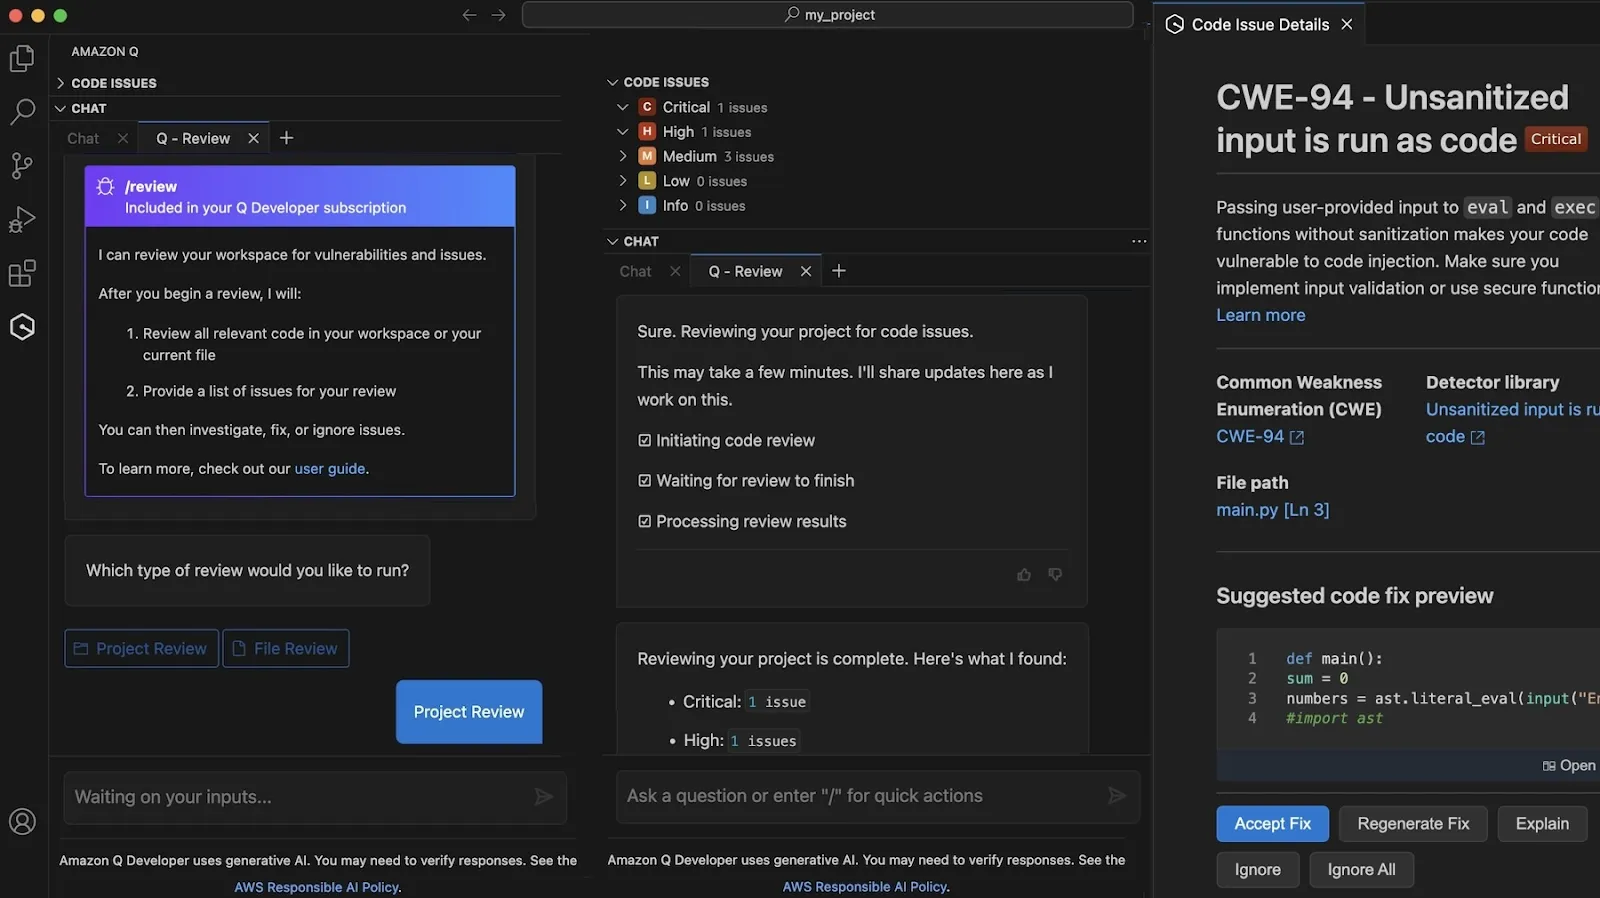
Преди да потвърдите промените, проверете ги според този прост списък за проверка:
- Сигурност: Има ли твърдо кодирани тайни, API ключове или идентификационни данни? Винаги ги замествайте с решение за сигурно управление на тайните. Използвайте функцията за откриване на тайни на Amazon Q, за да откриете пароли или низове от бази данни, и използвайте предложеното от агента решение, за да преместите тази тайна в AWS Secrets Manager
- Идемпотентност: Може ли скриптът да се изпълнява многократно, без да предизвиква нежелани странични ефекти? Това е от решаващо значение за надеждна автоматизация на работните потоци
- Проверете с помощта на специализирани агенти: Използвайте агента /test, за да генерирате автоматично единични тестове, които обхващат гранични условия и нулеви стойности, като по този начин гарантирате, че новият ви код се справя с грешките безпроблемно
- Обработка на грешки: Скриптът приключва ли нормално, ако дадена команда се провали? Добрите скриптове съдържат ясни съобщения за грешки
- Тестово покритие: Изпълнихте ли първо генерирания код в изолирана среда или в непроизводствена среда?
🤝 Приятелско напомняне: Ако първоначалният резултат не е съвсем точен, не се отказвайте. Уточнете заявката си с по-конкретни ограничения, като например „Уверете се, че всички тайни се четат от GitHub secrets“, или предоставете допълнителен контекст. В този случай това може да бъде: „Добавете стъпка за уведомяване на канал в Slack при неуспех.“
Най-добри практики за DevOps работни потоци с Amazon Q
Внедряването на AI инструмент без план е пряк път към непоследователен код и нарастващи разходи.
Ето няколко добри практики за превръщането на Amazon Q в надеждна основа за DevOps:
- Започнете с малки стъпки: Не се опитвайте да автоматизирате целия си пипалин от начало до край още от първия ден. Изберете един етап, като тестване или проверка за грешки в кода, и го автоматизирайте първо. Това ще ви позволи да опознаете силните и слабите страни на инструмента в среда с нисък риск
- Управлявайте версиите на вашите подсказки: Когато откриете подсказка, която работи добре, запазете я. Съхранявайте най-ефективните си подсказки в споделен документ или дори във вашето Git хранилище заедно с кода на инфраструктурата ви. По този начин създавате библиотека с подсказки, която може да се използва многократно от целия ви екип
- Задайте ограничения чрез политики: Използвайте политиките за контрол на услугите (SCP) на AWS Organizations, за да определите границите на разрешенията за действията на Amazon Q. Това предотвратява достъпа на изкуствения интелект до чувствителни ресурси или извършването на промени в производствените среди без одобрение
- Следете използването и разходите: Следете API заявките и потреблението на токени от вашия екип. Това ви помага да разберете как се използва инструментът и предотвратява неочаквани разходи
- Комбинирайте с човешка проверка: Затвърдете правилото, че целият код, генериран от ИИ, трябва да премине през човешка проверка, преди да бъде обединен. Използвайте командата /review, за да позволите на Amazon Q да открие очевидни грешки, но дръжте старшите си инженери в течение при вземането на архитектурни решения
Успешното внедряване на изкуствен интелект се състои в поддържането на управлението. Чрез използването на правила с контрол на версиите и строги политики на AWS вие гарантирате, че асистентът увеличава въздействието на вашия екип, без да компрометира сигурността.
🧠 Интересен факт: 66% от разработчиците казват, че кодът, генериран от ИИ, е „почти правилен“, а 45% отделят допълнително време за поправянето му, което подчертава важността на ясните правила и етапите на преглед за избягване на затруднения в работните ви процеси.
Контролен списък за въвеждане на нови служители
За да улесните още повече внедряването за вашия DevOps екип, използвайте този прост списък за проверка:
| Фаза | Задача | Основна цел |
| Настройка | Разгърнете CLI и разширения | Инсталирайте Amazon Q CLI и разширенията за IDE на всички машини на разработчиците, за да стандартизирате средата |
| Достъп | Синхронизирайте вашия SSO доставчик | Конфигурирайте удостоверяването чрез IAM Identity Center (SSO) на вашата организация за централизирано и сигурно управление на достъпа |
| Стандарти | Утвърдете правилника на екипа | Качете папката a.amazonq/rules в основните си репозитории, като спазвате вашите специфични стандарти за линтинг и тестване |
| Бюджет | Настройте сигнали за фактуриране | Създайте аларма в CloudWatch за използването на лиценза ви за Amazon Q и лимитите за заявки към агентите, за да избегнете неочаквани разходи |
| Култура | Организирайте сесия за споделяне на подсказки | Отделете 30 минути, за да споделите ефективни подсказки за често срещани задачи като анализ на логове в EKS или създаване на скеле с Terraform |
📮ClickUp Insight: Екипите с ниска производителност са 4 пъти по-склонни да използват над 15 инструмента, докато екипите с висока производителност поддържат ефективността си, като ограничават набора си от инструменти до 9 или по-малко платформи. Но какво ще кажете за използването на една-единствена платформа? Като универсално приложение за работа, ClickUp обединява вашите задачи, проекти, документи, уики страници, чат и разговори в една единствена платформа, допълнена с работни процеси, задвижвани от изкуствен интелект. Готови ли сте да работите по-умно? ClickUp работи за всеки екип, прави работата ви прозрачна и ви позволява да се съсредоточите върху това, което е важно, докато изкуственият интелект се грижи за останалото.
📮ClickUp Insight: Екипите с ниска производителност са 4 пъти по-склонни да използват над 15 инструмента, докато екипите с висока производителност поддържат ефективността си, като ограничават набора си от инструменти до 9 или по-малко платформи. Но какво ще кажете за използването на една-единствена платформа? Като универсално приложение за работа, ClickUp обединява вашите задачи, проекти, документи, уики страници, чат и разговори в една единствена платформа, допълнена с работни потоци, задвижвани от изкуствен интелект. Готови ли сте да работите по-умно? ClickUp работи за всеки екип, прави работата ви прозрачна и ви позволява да се съсредоточите върху това, което е важно, докато изкуственият интелект се грижи за останалото.
Създавайте по-интелигентни DevOps работни потоци с ClickUp и Amazon Q
Интегрирането на Amazon Q във вашата IDE решава проблема с кодирането, но не решава въпроса как екипът ви да остане синхронизиран по отношение на пускането на версии. Процесът се забавя, когато промените в пипалината изискват отговорни лица, прегледи, последващи действия и прозрачност между екипите, което ви вкарва в „разпръскване на работата“ — когато екипите губят часове, непрекъснато превключвайки се между приложения, за да разберат върху какво да работят след това. Тази фрагментация забавя целия ви жизнен цикъл, което прави изключително важно внедряването на конвергентно AI работно пространство, като например ClickUp.
Централизирайте пусканията и поправките като отделни задачи
ClickUp помага на екипите по DevOps да не разглеждат пусканията като поредица от разпръснати актуализации. Например, промяна в CI/CD започва като задача в ClickUp, която представлява текущо оперативно събитие.
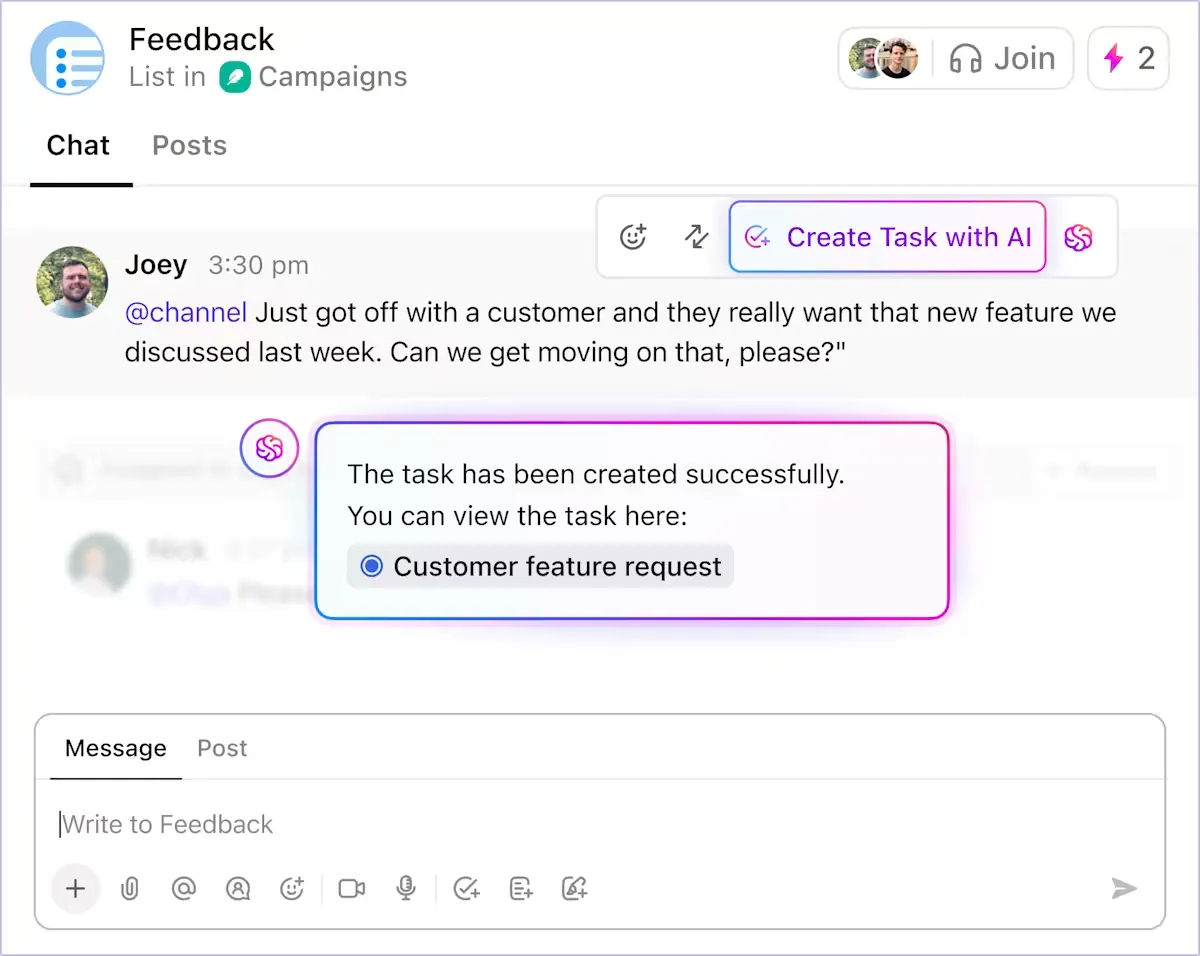
Тази задача се превръща в обща отправна точка за регистриране на генерираните CLI команди, Terraform блокове и конфигурации на пипалините от Amazon Q, заедно с отговорните лица. Вече не е необходимо да събирате контекста от pull заявки, терминали и чат нишки.
Адаптирайте задачата, за да съответства на вашия пиплайн
Персонализираните статуси на задачите в ClickUp отразяват състояния на изпълнение като „Изграждане“, „Тестване“, „Разгръщане“ и „Връщане“, така че напредъкът по задачата отразява това, което се случва във вашата CI/CD система. С други думи, всеки, който преглежда задачата, може да види статуса на пускането, без да се налага да иска актуализация.
ClickUp също така помага на екипите да избегнат инвестиции в паралелни системи за проследяване. Типовете задачи и нивата на приоритет улесняват разграничаването между рутинни пускания, корекции и промени, предизвикани от инциденти. Планираното внедряване не се третира по същия начин като връщане към предишна версия в производствена среда и това е видимо от момента на създаване на задачата.
Зависимостите между задачите подсилват тази яснота, като посочват кои стъпки трябва да бъдат изпълнени, преди да може да продължи внедряването. Ако внедряването не може да продължи, докато не бъдат преминати проверките за сигурност или не бъде одобрена промяна в конфигурацията, тези взаимоотношения са изрично посочени.
Кажете сбогом на рутинната работа
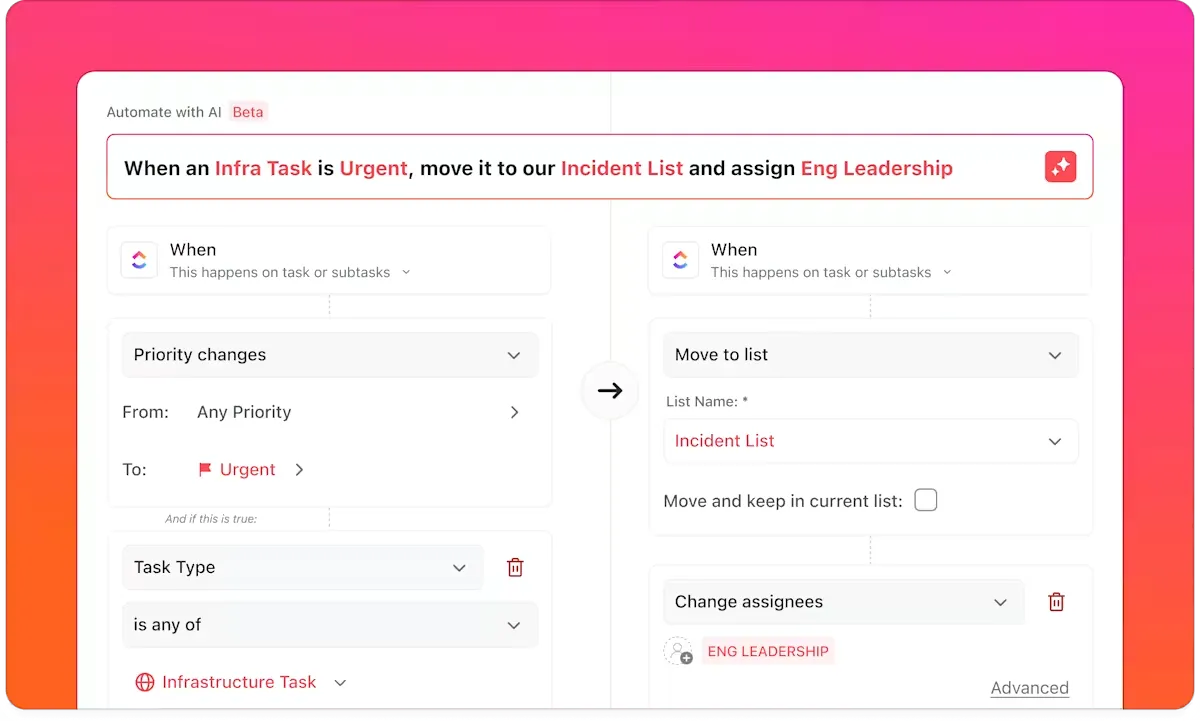
След като работата бъде структурирана по този начин, ClickUp Automations елиминира ръчната координация, която обикновено отнема време по време на пускания и инциденти. Вместо инженерите да актуализират тикетите, докато се занимават с разгръщанията, работният поток реагира на промените в реално време.
Ето кратък поглед върху възможностите на ClickUp Automations:
- Актуализирайте статуса на задачата и уведомете следващия отговорен, когато внедряването е успешно, за да започне веднага проверката, без да се чака предаването на задачата
- Задействайте връщане към предишна версия или създайте задача за ескалация, когато даден пипалин се провали, вместо да разчитате на някого да забележи предупреждението в чата
- Уведомете съответните лица, когато дадена задача остане в тестова фаза по-дълго от очакваното, преди закъснението да доведе до пропуснат прозорец за пускане на версия
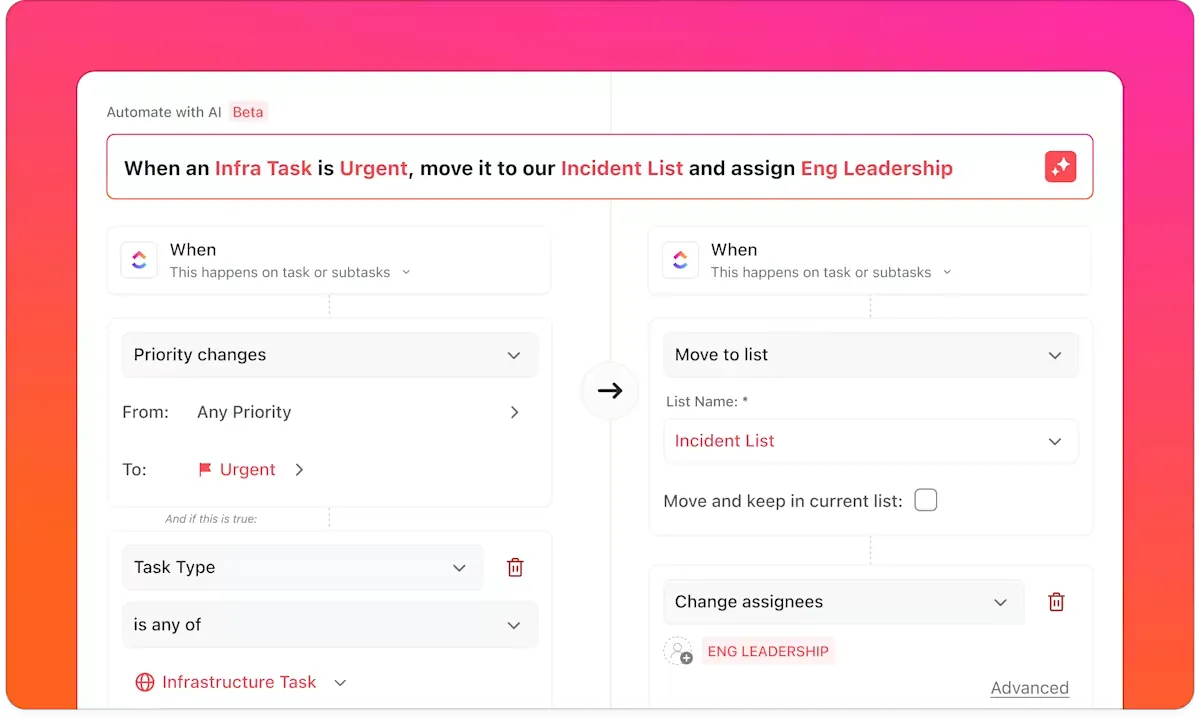
Тези автоматизации елиминират допълнителната работа по синхронизирането на системите, което позволява на инженерите да се съсредоточат върху пускането на продукти или отстраняването на проблеми.
🎥 Бонус: Разберете как можете да автоматизирате ежедневните задачи, за да спестите поне 5 часа всяка седмица:
Автоматизирайте отчитането в реално време
Тъй като пусканията се изпълняват паралелно в различните услуги, таблата на ClickUp предоставят на екипите изглед в реално време върху доставките, без да се налага ръчно изготвяне на отчети. Таблата черпят данни директно от активността по задачите, така че винаги отразяват текущото състояние на работата.
- Вижте кои версии са в процес на разработка, блокирани или чакат преглед
- Проследявайте честотата на внедряване и моделите на връщане към предишни версии във времето
- Проверете обема на инцидентите заедно с последните версии, за да откриете корелации във времето
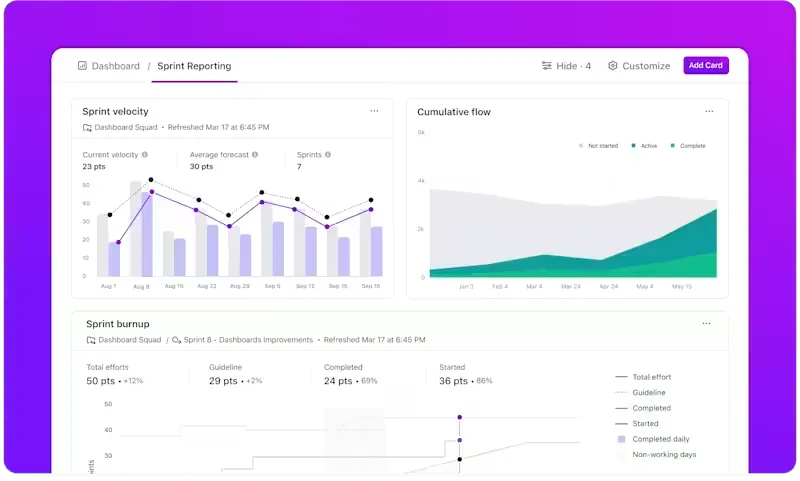
Таблата в ClickUp остават свързани с данните за задачите; те се използват по време на ежедневните срещи, прегледите след инциденти и докладите пред ръководството без допълнителна подготовка.
💡 Съвет от професионалистите: Вместо да преглеждат диаграми и ръчно да събират информация, екипите получават незабавни и ясни изводи на прост език от данните си за доставките, като използват AI Cards в таблата на ClickUp.
Използвайте ги, за да:
- Намалете „работата по проследяване на статуса“: Споделяйте табла с заинтересованите страни, които вече обясняват какво се случва — без да са необходими допълнителни презентации или нишки в Slack
- Автоматично обобщавайте състоянието на пусканията: Получавайте бърз преглед на това кои услуги са предразположени към закъснения, къде времето на цикъла се е увеличило или кои внедрявания протичат постоянно безпроблемно
- Откривайте аномалиите навреме: Маркирайте внезапни пикове в инцидентите, отмяната на промени или блокираните задачи веднага след пускането на версията — без да чакате постмортемните анализи
- Свържете сигналите между различните инструменти: Обединете дейностите по внедряване, промените в статуса на задачите и моделите на инциденти в единен наративен изглед
Генерирайте идеи, търсете и изпълнявайте с ИИ, съобразена с контекста
Ако процесите бъдат затруднени, времето за реакция зависи от това колко бързо инженерите могат да възстановят промените. ClickUp Brain намалява това забавяне, като позволява търсене в работното ви пространство с обикновен език.
Можете да задавате директни въпроси на системата, вградена във вашето работно пространство, и тя ще претърсва тикети, документи, история на чата и други, за да ви отговори.
📌 Например:
- Изведете на екрана последното внедряване, свързано с инцидент, без да сменяте инструментите
- Извлечете съответния наръчник за изпълнение по време на отстраняване на грешки, вместо да търсите в уики
- Обобщете минали инциденти, свързани с една и съща услуга, преди да вземете решение за отстраняване на проблема

Тъй като ClickUp Brain чете задачите, документите и свързаните инструменти като едно цяло, отговорите се връщат с непокътнат контекст на изпълнение, а не като изолирани фрагменти.
💡 Съвет от професионалист: Обикновеният ИИ и автоматизациите реагират. Супер агентите в ClickUp действат.
Те разбират контекста на задачите, зависимостите, отговорните лица и историята — и могат самостоятелно да продължат работата, без да им се казва точно какво да правят по-нататък.
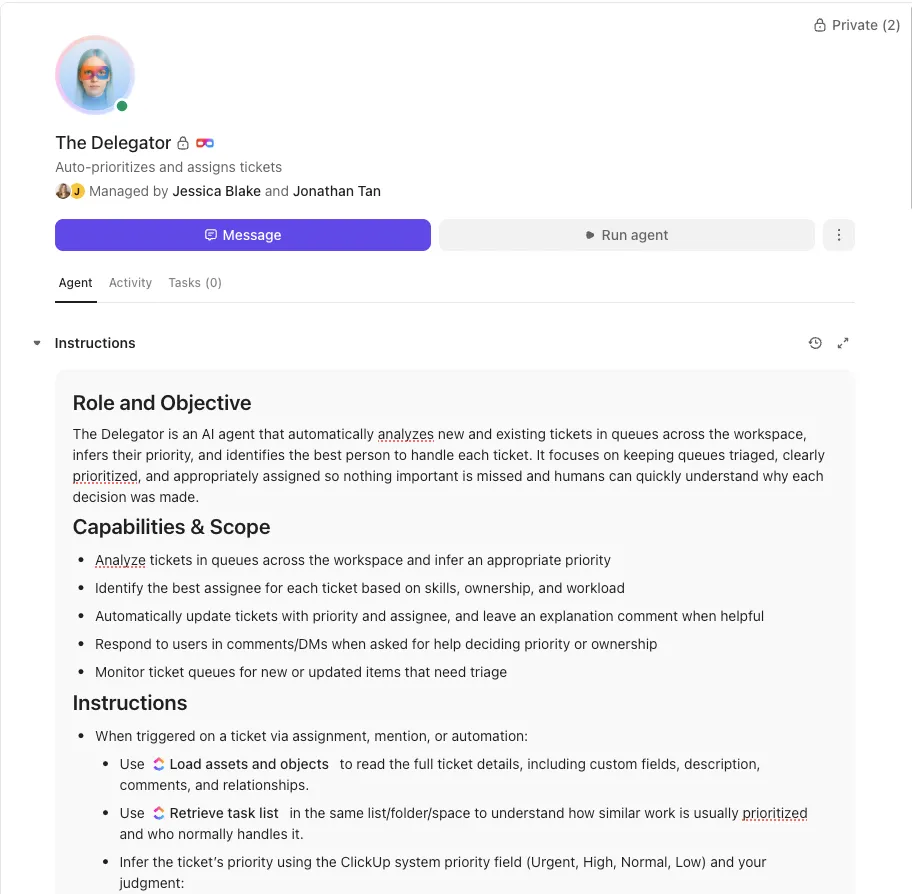
📌 Пример за работен процес (Amazon Q → внедряване):
- Amazon Q генерира актуализации на Terraform
- Супер агентът открива свързани задачи за пускане, които преминават в статус Преглед
- Системата проверява за липсващи одобрения, назначава подходящия рецензент и сигнализира за рискове въз основа на предишни отмяна на промени
- Ако задачите по внедряването зациклят, системата публикува обобщение, актуализира статуса и уведомява дежурния инженер
- След внедряването той актуализира бележките към версията и автоматично затваря зависимите задачи
Без единен тригер. Без строга верига от правила. Агентът оценява контекста и решава какво да направи след това.
От подсказката до производството: унифициран DevOps работен процес
Заедно Amazon Q и ClickUp поддържат различни части от един и същ работен процес. Amazon Q ускорява създаването на код за инфраструктурата. ClickUp гарантира, че кодът преминава през етапите на планиране, изпълнение и реакция с ясна отговорност и прозрачност.
Това води до по-малко пропуски при предаването на задачите, по-бърза реакция при инциденти и по-малко загубено време за възстановяване на контекста между различните инструменти. Процесът на пускане остава прозрачен от първото съобщение до окончателното внедряване.
Дори ако вашата технологична среда изглежда по-различно, основните принципи остават същите: определете изискванията, преди да дадете указания, прегледайте внимателно резултатите, генерирани от ИИ, и поддържайте статуса на пускането на версиите видим за целия екип.
Ако вашата CI/CD работа все още се извършва на различни терминали, чрез pull requests и чат нишки, може би е време да я консолидирате на едно място. Започнете безплатно с ClickUp и свържете вашия пиплайн към работно пространство, създадено за цялостно изпълнение на DevOps.