Повечето тестови случаи се провалят, преди да открият дори една грешка. Те са написани като неясни списъци за проверка, в които липсват предварителни условия, обединяват множество действия в една стъпка или описват очакваните резултати толкова неточно, че двама тестери, четящи един и същ случай, биха се разминали в мнението си какво означава „успешно“. Резултатът: грешките се промъкват, тестовите цикли не могат да бъдат възпроизведени, а осигуряването на качеството се превръща в пречка, вместо в предпазна мрежа.
Написването на добър тестов случай зависи по-малко от уменията за тестване и повече от дизайна на проверката. В сферата на финансовите услуги това се нарича процес „създател-проверяващ“. В ядреното командване го наричат „правилото на двамата души“. Принципът е един и същ: критичната работа никога не трябва да разчита на едно-единствено непроверено действие. Добре написаният тестов случай вгражда същата строгост в софтуера. Той разделя това, което очаквате, от това, което наблюдавате, така че разликата между двете става невъзможно да се пренебрегне.
Ще ви покажем как да създавате тестови сценарии, защо те са важни и как да подобрявате качеството им с течение на времето.
TL;DR
Тестовият случай определя точните стъпки, входните данни и очакваните резултати, необходими за проверка на правилното функциониране на дадена функционалност. Всеки тестов случай трябва да има уникален идентификатор, предварителни условия и описани очаквани резултати, за да може резултатът да бъде проверен. Това ръководство обхваща седемстепенния процес на изготвяне, три примера с решени задачи и начините за поддържане на надеждността на тестовата суита при промени в продукта.
Какво представляват тестовите случаи?
Тестовият случай е структуриран документ, който дефинира точните стъпки, входни данни, предварителни условия и очаквани резултати, необходими за проверка дали даден софтуер работи коректно. Той не е тестов план (който очертава стратегията за тестване) нито тестов скрипт (автоматизиран код, който изпълнява стъпките програмно). Тестовият случай е спецификацията, въз основа на която се изграждат и двете.
Пример: Тествате функционалността за вход в уеб приложение. Тестовият случай за тази функционалност би дефинирал следните елементи:
- Действия, които описват стъпките, които потребителят изпълнява, и очакваните отговори на системата
- Условия, които определят правилата, които трябва да бъдат изпълнени, за да може системата да премине към следващата стъпка
- Въведете данни с примерни стойности, за да тествате различни резултати и да проверите както успешните, така и неуспешните сценарии
Сравнение между ръчни и автоматизирани тестови сценарии
Изкуственият интелект вече е част от повечето работни процеси по тестване. 76,8% от професионалистите в областта на тестването използват изкуствен интелект в осигуряването на качеството, като създаването на тестови случаи (69,6%) и поддръжката на скриптове (59,6%) са двете най-чести приложения, според доклада на PractiTest „Състоянието на тестването през 2026 г.“. Автоматизираните тестови случаи са областта, в която тази промяна се проявява най-ясно, затова си струва да знаете как те се различават от ръчните.
| Параметър | Ръчни тестови случаи | Автоматизирани тестови случаи |
|---|---|---|
| Изпълнение | Извършва се от тестиращ специалист, който следва набор от документирани стъпки | Изпълнявани чрез софтуерни инструменти, скриптове или AI агенти |
| Скорост | Бавен и отнемащ време процес, тъй като хората трябва ръчно да въвеждат данни и да проверяват резултатите | Може да изпълнява стотици тестови случаи едновременно |
| Повторяемост | Податливи на човешки грешки и несъгласувано тълкуване на стъпките | Висока степен на повторяемост и последователност, когато тестовите скриптове се поддържат добре |
| Интеграция на CI/CD | Трудно е да се интегрира в динамични процеси на доставка поради човешките пречки | Интегрира се директно в CI/CD пипалините, за да изпълнява тестове при всяко съставяне |
| Поддръжка | Изисква ръчно актуализиране на документите при всяка промяна в изискванията | Изисква техническа поддръжка за актуализиране на скриптовете при промени в потребителския интерфейс или логиката |
| Идеално за | Изследователски тестове | Повторяеми и регресионни тестове |
Защо добре написаните тестови сценарии са важни
Откривате регресии, преди потребителите да подадат сигнали. Всяка промяна в кода носи риска да се наруши нещо, което вече работи. Един добре написан тестов случай се превръща в постоянна контролна точка, която се изпълнява след всяко внедряване. Когато след година разработчик преструктурира кода за вход и случайно наруши обработката на сесиите, именно този тестов случай ще го сигнализира в тестовата среда.
Направете „преминат/непреминат“ факт, а не мнение. Неясните очаквани резултати като „системата реагира по подходящ начин“ принуждават всеки тестиращ да тълкува какво означава „по подходящ начин“. Двама тестиращи изпълняват един и същ тестов случай, единият го отбелязва като „преминат“, а другият сигнализира за дефект, и сега екипът се занимава с отстраняването на разногласието, вместо със софтуера. Когато очакваният резултат гласи: „системата показва съобщение за грешка: „Невалидна парола“ и задържа потребителя на страницата за вход“, няма място за интерпретация. Резултатът или съвпада, или не. Това е правилото за двама души на практика: тестовият случай е създателят, тестиращият е проверяващият и двамата трябва да говорят на един и същ език.
Превръщате неявните знания в ресурс, който може да се използва многократно. В повечето екипи старшият инженер по осигуряване на качеството носи в себе си невидима карта на всеки краен случай, всяко временно решение, всяко „а, не забравяй да провериш и X“. Когато този човек излезе в отпуск или смени екипа, картата си отива с него. Документираните тестови случаи с ясни предварителни условия и гранични стойности съхраняват това знание по структуриран начин. Нов тестиращ, който се присъединява към екипа, може да вземе TC_LOGIN_005 и още на първия ден да тества потока „блокиране на акаунта след пет опита“, без да пита никого какъв е прагът или как се нулира таймерът.
Вие изолирате грешките до конкретни стъпки, а не до общи области. Когато един тестов случай обединява „преминаване към страницата, въвеждане на данни за достъп и кликване върху „Изпрати““ в една-единствена стъпка и тестът се провали, единственото, което знаете, е, че „нещо в процеса на влизане не е работило“. “ Когато всяко действие е отделна стъпка със собствен очакван резултат, грешката се локализира в стъпка 4: „Кликнете върху „Изпрати линк за нулиране“ → очаква се съобщение за успех, получена е грешка 500. “ Тази прецизност намалява драстично времето за отстраняване на грешки, защото разработчикът знае точно коя взаимодействие е предизвикала дефекта, а не само в коя функционална област да търси.
Виждате какво е обхванато и къде са пропуските. Без структурирани тестови случаи обхватът на тестването е само предположение. С тях можете да съпоставите всеки случай с дадено изискване и незабавно да откриете пропуските. Ако функцията ви за нулиране на парола има шест сценария (успешно нулиране, изтекъл линк, повторно използван линк, нерегистриран имейл, невалиден формат, многократни заявки), а имате тестови случаи само за три от тях, пропускът е видим и измерим. Именно тази видимост превръща тестването от „тествахме го“ в „ето точно какво сме тествали, ето какво не сме тествали и ето риска, който поемаме“.
Елементи на един добър тестов случай
Един полезен тестов случай прави нещо повече от просто да опише какво да се тества. Той отразява контекста, стъпките на изпълнение и очакваното поведение на системата, така че друг тестиращ, разработчик или продуктов мениджър да може да възпроизведе теста и да провери резултата.
Компонентите на един тестов случай са:
- Уникален идентификатор
- Цел или описание
- Предварителни условия
- Стъпки за изпълнение
- Очаквани резултати
- Реални резултати за сравнение
За примера с функционалността за вход в уебсайта, който споделихме по-горе, вашият тестов сценарий трябва да включва:
Идентификатор на тестовия случай: Всеки тестов случай се нуждае от уникален идентификатор. При тестването на дадена функционалност екипите за осигуряване на качеството често създават множество тестови случаи, които проверяват сходни условия. Идентификаторът на тестовия случай помага за лесното им проследяване, организиране и цитиране по време на отстраняването на грешки или изготвянето на отчети.
Пример: TC_LOGIN_001
Описание: Тук се обяснява каква функционалност проверява тестовият случай. То предоставя кратко резюме, така че всеки, който прочете тестовия случай, веднага да разбере неговата цел.
Пример: Проверете дали регистриран потребител може успешно да влезе в приложението, използвайки валидни данни за вход.
Предварителни условия: Предварителните условия описват състоянието на системата, необходимо преди изпълнението на тестовия случай. Без тях тестиращите могат да изпълнят един и същ тест при различни условия и да получат несъвместими резултати.
Примери:
- Потребителският акаунт трябва вече да съществува в системата
- Потребителският акаунт трябва да е активен и да не е блокиран
- Страницата за вход трябва да е достъпна
Стъпки: Това са действията, които потребителят или тестиращият извършва, за да изпълни тестовия случай. Всяка стъпка трябва да бъде ясна и последователна, така че всеки член на екипа да може да възпроизведе теста.
- Потребителят преминава към страницата за вход
- Потребителят въвежда регистриран имейл адрес
- Потребителят въвежда правилната парола
- Потребителят кликва върху бутона Вход
Очаквани резултати: Тук се определя какво трябва да прави системата, ако функцията работи правилно.
- Ако данните за достъп са валидни, системата удостоверява потребителя
- Потребителят се пренасочва към таблото за управление
- Потребителската сесия е създадена успешно
Ако данните за вход са невалидни, системата трябва да покаже съответното съобщение за грешка.
Действителни резултати: Те отразяват наблюденията на тестиращия след изпълнението на тестовия случай. Ако наблюдаваното поведение се различава от очаквания резултат, проблемът се регистрира като дефект.
Пример за наблюдение:
- Въведохте валидни данни за вход, но получихте съобщение за грешка „Невалидна парола“
Сега нека приложим на практика вашите умения за писане на тестови случаи.
Знаете ли, че...? Само 2,1% от екипите описват своите практики за тестване на изкуствен интелект като оптимизирани, докато над 85% все още са в начален етап или в етап на експериментиране. Най-честото приложение е генерирането на тестови случаи (69,6%), а не стратегическа работа като идентифициране на рискове (19,9%).
Как да създавате тестови случаи (процес стъпка по стъпка)
Написването на тестов случай включва седем стъпки: анализиране на изискването, изброяване на сценарии, планиране на структурата, изписване на стъпки с очаквани резултати, добавяне на контекст, преглед, след което изпълнение и регистриране.
Стъпка 1: Анализирайте изискванията
Преди да напишете тестовия случай, разберете какво трябва да прави дадената функционалност. Тук преглеждате наличните документи – PRD (документи с изисквания към продукта), потребителски истории, спецификации на функционалностите и документи за проектиране – и идентифицирате всяка функционалност, която трябва да бъде проверена.
Пример: Разработвате функция, която позволява на потребителите да възстановяват паролите си чрез имейл. За да създадете тестов сценарий за това, трябва да разберете:
- Какъв проблем решава тази функция, т.е. може ли потребителят да възстанови достъпа до своя акаунт, ако забрави паролата си?
- Какви действия може да извърши потребителят, т.е. да поиска линк за нулиране, да го получи по имейл и да зададе нова парола?
- Какво трябва да се случи, когато се предприемат тези действия, т.е. системата изпраща ли линк за нулиране и позволява ли на потребителя успешно да актуализира паролата си?
- Има ли някакви ограничения, т.е. изтича ли валидността на линка след определено време или става ли невалиден след еднократна употреба?
- Има ли някакви валидации или правила, т.е. трябва ли новата парола да отговаря на конкретни изисквания за формат или дължина?
- Има ли някаква функционалност, която е неясна или неопределена? Ако да, потърсете разяснения от съответния заинтересован участник
Тази яснота ви дава основата, върху която да формулирате една ясна цел за вашия тестов случай.
Цел: Проверете дали регистриран потребител може успешно да възстанови паролата си чрез имейл.
Стъпка 2: Идентифицирайте различни тестови сценарии
След това избройте тестовите сценарии, които трябва да валидирате. Тестовият сценарий е ситуация на високо ниво — такава, която обикновено се разклонява в множество тестови случаи, обхващащи различни входни данни и резултати.
За функцията за нулиране на паролата вашите сценарии могат да изглеждат така:
- Успешно възстановяване: Проверете дали регистриран потребител може да поиска линк за възстановяване и да зададе нова парола
- Нерегистриран имейл: Тествайте какво се случва, когато бъде изпратен имейл, който не съществува в системата
- Изтекъл линк: Проверете дали системата блокира достъпа, когато линкът за нулиране бъде кликнат след изтичането на валидността му
- Повторно използвана връзка: Проверете дали вече използвана връзка за нулиране не може да бъде използвана отново
- Невалидна нова парола: Уверете се, че паролите, които не отговарят на изискванията за формат, се отхвърлят
- Множествени заявки за ресет: Тествайте коя връзка остава валидна, когато потребителят отправи няколко заявки подред
Всеки сценарий тук ще се превърне в един или повече тестови случая, обхващащи конкретни входни данни и условия. Разделянето на функционалността по този начин гарантира, че тестовото покритие обхваща както очакваното поведение, така и крайните случаи, с които реалните потребители неизбежно ще се сблъскат.
Стъпка 3: Планирайте теста и определете структурата на тестовите случаи
За повтарящи се регресионни тестове ви е необходима структура, която ви позволява да документирате тестовия случай и резултатите от него по единен начин. Добре дефиниран шаблон за тестови случаи осигурява тази последователност и позволява повторно използване, без да се налага да започвате от нулата всеки път.
Планирайте изпълнението на тестовете, като изясните следните елементи:
Кой ще проведе теста?
Каква роля или квалификация трябва да има човекът, който провежда този тест? В зависимост от сложността на теста и необходимата човешка намеса, разпределете ролите:
- Тестер по осигуряване на качеството: Функционални и регресионни тестове, като проверка на процесите на влизане в системата, валидиране на формуляри или процесите на плащане
- Екип по сигурност: Тестове, свързани с уязвимости при удостоверяване, контрол на достъпа или изтичане на данни
- Разработчик: Единични тестове за отделни функции като хеширане на пароли или генериране на токени
Как ще се проведе тестът?
- На кои устройства и операционни системи ще се изпълнява тестът?
- Кои инструменти или рамки за тестване ще се използват?
- Тестът ще се изпълни ръчно или чрез AI агент?
- Как ще се записват резултатите – в инструмент за управление на тестове, електронна таблица или система за проследяване на грешки?
Какви са предварителните условия?
Избройте всички условия, които трябва да са изпълнени преди стъпка 1, и направете така, че всяко едно от тях да може да бъде проверено от тестиращия:
Пример:
- Потребителският акаунт съществува с имейл адрес „test@example.com“
- Потребителят е излязъл от системата
- Услугата за електронна поща е активна и може да доставя съобщения
- Тестовата среда е достъпна и работи
Какви тестови данни ще се използват?
Определете точните входни стойности, необходими за изпълнението на теста — валидни данни, невалидни данни и гранични стойности.
Пример:
- Валидно: регистриран имейл „test@example.com“, парола, отговаряща на изискванията за формат
- Невалидно: нерегистриран имейл, паролата е под минималния брой символи
- Граница: парола, която отговаря точно на минималния и максималния брой символи
Стъпка 4: Напишете тестовите стъпки и очакваните резултати
Разделете процеса на изпълнение на последователни стъпки. Използвайте последователна терминология и се уверете, че всяка стъпка включва едно действие. Когато дефинирате стъпките, опишете също така очаквания резултат и какво представлява „успешно“ или „неуспешно“ изпълнение.
Продължавайки с процеса по възстановяване на паролата, ето как биха изглеждали стъпките за тестване:
| Стъпки | Очакван резултат |
| Преминете към страницата за вход | Страницата за вход се зарежда с линк „Забравена парола“, върху който може да се кликне |
| Кликнете върху „Забравена парола“ | Потребителят се пренасочва към страницата за заявка за възстановяване на парола |
| Въведете имейл адреса си в полето „Имейл“ | Имейлът е приет без грешка при валидиране |
| Кликнете върху „Изпрати линк за нулиране“ | Появява се съобщение за успешно извършване на операцията: „Връзката за нулиране е изпратена на test@example.com“ |
| Отворете линка за нулиране от имейла | Потребителят се пренасочва към страницата за създаване на нова парола |
| Въведете валидна нова парола | Полето за парола приема въведени данни без грешка |
| Кликнете върху „Възстановяване на парола“ | Появява се съобщение за успешно изпълнение и потребителят се пренасочва към страницата за вход |
Сега определете стъпките и очакваните резултати за алтернативните сценарии (обсъдени по-рано). Опишете какво се случва, когато потребителят въведе невалиден имейл адрес или паролата не отговаря на предварително определените критерии.
Бонус: Ето как можете да автоматизирате документацията, като използвате изкуствен интелект за всичките си тестови случаи.
Стъпка 5: Приложете съответните прикачени файлове
Включете подходящи документи или прикачени файлове, които ще помогнат на тестиращите да изпълнят тестовия сценарий в пълен контекст и без двусмислие. Това може да включва:
- Снимки на екрана с обяснения на потребителския интерфейс при ключови стъпки
- Записи на екрана, показващи как да изпълните теста в различни сценарии и какви резултати да очаквате
- Системни логове или конфигурационни файлове, които помагат за диагностициране на проблеми в бекенда, когато даден тест се провали
- Документи с изисквания, които свързват тестовия случай с потребителската история или критериите за приемане, които той проверява
- Файлове с тестови данни, съдържащи валидни и невалидни входни данни, или генерирани данни като номера на кредитни карти, случайни адреси или потребителски идентификационни данни
- Създайте документация, която обхваща конкретната версия на софтуера, необходимия хардуер, операционната система и всички необходими разрешения за достъп до класифицирана информация
- За тестване на API – спецификации на OpenAPI или документация за крайните точки, в която подробно се описват методите за заявки, параметрите и очакваните кодове за статус
Стъпка 6: Помолете за преглед на тестовия случай
Споделете написания тестов случай с колега или старши ръководител по осигуряване на качеството, преди да го изпълните. По време на прегледа проверете дали:
- Тестовият случай е изчерпателен и обхваща всички възможни сценарии, произтичащи от изискванията
- Стъпките са ясни и последователно представят действителния поток на изпълнение
- Всеки очакван резултат обозначава наблюдаем изход (съобщение, пренасочване, код за статус), а не характеристика като „работи правилно“
- Тестовите данни и предварителните условия са пълни и точни
- Всички предположения, направени по време на писането, се документират изрично
Стъпка 7: Изпълнете тестовете и запишете резултатите
Проведете теста и запишете действителния резултат в сравнение с всеки очакван резултат. Маркирайте теста като „успешен“ или „неуспешен“ на всеки етап. За всеки неуспешен етап незабавно отчетете грешка и я свържете с тестовия случай. Освен това, ако възникне неочаквано поведение, което не е ясно „успешно“ или „неуспешно“, отбележете го в полето за коментари за по-нататъшен преглед.
Примери за изготвяне на тестови случаи
Тези три примера показват как една и съща структура на тестовия случай се адаптира към различни видове тестване на софтуер. Всеки от тях използва компонентите и формата на стъпките, описани по-рано в това ръководство, но сложността, тестовите данни и режимите на отказ варират в зависимост от това, което проверявате.
Пример 1: Процес на плащане в електронна търговия (потребителски интерфейс, многоетапен работен процес)
Екипът за осигуряване на качеството в един онлайн магазин тества процеса на плащане преди празнична разпродажба. Процесът обхваща няколко страници: кошница → доставка → плащане → потвърждение. Основното предизвикателство тук е зависимостта от състоянието: всяка стъпка зависи от правилното завършване на предходната, а тестовите данни (съдържание на кошницата, адрес за доставка, начин на плащане) трябва да се запазват през всички стъпки.
Тестиращ: Рахул Д.
Дата на изпита: 09.03.2026 г.
Идентификационен номер на тестовия случай: TC_CHECKOUT_003
Описание: Проверете дали потребител, който е влязъл в системата, може да завърши покупка, като използва запазена кредитна карта и стандартна доставка.
Предварителни условия:
- Потребителският акаунт съществува и в него има поне една запазена кредитна карта и един запазен адрес за доставка
- Има поне един артикул на склад и е добавен в количката
- Тестовата среда работи на Chrome 128, macOS
| Стъпка | Очакван резултат | Реален резултат | Успешно/Неуспешно |
| Преминете към страницата с кошницата | Количката показва правилния артикул, количеството и междинната сума | Както се очакваше | Преминете |
| Кликнете върху „Продължете към плащане“ | Страницата за доставка се зарежда със запазения адрес, който вече е избран | Както се очакваше | Преминете |
| Изберете „Стандартна доставка“ и кликнете върху „Продължи“ | Страницата за плащане се зарежда, показвайки общата сума на поръчката с добавени разходи за доставка | Както се очакваше | Преминете |
| Потвърдете запазената кредитна карта и кликнете върху „Поръчай“ | Страницата за потвърждение на поръчката се показва с номер на поръчката, обобщение на артикулите и очаквана дата на доставка | Страницата за плащане се презарежда с грешка: „Не е възможно да се обработи плащането“ | Неуспех |
Обобщение на резултатите: Процесът на плащане обработва правилно преминаването от кошницата към доставката, но обработката на плащанията се проваля при запазени кредитни карти. Зарегистриран дефект: търсенето на токенизираната карта изтича, когато платежният портал отнема повече от 3 секунди, за да отговори.
Пример 2: Крайна точка на REST API (без потребителски интерфейс, валидиране на входни/изходни данни)
Един бекенд инженер тества API ендпойнта „Създаване на потребител“, преди той да бъде използван от фронтенд екипа. Няма интерфейс, през който да се кликва: тестовият случай проверява директно полезния товар на заявките, кодовете на отговорите и запазването на данните. Основното предизвикателство е тестването на договора между системите, а не на потребителското преживяване.
Тестиращ: Сара С.
Дата на изпита: 09.05.2026 г.
Идентификационен номер на тестовия случай: TC_API_USER_001
Описание: Проверете дали POST заявката към /api/v1/users създава нов потребител и връща правилния отговор.
Предварителни изисквания:
- Тестовата среда за API работи и е достъпна
- Генериран е валиден токен за удостоверяване с администраторски права
- В базата данни не съществува потребител с имейл „newuser@testdomain.com“
| Стъпка | Очакван резултат | Реален резултат | Успешно/Неуспешно |
| Изпратете POST заявка към /api/v1/users с валиден полезен товар: { "name": "Test User", "email": "newuser@testdomain.com", "role": "viewer" } | Отговорът връща 201 Created с JSON тяло, съдържащо потребителски ID, име, имейл и роля | 201 с правилно тяло | Преминете |
| Изпратете отново същото POST заявка с идентичния имейл адрес | Отговорът връща 409 Конфликт със съобщение: „Потребител с този имейл адрес вече съществува“ | Върнато 200 OK; създаден е дублиран потребител | Неуспех |
| Изпратете POST заявка с липсващо поле „email“ | Отговорът връща 400 Bad Request с грешка при валидиране: „Имейлът е задължителен“ | 400 – резултатът е според очакванията | Преминете |
| Изпратете заявка GET /api/v1/users/{id}, като използвате ID-то от стъпка 1 | Отговорът връща 200 OK, като данните за потребителя съвпадат с оригиналния пакет данни | Както се очакваше | Преминаване |
Обобщение на резултатите: Крайната точка създава потребители правилно и проверява задължителните полета, но не успява да наложи уникалността на имейлите на ниво база данни. Бяха създадени дублиращи се записи без да се появи грешка. Дефектът е регистриран със степен на сериозност: Висока.
Пример 3: Контрол на достъпа въз основа на роли (сигурност, граници на разрешенията)
Екипът по сигурност тества дали приложението правилно ограничава действията въз основа на ролите на потребителите преди одит за съответствие. Особеното предизвикателство е, че не тествате дали дадена функция работи, а дали тя се блокира правилно. Очакваният резултат за повечето стъпки е блокиране, а не успех.
Тестер: Маркъс Л.
Дата на изпита: 09.08.2026 г.
Идентификационен номер на тестовия случай: TC_RBAC_002
Описание: Проверете дали потребител с роля „Viewer“ не може да създава, редактира или изтрива проекти.
Предварителни условия:
- Има два акаунта: един с роля „Администратор“ и един с роля „Зрител“
- В работната среда има поне един проект, създаден от администратора
- Потребителят е влязъл в системата с Firefox 130, Windows 11
| Стъпка | Очакван резултат | Реален резултат | Успешно/Неуспешно |
| Преминете към страницата „Проекти“ | Потребителят вижда списъка с проекти в режим само за четене; бутонът „Създаване на проект“ е скрит или деактивиран | Бутонът е видим, но е затъмнен | Преминете |
| Опитайте да кликнете върху „Създаване на проект“ | Системата не позволява действието; не се зарежда формуляр за нов проект | Няма зареден формуляр; подсказката показва „Нямате разрешение“ | Преминете |
| Отворете съществуващ проект и опитайте да редактирате заглавието | Полето „Заглавие“ не може да се редактира или системата блокира запазването | Полето „Заглавие“ беше редактируемо; промените бяха запазени успешно | Неуспех |
| Опитайте се да изтриете проекта чрез менюто с трите точки | Опцията за изтриване е скрита или действието е блокирано поради грешка, свързана с разрешенията | Опцията „Изтриване“ не се вижда в менюто | Преминете |
Обобщение на резултатите: Правата за създаване и изтриване са правилно ограничени за потребителите с права на преглед, но правата за редактиране не се прилагат на ниво поле. Потребител с права на преглед може да променя заглавията на проектите, въпреки че има достъп само за четене. Дефектът е регистриран със степен на сериозност: Критичен (пречка за съответствие).
Кои инструменти са най-подходящи за управление на тестови случаи?
Тестовите случаи могат да се управляват в специализиран инструмент за осигуряване на качеството (TestRail, Zephyr), в общ инструмент за управление на проекти (ClickUp, Jira) или в електронна таблица; правилният избор зависи от това дали се нуждаете от вградена функция за изпълнение или само за проследяване.
ClickUp

ClickUp for Software Teams е платформа за управление на проекти, в която тестовите случаи се съхраняват като задачи заедно със спринтовете, бъговете и pull request-овете, към които се отнасят. Това не е специализиран инструмент за управление на тестове, но гъвкавата му структура на задачите позволява на екипите да създават работни потоци за тестови случаи, като използват персонализирани статуси, полета и типове задачи, без да се налага използването на отделен инструмент.
Основни функции на ClickUp
- Гъвкава йерархия за организиране на тестовите случаи в пространства, папки и списъци с персонализирани полета за тип тест, приоритет и среда
- Над 15 вида изгледи в ClickUp (табло, списък, таблица) за проследяване на изпълнението на тестовете по статус, отговорно лице или спринт
- Документи за съхранение на PRD, тестови планове и ръководства за настройка на средата заедно с тестовите случаи, за които те предоставят информация
- Вграден чат за комуникация между QA специалистите и разработчиците, без да се налага преминаване към Slack или имейл
- Обобщения на задачите, задвижвани от изкуствен интелект чрез ClickUp Brain, за бърз контекст по време на прегледите на спринтовете
Ограничения на ClickUp
- Липса на собствен механизъм за изпълнение на тестове
- Отчетите, специфични за тестовете (покритие по изисквания, процент на успешни тестове на цикъл), изискват персонализирани табла, а не готови шаблони за отчети за осигуряване на качеството
Цени на ClickUp
Оценки и отзиви за ClickUp
- G2: 4,6/5 (над 14 100 отзива)
- Capterra: 4,6/5 (над 4600 отзива)
Какво казват реалните потребители за ClickUp?
Ето какво казва един рецензент от G2:
Това, което най-много ми харесва в ClickUp, е, че събира всичко на едно място. Задачите, графиците, бележките и актуализациите се намират в една и съща система, което намалява необходимостта от преминаване между различни инструменти. Цени и гъвкавостта. Можем да персонализираме статусите, полетата и изгледите, за да съответстват на начина, по който екипът ни работи в действителност. Това улеснява поддържането на организация и осигурява ясна представа за това кой за какво отговаря и в какъв етап се намират проектите във всеки един момент.
Това, което най-много ми харесва в ClickUp, е, че събира всичко на едно място. Задачите, графиците, бележките и актуализациите се намират в една и съща система, което намалява необходимостта от преминаване между различни инструменти. Оценявам и гъвкавостта. Можем да персонализираме статусите, полетата и изгледите, за да съответстват на начина, по който екипът ни работи в действителност. Това улеснява поддържането на организация и осигурява ясна представа за това кой за какво отговаря и в какъв етап се намират проектите във всеки един момент.
Най-подходящо за: Ръководител на QA екип, който иска неуспешен тест да се превърне в биг тикет за разработчика с едно кликване, като PR-ът, стъпките на теста и спринтът са видими от една и съща задача.
Пропуснете го, ако: Вашият тестов цикъл е предимно автоматизиран. Ако 80% от вашия набор от тестове се изпълнява от CI пипалин, ви е необходим инструмент, който събира резултатите от изпълнението, а не такъв, при който човекът ръчно актуализира статуса.
TestRail

TestRail е специализирана платформа за управление на тестове, създадена за екипи по осигуряване на качеството, които се нуждаят от структуриран контрол върху целия си процес на тестване. Тя обхваща пълния цикъл на създаване, изпълнение и отчитане на тестови случаи, като резултатите се подават чрез интеграции с DevOps и CI/CD.
Основни функции на TestRail
- Централизирано управление на тестови сценарии и тестови набори с тестови сценарии, които могат да се използват повторно в различни проекти
- Тестови планове и етапи за организиране и планиране на тестови цикли в рамките на спринтове и версии
- Подробни отчети с анализ на покритието, проследяване на напредъка и история на изпълнението
- Интеграции с Jira, GitHub, Jenkins, Azure DevOps и над 20 други DevOps инструмента
- REST API за автоматизиране на задачи и синхронизиране на тестови данни с външни системи
Ограничения на TestRail
- Липса на вградени функции за управление на изискванията или проследяване на проблеми — екипите трябва да разчитат на външни инструменти като Jira, което може да фрагментира проследимостта
- Организирането на базата на папки става трудно за навигация, тъй като хранилищата с тестове нарастват до хиляди
Цени на TestRail
- Професионален: 39 $/лиценз/месец
- Enterprise: 78 $/лиценз/месец
Оценки и отзиви за TestRail
- G2: 4,4/5 (над 600 отзива)
- Capterra: 4,3/5 (над 160 отзива)
Какво казват реалните потребители за TestRail?
Ето какво казва един рецензент от G2:
Това, което намирам за най-ценно в TestRail, е, че той предоставя на нашия екип за осигуряване на качеството сигурна и добре организирана среда за управление на тестови планове, тестови случаи и тестови сесии. Оценявам колко лесно е да структурирам и внедрявам тестови набори, както и да използвам повторно вече създадени тестови случаи. Интеграциите с Jira и CI/CD инструментите направиха нашия работен поток по-съгласуван и по-лесен за проследяване. Възможността да наблюдавам напредъка и покритието на тестовете в реално време се оказа изключително полезна за планирането на спринтовете и отчитането. В ежедневната ми работа като инженер по осигуряване на качеството използването на TestRail също ми спести значително количество време.
Това, което намирам за най-ценно в TestRail, е, че той предоставя на нашия екип за осигуряване на качеството сигурна и добре организирана среда за управление на тестови планове, тестови случаи и тестови серии. Оценявам колко лесно е да структурирам и внедрявам набори от тестове, както и да използвам повторно вече създадени тестови случаи. Интеграциите с Jira и инструментите за CI/CD направиха нашия работен поток по-съгласуван и по-лесен за проследяване. Възможността да наблюдавам напредъка и обхвата на тестовете в реално време се оказа изключително полезна за планирането на спринтовете и отчитането. В ежедневната ми работа като инженер по осигуряване на качеството използването на TestRail също ми спести значително количество време.
Най-подходящо за: Екип за осигуряване на качеството от пет или повече души, който изпълнява формални тестови цикли за всяко издание, където мениджърът трябва да отговори на въпроса „колко процента от издание 2.0 е било изпълнено и е минало успешно“ чрез табло за управление, а не чрез електронна таблица.
Пропуснете го, ако: Вашият набор от тестови случаи е под няколкостотин или вашите тестери изпълняват и функциите на разработчици. При такъв мащаб разходите на работно място и отделният достъп ви осигуряват отчети, които няма да разглеждате.
Zephyr

Zephyr е плъгинът за управление на тестове на SmartBear за Jira, създаден да обработва тестови случаи директно от интерфейса на Jira. Той поддържа както ръчно, така и автоматизирано тестване, с мощни функции за отчитане и проследяемост за agile и корпоративни екипи.
Основни функции на Zephyr
- Вградена интеграция с Jira — създавайте, свързвайте и изпълнявайте тестови случаи директно от задачите в Jira
- Межпроектни йерархични библиотеки с тестове за повторно използване и организиране на тестови случаи в голям мащаб
- Над 70 готови за употреба отчета, обхващащи тестовото покритие, напредъка при изпълнението и проследяването на дефектите
- Поддръжка на BDD със синтаксис на Gherkin за работни процеси, базирани на поведението
- CI/CD интеграции с Jenkins, GitHub, GitLab, Bitbucket и Bamboo
Ограничения на Zephyr
- Лицензът се издава за всеки потребител на Jira, а не за всеки тестиращ
- Навигацията в големи хранилища с тестове (хиляди случаи) може да изглежда по-трудна, отколкото в самостоятелни инструменти като TestRail
- Поддръжката се осъществява чрез Atlassian Marketplace, което добавя допълнително ниво за екипите, свикнали с пряка поддръжка от доставчика
Цени на Zephyr
- Essential: от 5,99 $ на потребител на месец (11–50 потребители)
- Стандартен: от 6,81 $ на потребител на месец (11–50 потребители)
- Разширено: от 8,73 $ на потребител на месец (11–50 потребители)
Оценки и рецензии за Zephyr
- G2: 4,1/5 (над 80 отзива)
- Capterra: Недостатъчен брой отзиви
Какво казват реалните потребители за Zephyr?
Ето какво казва един рецензент от G2:
Това е най-добрият инструмент за импортиране на тестови случаи директно от Excel файл. С помощта на този инструмент работата на тестерите става по-лесна, отколкото при импортирането на тестови случаи в Jira. Освен това най-добрата функция на този инструмент е възможността да се определят тестовите случаи като успешни или неуспешни, както и да се добавят прикачени файлове.
Това е най-добрият инструмент за импортиране на тестови случаи директно от Excel файл. С помощта на този инструмент работата на тестиращите отнема по-малко време, отколкото при импортирането на тестови случаи в Jira. Освен това най-добрата функция на този инструмент е възможността да се определят тестовите случаи като успешни или неуспешни, както и да се добавят прикачени файлове.
Най-подходящо за: Екипи, подлежащи на строг регулаторен контрол или чести одити (финтех, здравеопазване), които се нуждаят от проследяване на всеки тест до изискване в Jira и от свързване на всеки дефект с теста, чрез който е открит, и всичко това в рамките на една инстанция на Atlassian.
Пропуснете го, ако: Вашата Jira инстанция е голяма, а екипът ви за осигуряване на качеството е малък. Jira с 200 лиценза и 10 тестери ви струва 190 лиценза за Zephyr, които никой не използва; самостоятелен инструмент, чиято цена се определя на тестер, излиза по-евтино.
Jira

Jira е платформата на Atlassian за управление на проекти и проследяване на проблеми, широко използвана от инженерните екипи и екипите за осигуряване на качеството за управление на спринтове, бъгове и работни потоци при разработката. Въпреки че не е специализиран инструмент за управление на тестове, много екипи я използват заедно с решения като Zephyr Scale или Xray, за да управляват тестовите случаи в рамките на съществуващата си Jira среда.
Основни функции на Jira
- Табла по методите Scrum и Kanban за управление на спринтове, списъци със задачи и работни процеси за тестване по метода Agile
- Настройваеми работни процеси, типове проблеми и полета, които да съответстват на начина, по който вашият екип проследява работата
- Разширени пътни карти за междуекипно планиране и проследяване на зависимости (Premium)
- Над 1 000 интеграции с платформи, включително GitHub, Confluence, Slack и инструменти за CI/CD
- Правила за автоматизация, които задействат действия в различни проекти въз основа на актуализации на проблеми или промени в статуса
Ограничения на Jira
- Управлението на тестови случаи изисква плъгин от Marketplace (Zephyr Scale, Xray), за който се заплаща допълнителна такса за всеки потребител, освен абонамента за Jira
- По-стръмна крива на обучение за потребители без технически познания, като разходите за въвеждане в работата могат да се натрупат при по-големи екипи
Цени на Jira
- Безплатно
- Стандартен: 7,91 $/потребител/месец
- Премиум: 14,54 $/потребител/месец
- Enterprise: Индивидуални цени
Оценки и рецензии за Jira
- G2: 4,3/5 (над 7 900 отзива)
- Capterra: 4,4/5 (над 15 400 отзива)
Какво казват реалните потребители за Jira?
Ето какво казва един рецензент от G2:
Jira е една от любимите ми дигитални програми за проследяване и визуализиране на изпълнението на всички мои работни проекти в сътрудничество с всички членове на екипа ми, тъй като предлага най-добрите възможности за виртуално представяне в своя клас, което улеснява постигането на всичките ми професионални цели.
Jira е една от любимите ми дигитални програми за проследяване и визуализиране на изпълнението на всичките ми работни проекти в сътрудничество с всички членове на моя работен екип, тъй като предлага най-добрите възможности за виртуално изпълнение в своя клас, което улеснява постигането на всичките ми професионални цели.
Подходящо за: Инженерни екипи, които преценяват дали изобщо се нуждаят от специализирано управление на тестовете. Изпълнението на няколко тестови цикъла като персонализирани типове задачи в Jira първоначално показва дали обемът оправдава използването на плъгин.
Пропуснете тази точка, ако: Вече знаете, че се нуждаете от управление на тестовете. Преминаването директно към плъгин или самостоятелен инструмент ви спестява миграцията, когато персонализираните типове проблеми престанат да се мащабират.
Често срещани грешки, които трябва да избягвате при създаването на тестови случаи
Избягвайте тези грешки при изготвянето на тестови случаи, които могат да намалят тяхната цялостна ефективност.
| Грешка | Какво да правите вместо това |
|---|---|
| Написване на тестови случаи твърде късно | Включете тестерите в етапите на събиране на изисквания и проектиране, за да идентифицирате потенциални проблеми, преди да започне кодирането |
| Не актуализирайте тестовите случаи | Актуализирайте тестовия случай веднага щом функцията получи ново обновяване, промяна във функционалността или промяна в потребителския интерфейс |
| Без посткондиции | Опишете как трябва да изглежда системата след приключване на теста (тестовият потребител е изтрит, кошницата е изпразнена, сесията е затворена), така че следващият тестов случай да започне от „чисто“ състояние |
| Само данни за „щастливия път“ | Всяко поле за въвеждане на данни се нуждае от поне една стойност, която системата трябва да отхвърли. Документирайте как се генерира или извлича наборът от данни |
| Липса на приоритизиране на тестовите случаи | Определете приоритет за всеки тестов случай въз основа на бизнес въздействието, честотата на използване и риска от неуспех. Това ви помага да фокусирате усилията си при тестването и да вземате по-разумни решения относно бюджета и методите за тестване |
Как да поддържате тестовите случаи актуални във времето
Един набор от тестове остава надежден, когато всеки тестов случай е независим, насочен към входните данни, които най-вероятно ще предизвикат грешка, и се премахва в момента, в който престане да дава надеждни резултати. Тези шест практики отличават наборите от тестове, които откриват грешки в продължение на години, от тези, които биват пренебрегнати още след втория спринт.
Напишете независими, атомарни тестове
Всеки тестов случай трябва да създава собствено състояние и никога да не зависи от това, дали друг случай е бил изпълнен преди него. Когато TC_CHECKOUT_003 предполага, че TC_CHECKOUT_002 е оставил артикул в количката, една грешка води до пет други, а вие прекарвате сутринта в опит да разберете коя грешка е била истинска. Ако заглавието на теста съдържа думата „и“, разделите го на два случая.
Тествайте на границите
Грешките се струпват в крайните точки на допустимите входни данни, а не в средата. Ако полето за парола приема от 8 до 128 символа, тествайте 7, 8, 128 и 129, а не само удобна парола от 12 символа. Анализът на граничните стойности е формална техника в стандарта за проектиране на тестове ISO/IEC/IEEE 29119-4 именно поради тази причина: той открива грешки от типа „off-by-one“, които пропускат случайните входни данни.
Използвайте разделяне по еквивалентност, за да намалите излишните сценарии
Групирайте входните данни, които системата трябва да обработва по един и същ начин, след което тествайте по един представителен пример от всяка група. Всеки валиден формат на имейл се държи по един и същ начин във формуляра за вход, така че един валиден имейл е достатъчен. Тестването на user@example.com, jane@company.com и bob@domain.org като три отделни случая утроява натоварването ви по поддръжката, без да добавя покритие.
Разделете тестовите данни от тестовите стъпки
Твърдото кодиране на „въведете test@example.com“ в дадена стъпка означава пренаписване на стъпката всеки път, когато се променя тестовата среда. Поддържайте стъпките общи („въведете регистриран имейл“) и съхранявайте действителните стойности в поле за тестови данни или файл. По този начин същите стъпки се изпълняват в тестовата среда, QA и предпроизводствената среда без редакции, а замяната с нов набор от данни за отрицателен тест се извършва с промяна само на един ред.
Проследявайте нестабилните тестове и процента на пропуснатите дефекти
Нестабилен тест се проваля непостоянно, без да има реална грешка в продукта, и всеки такъв тест кара екипа да игнорира червените резултати. Проследявайте колко често всеки случай преминава от успех към провал при идентични версии. Ако даден случай се проваля повече от няколко пъти месечно, пренапишете го или го премахнете. Съчетайте това с процента на пропуснати дефекти (грешки, открити в производствената среда, които тестовият случай е трябвало да засече), за да видите къде покритието е слабо, а не само къде има шум.
Автоматизирайте тестовете, които изпълнявате най-често
Регресионните, „smoke“ и високочестотните функционални тестови случаи са най-подходящи за автоматизация, тъй като се изпълняват при всяка версия и рядко се променят. Прехвърлете ги в скриптове във вашия CI/CD пипалин и използвайте инструменти, подпомагани от изкуствен интелект, със самовъзстановяващи се локатори там, където елементите на потребителския интерфейс често се променят. Това освобождава тестерите за проучвателна работа и видове софтуерно тестване, които изискват преценка, като тестване на използваемостта и откриването на крайни случаи.
Как да създавате и изпълнявате тестови сценарии в ClickUp
В раздела за инструменти по-горе е описано къде се вписва ClickUp. Този раздел показва конкретната настройка, съпоставена със стъпките от по-ранната част на ръководството.
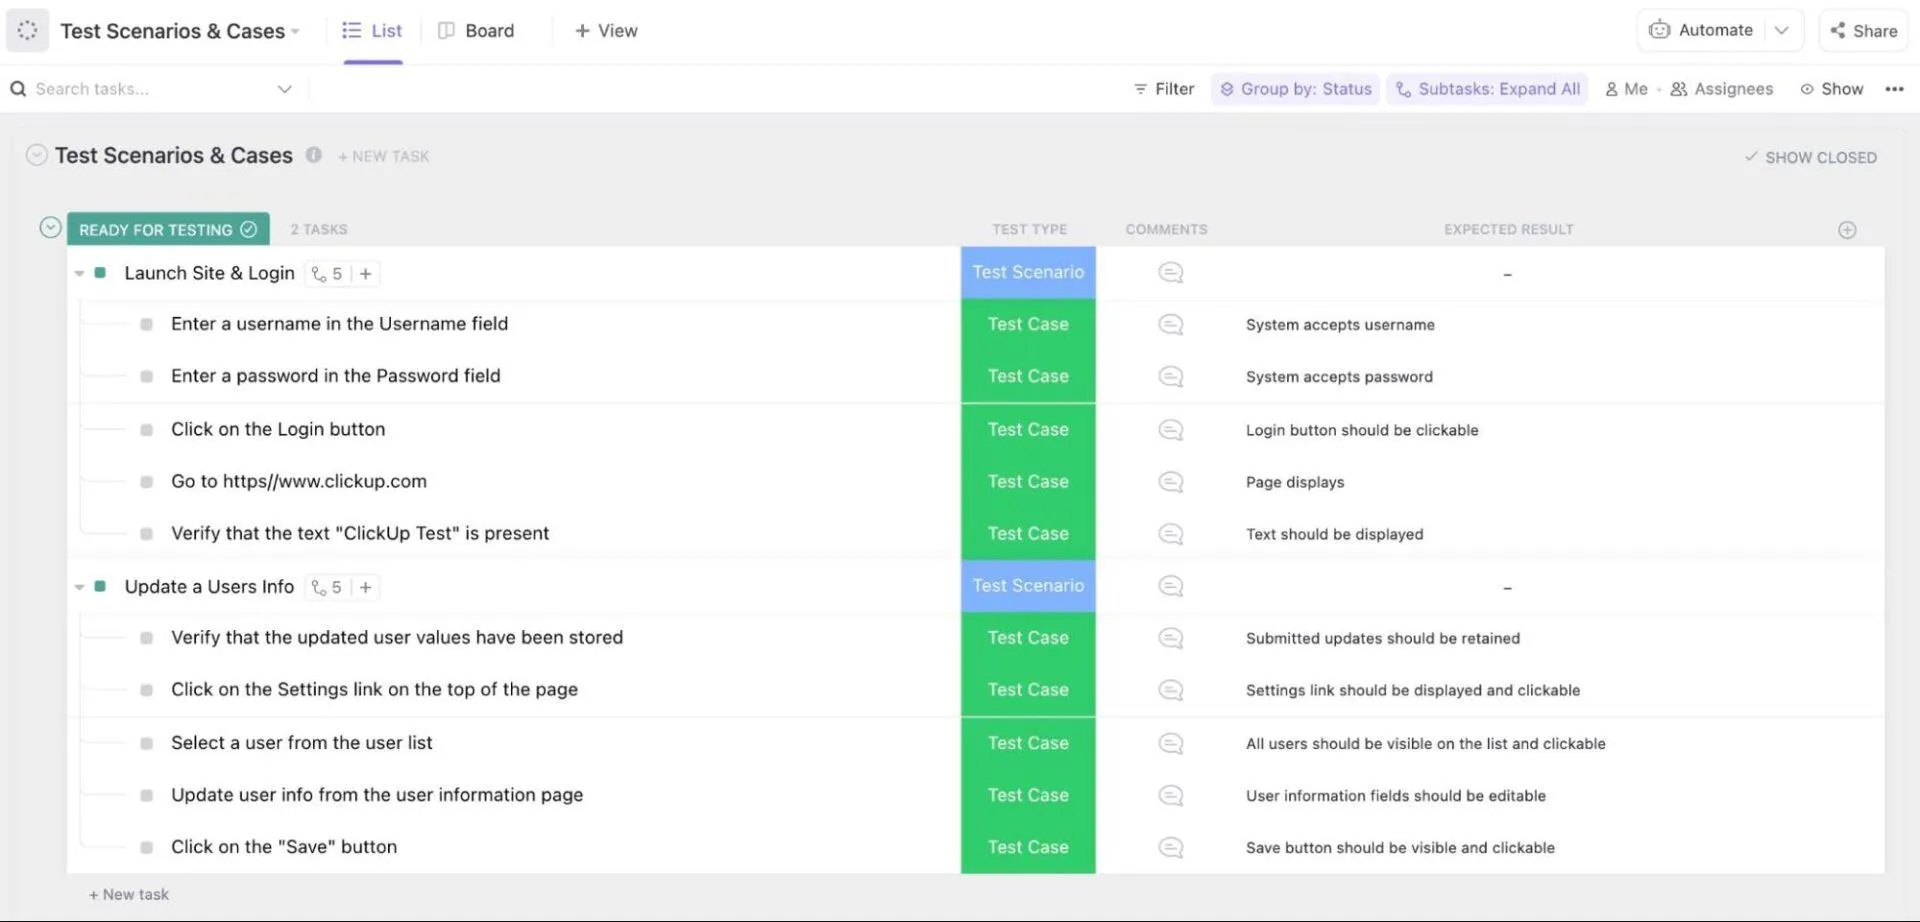
Структурирайте библиотеката си с тестови случаи. Създайте пространство за вашия продукт, папка за всяка функционална област (например, автентификация, плащания, регистрация) и списък за всеки тестов цикъл или спринт. Всяка задача се превръща в отделен тестов случай. Използвайте персонализираните полета на ClickUp, за да записвате компоненти като ID на тестовия случай, предварителни условия, тестови данни, ниво на приоритет и среда.
Напишете тестовите стъпки директно в задачата. Използвайте описанието на задачата, за да документирате последователните стъпки на изпълнение и очакваните резултати. Чеклистите работят добре за поредни процеси, при които тестиращият трябва да отбелязва всяко действие, докато описанието съдържа контекст като предварителни условия и тестови данни.
Проследявайте изпълнението и резултатите. Създавайте персонализирани статуси, които отразяват вашия работен поток при тестване: Не е започнато → В процес → Успешно → Неуспешно → Блокирано. Когато тестът се провали, превърнете го в задача за бъг или създайте свързана задача, възложена на разработчика, с приоритет, зависимости и краен срок. Интеграциите с GitHub и GitLab ви позволяват да свържете този бъг директно с PR-а, който го е въвел. Ако основната причина е дефект в кода, можете да възложите тази задача за бъг на ClickUp Codegen Agent, който чете задачата, свързаните спецификации и коментарите, пише корекцията и отваря pull request, като напредъкът се отразява обратно в задачата.
Съвет от професионалистите: Ръководителите на QA могат да получат незабавен обзор на всяка задача, като помолят ClickUp Brain да обобщи отворените задачи за бъгове. По този начин те разполагат с целия контекст, от който се нуждаят за прегледите на спринтовете, без да се налага да претърсват отделните задачи, за да си съставят цялостна картина.

Изпълнявайте тестови цикли с различни изгледи. Използвайте изгледа „Табло“, групиран по статус, за да видите разпределението на успешни/неуспешни тестове с един поглед по време на тестовото изпълнение. Изгледът „Таблица“ работи като традиционна тестова матрица, когато трябва да прегледате резултатите от десетки тестови случаи. Филтрирайте по отговорно лице, за да балансирате натоварването, или по приоритет, за да насочите първо „smoke test“-а към критичните пътища.
Шаблонът за управление на тестове в ClickUp ви предоставя централизиран начин за управление на целия работен процес по тестване, обхващащ различни функционални области, тестови сценарии и крайни случаи, на едно място. Използвайте го, за да проследявате обратната връзка от потребителите, да управлявате графиците за тестване, да наблюдавате напредъка на тестовете си и да оценявате резултатите „успешно/неуспешно“, без да се налага да преминавате от един инструмент към друг.

Управлявайте ефективно работните си процеси по тестване
Тестовият случай заслужава мястото си в момента, в който двама души могат да го изпълнят независимо един от друг и да стигнат до един и същ резултат – успех или неуспех. Всичко в това ръководство (едно действие на стъпка, ясни предварителни условия, очаквани резултати без място за интерпретация) служи на този единствен стандарт. Ако вече планирате спринтове в ClickUp, описаната по-горе настройка ви позволява да създавате, изпълнявате и проследявате тестови случаи заедно с откритите от тях бъгове, без да добавяте друг инструмент.
Регистрирайте се безплатно в ClickUp
Често задавани въпроси относно тестовите случаи
Колко тестови случая трябва да има едно изискване?
Едно изискване може да изисква един или десет тестови случая, в зависимост от това колко сценария, крайни случаи и варианти на входни данни включва. Идеята е да се обхванат всички реалистични пътища, като се осигури достатъчно покритие без излишък.
Каква е разликата между тестови случаи и тестови скриптове?
Тестовият случай документира какво да се тества и какъв резултат да се очаква, като е написан за ръчно изпълнение. Тестовият скрипт, от друга страна, е автоматизираната версия: код, който изпълнява същите стъпки програмно.
Колко подробни трябва да бъдат тестовите стъпки?
Разделете теста на логични, последователни стъпки, които са лесни за следване, без да е необходим предварителен контекст. Не обединявайте няколко действия в едно и не добавяйте ненужна сложност.
Тестовият сценарий посочва какво да се тества в един ред („Проверка на възстановяването на паролата“); тестовият случай уточнява как, като включва предварителни условия, стъпки, тестови данни и очаквани резултати. Един сценарий обикновено генерира от 3 до 10 тестови случая, които обхващат нормалния ход, невалидните входни данни и граничните условия. Сценариите са на първо място и определят планирането на покритието; тестовите случаи са на второ място и определят изпълнението.
Положителният тестов случай използва валидни входни данни и очаква успех: правилният имейл и парола влизат в системата. Отрицателният тестов случай използва невалидни или неочаквани входни данни и очаква системата да се провали безпроблемно: грешната парола показва „Невалидна парола“, без да създава сесия. Зрелите тестови набори имат съотношение приблизително 1:3 до 1:5 между положителни и отрицателни тестове, защото повечето грешки в производствената среда се намират в пътеките на грешките, а не в пътеките на успеха.
Тестовият план определя обхвата, подхода, ресурсите и графика за цялостната тестова дейност. Тестовият набор е колекция от тестови случаи, групирани за едно изпълнение, например „регресионен набор за версия 2.1“. Тестовият случай е основната единица и в двете: една документирана проверка с един резултат – успех или неуспех. Планът определя стратегията, наборът определя обхвата, а случаят определя резултата.