Bagi banyak dari kita, semuanya dimulai dengan satu server MCP. Seorang pengembang menghubungkan GitHub ke Claude atau Cursor, dan semuanya berjalan lancar. Kemudian seseorang menambahkan Slack, lalu Jira, lalu database internal.
Enam bulan kemudian, setiap pengembang memiliki berkas konfigurasi, kunci API, dan daftar server masing-masing.
Saat ini, Anda tidak tahu agen mana saja yang dapat mengakses data produksi. Seorang insinyur keluar, dan Anda harus melacak setiap token yang mereka buat. Menambahkan server baru berarti memperbarui 15 konfigurasi klien secara manual.
Hal yang menakutkan: ketika sebuah agen melakukan sesuatu yang tidak terduga, tidak ada satu pun log yang dapat menjelaskan mengapa hal itu terjadi sejak awal.
Token merupakan biaya kedua. Setiap server yang terhubung memuat definisi alatnya ke dalam jendela konteks. Dalam satu konfigurasi lima server, Anthropic mengukur sekitar 55.000 token definisi alat sebelum agen membaca satu permintaan pun.
Jadi, mengelola beberapa server MCP pada dasarnya bermuara pada dua tugas: mengontrol akses dari satu tempat dan menjaga agar daftar alat setiap agen tetap ringkas. Gateway MCP menangani tugas pertama secara default. Gateway ini menangani tugas kedua hanya saat menyaring atau mencari alat. Kami akan membahas lima gateway yang layak dievaluasi, berapa biayanya masing-masing, dan cara mengimplementasikannya tanpa mengganggu agen Anda.
TL;DR: Untuk mengelola beberapa server MCP dalam skala besar, letakkan server-server tersebut di balik satu gerbang MCP. Gerbang ini mengontrol siapa yang dapat memanggil setiap alat, menyimpan kredensial, dan mencatat setiap panggilan alat. Sebelum menghubungkan apa pun, hapus alat yang tidak terpakai dan berikan setiap tim hanya alat yang mereka butuhkan. Gerbang ini hanya memperkecil konteks model saat menyaring atau mencari alat. Pindahkan server baca-saja terlebih dahulu, dan uji semuanya melalui gerbang sebelum mengalihkan lalu lintas produksi.
Pilih gateway berdasarkan lokasi di mana agen Anda berjalan:
- Composio: otentikasi terkelola untuk ratusan aplikasi SaaS, tanpa perlu menjalankan server
- Docker MCP Gateway: pengembangan lokal, dengan setiap server berada di kontainernya masing-masing (gratis, lisensi MIT)
- IBM ContextForge: konfigurasi yang dihosting sendiri yang memerlukan satu set alat per tim dan API REST yang diubah menjadi alat MCP (gratis, Apache 2.0)
- Kong AI Gateway: tim yang sudah menggunakan Kong dan ingin menerapkan kebijakan yang sama untuk lalu lintas API dan MCP (mulai dari $25/bulan)
- Amazon Bedrock AgentCore Gateway: agen di AWS yang perlu mencari alat pada saat panggilan (dikenakan biaya per panggilan)
Apa Itu Gateway MCP?
Gateway MCP adalah titik akhir tunggal yang berada di antara klien AI Anda dan server MCP Anda. Claude, Cursor, atau agen Anda sendiri terhubung ke gateway ini sekali saja, dengan satu kredensial. Gateway ini menangani semua server yang berada di belakangnya.
Saat ada permintaan masuk, gateway memeriksa siapa yang mengirim permintaan dan alat apa saja yang dapat dilihat oleh pengguna atau agen tersebut. Gateway ini mengambil definisi alat dari setiap server hulu dan menambahkan awalan pada nama-nama tersebut agar github_create_issue dan jira_create_issue tidak bertabrakan. Apa pun yang telah Anda saring akan dibuang, sehingga model hanya melihat satu daftar yang bersih.
Saat model memilih suatu alat, gateway akan meneruskan panggilan ke server yang mengelolanya dan melampirkan kredensial server tersebut. Pada kebanyakan produk, agen tidak pernah menyimpan kredensial tersebut. Setiap panggilan melewati satu titik, sehingga gateway dapat mencatat apa yang dipanggil, oleh siapa, dan apa yang diterima sebagai respons.
Pemilihan alat dan keamanan server tetap bergantung pada cara Anda mengonfigurasi penyaringan dan izin, yang akan kita bahas di bagian panduan di bawah ini.
Catatan: Untuk mempelajari lebih lanjut tentang sisi klien dari koneksi ini, lihat cara kerja klien MCP. Untuk dasar-dasar protokol, mulailah dengan panduan Model Context Protocol kami.
Apa Perbedaan Gerbang MCP dengan Registry, Gerbang LLM, atau Gerbang API?
Keempatnya berada di antara klien dan sesuatu yang dibutuhkannya, itulah sebabnya tim sering kali menggunakannya secara bergantian.
Perbedaannya terletak pada jenis lalu lintas yang ditangani masing-masing. Gerbang MCP menentukan apakah sebuah agen dapat memanggil suatu alat, sedangkan registri hanya memberi tahu klien server mana saja yang tersedia dan tidak pernah meneruskan permintaan. Gerbang LLM dan API menangani lalu lintas yang berbeda: yang pertama memilih model mana yang akan menjawab prompt, sedangkan yang kedua melindungi panggilan HTTP biasa ke layanan Anda.
| Lapisan | Apa yang dipindahkan | Pertanyaan yang dijawabnya | Contoh |
| Gerbang MCP | Panggilan alat ke server MCP | Apakah agen ini dapat memanggil alat ini? | Docker MCP Gateway, IBM ContextForge, Amazon Bedrock AgentCore Gateway |
| Registry MCP | Metadata tentang server | Server apa saja yang ada, dan di mana lokasinya? | Registry MCP Resmi |
| Gerbang LLM | Permintaan inferensi model | Model mana yang memberikan solusi, dan dengan biaya berapa? | Kong AI Gateway, LiteLLM |
| Gerbang API | Lalu lintas HTTP dan gRPC | Apakah permintaan ini telah diotorisasi? | Kong Gateway, Amazon API Gateway |
Dalam praktiknya, batasannya menjadi kabur. Misalnya, alat seperti Kong AI Gateway mengalirkan lalu lintas LLM dan MCP melalui satu control plane, sedangkan ContextForge menjalankan registry bersamaan dengan gateway-nya. Saat membandingkan produk, periksa lapisan mana saja yang sebenarnya ditangani oleh masing-masing produk.
MCP Registry resmi diluncurkan pada September 2025, didukung oleh Anthropic, GitHub, PulseMCP, dan Microsoft. Setahun kemudian, layanan ini masih dalam tahap pratinjau. Gunakan layanan ini untuk menemukan server, tetapi tetap simpan daftar server yang telah Anda setujui sendiri.
Apakah Gerbang MCP Mengurangi Penggunaan Token?
Ya, tetapi hanya saat menyaring atau mencari alat. Setiap server MCP dilengkapi dengan serangkaian alat, dan setiap alat memiliki deskripsi tertulis yang harus dibaca oleh AI sebelum dapat menggunakannya. Dan deskripsi-deskripsi tersebut menghabiskan token. Sebuah gateway menyatukan semua server Anda di satu tempat. Kecuali Anda mengaturnya untuk menyaring, gateway tersebut tetap menampilkan semua alat dari setiap server kepada AI, sehingga AI membaca tumpukan deskripsi yang sama seperti sebelumnya.
Anda hanya menghemat token ketika gateway menyembunyikan alat-alat yang tidak dibutuhkan oleh suatu tugas.
Contoh: Data dari Anthropic sendiri menunjukkan di mana letak beban utamanya. Dalam konfigurasi lima server, GitHub menyumbang 35 alat yang setara dengan sekitar 26.000 token, sedangkan Slack menambahkan 11 alat yang setara dengan sekitar 21.000 token. Sentry, Grafana, dan Splunk secara bersama-sama menambahkan 12 alat lagi dengan nilai sekitar 8.000. Jadi, sebelum pembahasan dimulai, jumlahnya mencapai 58 alat dan sekitar 55.000 token, dan GitHub sendiri menyumbang hampir setengahnya. Menambahkan Jira menambah 17.000 lagi. Anthropic mengatakan bahwa mereka telah melihat definisi alat mencapai 134.000 token sebelum optimisasi.
Biaya hanyalah setengah dari masalahnya. Titik kegagalan yang umum terjadi adalah ketika model memilih alat yang salah atau memberikan parameter yang salah. Hal ini terutama terjadi ketika nama alat sangat mirip, seperti notification-send-user dan notification-send-channel. Dokumen Anthropic menyebutkan bahwa akurasi pemilihan alat mulai menurun setelah jumlah alat yang tersedia melebihi 30 hingga 50, dan beberapa server saja sudah bisa membuat Anda melampaui batas tersebut.
Solusi yang direkomendasikan oleh Anthropic adalah memuat alat pencarian di awal dan hanya menarik tiga hingga lima alat yang dibutuhkan untuk suatu tugas. Dalam pengujian dengan lebih dari 50 alat MCP, total konteks turun dari sekitar 77.000 token menjadi sekitar 8.700, yang dilaporkan Anthropic sebagai pengurangan sebesar 85%. Akurasi pada evaluasi MCP internalnya juga meningkat: Opus 4 naik dari 49% menjadi 74% dengan pencarian alat yang diaktifkan, dan Opus 4.5 naik dari 79,5% menjadi 88,1%.
Temuan perusahaan mengenai eksekusi kode dengan MCP bahkan lebih jauh lagi. Ketika sebuah agen menjelajahi folder berkas alat dan hanya membaca definisi yang dibutuhkannya, alur kerja dari Google Drive ke Salesforce berkurang dari 150.000 token menjadi 2.000. Namun, pendekatan ini memerlukan lingkungan sandbox untuk kode yang ditulis agen, yang merupakan biaya operasional tersendiri.
Gateway memberi Anda dua cara untuk menanganinya.
Yang pertama adalah menyaring daftar alat secara manual. Profil Docker memungkinkan Anda membuat daftar putih alat per server, server virtual ContextForge menerbitkan kumpulan alat yang dipilih secara manual dari beberapa server hulu, dan Tool Router dari Composio dapat mengikat sesi ke daftar yang tetap.
Yang kedua adalah pencarian pada saat panggilan. AgentCore Gateway dilengkapi dengan alat pencarian semantik bawaan yang memungkinkan agen melakukan kueri dalam bahasa sehari-hari, dan Composio juga dapat menemukan alat-alat tersebut pada saat runtime.
Panduan dari Anthropic adalah untuk mengambil tindakan begitu definisi melebihi 10.000 token atau Anda memiliki 10 alat atau lebih. Sebagian besar konfigurasi otomatisasi alur kerja AI dengan cepat melampaui batas tersebut, dan alur kerja multi-agen melampauinya lebih cepat lagi.
Catatan: Fitur pencarian memiliki keterbatasan tersendiri. Dalam uji perbandingan pada Desember 2025 yang melibatkan 2.792 alat, Stacklok—yang menjual pengoptimal pesaing—menemukan bahwa fitur pencarian alat Anthropic memilih alat yang tepat hanya 34% dari waktu. Arcade, vendor lain, melaporkan akurasi penemuan sebesar 56% hingga 64% dari total 4.027 alat. Kedua pengujian tersebut dilakukan saat fitur pencarian alat Anthropic masih dalam tahap beta, jadi uji terlebih dahulu lapisan pencarian apa pun terhadap katalog Anda sendiri sebelum mengandalkannya.
Apa Saja Gateway MCP Terbaik?
Banyak produk yang menyebut diri mereka sebagai gateway MCP, dan beberapa di antaranya lebih mirip direktori server. Daftar ini hanya mencakup alat-alat yang berada di tengah-tengah konfigurasi Anda. Agen-agen Anda terhubung ke satu titik akhir, gateway menjangkau server-server Anda di belakangnya, dan Anda mendapatkan setidaknya satu kendali nyata atas apa yang melewatinya.
Kontrol tersebut bisa berupa proses masuk, daftar putih alat, atau log audit.
Lima di antaranya lolos seleksi. Semuanya mengatasi masalah yang sama, namun dengan cara yang berbeda-beda. Pilihan yang tepat bergantung pada di mana agen Anda sudah berjalan: laptop pengembang, infrastruktur Anda sendiri, konfigurasi Kong yang sudah ada, AWS, atau aplikasi SaaS.
| Gateway | Paling cocok untuk | Fitur unggulan | Harga mulai dari | Di mana kelemahannya |
| Gateway MCP Docker | Pengembangan lokal di Docker Desktop | Setiap server berjalan dalam kontainernya sendiri, dengan daftar izin per-alat dalam profil | Gratis, sumber terbuka (MIT) | Versi tata kelola hanya tersedia melalui undangan dari Tim Penjualan Docker |
| IBM ContextForge | Tim platform yang mengelola sendiri | Server virtual memberikan setiap tim perangkat alatnya sendiri, dan API REST atau gRPC menjadi alat MCP | Gratis, sumber terbuka (Apache 2.0) | Anda dapat menjalankannya, memperbarui, dan menskalakannya sendiri |
| Kong AI Gateway | Tim yang sudah menggunakan Kong Konnect | Satu mesin kebijakan untuk lalu lintas API, LLM, dan MCP, dengan kontrol akses per-alat | $25 per bulan per control plane serverless | SSO dan log audit platform hanya tersedia di versi Enterprise |
| Amazon Bedrock AgentCore Gateway | Agen yang berjalan di AWS | Fitur pencarian alat semantik bawaan, dengan AgentCore Identity sudah termasuk tanpa biaya tambahan | Bayar per panggilan, tanpa batas minimum | Sistem penetapan harga berdasarkan penggunaan di beberapa layanan AgentCore membuat perkiraan biaya bulanan menjadi lebih sulit |
| Composio | Tim yang menghubungkan agen ke banyak aplikasi SaaS tanpa menjalankan server | Otentikasi terkelola untuk lebih dari 1.500 aplikasi, ditambah daftar alat tetap atau pencarian alat saat runtime dalam satu sesi Tool Router | Gratis untuk 100.000 panggilan alat per bulan | Panggilan alat dan kredensial yang disimpan dijalankan melalui cloud Composio, kecuali jika Anda mengatur penyebaran dengan membawa cloud sendiri (BYOC) |
Bagaimana kami meninjau perangkat lunak di ClickUp
Tim editorial kami mengikuti proses yang transparan, didukung oleh riset, dan netral terhadap vendor, sehingga Anda dapat yakin bahwa rekomendasi kami didasarkan pada nilai produk yang sesungguhnya.
Berikut ini adalah uraian terperinci mengenai cara kami meninjau perangkat lunak di ClickUp.
1. Docker MCP Gateway (Pilihan terbaik untuk pengembangan lokal di Docker Desktop)
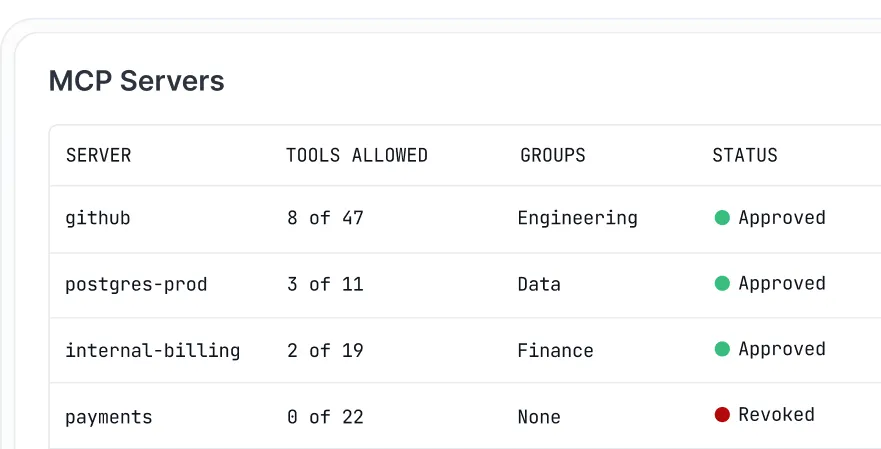
Docker MCP Gateway adalah mesin sumber terbuka di balik MCP Toolkit di Docker Desktop. Jika Anda sudah menggunakan Docker Desktop dengan toolkit yang diaktifkan, gateway ini berjalan di latar belakang tanpa perlu konfigurasi tambahan. Solusinya terhadap penyebaran server yang tak terkendali adalah kontainer. Setiap server MCP berjalan dalam kontainernya sendiri dengan hak akses, akses jaringan, dan sumber daya yang dibatasi, dan gateway hanya akan menjalankannya ketika sebuah agen membutuhkan salah satu alatnya.
Profil menyimpan konfigurasi di satu tempat. Sebuah profil mengelompokkan server yang dibutuhkan oleh sebuah proyek, dan setiap klien yang Anda hubungkan—baik itu Cursor, VS Code, Claude Desktop, maupun Claude Code—menggunakan konfigurasi yang sama. Anda dapat mengunggah profil ke registri OCI agar rekan tim dapat mengunduhnya, yang menggantikan 15 berkas konfigurasi yang diedit secara manual dengan satu definisi bersama.
Di dalam sebuah profil, Anda dapat mengaktifkan alat-alat tertentu, seperti `github.create_issue`, dan membiarkan bagian lain dari server tersebut tetap dinonaktifkan. Itulah cara Docker menjaga agar daftar alat dalam model tetap ringkas.
Kredensial tidak disimpan dalam berkas konfigurasi. Gateway ini mengambil rahasia dari penyimpanan rahasia Docker Desktop dan menambahkannya saat memulai server, serta menangani proses masuk OAuth untuk server yang membutuhkannya. Pencatatan (logging) dan pelacakan panggilan (call tracing) bawaan menunjukkan alat mana saja yang dijalankan. Gateway ini hanya merutekan panggilan, sedangkan pemrosesan logika dilakukan oleh agen AI yang Anda jalankan untuk otomatisasi. Untuk memulai, Katalog MCP Docker mencantumkan lebih dari 200 alat dan layanan.
- Jumlah kontainer per server: Setiap server MCP berjalan secara terisolasi dengan hak akses, akses jaringan, dan sumber daya yang dibatasi
- Profil yang dapat dibagikan: Kelompokkan server sekali saja, lalu unggah dan unduh profil tersebut melalui registri OCI sehingga seluruh tim menjalankan konfigurasi yang sama
- Daftar izin per alat: Aktifkan atau nonaktifkan alat-alat tertentu di dalam profil untuk menjaga agar daftar alat pada model tetap ringkas
- Penanganan rahasia dan OAuth: Kredensial diambil dari penyimpanan rahasia Docker Desktop, bukan dari berkas lingkungan, dan alur OAuth bawaan mencakup server yang memerlukan proses masuk
- Docker MCP Gateway: Gratis (open source, lisensi MIT)
- Docker Personal: $0
- Docker Pro: $11 per pengguna per bulan
- Tim Docker: $16 per pengguna per bulan
- Docker Business: $24 per pengguna per bulan (ditagih per tahun)
- G2: Ulasan belum cukup
- Capterra: Ulasan belum cukup
Keterbatasannya: Gateway ini dirancang untuk pengembang yang menjalankan server di mesin mereka sendiri. Versi tata kelola, yang dijual sebagai bagian dari Docker AI Governance, hanya tersedia atas undangan melalui tim Penjualan Docker, sehingga Anda tidak dapat mendaftar sendiri untuk kontrol kebijakan di seluruh tim. Anda dapat menjalankan gateway tanpa Docker Desktop melalui instalasi manual, tetapi pengelolaan rahasia tetap bergantung pada Desktop.
Cocok untuk: Pengembang dan tim kecil yang ingin setiap server MCP berada di kontainernya masing-masing dan memiliki satu konfigurasi bersama untuk semua klien AI mereka. Hindari jika: Anda membutuhkan SSO mandiri, akses berbasis peran antar tim, atau log audit berstandar kepatuhan untuk panggilan MCP.
Sebuah ulasan pengguna menyatakan:
Gateway MCP Docker memang sangat bagus untuk pengembangan lokal – isolasi kontainer per server, pengelolaan kredensial yang terintegrasi langsung ke dalam Docker Desktop – namun sebenarnya tidak dirancang untuk tata kelola perusahaan lintas tim dan lintas wilayah.
Cocok untuk: Pengembang dan tim kecil yang ingin setiap server MCP berada di kontainernya masing-masing serta memiliki satu konfigurasi bersama untuk semua klien AI mereka. Hindari jika: Anda membutuhkan SSO mandiri, akses berbasis peran antar tim, atau log audit berstandar kepatuhan untuk panggilan MCP.
Apa yang dikatakan pengguna nyata tentang Docker MCP Gateway
Sebuah ulasan pengguna mengatakan:
Gateway MCP Docker memang sangat bagus untuk pengembangan lokal – isolasi kontainer per server, serta pengelolaan kredensial yang terintegrasi langsung ke dalam Docker Desktop – namun gateway ini sebenarnya tidak dirancang untuk tata kelola perusahaan lintas tim dan lintas wilayah.
Gateway MCP Docker memang sangat bagus untuk pengembangan lokal – isolasi kontainer per server, pengelolaan kredensial yang terintegrasi langsung ke dalam Docker Desktop – namun gateway ini sebenarnya tidak dirancang untuk tata kelola perusahaan lintas tim dan lintas wilayah.
2. IBM ContextForge (Pilihan terbaik untuk pengaturan alat per tim yang dihosting sendiri)
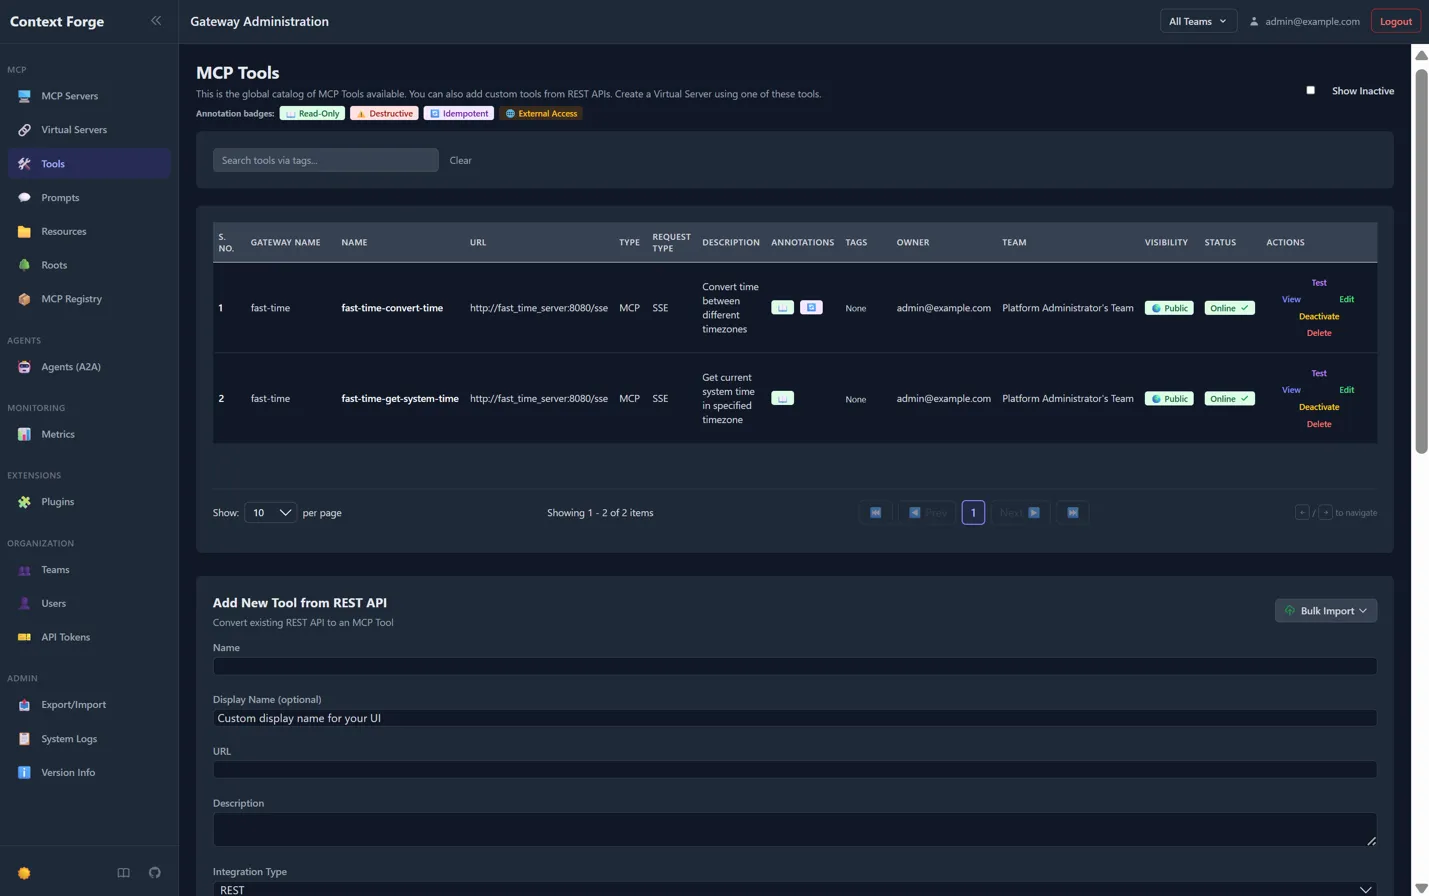
IBM ContextForge adalah gateway dan registry sumber terbuka yang dapat Anda jalankan di infrastruktur Anda sendiri. ContextForge menyatukan server MCP, layanan agent-to-agent (A2A), serta API REST atau gRPC biasa di balik satu titik akhir (endpoint). Anda dapat menginstalnya dari PyPI, menjalankannya sebagai kontainer, atau menerapkannya ke Kubernetes menggunakan Helm chart proyek tersebut.
Yang membedakannya adalah server virtual. Anda memilih alat dari semua yang terdaftar di gateway, menggabungkannya di bawah satu nama, dan mengarahkan klien ke titik akhir (endpoint) bundel tersebut. Seorang agen keuangan mendapatkan alat keuangan, seorang agen dukungan mendapatkan kumpulan alat yang berbeda, dan tidak ada yang memuat definisi milik yang lain. Setiap server virtual dapat bersifat pribadi, dibagikan dengan tim, atau publik.
Gateway ini juga mengubah API yang sudah Anda miliki menjadi alat MCP. Arahkan ke titik akhir REST, dan gateway ini akan mengambil skema JSON secara otomatis. Alat ini juga menerjemahkan layanan gRPC melalui refleksi server. Hal ini menghemat waktu Anda dari menulis server pembungkus untuk setiap API internal.
Setiap server hulu menyimpan pengaturan OAuth-nya sendiri, dan ContextForge menyimpan token per pengguna, sehingga dua server dapat menggunakan penyedia identitas yang berbeda. Antarmuka pengguna admin mencakup penampil log langsung, dan jejak dikirim melalui OpenTelemetry ke backend seperti Jaeger, Zipkin, dan Datadog. Lebih dari 40 plugin menambahkan transportasi dan integrasi tambahan.
- Server virtual: Gabungkan sekumpulan alat yang dipilih secara cermat dari beberapa server hulu dan berikan setiap tim atau agen titik akhir (endpoint) masing-masing
- Konversi REST dan gRPC: Ubah API yang sudah ada menjadi alat MCP, dengan skema JSON yang diambil secara otomatis
- OAuth per server: Berikan setiap server hulu penyedia identitas dan cakupan (scopes) tersendiri, dengan token disimpan per pengguna
- Penelusuran OpenTelemetry: Kirim jejak ke Jaeger, Zipkin, Tempo, Datadog, atau New Relic
- ContextForge: Gratis (open source, Apache 2.0)
- Infrastruktur: Anda membayar sendiri biaya hosting, basis data, dan cache Redis (opsional)
- G2: Ulasan belum cukup
- Capterra: Ulasan belum cukup
Keterbatasannya: Anda harus menjalankan, memperbarui, dan menskalakannya sendiri. Gateway ini tidak akan berjalan sampai Anda membuat kunci rahasia yang kuat. Proyek ini merekomendasikan PostgreSQL untuk produksi, dan dukungan diberikan melalui GitHub issues serta diskusi.
Cocok untuk: Tim platform yang ingin menghosting sendiri, memberikan setiap tim perangkatnya sendiri, dan mengubah API internal menjadi alat MCP. Hindari jika: Anda menginginkan layanan terkelola daripada menjalankan gateway sendiri.
Cocok untuk: Tim platform yang ingin menghosting sendiri, memberikan setiap tim perangkatnya masing-masing, dan mengubah API internal menjadi alat MCP. Jangan gunakan jika: Anda menginginkan layanan terkelola daripada mengelola gateway sendiri.
Apa yang dikatakan pengguna nyata tentang IBM ContextForge
Sebuah ulasan pengguna mengatakan:
Berlisensi Apache, dirancang untuk mereka yang sudah menjalankan infrastruktur Kubernetes skala besar. Platform ini telah berkembang menjadi solusi yang benar-benar mumpuni — tata kelola yang sesungguhnya, pemantauan, serta kemampuan mengelola MCP bersamaan dengan API perusahaan Anda yang lain. Meskipun lebih rumit untuk diimplementasikan dibandingkan opsi-opsi yang lebih ringan, ini bukanlah proyek yang bisa diselesaikan dalam waktu singkat.
Berlisensi Apache, dirancang untuk mereka yang sudah mengoperasikan infrastruktur Kubernetes skala besar. Platform ini telah berkembang menjadi solusi yang benar-benar mumpuni — tata kelola yang sesungguhnya, pemantauan, serta kemampuan mengelola MCP bersamaan dengan API perusahaan Anda yang lain. Meskipun lebih rumit untuk diimplementasikan dibandingkan opsi-opsi yang lebih kecil, ini bukanlah proyek yang bisa diselesaikan dalam akhir pekan.
3. Kong AI Gateway (Pilihan terbaik untuk tim yang sudah menggunakan Kong)
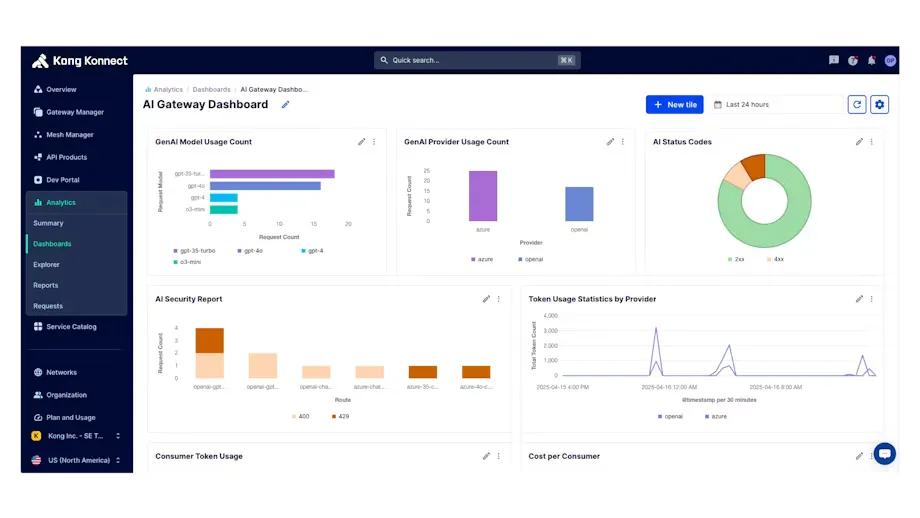
Kong memperlakukan lalu lintas MCP sebagai jenis lalu lintas API lainnya. Jika tim Anda sudah menjalankan Kong Gateway atau Kong Konnect, dukungan MCP tersedia dalam bentuk plugin pada gateway yang sudah Anda operasikan. Fitur ini akan menggunakan otentikasi, pembatasan laju, dan pencatatan yang sama dengan yang Anda gunakan untuk API Anda.
Komponen utamanya adalah plugin AI MCP Proxy. Plugin ini dapat ditempatkan di depan server MCP yang sudah Anda jalankan, atau mengubah API apa pun yang memiliki skema OpenAPI menjadi alat MCP tanpa perlu kode khusus. Anda juga dapat menggabungkan alat dari beberapa API ke dalam satu titik akhir (endpoint) MCP, sehingga agen hanya perlu terhubung sekali, bukan sekali per layanan.
Kontrol akses bekerja per alat. Anda menetapkan daftar izinkan dan tolak berdasarkan konsumen atau grup konsumen, dan ketika sebuah agen meminta daftar alatnya, Kong hanya mengembalikan alat-alat yang dapat digunakan oleh pemanggil tertentu tersebut. Setiap upaya yang diizinkan atau ditolak dicatat dalam log audit plugin. Karena agen tidak pernah memuat alat yang tidak dapat dipanggilnya, daftar yang telah difilter ini juga menjaga agar konteksnya tetap lebih ringkas.
Proses masuk (sign-in) dijalankan melalui plugin otentikasi Kong, termasuk OpenID Connect dan plugin AI MCP OAuth2. Log lalu lintas MCP mencatat ID sesi, metode JSON-RPC, muatan (payload), latensi, dan kesalahan, serta Anda dapat mengirim jejak (traces) ke OpenTelemetry. Jika Anda juga merutekan lalu lintas LLM melalui AI Gateway Kong, lalu lintas model dan lalu lintas alat berbagi satu bidang kendali (control plane).
- Konversi REST ke MCP: Ubah API apa pun yang memiliki skema OpenAPI menjadi alat MCP tanpa perlu menulis server
- ACL per alat: Izinkan atau tolak alat tertentu berdasarkan pengguna atau kelompok pengguna, sehingga daftar alat setiap pemanggil hanya menampilkan alat yang diizinkan untuk digunakan
- Log audit MCP: Mencatat setiap upaya akses alat yang diizinkan dan ditolak
- Agregasi alat: Gabungkan alat dari beberapa API ke dalam satu titik akhir MCP
- Uji coba gratis: 30 hari akses ke fitur-fitur Enterprise
- Konnect Plus: $25 per bulan per control plane serverless, termasuk 1 juta permintaan API
- Permintaan tambahan: $200/bulan per 1 juta permintaan tambahan
- Platform kontrol hibrida: $200/bulan
- Platform kontrol cloud khusus: $500/bulan, ditambah $0,15 per GB bandwidth
- Perusahaan: Harga khusus, ditagih setiap tahun
- G2: 4,4/5 (lebih dari 300 ulasan)
- Capterra: Belum ada ulasan yang cukup
Keterbatasan: SSO dan log audit platform hanya tersedia untuk edisi Enterprise di Konnect. Plugin AI MCP Proxy tidak mendukung koneksi upstream WebSocket atau gRPC, dan batasan keamanan AI tidak berlaku untuk permintaan MCP. Konversi REST memerlukan skema OpenAPI yang valid untuk setiap API, dan ACL per-alat memerlukan Kong Gateway 3.13 atau versi yang lebih baru. Ping dari klien MCP juga dihitung dalam total permintaan bulanan Anda.
Cocok untuk: Tim yang sudah menggunakan Kong dan ingin lalu lintas MCP diatur oleh kebijakan yang sama dengan API mereka. Lewati jika: Anda saat ini tidak menggunakan Kong, atau Anda membutuhkan SSO tanpa kontrak Enterprise.
Paling cocok untuk: Tim yang sudah menggunakan Kong dan ingin lalu lintas MCP diatur oleh kebijakan yang sama dengan API mereka. Lewati jika: Anda belum menggunakan Kong saat ini, atau Anda memerlukan SSO tanpa kontrak Enterprise.
Apa yang dikatakan pengguna nyata tentang Kong AI Gateway
Sebuah ulasan pengguna mengatakan:
Hal ini masuk akal jika Anda sudah menggunakan Kong. Ini bukan sekadar penambahan MCP, melainkan dukungan yang dirancang khusus, termasuk lalu lintas antar-agen, dan mereka bermitra dengan perusahaan tata kelola berbasis AI pada pertengahan Juli untuk mengintegrasikan pemeriksaan kebijakan langsung ke dalam gateway. Namun, beberapa fitur yang lebih mendalam mungkin memerlukan paket berbayar.
Hal ini masuk akal jika Anda sudah menggunakan Kong. Ini bukan sekadar MCP yang ditambahkan begitu saja, melainkan dukungan yang benar-benar dirancang khusus, termasuk lalu lintas antar-agen, dan mereka bermitra dengan perusahaan tata kelola berbasis AI pada pertengahan Juli untuk mengintegrasikan pemeriksaan kebijakan langsung ke dalam gateway. Namun, beberapa fitur yang lebih mendalam mungkin memerlukan paket berbayar.
4. Amazon Bedrock AgentCore Gateway (Pilihan terbaik untuk agen yang berjalan di AWS)
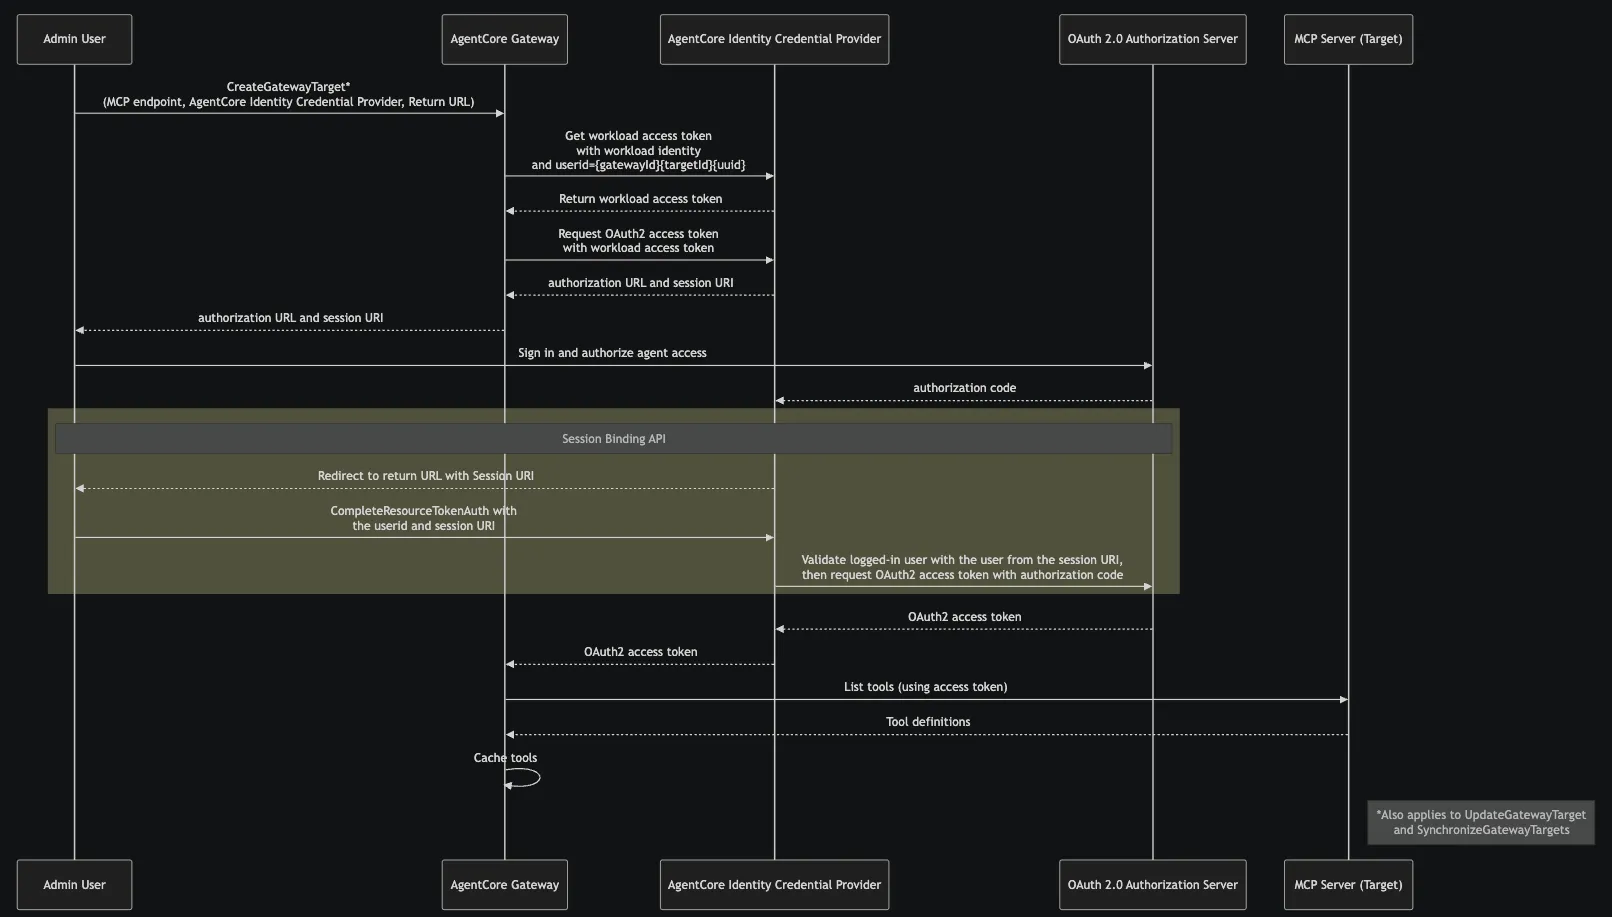
Amazon Bedrock AgentCore Gateway adalah opsi yang sepenuhnya dikelola oleh AWS, sehingga tidak perlu menghosting atau menskalakan apa pun. Gateway ini menyediakan satu titik akhir (endpoint) bagi para agen untuk alat-alat mereka. AgentCore juga mengubah spesifikasi OpenAPI dan Smithy, fungsi Lambda, serta server MCP yang sudah ada menjadi alat MCP tanpa perlu kode khusus. Gateway ini mencakup integrasi satu klik untuk Salesforce, Slack, Jira, Asana, dan Zendesk.
Fitur pencarian alat sudah terintegrasi. Jika Anda mengaktifkan pencarian semantik saat membuat gateway, agen akan mendapatkan alat pencarian (x_amz_bedrock_agentcore_search) yang dapat mereka gunakan untuk melakukan kueri dalam bahasa sehari-hari. Dengan demikian, mereka hanya mengambil alat yang dibutuhkan untuk suatu tugas, bukan memuat seluruh katalog. Ini adalah pola sesuai permintaan yang sama seperti yang dijelaskan oleh Anthropic, yang dijalankan di gateway, bukan di klien.
Otentikasi berfungsi dua arah. Saat masuk, gateway memeriksa siapa yang melakukan panggilan melalui AWS IAM atau JWT dari penyedia identitas Anda. Saat keluar, gateway tersebut masuk ke setiap alat menggunakan OAuth, kunci API, atau peran IAM, dan menambahkan kredensial tersebut secara otomatis, sehingga agen tidak pernah menyimpannya. AgentCore Identity tidak dikenakan biaya tambahan saat Anda menggunakannya melalui gateway, dan AgentCore Policy dapat memeriksa setiap panggilan alat berdasarkan aturan yang ditulis dalam Cedar.
Gateway ini kompatibel dengan kerangka kerja open-source, termasuk CrewAI, LangGraph, LlamaIndex, dan Strands Agents, serta dapat digunakan dengan model apa pun. Pembaruan pada Juni 2026 menambahkan prompt dan sumber daya MCP, pengelolaan streaming dan sesi, permintaan persetujuan di tengah tugas, serta pertukaran token OAuth atas nama pihak lain.
- Pencarian alat semantik: Biarkan agen menemukan alat yang tepat dengan kueri dalam bahasa sehari-hari, bukan dengan memuat setiap definisi
- Konversi alat tanpa kode: Ubah spesifikasi OpenAPI, model Smithy, fungsi Lambda, dan server MCP yang sudah ada menjadi alat MCP
- Otentikasi dua arah: Verifikasi pemanggil saat masuk dan tambahkan kredensial masing-masing alat saat keluar
- Integrasi satu klik: Hubungkan Salesforce, Slack, Jira, Asana, dan Zendesk tanpa perlu membangun server
- Tingkat Gratis: Kredit AWS Free Tier hingga $200 untuk pelanggan baru
- Panggilan alat (ListTools, InvokeTool, Ping): $0,005 per 1.000
- API Pencarian: $0,025 per 1.000
- Indeksasi alat: $0,02 per 100 alat per bulan
- Identitas AgentCore: Tidak ada biaya tambahan saat digunakan melalui gateway
- G2: Ulasan belum cukup
- Capterra: Ulasan belum cukup
Keterbatasannya: Layanan ini hanya berjalan di AWS, sehingga Anda tidak dapat menghostingnya sendiri. Penetapan harga didasarkan pada penggunaan di beberapa layanan AgentCore, yang membuat biaya bulanan lebih sulit diprediksi dibandingkan dengan biaya tetap. Dalam contoh dari AWS sendiri, sebuah agen yang menangani 50 juta interaksi per bulan, dengan masing-masing satu pencarian dan empat panggilan alat, biayanya sekitar $2.250 per bulan, dan pencarian menyumbang lebih dari setengah dari jumlah tersebut. Pencarian semantik tersedia di 18 Wilayah AWS. Setiap gateway hanya menerima versi protokol MCP yang Anda konfigurasikan, dan observabilitas dijalankan melalui CloudWatch dengan biaya terpisah.
Cocok untuk: Tim yang menjalankan agen di AWS dan menginginkan fitur pencarian alat serta pengelolaan kredensial tanpa perlu mengoperasikan gateway. Hindari jika: Anda perlu menghosting sendiri, menjalankan layanan di berbagai cloud, atau menginginkan tagihan bulanan yang tetap dan dapat diprediksi.
Cocok untuk: Tim yang menjalankan agen di AWS dan menginginkan fitur pencarian alat serta pengelolaan kredensial tanpa perlu mengoperasikan gateway. Hindari jika: Anda perlu menghosting sendiri, menjalankan layanan di berbagai cloud, atau menginginkan tagihan bulanan yang tetap dan dapat diprediksi.
Apa yang dikatakan pengguna nyata tentang Amazon Bedrock AgentCore Gateway?
Sebuah ulasan pengguna mengatakan:
Kompleksitas ini berasal dari beberapa aspek: 1) pengguna perlu menyiapkan kredensial dan lingkungan AWS; 2) pengembang harus menulis dan memberi anotasi kode agen mereka secara menyeluruh untuk menggunakan AgentCore; dan 3) pengelolaan konteks memerlukan model pemrograman khusus yang mungkin tidak kompatibel dengan setiap kerangka kerja.
Kompleksitas ini berasal dari beberapa aspek: 1) pengguna perlu menyiapkan kredensial dan lingkungan AWS; 2) pengembang harus menulis dan memberi anotasi kode agen mereka secara lengkap untuk menggunakan AgentCore; dan 3) pengelolaan konteks memerlukan model pemrograman tertentu yang mungkin tidak kompatibel dengan setiap kerangka kerja.
5. Composio (Pilihan terbaik untuk menghubungkan agen ke aplikasi SaaS tanpa perlu menjalankan server)
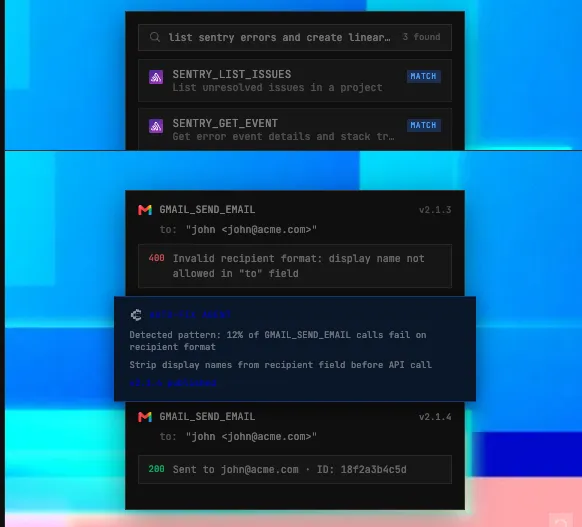
Composio adalah platform terkelola yang menghubungkan agen ke lebih dari 1.500 aplikasi, termasuk Gmail, Slack, GitHub, HubSpot, dan Salesforce. Tidak ada server yang perlu dijalankan. Agen atau klien AI Anda terhubung ke satu URL MCP, dan Composio menangani proses masuk untuk setiap aplikasi, mulai dari alur OAuth dan kunci API hingga pembaruan token.
Sebagian besar proses gerbang terjadi di Tool Router. Anda membuat sesi untuk setiap pengguna dengan toolkit yang mereka butuhkan, dan Composio mengembalikan titik akhir MCP yang memiliki cakupan terbatas. Di dalam sesi, Anda dapat menetapkan daftar alat yang tepat, memblokir alat tertentu, atau menyaring berdasarkan petunjuk MCP seperti "hanya baca" atau "destruktif". Alat tersebut juga dapat mencari katalognya saat runtime dan memuat hanya alat yang dibutuhkan oleh suatu tugas, sehingga konteks agen tetap ringkas.
Izin dapat mensyaratkan seseorang untuk menyetujui panggilan alat pada setiap panggilan atau sekali per sesi, dengan pengaturan penggantian "selalu izinkan" atau "selalu tolak" per alat. Sesi dibuat per pengguna, sehingga akun yang terhubung milik setiap orang tetap terpisah, dan satu orang dapat menghubungkan lebih dari satu akun untuk aplikasi yang sama. Jika sebuah aplikasi tidak ada dalam katalog tetapi memiliki server MCP, Anda dapat menambahkannya sebagai server kustom secara gratis.
Gerbang ini kompatibel dengan Claude, ChatGPT, Cursor, Claude Code, dan klien MCP lainnya, serta kerangka kerja seperti LangChain, LlamaIndex, CrewAI, dan OpenAI Agents SDK. Untuk tugas multi-langkah, Composio menyediakan runtime jarak jauh di mana setiap eksekusi berjalan di dalam sandbox terisolasi masing-masing. Perusahaan ini melaporkan kepatuhan terhadap SOC 2 Tipe II dan sertifikasi ISO 27001:2022.
Fitur unggulan
- Otentikasi terkelola: Mengelola OAuth, kunci API, dan pembaruan token untuk lebih dari 1.500 aplikasi tanpa perlu membangun alur masuk
- Sesi Tool Router: Berikan setiap pengguna titik akhir MCP yang dibatasi cakupannya, yang hanya berisi toolkit dan alat yang mereka butuhkan
- Pencarian alat runtime: Telusuri seluruh katalog dan muat hanya alat-alat yang dibutuhkan oleh suatu tugas
- Kontrol persetujuan: Memerlukan persetujuan manusia pada setiap panggilan, sekali per sesi, atau tidak sama sekali, dengan pengecualian per alat
Harga
- Gratis: 100.000 panggilan alat per bulan
- Skala: $29/bulan
- Perusahaan: Harga khusus
Peringkat
- G2: Ulasan belum cukup
- Capterra: Ulasan belum cukup
Keterbatasannya: Ini adalah layanan terkelola, sehingga panggilan alat Anda dan kredensial pengguna yang tersimpan diproses melalui cloud Composio, kecuali jika Anda mengonfigurasi penyebaran "bring-your-own-cloud". Saat Anda terhubung melalui MCP, hook panggilan alat SDK dan perubahan skema tidak dijalankan, serta alat kustom yang didefinisikan dalam kode Anda sendiri tidak tersedia di titik akhir MCP. Pada Mei 2026, Composio mengungkap insiden keamanan yang memaparkan sekitar 0,3% koneksi aktif, sebagian besar di antaranya adalah GitHub, dan mengharuskan pelanggan untuk mengganti kunci API mereka. Sertakan laporannya dalam tinjauan keamanan Anda.
Cocok untuk: Tim yang agennya membutuhkan banyak aplikasi SaaS dan proses masuk per pengguna, tanpa perlu menjalankan server apa pun. Hindari jika: Alat-alat Anda sebagian besar berupa API internal, atau kebijakan keamanan Anda tidak mengizinkan pihak ketiga menyimpan token OAuth pengguna.
Cocok untuk: Tim yang agennya membutuhkan banyak aplikasi SaaS dan proses masuk per pengguna, tanpa perlu menjalankan server apa pun. Hindari jika: Alat yang Anda gunakan sebagian besar berupa API internal, atau kebijakan keamanan Anda tidak mengizinkan pihak ketiga menyimpan token OAuth pengguna.
Apa yang dikatakan pengguna nyata tentang Composio
Sebuah ulasan pengguna mengatakan:
Sebuah platform MCP yang dikelola dengan pustaka yang sangat besar, hampir 1.000+ aplikasi seperti Gmail dan Slack. Keunggulan utamanya adalah Anda tidak perlu membangun dan memelihara setiap integrasi sendiri, dan Composio juga mendukung self-hosting di VPC serta SDK tertanam untuk opsi penerapan yang fleksibel.
Sebuah platform MCP yang dikelola dengan pustaka yang sangat besar, hampir 1.000+ aplikasi seperti Gmail dan Slack. Keuntungan utamanya adalah Anda tidak perlu membangun dan memelihara setiap integrasi sendiri, dan Composio juga mendukung self-hosting di VPC serta SDK tertanam untuk opsi penerapan yang fleksibel.
Berapa Biaya Gerbang MCP?
Harganya tergantung pada apakah Anda membayar untuk layanan terkelola atau mengelola infrastrukturnya sendiri.
Gateway open-source tidak memungut biaya lisensi, tetapi Anda tetap harus membayar biaya hosting, pemeliharaan, dan keamanan. Gateway yang dikelola mengenakan biaya untuk panggilan alat, pencarian, control plane, atau penggunaan lainnya.
| Biaya | Composio | Docker MCP Gateway | IBM ContextForge | Kong AI Gateway | Amazon Bedrock AgentCore Gateway |
| Gateway | 100.000 panggilan alat per bulan gratis | Gratis, sumber terbuka (MIT) | Gratis, sumber terbuka (Apache 2.0) | Mulai dari $25 per bulan per control plane serverless | Tanpa biaya di muka atau batas minimum |
| Penggunaan berbayar | Harga: $29/bulan, penawaran khusus untuk perusahaan | Paket langganan Docker terpisah dari gateway sumber terbuka | Biaya hosting dan operasional Anda | $200 per bulan untuk setiap tambahan 1 juta permintaan API | $0,005 per 1.000 panggilan API |
| Penyaringan alat atau pencarian | Pencarian runtime atau daftar alat yang tetap | Daftar putih per-alat dalam profil | Server virtual dengan alat-alat terpilih | ACL per alat | $0,025 per 1.000 panggilan pencarian; $0,02 per 100 alat yang diindeks per bulan |
| Otentikasi | OAuth yang dikelola, kunci API, dan pembaruan token | Rahasia Docker dan alur OAuth | Opsi otentikasi gateway dan hulu | Plugin otentikasi Kong | IAM, JWT, OAuth, kunci API, dan AgentCore Identity |
| Log dan observabilitas | Log eksekusi dan kontrol bervariasi tergantung pada paket yang dipilih | Pencatatan dan pelacakan panggilan bawaan | Log admin dan OpenTelemetry | Log audit dan metrik MCP; log audit platform hanya tersedia di edisi Enterprise | Observabilitas CloudWatch dengan tarif terpisah |
| Biaya operasional utama | Ketergantungan pada layanan terkelola dan penggunaan | Kontrol lingkungan Docker dan tim berbayar | Hosting, basis data, pemeliharaan, dan penskalaan | Batasan paket Kong dan fitur Enterprise | Penggunaan di seluruh Gateway, pencarian, CloudWatch, dan layanan AWS yang terhubung |
Gateway mana yang lebih murah tergantung pada apa yang sudah Anda jalankan. Composio dan Amazon Bedrock AgentCore Gateway mengalihkan lebih banyak pekerjaan infrastruktur ke pihak vendor dan mengenakan biaya berdasarkan penggunaan. Docker MCP Gateway dan IBM ContextForge tidak memungut biaya lisensi, tetapi Anda harus menanggung biaya hosting dan pemeliharaannya. Kong menjadi pilihan yang paling masuk akal secara finansial jika tim Anda sudah menggunakan Kong, karena mengadopsinya hanya untuk MCP akan menambah platform baru dan biaya lisensi.
Cara Memilih Gateway MCP
Harga dapat mempersempit daftar pilihan, tetapi jarang menjadi penentu keputusan Anda.
Titik awal yang lebih baik adalah masalah yang membuat Anda mencari solusi ini. Sebagian besar tim menghadapi salah satu dari dua masalah berikut: mereka tidak dapat melihat atau mengontrol siapa yang memanggil alat mana, atau agen mereka memuat begitu banyak definisi alat sehingga mulai memilih yang salah. Beberapa tim mengalami kedua masalah tersebut.
Setelah Anda mengetahui masalah mana yang paling merugikan, Anda akan tahu apa yang harus dilakukan dengan baik oleh gateway tersebut dan fitur mana yang bisa Anda abaikan.
Mulailah dari tempat agen-agen Anda sudah berjalan
Kelima gateway dalam panduan ini mencakup dasar-dasar yang sama, sehingga faktor penentu biasanya adalah stack yang sudah Anda miliki.
Jika agen-agen Anda sebagian besar beroperasi di dalam aplikasi SaaS atas nama pengguna individu, Composio paling menghemat waktu, karena platform ini mengelola koneksi OAuth setiap pengguna untuk Anda. Komprominya adalah kredensial tersebut disimpan di cloud Composio, yang perlu ditinjau oleh tim keamanan Anda.
Bagi tim yang menghadapi masalah alur kerja yang terputus-putus dan tersebar di laptop para pengembang, Docker MCP Gateway adalah langkah awal yang tepat. Solusi ini cocok untuk tim yang sudah menggunakan Docker Desktop, menjalankan setiap server dalam kontainernya sendiri, dan memungkinkan seluruh tim berbagi satu profil. Jika nantinya Anda membutuhkan tata kelola di tingkat tim, Anda perlu melakukan diskusi terpisah dengan Tim Penjualan Docker.
Tim platform yang lebih memilih mengelola infrastrukturnya sendiri cenderung memilih IBM ContextForge. Server virtualnya memberikan setiap tim perangkatnya sendiri, dan dapat mengubah layanan REST dan gRPC internal menjadi alat MCP. Anda juga harus menangani pembaruan, penskalaan, dan tugas piket yang menyertai pengoperasian mandiri.
Kong AI Gateway menempatkan lalu lintas MCP di bawah kebijakan yang sama yang sudah diterapkan tim Anda untuk API-nya. Jika Anda memerlukan SSO atau log audit platform, pertimbangkan untuk menggunakan edisi Enterprise, karena keduanya hanya tersedia di edisi Enterprise.
Bagi tim yang membangun di AWS, Amazon Bedrock AgentCore Gateway memastikan semuanya terkelola dengan baik dan menambahkan fitur pencarian alat berbasis semantik di gateway. Hitunglah perkiraan tagihan berdasarkan penggunaan sejak dini, karena panggilan pencarian, panggilan alat, dan CloudWatch masing-masing ditagih secara terpisah.
Jika Anda mengelola beberapa server yang stabil untuk tim kecil, Anda mungkin belum memerlukan gateway. Konfigurasi bersama dalam sistem kontrol versi ditambah manajer rahasia dapat memenuhi kebutuhan tersebut hingga Anda memerlukan izin per tim atau log terpusat.
Apa yang harus Anda periksa sebelum melakukan commit?
Setelah Anda memiliki kandidat terdepan, ujilah pada lingkungan Anda sendiri sebelum menandatangani apa pun. Halaman fitur sering kali mengabaikan detail yang penting di kemudian hari, jadi diskusikan beberapa pertanyaan spesifik dengan pimpinan tim keamanan dan platform Anda:
- Akses: Apakah Anda dapat mengatur izin per pengguna, tim, atau agen, atau hanya untuk seluruh gateway?
- Konteks: Apakah alat ini menyaring alat-alat menggunakan daftar putih atau server virtual, mencarinya saat pemanggilan, atau keduanya?
- Kredensial: Apakah gateway ini mendukung alur OAuth, kunci API, dan peran IAM yang dibutuhkan server Anda, serta di mana kredensial tersebut disimpan?
- Log: Apakah sistem ini mencatat setiap panggilan alat, atau hanya perubahan akun dan konfigurasi?
- Kegagalan: Apa yang dilihat oleh agen ketika server hulu mengalami timeout, dan apakah permintaan yang diulang dapat menjalankan operasi penulisan dua kali?
Jawaban-jawaban tersebut biasanya sudah cukup untuk menentukan. Jika sebuah gateway hanya mencatat perubahan pengaturan dan tidak dapat menunjukkan alat apa saja yang sebenarnya digunakan oleh agen Anda, gateway tersebut tidak akan lolos dalam audit. Dan jika gateway tersebut menghubungkan server Anda tanpa memangkas daftar alatnya, agen Anda tetap akan memuat setiap definisi alat, sehingga penggunaan token Anda tetap sama.
Bagaimana Cara Memigrasikan Server MCP yang Sudah Ada ke Gateway?
Peluncuran yang paling aman adalah dengan memindahkan satu server berisiko rendah terlebih dahulu dan menjaga jalur lama tetap berfungsi hingga jalur baru terbukti andal.
Mulailah dengan inventarisasi
Untuk setiap server, catat siapa pemiliknya, alat apa saja yang ditawarkannya, data apa saja yang dapat diaksesnya, dan perkiraan jumlah token yang dibutuhkan untuk definisi alatnya. Inilah saat yang tepat untuk melakukan penyederhanaan. Sebagian besar katalog berisi alat yang sudah berbulan-bulan tidak digunakan, dan menghapusnya sebelum migrasi akan mengurangi beban tata kelola yang harus Anda tangani.
Kelompokkan server berdasarkan batas kepercayaan
Tempatkan server yang membaca data pribadi, server yang menangani konten yang tidak tepercaya, dan server yang dapat mengirim data ke luar dalam rangkaian alat yang terpisah, sehingga satu agen tidak pernah menangani ketiganya sekaligus. Kombinasi itulah yang memungkinkan demo injeksi prompt MCP GitHub dari Invariant Labs. Selain itu, pastikan bahwa setiap server masih dipelihara. Beberapa server referensi MCP asli, termasuk GitHub dan Slack, kini berada di arsip dan tidak lagi menerima pembaruan.
Setelah kelompok-kelompok tersebut terbentuk, jalankan uji coba singkat
- Arahkan server read-only melalui gateway terlebih dahulu, sementara server yang mendukung penulisan tetap menggunakan koneksi langsung
- Hubungkan satu klien uji coba dan pastikan klien tersebut dapat masuk, menampilkan daftar alat yang diharapkan, serta mengakses server yang tepat
- Jalankan tugas yang sama melalui jalur langsung dan jalur gateway, lalu bandingkan hasilnya, latensi, dan ukuran konteks
- Matikan server hulu secara sengaja dan pastikan agen menerima pesan kesalahan yang jelas serta tidak ada proses penulisan yang dijalankan dua kali
Setelah uji coba berhasil, pindahkan server yang memiliki kemampuan penulisan satu per satu. Tetapkan kriteria rollback sebelum setiap pemindahan, sehingga Anda tidak perlu memutuskan apakah akan mengembalikan ke kondisi semula di tengah-tengah insiden. Pertahankan konfigurasi langsung tersebut hingga jalur gateway telah berjalan dengan lancar selama beberapa minggu, kemudian cabut kredensial lama dan koneksi klien.
Ada satu aturan yang berlaku terlepas dari gateway mana pun yang Anda pilih. Spesifikasi MCP melarang pengalihan token (token passthrough). Gateway hanya boleh menerima token yang diterbitkan khusus untuknya, dan harus memanggil server hilir menggunakan kredensial yang telah diotorisasi secara terpisah, bukan meneruskan token klien. Pastikan konfigurasi gateway Anda mematuhi aturan ini sebelum mengalihkan lalu lintas produksi.
Bagaimana Cara Kerja ClickUp dengan Gateway MCP?
ClickUp terhubung ke MCP dari kedua sisi gerbang.
Aplikasi AI di luar ClickUp, seperti Claude, Cursor, dan ChatGPT, dapat mengakses ruang kerja Anda melalui server MCP ClickUp, yang berada di belakang gerbang Anda layaknya server lainnya. Di dalam ClickUp, Super Agents dan Brain² dapat menggunakan alat dari server MCP eksternal yang Anda hubungkan, dan gerbang Anda dapat menjadi salah satunya.
Tempatkan server ClickUp MCP di belakang gateway Anda
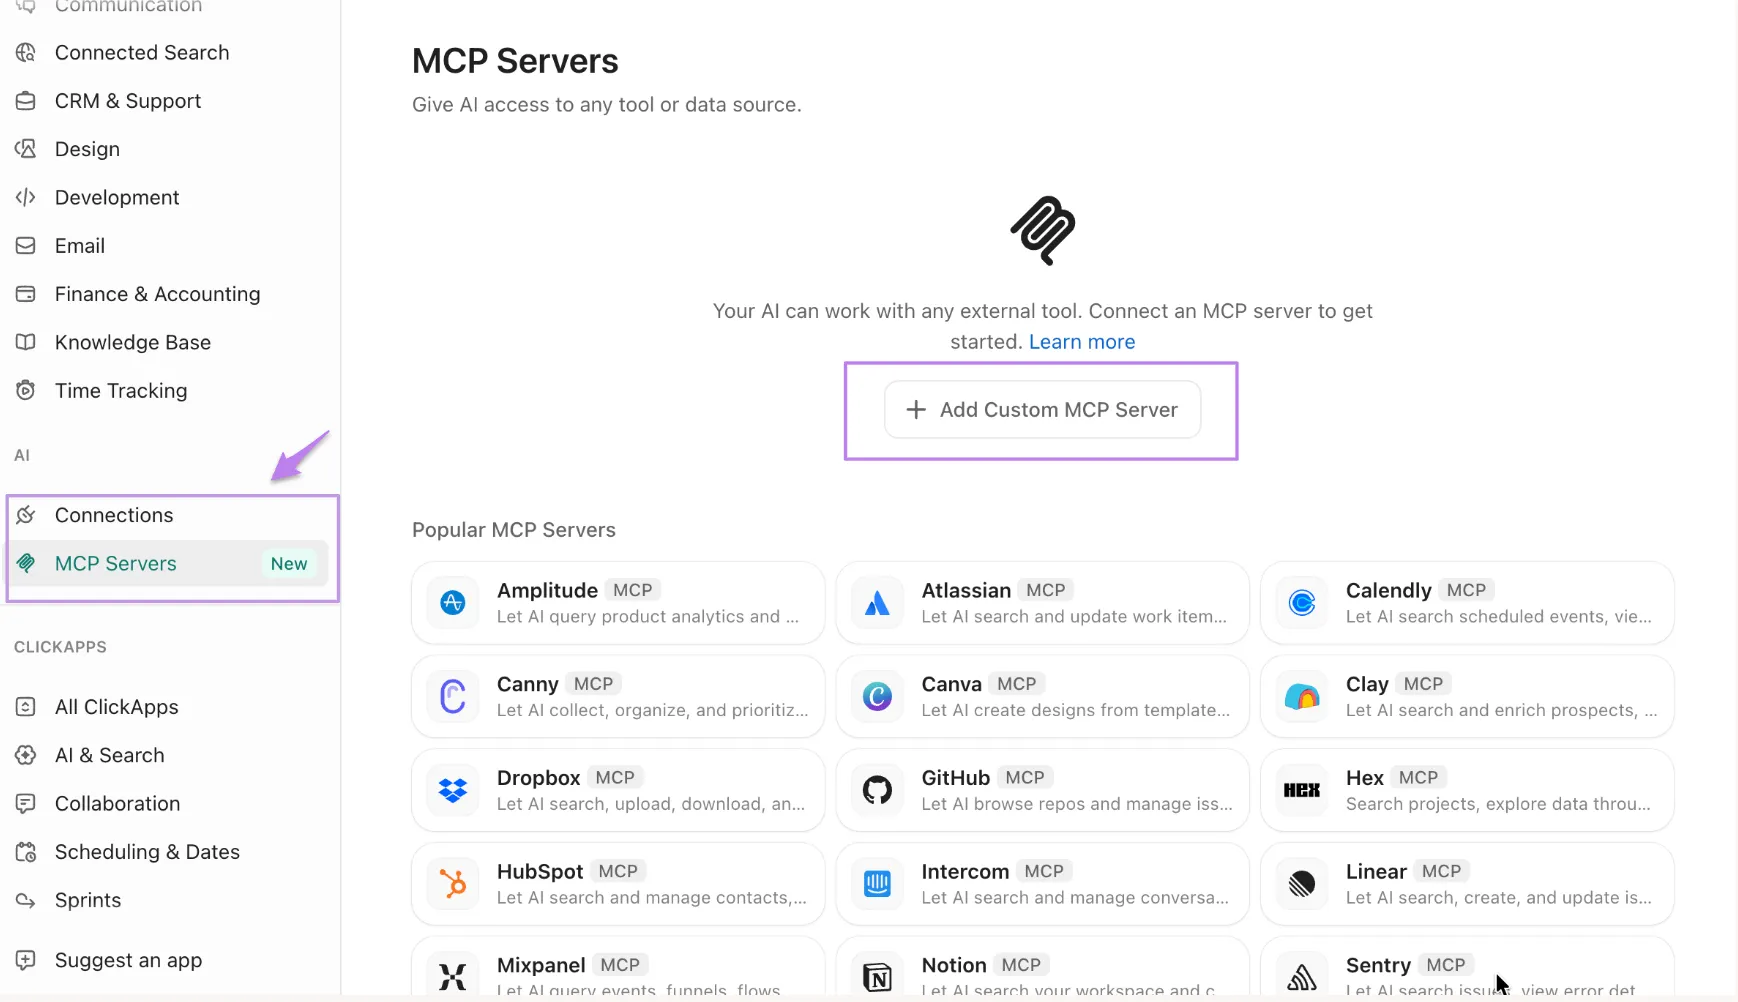
Server MCP ClickUp berjalan di https://mcp.clickup.com/mcp dan tersedia di setiap paket, termasuk Free Forever. Server ini hanya menerima OAuth, sehingga gateway Anda tidak perlu menyimpan kunci API pribadi atau menggantinya saat ada pengguna yang keluar. Jika Anda sedang mengembangkan klien sendiri, klien tersebut harus mendukung OAuth 2.1 dengan PKCE. ClickUp menyimpan daftar putih klien yang disetujui, sehingga klien mana pun yang tidak ada dalam daftar tersebut harus diajukan untuk ditinjau terlebih dahulu.
Setelah terhubung, agen Anda dapat membuat dan merutekan tugas, menyusun pembaruan status dari tugas dan Dokumen, mencatat waktu, mencari tugas, Dokumen, dan komentar, serta merangkum utas Obrolan. Dengan demikian, agen dapat mencari konteks proyek itu sendiri tanpa perlu menempelkannya ke setiap prompt.
Batas kuota perlu diteliti lebih dalam di balik gateway. Batas ini mencakup seluruh ruang kerja Anda, dan setiap klien yang terhubung menggunakan kuota bersama yang sama. Tanpa add-on Everything AI, ClickUp membatasi panggilan MCP per periode 24 jam bergulir, mulai dari 100 pada paket Free Forever hingga 5.000 pada paket Enterprise.
Dengan add-on ini, permintaan MCP mengikuti batasan per menit dari API publik. Batasan tersebut berkisar dari 100 permintaan per menit pada paket Free Forever, Unlimited, dan Business hingga 10.000 pada paket Enterprise. ClickUp belum menampilkan penggunaan MCP. Jika beberapa tim mengakses ClickUp melalui satu gerbang, tetapkan batasan per tim di gerbang tersebut agar satu agen yang sibuk tidak menghabiskan kuota untuk semua orang lainnya.
Hubungkan Super Agents ke server MCP Anda
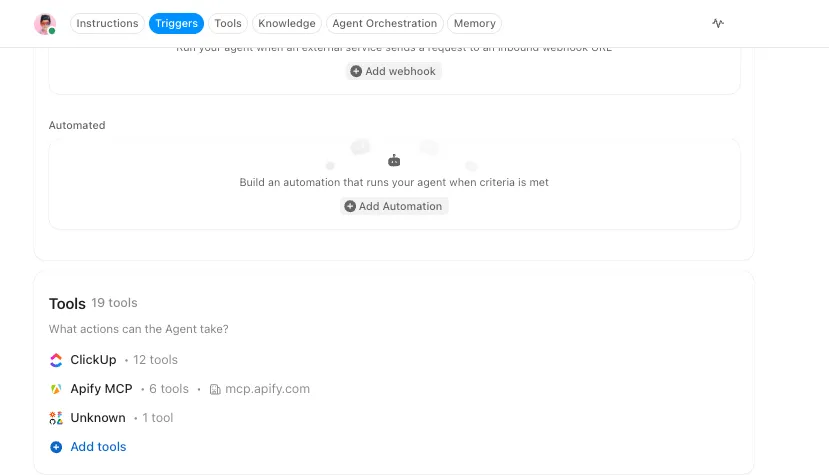
Sebaliknya, Anda dapat menghubungkan server MCP eksternal dari ClickUp App Center, baik untuk seluruh ruang kerja, maupun hanya untuk diri Anda sendiri. Admin yang menentukan siapa yang dapat menambahkan setiap jenis koneksi. Setelah server terhubung, Anda memilih alat mana saja yang akan diterima oleh setiap Super Agent: semuanya, atau yang spesifik saja. Ini adalah konsep yang sama dengan memangkas daftar alat yang telah dibahas sebelumnya dalam panduan ini, yang diterapkan pada agen-agen di dalam ruang kerja Anda.
Jika server yang Anda hubungi adalah gateway Anda, periksa dua hal berikut terlebih dahulu. ClickUp terhubung dari alamat IP cloud yang berubah-ubah, sehingga daftar putih IP tidak akan mengizinkannya masuk. Gateway Anda juga memerlukan URL publik yang diamankan dengan OAuth atau kunci API. Log audit ruang kerja ClickUp mencatat siapa yang terhubung, memperbarui, atau memutuskan koneksi dari server. Untuk catatan mengenai alat apa saja yang sebenarnya dipanggil oleh setiap agen, Anda memerlukan log gateway Anda.
Lacak proses peluncuran di ClickUp
Langkah-langkah inventarisasi dan uji coba di atas menghasilkan banyak keputusan kecil yang mudah terlewatkan. Tambahkan setiap server sebagai tugas dalam sebuah Daftar, dengan Bidang Kustom untuk pemilik, akses data, grup kepercayaan, dan biaya token. Kemudian tuliskan kriteria rollback dalam sebuah Dokumen yang ditautkan ke setiap tugas migrasi. Jika uji coba gagal atau server hulu diarsipkan, informasi pemilik dan riwayat lengkapnya semuanya tersedia di satu tempat.
Pilih Gateway yang Sesuai dengan Masalah yang Anda Hadapi
Setiap bagian dari panduan ini kembali ke dua tugas yang sama.
Yang pertama adalah kontrol: satu titik akhir (endpoint), satu tempat untuk kredensial, dan satu catatan mengenai agen mana yang memanggil alat mana. Kelima gateway dalam panduan ini mencakup hal tersebut dalam berbagai bentuk, dan perbedaan utamanya terletak pada seberapa besar infrastruktur yang Anda kelola sendiri. Tugas kedua adalah menjaga agar daftar alat setiap agen tetap ringkas, dan gateway hanya membantu dalam hal ini ketika Anda mengatur penyaringan atau pencarian.
Sebelum Anda menandatangani apa pun, hitunglah alat-alat yang Anda miliki dan ukur berapa banyak token yang digunakan dalam definisinya.
Singkirkan yang tidak pernah digunakan, kelompokkan sisanya berdasarkan batas kepercayaan, lalu pindahkan satu server read-only melalui gateway terlebih dahulu. Jika ClickUp termasuk di antara server-server tersebut, hubungkan melalui server ClickUp MCP dan lihat bagaimana agen menangani tugas, Dokumen, dan Obrolan Anda dengan konteks proyek yang lengkap.
Pertanyaan yang Sering Diajukan tentang Gerbang MCP
Apa gateway MCP terbaik?
Pilihan gateway MCP terbaik bergantung pada di mana agen Anda sudah berjalan. Docker MCP Gateway cocok untuk pengembangan lokal. IBM ContextForge cocok untuk tim yang ingin menghosting sendiri. Kong AI Gateway cocok untuk tim yang sudah menggunakan Kong, sedangkan Amazon Bedrock AgentCore Gateway cocok untuk agen di AWS. Composio cocok untuk agen yang beroperasi di berbagai aplikasi SaaS. Untuk industri yang diatur, carilah opsi self-hosting atau deployment pribadi, kontrol akses per-alat, dan log panggilan alat individu.
Apakah MCP merupakan gerbang API?
Tidak. Model Context Protocol (MCP) adalah spesifikasi yang mendefinisikan cara aplikasi AI terhubung ke alat dan data. Gerbang MCP adalah perangkat lunak yang dibangun berdasarkan spesifikasi tersebut. Gerbang ini berada di antara agen dan server MCP serta menangani akses, kredensial, dan pencatatan. Gerbang ini bekerja seperti HTTP dan gerbang API: HTTP menetapkan aturan untuk permintaan, sedangkan gerbang menentukan permintaan mana yang diizinkan untuk dilalui.
Apakah Anda memerlukan gateway MCP?
Anda memerlukan gerbang MCP jika ingin mengontrol siapa yang dapat memanggil alat mana di beberapa server, atau menyimpan catatan terpusat mengenai aktivitas agen. Jika tim kecil mengelola beberapa server yang stabil, konfigurasi bersama dalam sistem kontrol versi ditambah pengelola rahasia sudah cukup untuk memenuhi sebagian besar kebutuhan tersebut. Gerbang MCP mulai memberikan manfaat ketika Anda memerlukan akses alat per tim atau satu tempat untuk mengelola kredensial.
Apakah server MCP aman di balik sebuah gateway?
Gateway memudahkan pengamanan server MCP. Namun, gateway itu sendiri tidak menjamin keamanan server tersebut. Gateway menyimpan kredensial di satu tempat, membatasi alat apa saja yang dapat digunakan oleh setiap pemanggil, dan mencatat panggilan secara terpusat. Injeksi prompt masih dapat terjadi melalui server tepercaya, seperti yang ditunjukkan oleh Invariant Labs pada server MCP GitHub. Alat yang membaca data pribadi, menangani konten yang tidak tepercaya, atau mengirimkan data ke luar harus disimpan dalam kumpulan alat terpisah. Pastikan gateway tidak pernah meneruskan token klien. Dan hentikan penggunaan server yang tidak lagi menerima pembaruan.
Apakah pencarian alat menggantikan kontrol akses?
Tidak. Pencarian alat menentukan alat mana yang terlihat oleh agen untuk suatu tugas. Kontrol akses menentukan apakah agen tersebut diizinkan untuk memanggil alat-alat tersebut. Amazon Bedrock AgentCore Gateway, misalnya, menangani pencarian semantik dan otentikasi sebagai fitur terpisah. Jalankan pencarian hanya pada alat-alat yang diizinkan digunakan oleh pemanggil, dan periksa izin kembali saat alat tersebut benar-benar dijalankan. Jika menyembunyikan alat dari hasil pencarian adalah satu-satunya perlindungan, maka alat tersebut tidak terlindungi.
Apa saja yang harus dicatat dalam log audit gateway MCP?
Log audit gateway MCP harus mencatat siapa yang melakukan setiap panggilan, agen dan alat apa yang terlibat, server mana yang menanganinya, apakah panggilan tersebut diizinkan atau ditolak, kapan hal itu terjadi, dan apa respons yang diterima. Plugin AI MCP Proxy dari Kong, misalnya, mencatat setiap upaya akses alat yang diizinkan maupun yang ditolak. Sebelum membeli, pastikan bahwa log tersebut mencakup panggilan alat secara individual dan bukan hanya perubahan akun dan konfigurasi, lalu periksa berapa lama log tersebut disimpan dan apakah Anda dapat mengekspornya.