Řízení projektů s sebou nese mnoho povinností, termínů, nočních směn a spoustu kávy.
Naštěstí můžete mít vše pod kontrolou díky malé pomoci od svého parťáka: softwaru pro řízení projektů.
S ohledem na to je komunikace dnes jednodušší, snazší a rychlejší než kdykoli předtím, což vede k produktivnějšímu a úspěšnějšímu týmu.
Vzdálené řízení projektů pomáhá projektovým manažerům propojovat hybridní týmy a zajistit, aby všichni spolupracovali na dosažení cílů projektu. V tomto ohledu se neliší od řízení jakéhokoli jiného projektu, s tím rozdílem, že se projekt realizuje na dálku.
A řízení a provozování týmu pracujícího na dálku s sebou přináší citlivý problém: zvýšené riziko kyberkriminality.
S tímto na paměti se pojďme podívat na pět největších hrozeb v oblasti kyberbezpečnosti, kterým dnes čelí projektoví manažeři, a na deset způsobů, jak se s nimi vypořádat!
5 největších hrozeb v oblasti kyberbezpečnosti
Kyberbezpečnost může být pro firmu klíčová.
Firma funguje na základě dat a data jsou jejím nejcennějším aktivem. V dnešním digitálním světě jsou však data stále více zranitelná vůči kyberútokům a díky hybridním a vzdáleným pracovním režimům je tato zranitelnost ještě větší.
Nárůst počtu úniků dat a hackerských útoků lze připsat nedostatečné ochraně dat, důsledkům globální pandemie a stále sofistikovanějším útokům. Firmy si dnes více než kdy jindy uvědomují problémy, které mohou úniky dat způsobit.
Jedním z případů úniku dat, který připravil půdu pro novou legislativu EU, byl případ společnosti Wonga Loans. Tato společnost poskytující půjčky do výplaty zaznamenala v roce 2017 závažný únik dat, při kterém byly odhaleny bankovní údaje 250 000 zákazníků.
Zde jsou nejvýznamnější kybernetické hrozby, na které byste si měli dávat pozor, a tipy, jak jim předcházet.
1. Útok typu „man-in-the-middle“
Představte si následující scénář: vy a váš kolega komunikujete přes zabezpečenou platformu, ale někdo váš rozhovor odposlouchává a odesílá vašemu kolegovi falešné zprávy, které předstírají, že pocházejí od vás. To je ale hrůza!
Cílem hackerů je získat přístup k osobním a citlivým údajům a manipulovat se zprávami.
K tomu může dojít, pokud používáte nezabezpečenou veřejnou Wi-Fi síť. Jakmile se hacker ocitne v nezabezpečeném prostředí, získá přístup a odešle malware, aby vyhledal citlivá data. Může se také vydávat za zákazníka, obchodního partnera nebo vlastně za kohokoli.
Příklad útoku typu „man-in-the-middle“
Nedávno se útočníkovi podařilo získat 500 certifikátů pro webové stránky jako Google, Skype a další významné weby díky hackerskému útoku na stránky nizozemského registrátora DigiNotar. Pomocí těchto certifikátů se útočník vydával za důvěryhodné webové stránky v rámci útoku typu „man-in-the-middle“ (MITM) a ukradl uživatelská data tím, že uživatele podvodně přiměl k zadání přihlašovacích údajů na falešných webových stránkách. Tento útok nakonec měl dopad na přibližně 300 000 íránských účtů Gmail a vedl k tomu, že společnost DigiNotar vyhlásila bankrot.
2. Klasická SQL injekce
Řekněme, že se připravujete na dovolenou a chcete si koupit havajské šaty. Otevřete webový prohlížeč a do vyhledávacího pole zadáte „havajské šaty“. Pokud je vyhledávací pole infikováno vložením škodlivého kódu, stále vám zobrazí seznam havajských šatů, ale vaši dotaz využije k vyhledání vašich osobních údajů. ?
Hacker využívá kousek kódu SQL k úpravě databáze a získání přístupu k potenciálně důležitým informacím v rámci kyberútoku známého jako SQL injection. Vzhledem k tomu, že tento útok lze využít proti jakékoli webové aplikaci nebo stránce, která využívá databázi založenou na jazyce SQL, jedná se o jeden z nejčastějších a nejnebezpečnějších typů útoků.
Příklad útoku typu SQL
Mezi oběti tohoto typu kyberútoků patří například společnosti Sony Pictures, Target, LinkedIn a Epic Games. Případ společnosti Cisco z roku 2018 patří k nejznámějším útokům. V aplikaci Cisco Prime License Manager byla objevena zranitelnost typu SQL injection.
Útočníkům se podařilo získat přístup přes shell k systémům, na kterých byla nasazena správa licencí. Ale nebojte se. Od té doby se společnosti Cisco podařilo tento problém opravit.
Ačkoli je tento bug už dost starý na to, aby mohl pít alkohol, stále se nám ho nedaří nadobro vyřešit. Je považován za jednu z nejstarších kybernetických hrozeb, a přesto stále způsobuje stejně mnoho problémů.
3. Rozšíření škodlivého softwaru
Všechno je to zábava, dokud si nestáhnete malware a nepomůžete hackerům získat všechny vaše osobní údaje. Malware je souhrnný termín pro všechny soubory nebo programy, které způsobují škodu, a zahrnuje červy, trojské koně, viry a ransomware.
Do roku 2021 zažilo útoky škodlivého softwaru 68,5 % firem. Zprávy ukazují, že tento nárůst souvisel s rozšířením pandemie COVID-19.
Kromě toho se zločinci odklonili od automatizovaných ransomwarových kampaní zaměřených na co největší rozsah a přešli k cílenějším vydíráním zavedených firem. Díky této změně se ransomware stal výnosnějším, což nakonec upoutalo pozornost zločineckých gangů.
Zvýšené využívání této nové vyděračské techniky vedlo k dalšímu zhoršení situace s ransomwarem.
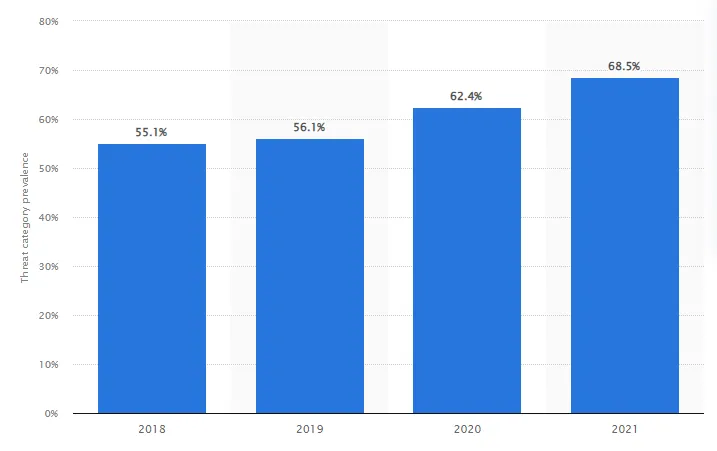
Příklad útoku škodlivého softwaru
Jedním z nejznámějších útoků byl útok ransomwaru WannaCry, který za jeden den infikoval více než 230 000 počítačů a způsobil škody ve výši 4 miliard dolarů.
4. Sofistikované phishingové techniky
Phishing je forma sociálního inženýrství, při které útočník zasílá falešnou zprávu s cílem přimět oběť, aby mu sdělila osobní údaje nebo nainstalovala škodlivý software do své infrastruktury.
Příklad phishingové techniky
Společnost Ubiquiti Networks bohužel v roce 2015 utrpěla phishingový útok, který ji stál 46,7 milionu dolarů. Útočník zmocnil hlavního účetního společnosti k provedení řady převodů za účelem dokončení tajné akvizice.
Hacker se vydával za generálního ředitele a právního zástupce společnosti. Společnost během 17 dnů provedla 14 bezhotovostních plateb na účty v Polsku, Maďarsku, Číně a Rusku.
Společnost Ubiquiti se o tomto problému dozvěděla poté, co obdržela varování od FBI, že její bankovní účet v Hongkongu se mohl stát terčem podvodu. Díky tomu mohla společnost pozastavit všechny plánované převody a vynaložit veškeré úsilí na to, aby získala zpět co největší část z odcizených 46,7 milionu dolarů, což představuje přibližně 10 % hotovostních prostředků společnosti.
5. Časté útoky typu „odmítnutí služby“ (DoS)
Tento typ kybernetického útoku může způsobit výpadek sítě a znemožnit uživatelům přístup k ní. Hackeři mohou mít politické nebo společenské cíle, například mohou spustit kampaň proti společnosti, jejíž činnost se jim nelíbí.
Někdy hackeři využívají DDoS útoky jen pro zábavu a aby se pochlubili nejnovějšími technikami, které vyvinuli k vyřazení systému z provozu.
Příklad útoku typu „odmítnutí služby“ (Denial-of-Service)
V únoru 2020 se společnost Amazon Web Services stala terčem masivního DDoS útoku. Jednalo se o nejzávažnější DDoS útok v nedávné historii, při kterém byla použita metoda zvaná CLDAP (Connectionless Lightweight Directory Access Protocol) reflection k útoku na nejmenovaného zákazníka AWS.
Pomocí této techniky, která využívá zranitelné servery CLDAP třetích stran, se množství dat doručovaných na IP adresu oběti zvýší 56 až 70krát. Útok dosáhl během tří dnů neuvěřitelného maxima 2,3 gigabajtu za sekundu.
10 způsobů, jak čelit kybernetickým hrozbám
Hackeři jsou čím dál kreativnější a dávají nám zabrat.
Abychom vám pomohli s bojem proti těmto hrozbám, přinášíme vám deset způsobů, jak bránit a chránit vaši firmu před potenciálními kybernetickými hrozbami.
1. Vyberte si bezpečný nástroj pro řízení projektů a službu cloudového úložiště
Nástroje pro řízení projektů jsou dnes nepostradatelné, zejména pro sledování postupu projektu a zlepšení komunikace v týmu. Ne každý pracovní nástroj, který je dnes k dispozici, je však bezpečný.
Když mluvíme o *bezpečnosti, máme na mysli platformu s odpovídajícími autorizačními opatřeními, která minimalizují úniky informací.
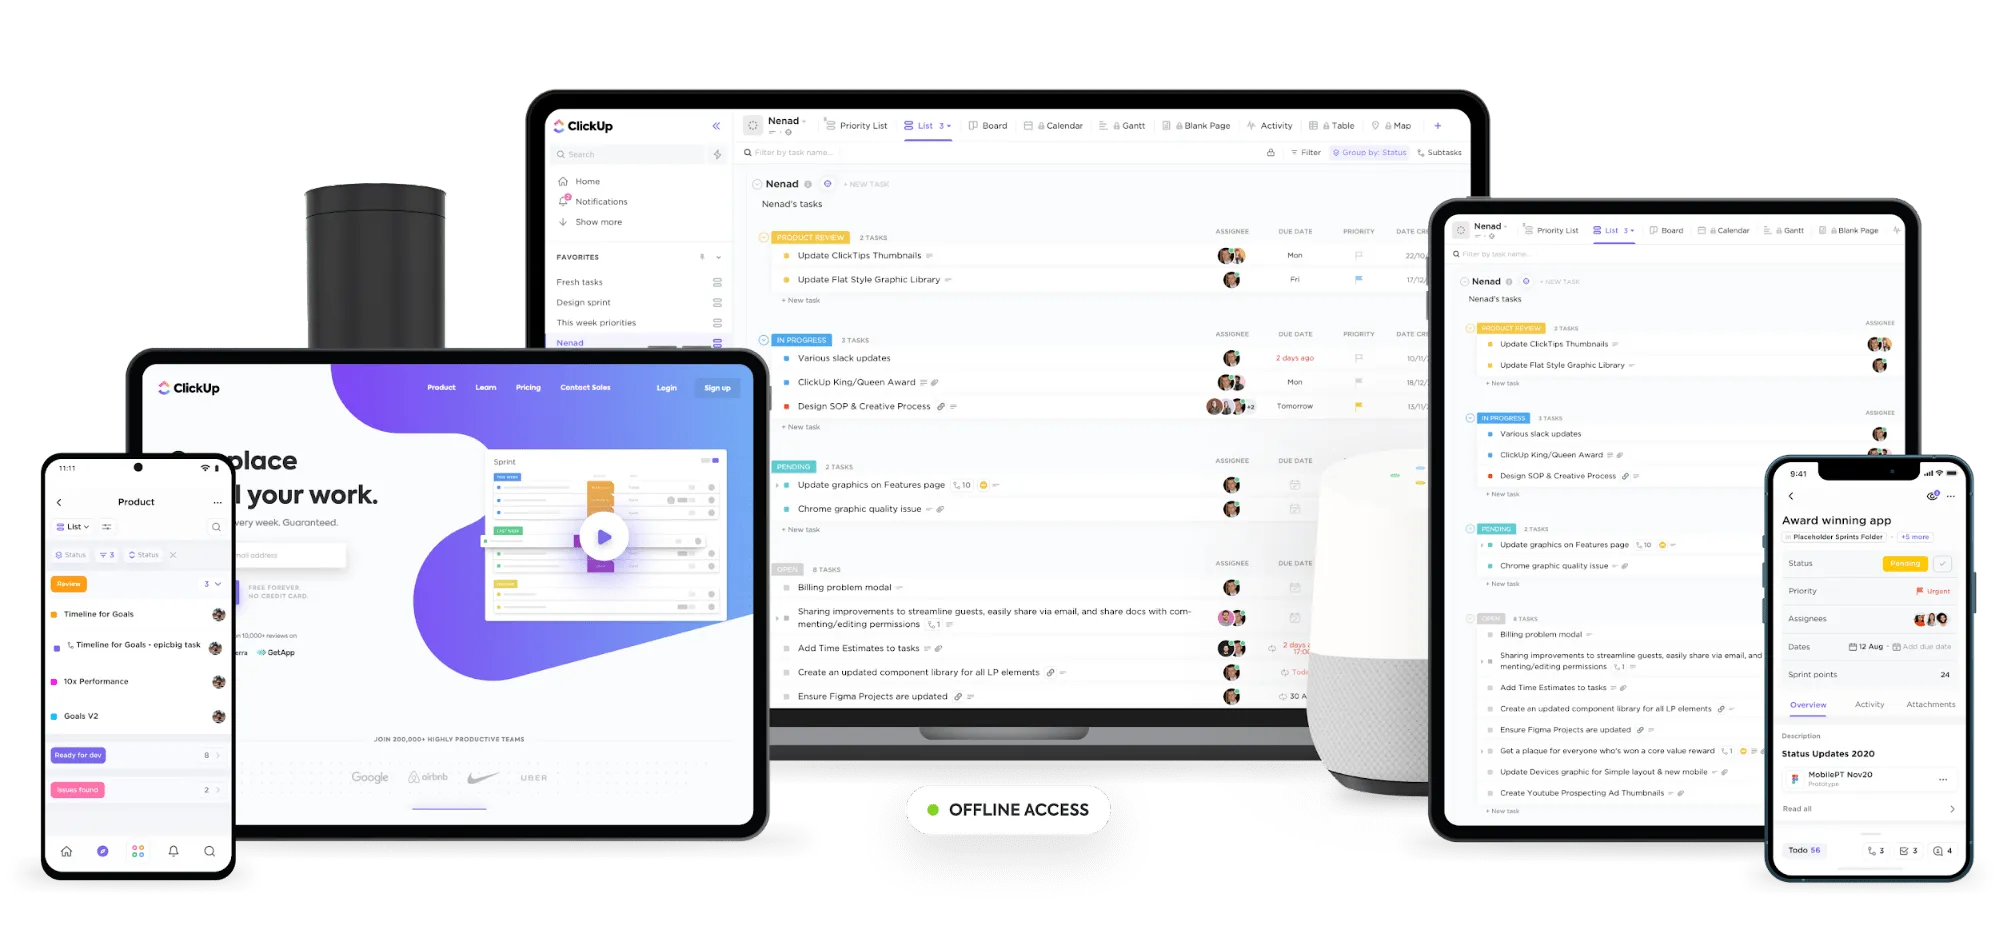
ClickUp je jedním z nejbezpečnějších nástrojů pro spolupráci, které jsou dnes k dispozici. Poskytuje bezpečné prostředí a zároveň dbá na výkon aplikace a celkový uživatelský zážitek.
Společnost ClickUp totiž soustavně dosahuje souladu s normou SOC 2 a získává certifikace ISO 27001, ISO 27017 a ISO 27018. Tyto certifikace ISO dokládají závazek společnosti ClickUp chránit data svých zákazníků a její připravenost podporovat zákazníky všech velikostí po celém světě.
Podívejte se na jeho bezpečnostní funkce:
- Dvoufaktorová autentizace chrání váš pracovní prostor před neoprávněným přístupem.
- Veškerá komunikace v online aplikacích ClickUp je chráněna 256bitovým šifrováním SSL.
- Vlastní oprávnění, díky kterým může každý člen týmu dostat vlastní sadu oprávnění, takže uvidí pouze ty informace, které potřebuje
- Díky nastavení soukromí v sekcích „Prostory“, „Složky“ a „Seznamy“ můžete kontrolovat, kdo co vidí a kdo je přidán do vašeho pracovního prostoru.
Potřebujete také cloudovou službu, ve které budete uchovávat svá důležitá data na vysoce zabezpečeném centralizovaném místě, které může váš tým pro kyberbezpečnost monitorovat.
Internxt je decentralizovaná platforma pro ukládání dat v cloudu, která kombinuje sdílení souborů typu peer-to-peer, technologii blockchain a šifrování typu end-to-end. Vaše soubory jsou uloženy ve fragmentovaných částech na serverech v různých zemích, díky čemuž jsou ještě více chráněny a zabezpečeny.
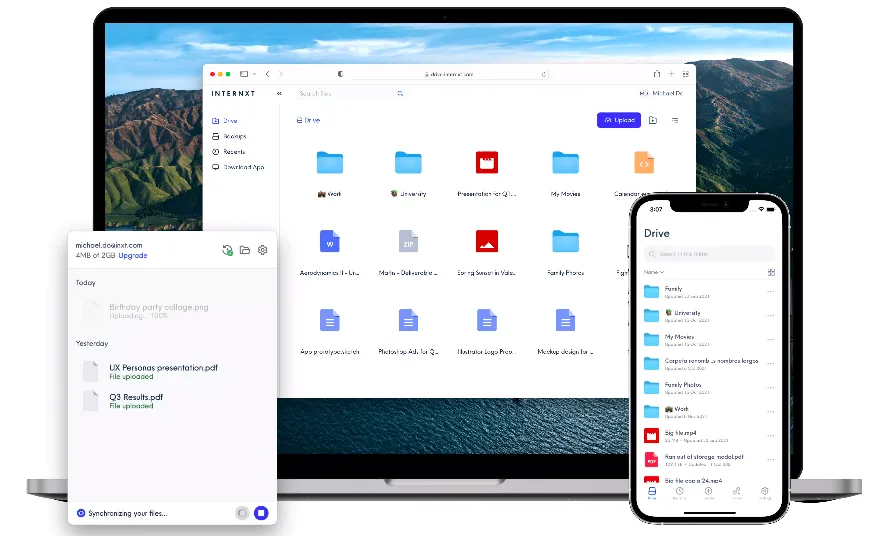
Toto jsou jeho funkce:
- Díky odkazům s end-to-end šifrováním je sdílení souborů bezpečné, soukromé a jednoduché
- Používejte tokeny k platbám za cloudové úložiště a cloudové služby. Zákazníci mohou pomocí tokenů také získat slevy a bezplatné reklamní předměty.
- Vaše nahrané soubory budou na straně klienta zašifrovány a poté rozděleny na malé části. Pouze vy budete mít přístup k šifrovacímu klíči, který vám umožní obnovit fragmentovaná data.
Když se tento typ cloudové služby spojí s aplikací pro správu, jako je ClickUp, máte pod kontrolou nejen bezpečnost svého projektu, ale také produktivitu a spolupráci v týmu.
Internxt a ClickUp dohromady tvoří vaši Area 51! ?
2. Řešte požadavky na informační bezpečnost již od začátku projektu
Chcete-li zajistit úspěch projektu, musíte se od samého začátku snažit stanovit požadavky na informační bezpečnost a poté zajistit, aby byly zavedeny odpovídající procesy.
Pokud se bezpečnostní požadavky nezohlední v dostatečném předstihu v rámci projektového cyklu, mohou mít při svém vzniku významný vliv na milníky a rozsah projektu. A věřte nám, že se objeví!
Zajistěte, aby byla bezpečnost informací považována za trvalý problém a aby s ní bylo v tomto duchu nakládáno po celou dobu životního cyklu projektu.
3. Najměte si odborníky specializované na online bezpečnost
Zlepšete své projektové procesy přidáním bezpečnostních rolí do projektu a přidělením odpovědnosti.
Znalý a zkušený bezpečnostní tým je velkým přínosem. Může vám poradit, jak bezpečnostní požadavky ovlivňují plánování projektů a zdroje, a také jaký typ monitorování potřebujete.
Manažer bezpečnosti a bezpečnostní analytik patří v současné době mezi dvě nejžádanější pozice v oblasti kyberbezpečnosti.
Bezpečnostní analytici mají na starosti zabraňování narušením bezpečnosti a nápravu škod způsobených předchozími útoky. Bezpečnostní manažeři jsou naopak zodpovědní za vypracovávání bezpečnostních plánů a zavádění zásad na ochranu citlivých informací.
4. Využijte antivirové programy a technologii VPN
K ochraně svých počítačů a smartphonů používejte spolehlivé virtuální privátní sítě (VPN). Chrání vaši identitu před vládními agenturami a hackery a skrývají vaše IP adresy a data. VPN zabraňuje hackerům ve špehování vašich online aktivit.
Nezbytný je také antivirový software. Jedná se o sadu programů, které jsou určeny k detekci a prevenci softwarových virů, jako jsou adware, trojské koně, červi atd.
S těmito dvěma ochrannými opatřeními pro vás budou zloději dat mnohem méně zajímaví.
Neříkám, že vás to ochrání před jakoukoli újmou nebo nebezpečím, ale určitě to pomůže.
VPN vám dá nějaké nevystopovatelné super schopnosti. ?
5. Zabezpečte přístup třetích stran a dodavatelů
Rizika spojená s externími dodavateli lze rozdělit do tří kategorií: provozní, transakční a související s dodržováním předpisů a regulací.
Zde je několik způsobů, jak můžete chránit společnost před nebezpečími a riziky ze strany třetích stran:
- Věnujte trochu času prověření externího dodavatele. Mohlo by to vaší společnosti v budoucnu ušetřit zbytečná rizika.
- Vedejte si záznamy o všech situacích, které by mohly mít dopad na vaše dodavatele
- Sledování externích dodavatelů by mělo zahrnovat i problémy s únikem dat. K úniku dat organizace může dojít v důsledku nesprávně nakonfigurovaných zařízení a cílených kampaní.
6. Vyberte si spolehlivé zdroje
Jedním ze způsobů, jak se vypořádat s kybernetickými hrozbami, je držet se osvědčených a důvěryhodných zdrojů. To znamená spolupracovat se spolehlivými poskytovateli služeb a produktů a využívat pouze důvěryhodné platební metody a webové stránky.
Pamatujte, že pokud se něco zdá příliš dobré na to, aby to byla pravda, pravděpodobně to tak je, a pokud vám něco nesedí, pravděpodobně to není v pořádku. ?
Existuje několik způsobů, jak můžete ověřit, zda je zdroj spolehlivý, či nikoli.
- Doménové jméno: Podívejte se na tři písmena, která následují za doménovým jménem webové stránky, jako například „.edu“, „.gov“, „.org“ a „.com“. Webové stránky končící na .edu a .gov jsou obvykle spolehlivé
- Zdroj: Existuje seznam autorů článku nebo studie? Pokud ano, uvádějí citace nebo odkazy na spolehlivé zdroje, nebo pouze prezentují své vlastní názory bez jakéhokoli podložení? Je k dispozici jejich životopis?
- Další informace: Zkuste využít i jiné důvěryhodné webové stránky k ověření integrity a pravdivosti informací, které najdete. Pokud narazíte na spolehlivý web, který zpochybňuje váš primární zdroj, může být nutné provést další rešerši.
7. Vybírejte spolehlivé zdroje
Existují také hrozby pro bezpečnost dat, které se šíří z počítače na počítač, a nejde jen o online kyberútoky. Mohou sledovat váš notebook a proniknout do něj, aniž byste o tom věděli. Tyto červy a trojské koně za tím zanechávají jasné stopy.
Instalace firewallu je pro zabezpečení dat zásadní. Firewall chrání vaši síť tím, že řídí internetový provoz. Chrání váš počítač nebo síť před hackery či zbytečným síťovým provozem a vytváří kolem vašeho počítače nebo sítě bezpečnostní perimetr, který blokuje potenciálně nebezpečná příchozí data.
Tento systém navíc dokáže filtrovat škodlivý odchozí provoz. Tímto způsobem firewally snižují pravděpodobnost, že se zařízení chráněná firewallem stanou součástí botnetu – rozsáhlé sítě zařízení připojených k internetu, která jsou ovládána útočníky.
Existuje pět typů firewallů: firewall s filtrováním paketů, brána na úrovni okruhů, brána na úrovni aplikací, firewall se stavovou kontrolou a firewall nové generace – pro kyberbezpečnost je nejvhodnější firewall na úrovni aplikací. Ten dokáže omezit přístup k nebezpečným webovým stránkám a zabránit úniku citlivých dat.
8. Zaveďte testování kyberbezpečnosti
Měli byste zvážit zavedení testování kyberbezpečnosti a důkladnou kontrolu každého připojení mezi IT systémy a internetem. Bez testování slabých míst může kdokoli získat přístup k databázi nebo síťové infrastruktuře a s dostatkem času způsobit značné škody.
Během fáze řízení projektu byste také měli prověřit chování svých zaměstnanců a obecné postupy. Prozkoumejte, jakým způsobem se udělují oprávnění k přístupu k firemním aktivům, a stanovte pravidla, která zajistí co nejbezpečnější ochranu důvěrných údajů.
9. Zaveďte správu hesel a vícefaktorové ověřování
Prozrazené heslo umožňuje hackerům nebo kyberzločincům proniknout do systému a ukrást data.
Heslo s alespoň deseti znaky je obtížnější uhodnout; zkombinujte je s čísly, symboly nebo velkými a malými písmeny a máte heslo.
Nezapomeňte si před použitím hesla vždy zkontrolovat jeho složitost!
Zaveďte také vícefaktorové ověřování. Ačkoli by vícefaktorové ověřování mělo být samozřejmostí za všech okolností, je obzvláště důležité v případě, že váš externí partner pracuje na dálku a připojuje se k síti pomocí neznámých zařízení.
Aby se omezilo krádeže přihlašovacích údajů, měly by být tyto údaje pro každého uživatele jedinečné. Přihlašovací údaje by neměly být předávány náhradníkovi za bývalého spolupracovníka. Místo SMS nebo e-mailu zvažte použití druhého nebo třetího ověřovacího faktoru, který může vaše společnost spravovat, jako jsou karty RFID (Radio Frequency Identification) nebo biometrické údaje. Po ukončení obchodního vztahu vždy účet zrušte.
10. Pravidelně aktualizujte software
Pravidelná aktualizace softwaru pomáhá chránit před bezpečnostními zranitelnostmi, zlepšuje výkon a poskytuje přístup k nejnovějším funkcím a opravám chyb.
Pravidelné skenování potenciálních hrozeb je rovněž nezbytné k odhalení jakékoli škodlivé činnosti nebo podezřelého chování ve vašem systému. Je důležité udržovat svůj software v aktuálním stavu, abyste snížili riziko, že se stanete obětí nějakého škodlivého útoku.
Související: Šablony pro řízení rizik
Zvyšte svou online bezpečnost pomocí bezpečných nástrojů
Pro boj proti kybernetickým hrozbám a online zranitelnostem je zásadní zvolit nástroj pro řízení projektů, který se osvědčil jako bezpečný a spolehlivý. Pokud nemáte důvěru ve svůj současný pracovní nástroj, je čas na změnu. Začleňte silnou kyberbezpečnost a bezpečné digitální úložiště do všech aspektů svého příštího projektu – ClickUp a Internxt vám s tím mohou pomoci ? ?
Hostující autor:
Mia Naumoska je marketingová ředitelka společnosti Internxt, poskytovatele cloudového úložiště s technologií „zero-knowledge“, které se vyznačuje špičkovou úrovní ochrany soukromí a bezpečnosti.