

เราทุกคนต่างเคยได้ยินถึงกฎระเบียบการคุ้มครองข้อมูลส่วนบุคคลทั่วไป (GDPR) แล้ว
นี่เป็นเรื่องเกี่ยวกับความเป็นส่วนตัวของข้อมูลใช่ไหม? ในหลักการแล้ว ใช่ครับ แต่สำหรับธุรกิจแล้ว มันหมายถึงการเปลี่ยนแปลงอย่างพื้นฐานในวิธีที่พวกเขาปฏิสัมพันธ์และรักษาความสัมพันธ์กับลูกค้าและกลุ่มเป้าหมาย
ตัวอย่างเช่น Meta ถูกปรับเงินจำนวนมหาศาลถึง1.3 พันล้านดอลลาร์เนื่องจากไม่ปฏิบัติตามข้อกำหนดด้านความเป็นส่วนตัวของข้อมูลที่กำหนดโดย GDPR 😲
ดังนั้น หากคุณมีลูกค้าในภูมิภาคสหภาพยุโรป คุณต้องดำเนินการเรื่องนี้ให้ถูกต้อง และต้องทำทันที!
บทความบล็อกนี้จะช่วยให้คุณเข้าใจอย่างชัดเจนเกี่ยวกับการปฏิบัติตาม GDPR พร้อมด้วยรายการตรวจสอบที่สะดวกในการนำไปใช้ และเครื่องมือที่มีประโยชน์เพื่อทำให้กระบวนการนี้ทำงานอัตโนมัติและราบรื่นขึ้น
มาเริ่มกันเลย 🎢
GDPR 101: ความรู้พื้นฐาน
GDPR คืออะไร?
GDPRเป็นกฎระเบียบที่สหภาพยุโรป (EU) บังคับใช้เพื่อคุ้มครองความเป็นส่วนตัวของข้อมูลส่วนบุคคลของประชาชนในภูมิภาคนี้ กฎระเบียบนี้กำหนด วิธีที่ข้อมูลส่วนบุคคลของประชาชน EU ถูกเก็บรวบรวม เก็บรักษา ใช้ และในที่สุดได้รับการคุ้มครองโดยธุรกิจ
กฎหมายนี้ได้มีผลบังคับใช้ตั้งแต่เดือนพฤษภาคม 2018 และได้ส่งผลกระทบอย่างสำคัญต่อวิธีการที่บริษัทต่างๆ ปฏิสัมพันธ์กับลูกค้า คู่มือที่ครอบคลุมนี้ถูกจัดทำขึ้นเพื่อกำกับดูแลสามด้านหลักของการคุ้มครองข้อมูล:
- ความเป็นส่วนตัวของข้อมูล: GDPR ให้สิทธิ์แก่บุคคลในการควบคุมข้อมูลส่วนบุคคลของตนเองได้มากขึ้น รวมถึงสิทธิ์ในการเข้าถึง แก้ไข ลบ จำกัดการประมวลผล การโอนย้ายข้อมูล การคัดค้านการประมวลผล และรับทราบเกี่ยวกับกิจกรรมการประมวลผลข้อมูล
- ความปลอดภัยของข้อมูล: กฎหมายนี้กำหนดให้บริษัทต้องนำมาตรการ ทางเทคนิคและทางองค์กรที่เหมาะสมมาใช้เพื่อปกป้องข้อมูลส่วนบุคคล จากการ เข้าถึง การแก้ไข การเปิดเผย หรือการทำลายโดยไม่ได้รับอนุญาต
- ความรับผิดชอบ: บริษัทมีหน้าที่ต้องแสดงให้เห็นว่าปฏิบัติตาม GDPR ซึ่งรวมถึงการดำเนินการประเมินผลกระทบต่อการคุ้มครองข้อมูล (DPIA) สำหรับกิจกรรมการประมวลผลข้อมูลที่มีความเสี่ยงสูง เช่น ธุรกิจธนาคาร และการแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูล (DPO) ในบางกรณี
🚦โปรดจำไว้: องค์กรใดก็ตามที่เก็บรวบรวมหรือประมวลผลข้อมูลส่วนบุคคลของประชาชนในสหภาพยุโรป (EU) ไม่ว่าบริษัทนั้นตั้งอยู่ที่ใด ก็ต้องปฏิบัติตาม GDPR ซึ่งรวมถึงธุรกิจขนาดเล็ก บริษัทข้ามชาติ และแม้กระทั่งองค์กรไม่แสวงหาผลกำไร
ข้อมูลที่เรากำลังพูดถึงคืออะไร?
GDPR เน้นไปที่ข้อมูลที่สามารถระบุตัวตนได้ (PII) ซึ่งคือ ข้อมูลใดก็ตามที่สามารถใช้เพื่อระบุตัวตนของบุคคลได้ ทั้งโดยตรงและโดยอ้อม ตัวอย่างเช่น:
- ข้อมูลระบุตัวตนโดยตรง: ชื่อ, ที่อยู่, หมายเลขประกันสังคมหรือข้อมูลที่เทียบเท่า, หมายเลขโทรศัพท์, ที่อยู่อีเมล
- ตัวระบุทางอ้อม: เพศ, เชื้อชาติ, วันเกิด, ตัวบ่งชี้ทางภูมิศาสตร์, อาชีพ, ข้อมูลประชากร
- ข้อมูลส่วนบุคคลที่ละเอียดอ่อน (PII): หมายเลขใบขับขี่, หมายเลขหนังสือเดินทาง, ข้อมูลชีวมิติ, ข้อมูลทางการเงิน, บันทึกทางการแพทย์, ข้อมูลบัญชีอิเล็กทรอนิกส์และดิจิทัล, บันทึกข้อมูลบุคลากรของพนักงาน, ข้อมูลรหัสผ่าน, หมายเลขประจำตัวนักเรียน
อ่านเพิ่มเติม:10 ซอฟต์แวร์บริหารจัดการข้อมูลที่ดีที่สุด (รีวิวและราคา)
สิ่งนี้มีความหมายอย่างไรต่อธุรกิจ?
จากมุมมองของ GDPR คุณอาจเป็นผู้ควบคุมข้อมูล (data controller) หรือผู้ประมวลผลข้อมูล (data processor) ที่ทำงานกับข้อมูลของประชาชนในสหภาพยุโรป (EU) ขึ้นอยู่กับว่าคุณอยู่ในกลุ่มใด ความคาดหวังต่อธุรกิจของคุณอาจแตกต่างกันไป
- ผู้ควบคุมข้อมูล: คือหน่วยงานที่กำหนดวัตถุประสงค์และวิธีการประมวลผลข้อมูลส่วนบุคคล ผู้ควบคุมข้อมูลมีหน้าที่รับผิดชอบในการรับรองการปฏิบัติตาม GDPR
- ผู้ประมวลผลข้อมูล: นี่คือหน่วยงานที่ดำเนินการประมวลผลข้อมูลส่วนบุคคลแทนผู้ควบคุมข้อมูล ผู้ประมวลผลข้อมูลต้องปฏิบัติตามคำสั่งของผู้ควบคุมข้อมูล
ในตัวอย่างจากโลกจริง ผู้ควบคุมข้อมูลอาจคือโรงพยาบาล ส่วนผู้ประมวลผลข้อมูลอาจคือผู้ให้บริการเก็บข้อมูลบนคลาวด์ ซึ่งโรงพยาบาลใช้เพื่อเก็บข้อมูลผู้ป่วย ในฐานะผู้ควบคุมข้อมูล โรงพยาบาลจะตัดสินใจว่าข้อมูลใดจะเก็บไว้และใช้ข้อมูลนั้นอย่างไร ส่วนผู้ให้บริการคลาวด์ (ผู้ประมวลผลข้อมูล) จะเก็บข้อมูลไว้อย่างปลอดภัยตามคำสั่งของโรงพยาบาลเท่านั้น
🚦โปรดจำไว้: GDPR กำหนดให้ผู้ควบคุมข้อมูลต้องรับผิดชอบมากขึ้นในการสร้างและนำหลักการ “ความเป็นส่วนตัวตั้งแต่ขั้นตอนการออกแบบ” (Privacy by Design) ไปใช้ในทุกกระบวนการทางธุรกิจของพวกเขา
GDPR: กฎหมายเกี่ยวกับความเป็นส่วนตัว หรือกฎหมายเกี่ยวกับความเป็นส่วนตัวของข้อมูล?
กฎหมายเกี่ยวกับความเป็นส่วนตัวและกฎหมายเกี่ยวกับความลับของข้อมูลมักถูกใช้สลับกัน แต่ทั้งสองมีความแตกต่างในรายละเอียด แม้ทั้งสองจะมุ่งเน้นไปที่การคุ้มครองข้อมูลของบุคคล แต่ ทั้งสองมีมุมมองที่ต่างกันเล็กน้อยต่อปัญหานี้
กฎหมายเกี่ยวกับความเป็นส่วนตัว ในความหมายที่กว้างที่สุด มุ่งเน้นการคุ้มครองบุคคลจากการถูกรุกล้ำชีวิตส่วนตัวและพื้นที่ส่วนตัว เช่น การมาเยี่ยมบ้านโดยไม่ได้รับอนุญาต ส่วนกฎหมายเกี่ยวกับความเป็นส่วนตัวของข้อมูลนั้น มุ่งเน้นเฉพาะการคุ้มครองข้อมูลส่วนบุคคล เช่น ที่อยู่ IP หรือที่อยู่อีเมล
ในความเป็นจริง บริการที่คุณสมัครใช้อาจเข้าถึงตำแหน่งของคุณผ่านระบบ GPS ของโทรศัพท์ และส่งข้อมูลอัปเดตที่เกี่ยวข้องกับพื้นที่ของคุณ หรือบริการส่งสินค้าอาจส่งสินค้าไปยังที่อยู่บ้านของคุณ หากธุรกิจใดในสองธุรกิจนี้เกิดการรั่วไหลข้อมูล ตำแหน่งบ้านของคุณจะถูกเปิดเผยอย่างกะทันหัน และอาจถูกนำไปใช้ในทางที่ผิด
ในบริบทนี้ แม้ GDPR จะมุ่งเน้นการคุ้มครองข้อมูลส่วนบุคคลเป็นหลัก แต่ก็ยังเกี่ยวข้องกับประเด็นด้านความเป็นส่วนตัวที่กว้างขึ้นด้วย
GDPR ไม่เพียงแต่เกี่ยวกับการคุ้มครองข้อมูลเท่านั้น แต่ยังเกี่ยวข้องกับสิทธิพื้นฐานต่าง ๆ รวมถึงสิทธิในความเป็นส่วนตัวและสิทธิที่จะถูกลืม
GDPR ไม่เพียงแต่เกี่ยวกับการคุ้มครองข้อมูลเท่านั้น แต่ยังเกี่ยวข้องกับสิทธิพื้นฐานต่าง ๆ รวมถึงสิทธิในความเป็นส่วนตัวและสิทธิที่จะถูกลืม
รายการตรวจสอบความสอดคล้องกับ GDPR: แผนงานของคุณสู่การคุ้มครองข้อมูล
ตอนนี้ที่เราได้เข้าใจหลักการของ GDPR แล้ว (หรืออย่างน้อยก็ส่วนพื้นฐาน!) มาดูขั้นตอนหลักๆ ที่คุณต้องรวมไว้ในรายการตรวจสอบการปฏิบัติตาม GDPR เพื่อให้เป็นไปตามข้อกำหนดกันเถอะ
1. ระบุแหล่งข้อมูลของคุณ
ก่อนที่จะสามารถปกป้องข้อมูลได้ คุณต้องเข้าใจว่ากำลังเก็บข้อมูลประเภทใดอยู่ ดำเนินการตรวจสอบเพื่อระบุข้อมูลส่วนบุคคลทั้งหมดที่ธุรกิจของคุณเก็บรวบรวม แหล่งที่มาของข้อมูล และวิธีการใช้งานข้อมูลดังกล่าว
เพื่อดำเนินการนี้อย่างมีประสิทธิภาพ คุณจำเป็นต้องพิจารณาเรื่องต่อไปนี้:
- การตรวจสอบข้อมูล: สร้างรายการตรวจสอบที่ละเอียดของทุกประเภทข้อมูลส่วนบุคคลที่เก็บรวบรวมไว้ รวมถึงชื่อ ที่อยู่ ข้อมูลติดต่อ ข้อมูลทางการเงิน ข้อมูลชีวมิติ และอื่นๆ
- แหล่งข้อมูล: ระบุแหล่งที่มาของข้อมูลนี้ เช่น เว็บไซต์ แบบฟอร์ม ผู้ให้บริการจากฝ่ายที่สาม หรือการโต้ตอบแบบกายภาพ
- กิจกรรมการประมวลผลข้อมูล: กำหนดวิธีการใช้ข้อมูล รวมถึงการเก็บรักษา การประมวลผล การส่งข้อมูล และการแบ่งปันข้อมูล
- การเก็บรักษาข้อมูล: กำหนดนโยบายการเก็บรักษาข้อมูล (ระยะเวลาที่ข้อมูลจะอยู่ในระบบของคุณ) ให้สอดคล้องกับหลักการของ GDPR และลดการเก็บรักษาข้อมูลส่วนบุคคลให้น้อยที่สุด
- การไหลของข้อมูล: กำหนดแผนการไหลของข้อมูลภายในองค์กรและไปยังฝ่ายภายนอก ตัวอย่างเช่น บริการส่งสินค้าของฝ่ายที่สามที่ดำเนินการตามคำสั่งส่งสินค้าของคุณจะอยู่ในหมวดหมู่นี้
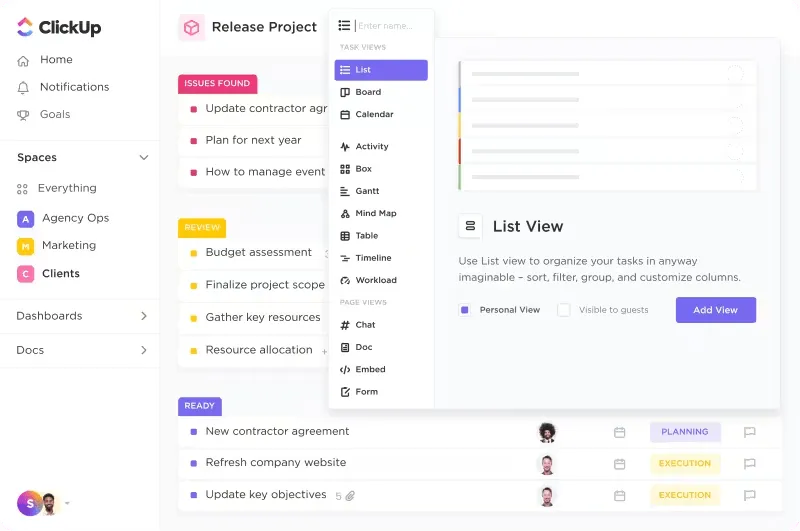
💡 เคล็ดลับจากผู้เชี่ยวชาญ: ClickUp CRMสามารถเป็นโซลูชันข้อมูลครบวงจรของคุณในการจัดแผนที่และจัดเก็บข้อมูลลูกค้า ตั้งแต่การเก็บรวบรวมที่อยู่อีเมลจากลูกค้าเป้าหมาย ไปจนถึงการติดตามเส้นทางการเดินทางของลูกค้าและทุกการโต้ตอบเพิ่มเติม มันจะช่วยคุณจัดระเบียบข้อมูลทั้งหมดไว้ในที่เดียว
2. แต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูล (DPO)
DPO ทำหน้าที่เป็นจุดติดต่อหลักด้านความเป็นส่วนตัวของข้อมูลภายในองค์กรของคุณ
ในฐานะผู้เชี่ยวชาญด้านความเป็นส่วนตัวของข้อมูล ผู้รับผิดชอบการคุ้มครองข้อมูล (Data Protection Officer: DPO) มีหน้าที่รับรองว่าวิธีการจัดการข้อมูลขององค์กรสอดคล้องกับข้อกำหนดของ GDPR ในบทบาทนี้ DPO จะจัดการกับคำขอจากเจ้าของข้อมูล ตอบสนองต่อเหตุการณ์การรั่วไหลของข้อมูล ช่วยในการประเมินความเสี่ยง และทำหน้าที่เป็นผู้ติดต่อกับหน่วยงานคุ้มครองข้อมูล
เพื่อจะได้รับการแต่งตั้งเป็น DPO ผู้สมัครต้องมีความเชี่ยวชาญด้านกฎหมายการคุ้มครองข้อมูล และสามารถติดต่อได้ง่ายสำหรับพนักงานและเจ้าของข้อมูล โดยการแต่งตั้ง DPO ที่มีคุณสมบัติครบถ้วน คุณจะสามารถแสดงให้เห็นถึงความมุ่งมั่นในการคุ้มครองความเป็นส่วนตัวของข้อมูล ลดความเสี่ยงจากการไม่ปฏิบัติตามกฎระเบียบ และเสริมสร้างความน่าเชื่อถือของธุรกิจในสายตาของลูกค้า
3. บันทึกกระบวนการ GDPR ของคุณตั้งแต่ต้นจนจบ
บันทึกทุกอย่างไว้! การจัดทำนโยบายการประมวลผลข้อมูลต้องรวมถึงการอธิบายทุกขั้นตอนในกระบวนการ เพื่อให้คุณสามารถระบุได้อย่างชัดเจนว่าข้อมูลของลูกค้าจะถูกเก็บไว้ที่ใด หรือจะถูกเก็บไว้นานเท่าใดหลังจากที่ลูกค้ายกเลิกการสมัครสมาชิกแล้ว เป็นต้น
ตรวจสอบให้แน่ใจว่าภาพรวมของกระบวนการและรายละเอียดที่ละเอียดถูกกำหนดไว้อย่างชัดเจน และสามารถเข้าถึงได้สำหรับทุกทีมที่จำเป็นต้องอัปเดตหรืออ้างอิงข้อมูลเหล่านี้เป็นระยะๆ
ใช้ClickUp Docsเพื่อเก็บรักษาบันทึกกิจกรรมประมวลผลข้อมูลของคุณไว้ในที่เดียวและเข้าถึงได้ง่าย รวมถึงประเภทข้อมูล ฐานทางกฎหมายสำหรับการเก็บรวบรวม และระยะเวลาการเก็บรักษา
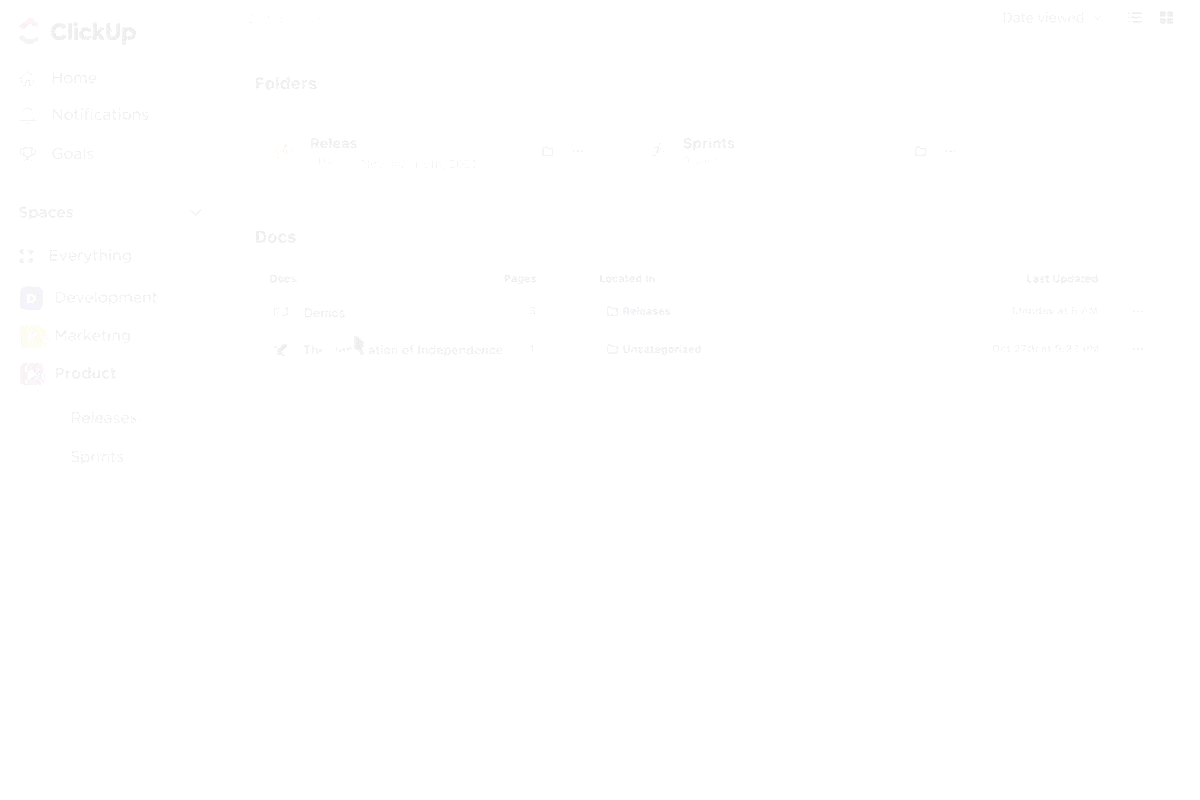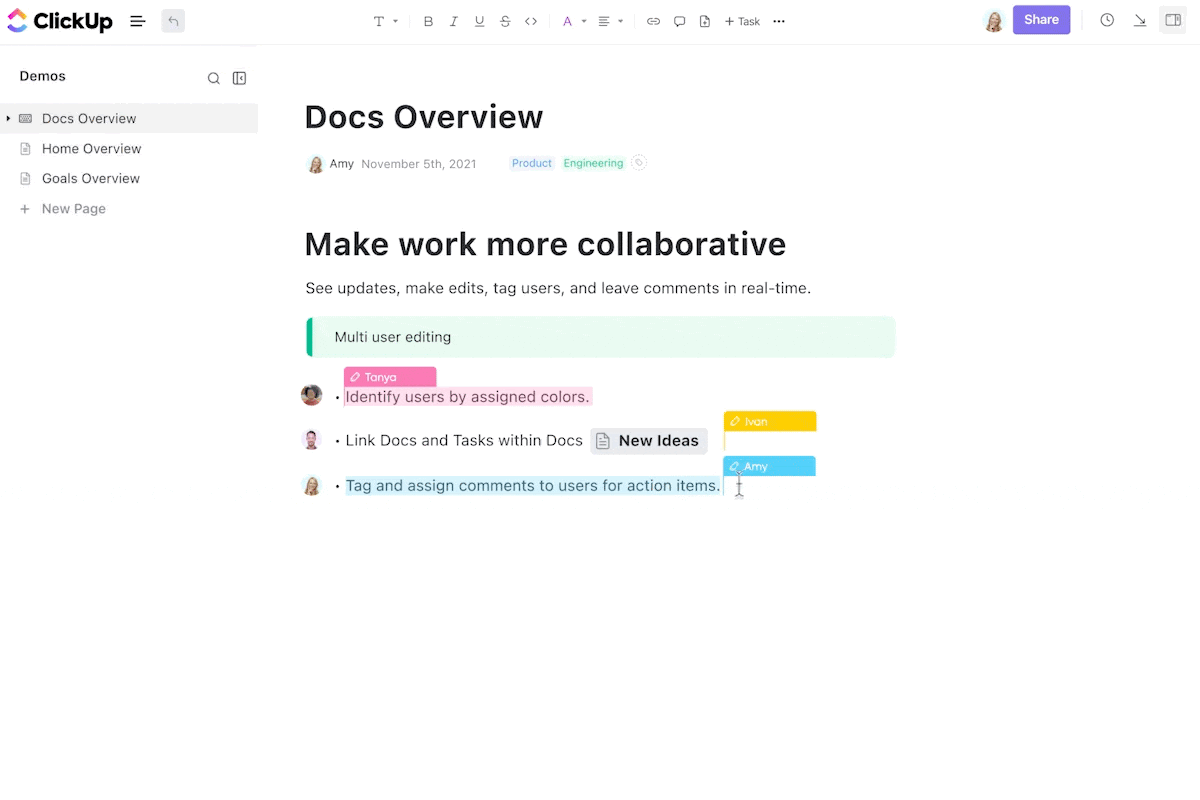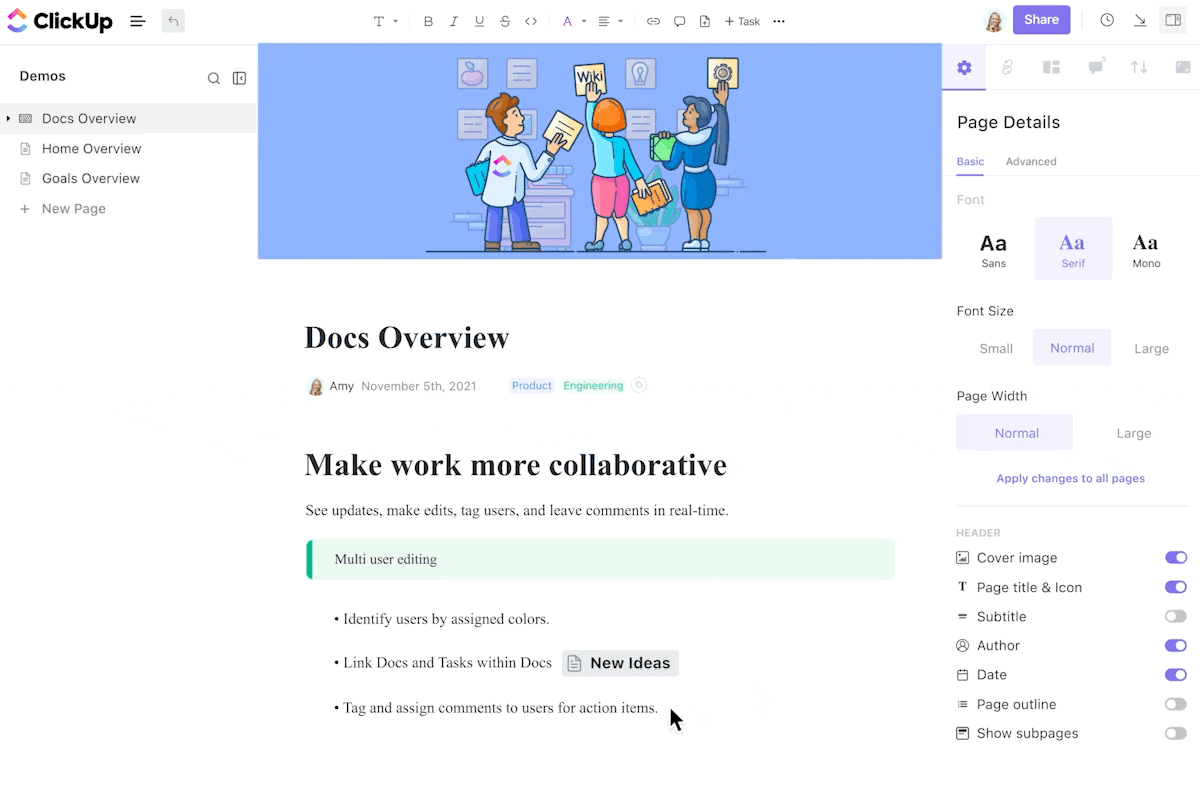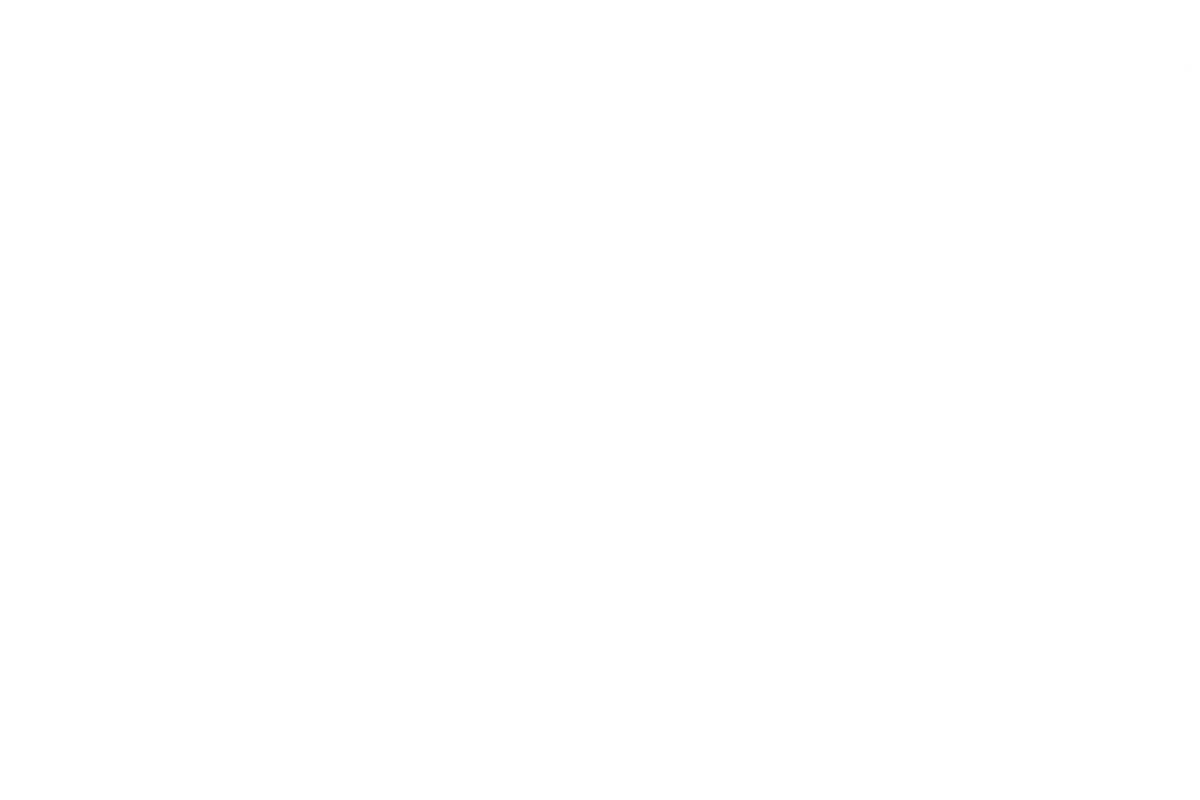
สร้างเอกสารแยกกันสำหรับด้านต่าง ๆ ของการปฏิบัติตามกฎระเบียบ เช่น การแมปข้อมูล นโยบายการเก็บรักษาข้อมูล แผนการตอบสนองต่อการรั่วไหลของข้อมูล และการประเมินความเสี่ยง
เอกสารเหล่านี้สามารถ จัดเรียงเป็นโครงสร้างแบบลำดับชั้นโดยใช้หน้าแบบซ้อนกัน ทำให้การนำทางและอ้างอิงเป็นไปอย่างง่ายดาย คุณยังสามารถใช้คุณสมบัติการทำงานร่วมกันของ ClickUp เช่น @mentions เพื่อเชิญทีมและบุคคลที่เกี่ยวข้องเข้าร่วมในกระบวนการนี้ เพื่อให้ทุกคนมีความเข้าใจตรงกันและได้รับข้อมูลอย่างครบถ้วน
4. ประเมินใหม่กระบวนการเก็บรวบรวมข้อมูล
คุณจำเป็นต้องใช้ข้อมูลทั้งหมดนั้นจริงหรือไม่? GDPR เน้นหลักการ การลดปริมาณข้อมูลให้น้อยที่สุด ซึ่งกำหนดให้องค์กรเก็บรวบรวมและประมวลผลข้อมูลส่วนบุคคลเพียงเท่าที่จำเป็นสำหรับวัตถุประสงค์เฉพาะ
เพื่อรับรองการปฏิบัติตามกฎระเบียบ ให้ประเมินวิธีการเก็บรวบรวมข้อมูลของคุณอย่างสม่ำเสมอ และมั่นใจว่าข้อมูลที่เก็บรวบรวมนั้นจำกัดอยู่เพียงสิ่งที่จำเป็นและเหมาะสมกับเป้าหมายทางธุรกิจของคุณเท่านั้น ต่อไปนี้คือบางข้อที่ควรพิจารณา:
การจำกัดวัตถุประสงค์
ตรวจสอบให้แน่ใจว่าข้อมูลที่คุณเก็บรวบรวม มีความเกี่ยวข้องโดยตรงกับเป้าหมายทางธุรกิจของคุณ และไม่ถูกใช้เพื่อวัตถุประสงค์ที่ไม่ตั้งใจ ตัวอย่างเช่น เพื่อดำเนินการสั่งซื้อ เว็บไซต์อีคอมเมิร์ซอาจเก็บรวบรวมชื่อ ที่อยู่ และข้อมูลการชำระเงินของลูกค้า ข้อมูลเหล่านี้ไม่ควรถูกใช้เพื่อโฆษณาแบบกำหนดเป้าหมายโดยไม่ได้รับความยินยอมจากลูกค้า
การลดปริมาณข้อมูล
ตรวจสอบว่ามีสนามข้อมูลใดที่สามารถ ลบออกหรือทำให้ไม่ระบุตัวตนได้ โดยไม่ส่งผลกระทบต่อวัตถุประสงค์ของการเก็บข้อมูล แพลตฟอร์มโซเชียลมีเดียอาจเก็บข้อมูลชื่อเต็ม ที่อยู่อีเมล และวันที่เกิดของผู้ใช้ในขั้นต้น อย่างไรก็ตาม หากแพลตฟอร์มดังกล่าวสามารถทำงานได้อย่างเพียงพอด้วยเพียงชื่อผู้ใช้และที่อยู่อีเมลเท่านั้น ก็ควรลดการเก็บข้อมูลส่วนบุคคลให้น้อยที่สุด
การเก็บรักษาข้อมูล
กำหนดนโยบายการเก็บรักษาข้อมูลที่เหมาะสมเพื่อรับรองว่าข้อมูล ไม่ถูกเก็บไว้นานกว่าที่จำเป็น เพื่อวัตถุประสงค์ในการปฏิบัติตามกฎระเบียบ ธนาคารอาจเก็บรักษาบันทึกการสมัครบัตรเครดิตไว้เป็นระยะเวลาที่กำหนด หลังจากระยะเวลาที่กำหนดแล้ว ข้อมูลดังกล่าวสามารถถูกทำให้เป็นข้อมูลนิรนามหรือถูกลบได้
ความยินยอม
หากคุณใช้ความยินยอมเป็นฐานทางกฎหมายสำหรับการประมวลผลข้อมูล ให้แน่ใจว่าความยินยอมนั้น ถูกให้โดยสมัครใจ ชัดเจน มีข้อมูลครบถ้วน และไม่คลุมเครือ ตัวอย่างเช่น แอปมือถือขอให้ผู้ใช้ให้ความยินยอมในการเก็บข้อมูลตำแหน่งเพื่อเสนอคำแนะนำที่ปรับให้เหมาะกับผู้ใช้ ความยินยอมดังกล่าวควรถูกให้โดยสมัครใจและชัดเจน (เช่น ให้เข้าถึงข้อมูลตำแหน่งเฉพาะเมื่อใช้แอปเท่านั้น)
ผลประโยชน์ที่ชอบด้วยกฎหมาย
หากคุณกำลังอ้างอิงถึงผลประโยชน์ที่ชอบด้วยกฎหมาย โปรดประเมินอย่างรอบคอบว่าผลประโยชน์ดังกล่าวมีน้ำหนักมากกว่าผลประโยชน์ สิทธิ และเสรีภาพของบุคคลนั้นหรือไม่ องค์กรข่าวอาจประมวลผลข้อมูลติดต่อของนักข่าวเพื่ออำนวยความสะดวกในการสื่อสารและการร่วมมือกัน ซึ่งสามารถถือได้ว่าเป็นผลประโยชน์ที่ชอบด้วยกฎหมายสำหรับกิจกรรมทางสื่อมวลชน
🌈 คุณรู้หรือไม่? SOC 2เป็นกรอบงานที่เทียบเท่ากับ GDPR และมีความเกี่ยวข้องอย่างใกล้ชิดกับธุรกิจในสหรัฐอเมริกา เป็นมาตรฐานแบบสมัครใจที่องค์กรต่าง ๆ ใช้เพื่อแสดงให้เห็นถึงความมุ่งมั่นในการรักษาความปลอดภัยและความเป็นส่วนตัวของข้อมูล
แม้ GDPR จะเป็นกฎระเบียบทางกฎหมายที่มุ่งเน้นการคุ้มครองข้อมูลส่วนบุคคลของบุคคลภายในสหภาพยุโรป แต่ SOC 2 สามารถถือเป็นมาตรฐานที่เสริมกันโดยการปฏิบัติตามมาตรฐาน SOC 2 คุณจะสามารถแสดงให้เห็นว่าคุณเป็นองค์กรธุรกิจที่รับผิดชอบต่อข้อมูล และรักษามาตรฐานความปลอดภัยข้อมูลที่ได้รับการยอมรับในระดับสากล
5. ระวังการรั่วไหลของข้อมูลและดำเนินการอย่างรวดเร็ว
เมื่อรายงานการรั่วไหลข้อมูลตาม GDPR องค์กรต้องประเมินความเสี่ยงที่อาจเกิดขึ้นต่อสิทธิและเสรีภาพของบุคคล ซึ่งรวมถึงการพิจารณาประเภทข้อมูลที่ถูกรั่วไหล ความเป็นไปได้ของการเข้าถึงโดยไม่ได้รับอนุญาต และผลที่อาจเกิดขึ้นต่อบุคคลที่ได้รับผลกระทบ
GDPR กำหนดว่า ต้องรายงานการละเมิดข้อมูลภายใน 72 ชั่วโมง หากมีความเสี่ยงสูงที่จะส่งผลกระทบเชิงลบต่อสิทธิและเสรีภาพของบุคคล
ในหลายกรณี องค์กรยังต้องแจ้งให้บุคคลที่ได้รับผลกระทบทราบโดยตรง โดยให้ข้อมูลที่ชัดเจนเกี่ยวกับการละเมิดข้อมูล ข้อมูลที่เกี่ยวข้อง และขั้นตอนที่กำลังดำเนินการเพื่อแก้ไขปัญหาดังกล่าว
นอกจากนี้ การสอบสวนอย่างละเอียดเป็นสิ่งจำเป็นเพื่อเข้าใจสาเหตุของการละเมิดข้อมูลและดำเนินการมาตรการป้องกัน การเก็บบันทึกอย่างละเอียดของกระบวนการทั้งหมดเป็นสิ่งสำคัญ รวมถึงขั้นตอนที่ดำเนินการเพื่อรายงานการละเมิดข้อมูลและลดผลกระทบที่เกิดขึ้น
ตัวอย่าง: การรั่วไหลข้อมูลของ British Airways
ในปี 2018British Airways ได้ประสบกับ เหตุการณ์การรั่วไหลข้อมูลอย่างรุนแรง ซึ่งส่งผลกระทบต่อลูกค้าประมาณ 500,000 คน ผู้แฮ็กสามารถเข้าถึงระบบจองตั๋วของสายการบินโดยไม่ได้รับอนุญาต และขโมยข้อมูลส่วนตัว เช่น ชื่อ ที่อยู่ รายละเอียดบัตรชำระเงิน และแผนการเดินทาง
การละเมิดครั้งนี้ถือเป็นการละเมิด GDPR อย่างชัดเจน เนื่องจากเกี่ยวข้องกับการประมวลผลข้อมูลส่วนบุคคลโดยไม่ได้รับอนุญาตในวงกว้าง British Airways ถูกสำนักงานผู้กำกับดูแลข้อมูล (ICO) ของสหราชอาณาจักรปรับเงิน 20 ล้านปอนด์ เนื่องจากเหตุการณ์ดังกล่าว
6. ให้ความสำคัญกับความโปร่งใสในการเก็บรวบรวมข้อมูล
ลูกค้าของคุณมีสิทธิที่จะทราบอย่างชัดเจนว่าคุณกำลังเก็บข้อมูลใด และใช้ข้อมูลนั้นอย่างไร ต่อไปนี้คือขั้นตอนบางประการที่คุณสามารถดำเนินการเพื่อรับประกันความโปร่งใสในกระบวนการเก็บข้อมูลของคุณ:
- นโยบายความเป็นส่วนตัวที่ชัดเจนและกระชับ: จัดเตรียมนโยบายความเป็นส่วนตัวที่เข้าถึงได้ง่ายและเข้าใจได้ ซึ่งอธิบายอย่างชัดเจนถึงวิธีการจัดการข้อมูลของพวกเขา นโยบายเหล่านี้ควรเขียนด้วยภาษาที่เรียบง่ายและหลีกเลี่ยงการใช้ศัพท์ทางกฎหมาย
- ความยินยอมที่ได้รับการแจ้งให้ทราบ: ระบุวัตถุประสงค์ของการเก็บข้อมูล ประเภทข้อมูลที่เก็บ และสิทธิของลูกค้าเกี่ยวกับข้อมูลดังกล่าวในระหว่างกระบวนการขอความยินยอม
- คำขอเข้าถึงข้อมูลจากเจ้าของข้อมูล: ตอบคำขอเข้าถึงข้อมูลจากเจ้าของข้อมูลอย่างทันท่วงทีและครบถ้วน ซึ่งหมายถึงการให้บุคคลนั้นได้รับสำเนาข้อมูลส่วนบุคคลของตนเองและข้อมูลเกี่ยวกับวิธีการประมวลผลข้อมูลดังกล่าว
- การแบ่งปันข้อมูลกับฝ่ายที่สาม: หากมีการแบ่งปันข้อมูลส่วนบุคคลกับฝ่ายที่สาม ให้แน่ใจว่ามีมาตรการป้องกันที่เหมาะสมเพื่อคุ้มครองข้อมูล และฝ่ายที่สามดังกล่าวก็ปฏิบัติตาม GDPR เช่นกัน
7. ตรวจสอบให้แน่ใจว่าได้รับความยินยอมจากผู้ปกครองสำหรับลูกค้าที่ยังไม่ถึงอายุ
GDPR กำหนดให้ธุรกิจต้องได้รับความยินยอมจากผู้ปกครองหรือผู้ดูแลตามกฎหมาย ก่อนที่จะดำเนินการประมวลผลข้อมูลส่วนบุคคลของเด็กอายุต่ำกว่า 16 ปี ในประเทศส่วนใหญ่ของสหภาพยุโรป
เพื่อตรวจสอบอายุของผู้ใช้ ให้ใช้วิธีการที่เชื่อถือได้ เช่น การขอความยินยอมจากผู้ปกครอง หรือการใช้บริการตรวจสอบอายุ หากได้รับความยินยอมจากผู้ปกครอง ความยินยอมดังกล่าวต้องเป็นความยินยอมที่ให้โดยสมัครใจ ชัดเจน มีข้อมูลครบถ้วน และไม่คลุมเครือ
นอกจากนี้ ให้เก็บบันทึกอย่างละเอียดเกี่ยวกับกระบวนการขอความยินยอม รวมถึงวันที่ วิธีการ และข้อมูลประจำตัวของฝ่ายที่ให้ความยินยอม เพิ่มขั้นตอนเพิ่มเติมเพื่อรับรองว่าไม่มีการเก็บข้อมูลที่ละเอียดอ่อนจากเด็ก และข้อมูลของพวกเขาไม่ถูกเก็บไว้นานกว่าที่จำเป็น
ตัวอย่างกรณี: TikTok vs. คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของไอร์แลนด์
TikTok ถูกคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของไอร์แลนด์ (DPC)ปรับเงิน 379 ล้านดอลลาร์เนื่องจากไม่คุ้มครองข้อมูลส่วนบุคคลของเด็กอย่างเพียงพอ DPC พบว่า TikTok ไม่ได้ได้รับความยินยอมที่ถูกต้องจากเด็กอายุต่ำกว่า 13 ปี ตามข้อกำหนดของ GDPR
นอกจากนี้ DPC ยังได้วิพากษ์วิจารณ์ TikTok ว่าไม่ได้ดำเนินการอย่างเพียงพอเพื่อป้องกันไม่ให้เด็กๆ เข้าถึงเนื้อหาที่อาจก่อให้เกิดอันตราย นี่เป็นหนึ่งในค่าปรับที่สูงที่สุดที่ถูกกำหนดตาม GDPR ซึ่งเน้นย้ำถึงความสำคัญของการปกป้องข้อมูลของเด็กๆ บนอินเทอร์เน็ต
8. ใช้ระบบการให้ความยินยอมแบบ double opt-in
เพื่อส่งเสริมกระบวนการให้ความยินยอมที่ได้รับการแจ้งให้ทราบอย่างครบถ้วน ให้รวบรวมความยินยอมอย่างชัดเจนจากลูกค้าก่อนที่จะประมวลผลข้อมูลของพวกเขา รวมถึงที่อยู่อีเมล เพื่อวัตถุประสงค์ทางการตลาด กระบวนการยืนยันความยินยอมสองขั้นตอน (double opt-in) เป็นวิธีการที่เชื่อถือได้เพื่อรับประกันว่าบุคคลนั้นได้สมัครรับรายชื่ออีเมลด้วยความรู้ตัวและด้วยความเต็มใจ
ระบบ double opt-in ทำงานอย่างไร?
- การสมัครรับข่าวสารครั้งแรก: เมื่อบุคคลใดนั้นป้อนที่อยู่อีเมลเพื่อสมัครรับข่าวสารผ่านอีเมล พวกเขาจะได้รับอีเมลยืนยัน
- การยืนยัน: ผู้ใช้ต้องคลิกที่ลิงก์หรือปุ่มในอีเมลยืนยันเพื่อเสร็จสิ้นกระบวนการสมัคร
กระบวนการยืนยันสองขั้นตอน นี้ช่วยป้องกันสแปมและรับประกันว่าบุคคลนั้นได้ให้ความยินยอมอย่างกระตือรือร้นในการรับอีเมล โดยการนำกระบวนการยืนยันสองขั้นตอน (double opt-in) มาใช้ คุณสามารถลดความเสี่ยงที่จะถูกแจ้งเตือนว่าส่งอีเมลการตลาดที่ไม่ได้รับคำขอ
9. อัปเดตนโยบายความเป็นส่วนตัวของคุณอย่างสม่ำเสมอ
ตรวจสอบและอัปเดตนโยบายความเป็นส่วนตัวของคุณอย่างสม่ำเสมอ เพื่อสะท้อนความเปลี่ยนแปลงในวิธีการจัดการข้อมูลหรือข้อกำหนดทางกฎหมาย ให้เน้นจุดสำคัญต่อไปนี้เพื่อรักษานโยบายความเป็นส่วนตัวของคุณให้อยู่ในสภาพที่ดีที่สุด:
- ความถูกต้อง: ตรวจสอบให้แน่ใจว่าข้อมูลในนโยบายความเป็นส่วนตัวของคุณถูกต้องและอัปเดตแล้ว
- ความสะดวกในการเข้าถึง: ทำให้นโยบายความเป็นส่วนตัวของคุณสามารถเข้าถึงได้ง่ายบนเว็บไซต์ของคุณ และใส่ลิงก์ไปยังนโยบายดังกล่าวจากหน้าอื่น ๆ ที่เกี่ยวข้อง
- ความสอดคล้อง: ตรวจสอบให้แน่ใจว่านโยบายความเป็นส่วนตัวของคุณสอดคล้องกับวิธีการจัดการข้อมูลจริงของคุณ
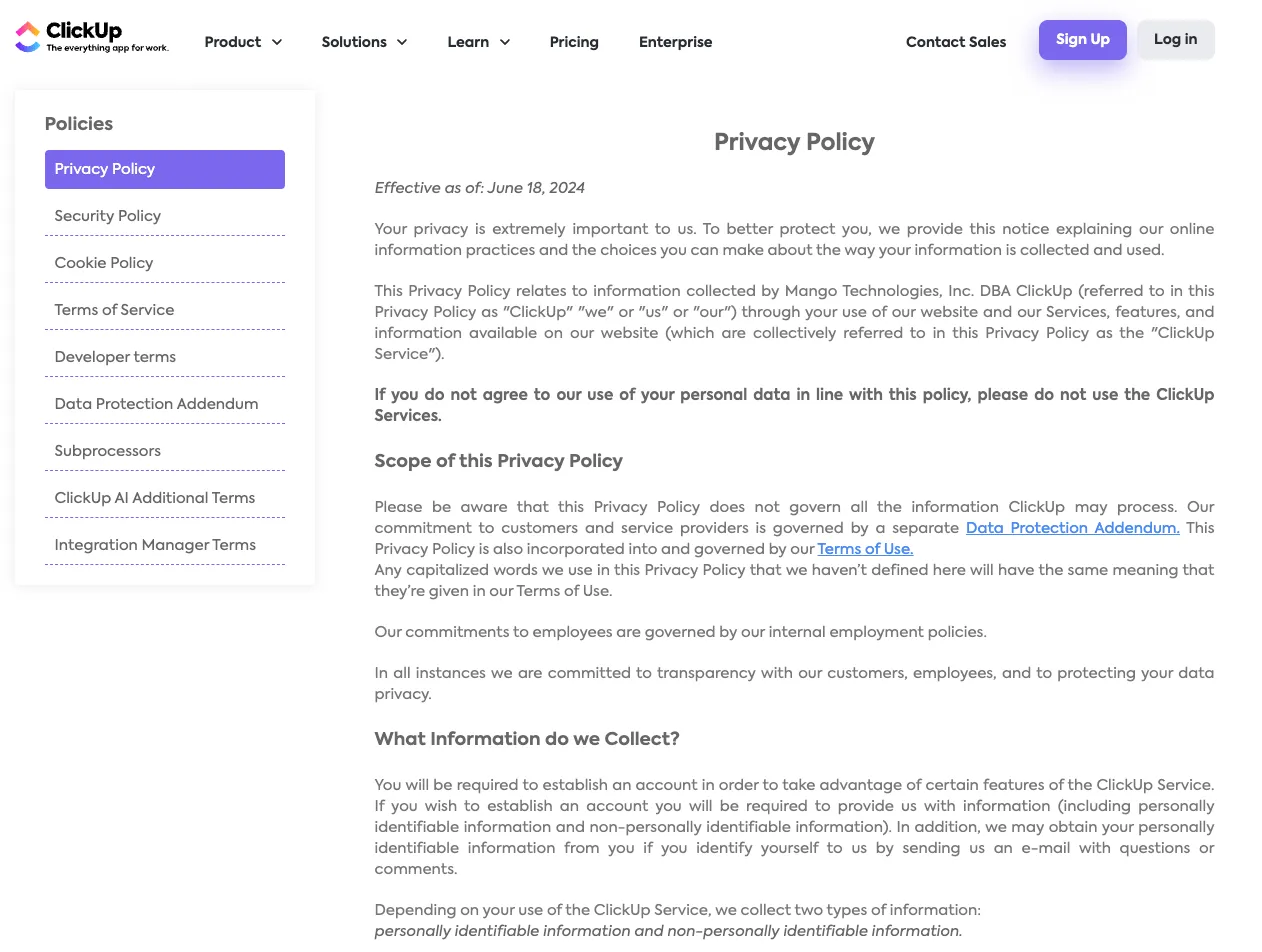
💈โบนัส: กำลังมองหาแรงบันดาลใจอยู่ใช่ไหม? ดูนโยบายความเป็นส่วนตัวของ ClickUpได้เลย
10. ประเมินความเสี่ยงจากฝ่ายที่สาม
ในฐานะองค์กรธุรกิจที่รับผิดชอบข้อมูล คุณมีหน้าที่ตรวจสอบซ้ำว่าพันธมิตรฝ่ายที่สามของคุณปฏิบัติตาม GDPR หรือไม่ เราทราบดีว่าพูดง่ายกว่าทำ! แต่ต่อไปนี้คือภาพรวมของกระบวนการเพื่อช่วยคุณสร้างนโยบายสำหรับการตรวจสอบพันธมิตรฝ่ายที่สาม:
- จัดทำข้อตกลงการประมวลผลข้อมูลที่ชัดเจน ซึ่งระบุขอบเขตงาน ข้อมูลที่แบ่งปัน มาตรการความปลอดภัย และความรับผิดชอบของทั้งสองฝ่าย
- ดำเนินการตรวจสอบอย่างละเอียดต่อฝ่ายที่สามเหล่านี้ โดยประเมินนโยบายความเป็นส่วนตัว การรับรอง และข้อมูลอ้างอิงของพวกเขา
- ประเมินความเสี่ยงที่เกี่ยวข้องกับการแบ่งปันข้อมูลกับพวกเขา โดยพิจารณาปัจจัยต่าง ๆ เช่น ระดับความละเอียดอ่อนของข้อมูล กิจกรรมการประมวลผล และตำแหน่งทางภูมิศาสตร์ของพวกเขา ไม่ว่าจะเป็นภายในหรือนอกสหภาพยุโรป
- รักษาการกำกับดูแลอย่างสม่ำเสมอโดยการติดตามความสอดคล้องกับกฎระเบียบและดำเนินการตรวจสอบ
การปฏิบัติตาม GDPR ด้วยเครื่องมืออัตโนมัติ
ว้าว รายการตรวจสอบนี้ยาวมากเลย แต่โชคดีที่คุณไม่ต้องเดินทางสู่การปฏิบัติตามกฎระเบียบนี้เพียงลำพัง
มีเครื่องมือ GRC ดิจิทัลหลายชนิดที่สามารถทำให้กระบวนการนี้ง่ายขึ้นและช่วยลดภาระงานของคุณได้ และหนึ่งในนั้นคือ ClickUp ในฐานะแพลตฟอร์มการจัดการโครงการแบบครบวงจร ClickUp สามารถทำหน้าที่เป็นศูนย์กลางการปฏิบัติตาม GDPR ของคุณได้อย่างง่ายดาย
เมื่อต้องจัดตั้งกระบวนการที่ดูน่ากลัวอย่างรายการตรวจสอบความสอดคล้องกับ GDPR คุณจำเป็นต้องใช้วิธีการแบบทีละขั้นตอน และที่ ClickUp เราเน้นเรื่องขั้นตอนเป็นหลัก 🪜
คุณสมบัติอย่างรายการตรวจสอบงาน (Task Checklists) ของ ClickUpได้รับการออกแบบมาเพื่อแบ่งย่อยและจัดการกระบวนการที่ซับซ้อนเช่นนี้ ให้คิดถึงมันเหมือน รายการสิ่งที่ต้องทำ (to-do lists) ภายในงานของคุณ โดยการสร้างรายการตรวจสอบ คุณสามารถกำหนดอย่างชัดเจนว่าต้องดำเนินการอะไรบ้างเพื่อเสร็จสิ้นงาน มอบหมายงานให้สมาชิกในทีม และติดตามความคืบหน้าของพวกเขา
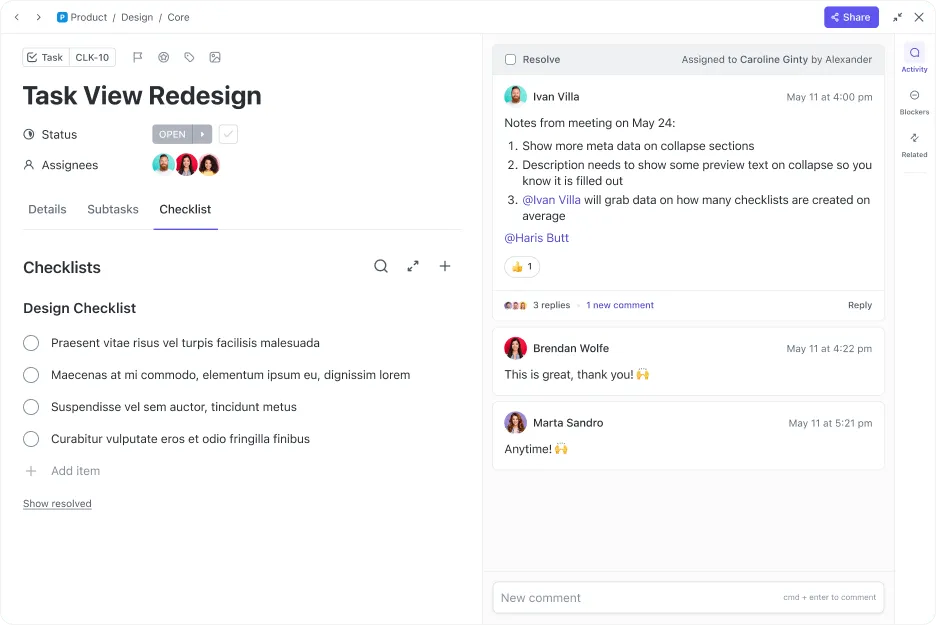
เพื่อใช้รายการตรวจสอบงานใน ClickUp ให้สร้างงานใหม่ คลิกแท็บ “Checklists” ในงานของคุณ และเพิ่มขั้นตอนแต่ละขั้นตอนเข้าไป หลังจากนั้น คุณสามารถจัดระเบียบรายการตรวจสอบการปฏิบัติตามกฎระเบียบให้เป็นงานย่อยที่เล็กกว่าและจัดการได้ง่ายขึ้น เช่นนี้:
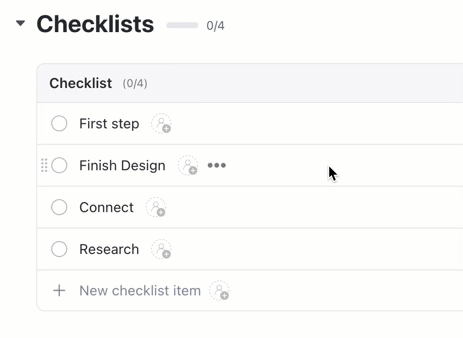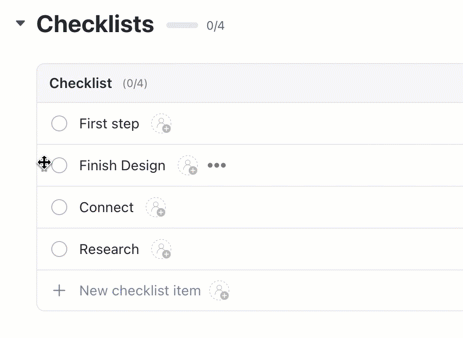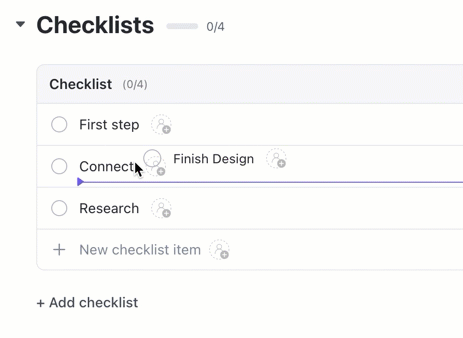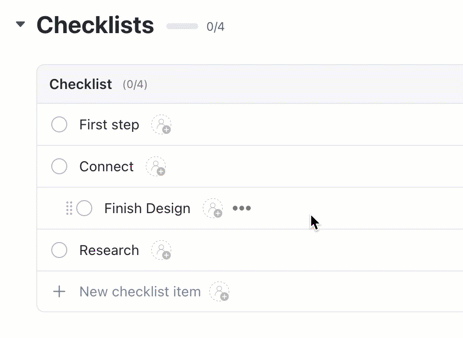
เมื่อทุกขั้นตอนถูกจัดเตรียมไว้ในรายการงานแล้ว ให้มอบหมายงานแต่ละรายการให้กับทีมที่เกี่ยวข้อง เช่น ทีมกฎหมาย เพื่อเริ่มดำเนินการ
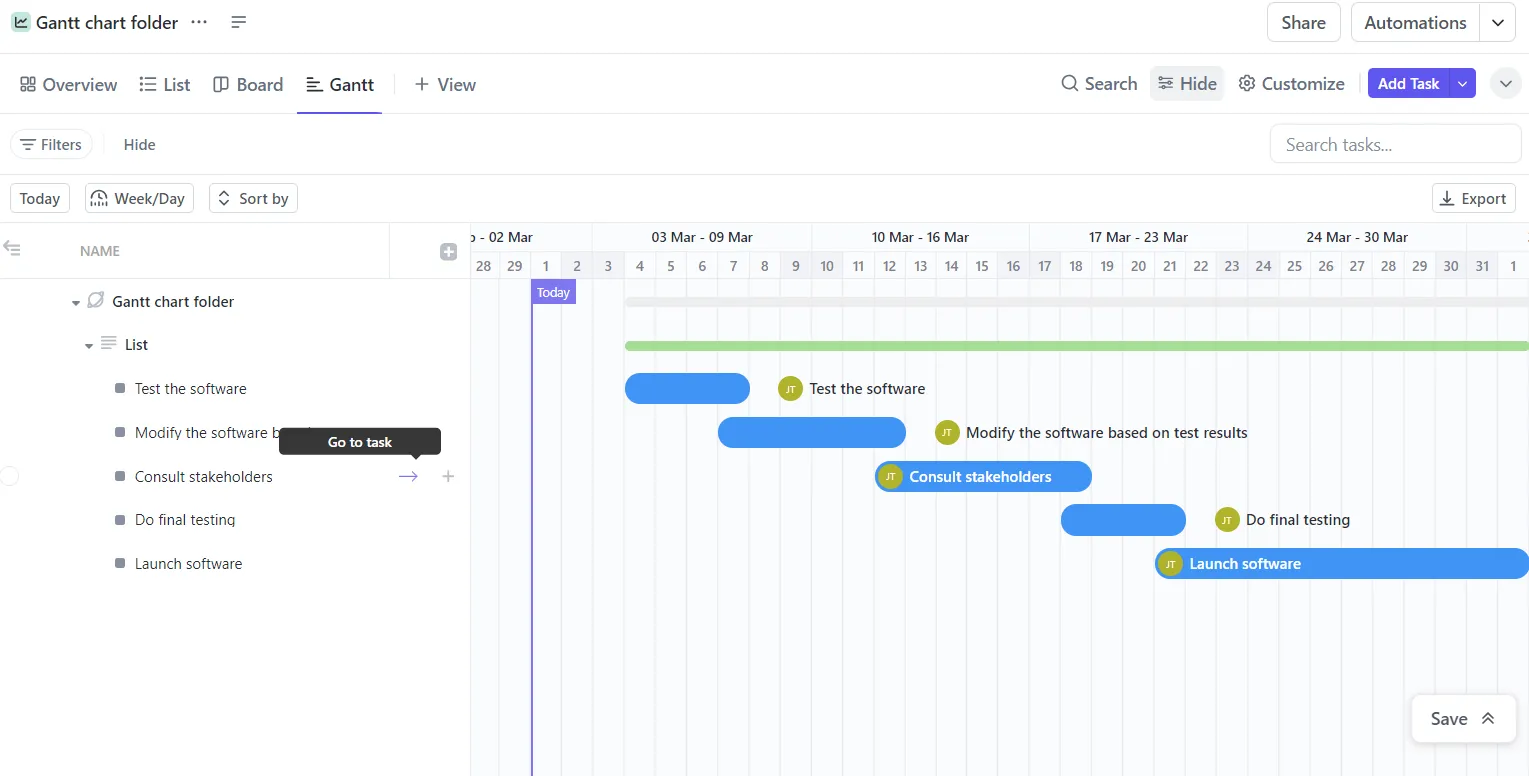
คุณยังสามารถใช้มุมมองแผนภูมิแกนท์ (Gantt Chart View) ของ ClickUpเพื่อแสดงกระบวนการนี้บนไทม์ไลน์ ตรวจสอบความคืบหน้า และ กำหนดประมาณการไทม์ไลน์ที่ชัดเจนสำหรับการเสร็จสิ้นโครงการ
และยังไม่จบเพียงเท่านี้ เมื่อคุณมีกระบวนการแล้ว ให้ใช้ClickUp Automationเพื่อดำเนินการเฉพาะตามกฎที่คุณกำหนดไว้ ตัวอย่างเช่น คุณสามารถตั้งค่าการทำงานอัตโนมัติแบบกำหนดเองเพื่อแจ้งให้ผู้ใช้เพิ่มข้อมูล ตรวจสอบ และอัปเดตนโยบายความเป็นส่วนตัวทุกสามเดือน

และสุดท้าย การปฏิบัติตามนโยบาย GDPR ต้องใช้เอกสารจำนวนมาก
หากรู้สึกติดขัดในขั้นตอนใดก็ตาม ให้ใช้ClickUp Brain — ผู้ช่วย AI ที่มาพร้อมใน ClickUp — เพื่อช่วยคุณร่างนโยบายด้วยภาษาที่เข้าใจง่ายและตรงไปตรงมา หรือแม้กระทั่งทำการวิจัยเกี่ยวกับแนวทางปฏิบัติที่ดีที่สุดในอุตสาหกรรมสำหรับ GDPR

นอกจากนี้ ClickUp ยังมีแม่แบบที่ปรับแต่งได้เพื่อช่วยให้กระบวนการวางแผนรายการตรวจสอบของคุณง่ายขึ้นอย่างมาก
แม่แบบแผนโครงการความสอดคล้องกับ GDPR ของ ClickUp
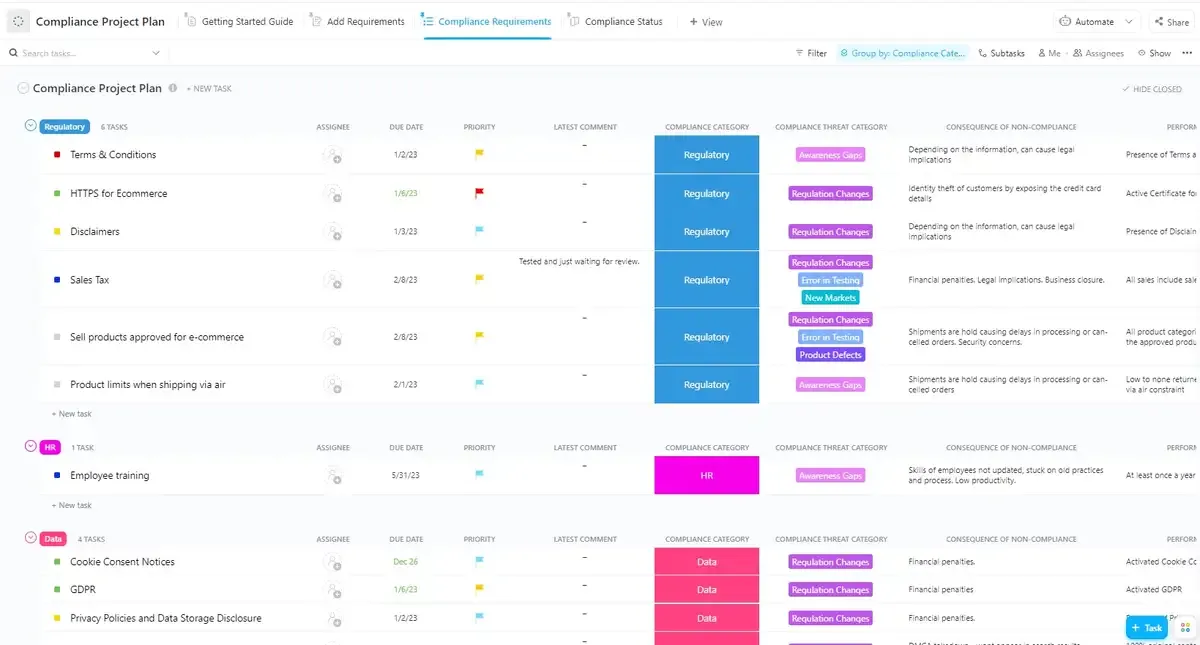
แม่แบบแผนโครงการความสอดคล้องของ ClickUpให้โซลูชันที่ครบถ้วนสำหรับการจัดการความพยายามในการปฏิบัติตาม GDPR ของคุณ มุมมองข้อกำหนดความสอดคล้อง ช่วยให้คุณจัดรายการกฎระเบียบที่จำเป็นทั้งหมด ส่วน มุมมองสถานะความสอดคล้อง ให้ภาพรวมที่ชัดเจนเกี่ยวกับความก้าวหน้าและระบุพื้นที่ที่ยังไม่สอดคล้อง มุมมองเพิ่มข้อกำหนด ช่วยให้คุณเพิ่มกฎระเบียบใหม่ได้อย่างง่ายดายเมื่อมีข้อกำหนดใหม่เกิดขึ้น โดยรวมแล้ว แม่แบบนี้ช่วยปรับกระบวนการปฏิบัติตามข้อกำหนดให้เป็นไปอย่างราบรื่น ช่วยให้คุณจัดระเบียบงานได้อย่างมีประสิทธิภาพ ติดตามความคืบหน้า และรับรองการปฏิบัติตามมาตรฐาน GDPR
แม่แบบรายการตรวจสอบโครงการของ ClickUp
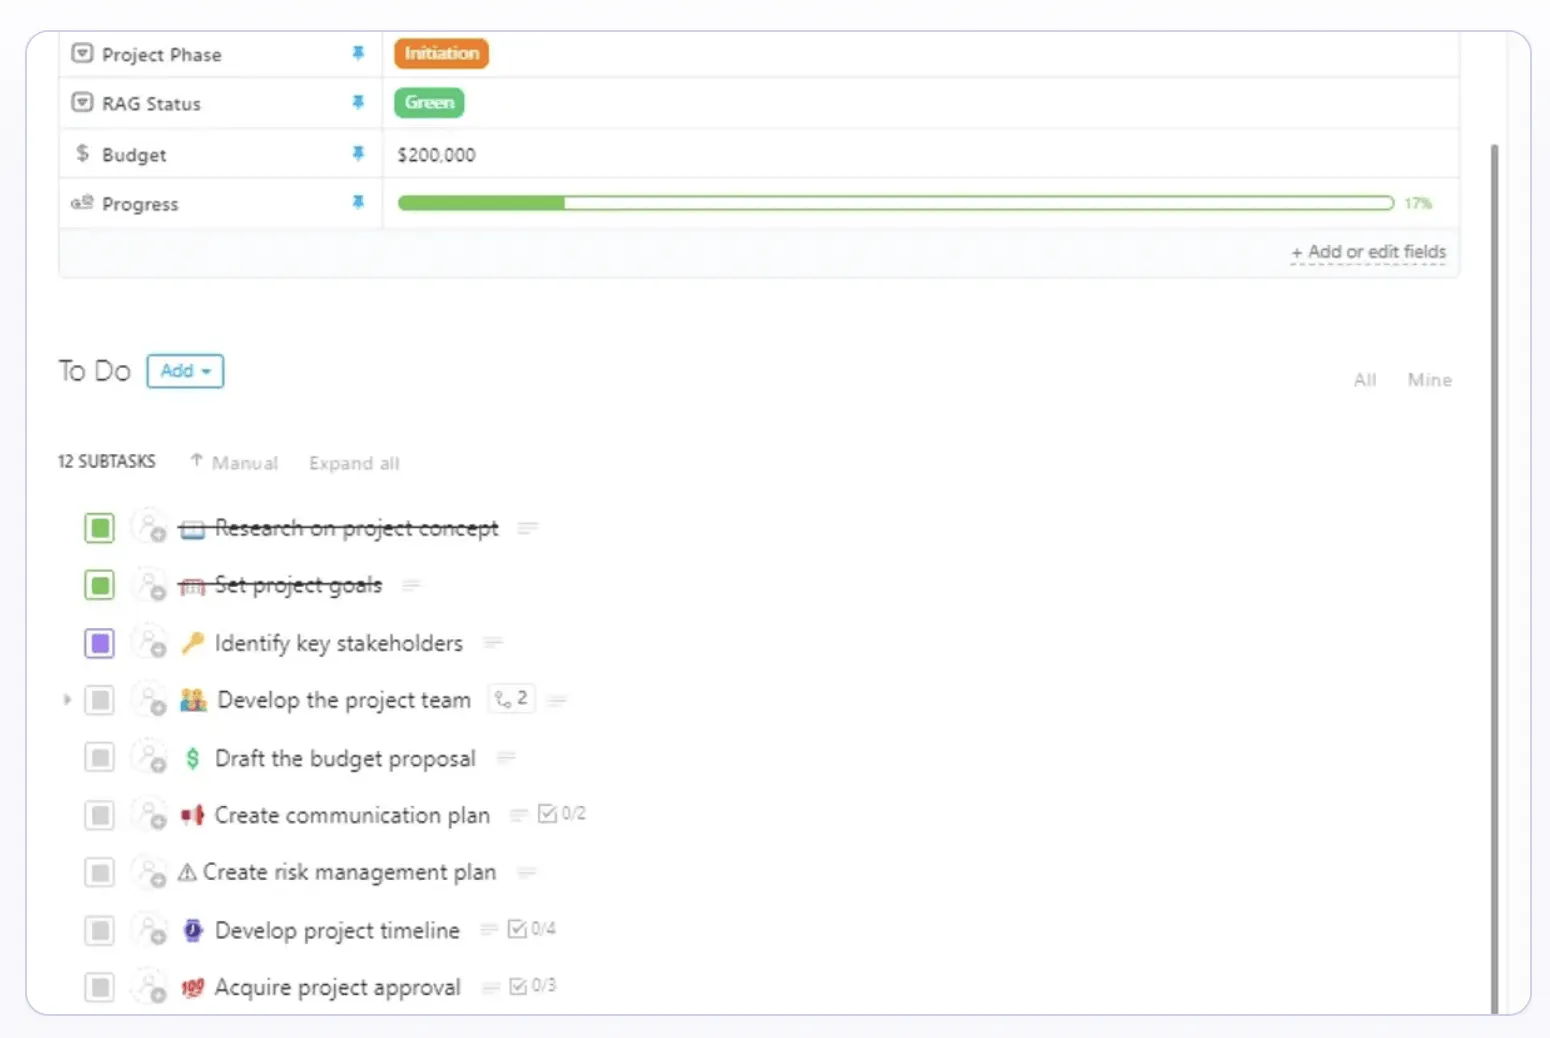
แม่แบบรายการตรวจสอบโครงการของ ClickUpสามารถช่วยคุณกำหนดขั้นตอนสำคัญสำหรับกระบวนการปฏิบัติตามข้อกำหนดได้ โดยแม่แบบนี้รวมถึงโครงร่างของงานย่อยทั่วไปที่เป็นพื้นฐานของโครงการใด ๆ ใช้แม่แบบนี้เพื่อ:
- กำหนดลำดับขั้นตอนการทำงานที่ถูกต้อง เพื่อให้มั่นใจว่าแต่ละขั้นตอนจะต่อยอดจากขั้นตอนก่อนหน้า สิ่งนี้จะช่วยป้องกันข้อผิดพลาดและการละเว้น
- คาดการณ์ความท้าทายและความเสี่ยงที่อาจเกิดขึ้นที่เกี่ยวข้องกับการปฏิบัติตาม GDPR และจัดการกับปัญหาเหล่านี้อย่างเชิงรุก
- กำหนดวันครบกำหนดสำหรับแต่ละงาน เพื่อรับประกันว่าโครงการโดยรวมจะเสร็จสิ้นตามกำหนดเวลา
การปฏิบัติตามกฎระเบียบเป็นเรื่องง่ายด้วย ClickUp
รายการตรวจสอบการปฏิบัติตาม GDPR ที่มีโครงสร้างที่ดีเป็นสิ่งจำเป็นเพื่อรับประกันว่าองค์กรของคุณกำลังปฏิบัติตามข้อกำหนดของกฎระเบียบสำคัญนี้
คุณสมบัติการจัดการโครงการของ ClickUp เป็นแพลตฟอร์มที่ทรงพลังสำหรับการสร้างและจัดการรายการตรวจสอบความสอดคล้องกับ GDPR โดยการแบ่งกระบวนการที่ดูเหมือนซับซ้อนนี้ออกเป็นงานย่อยที่จัดการได้ง่าย คุณจึงสามารถติดตามความก้าวหน้าได้อย่างมีประสิทธิภาพ ระบุปัญหาที่อาจเกิดขึ้น และรับประกันความสอดคล้องกับกฎระเบียบ
ตั้งแต่การกำหนดขั้นตอนการทำงาน การจัดสรรหน้าที่ความรับผิดชอบ การติดตามความคืบหน้า ไปจนถึงการทำงานร่วมกับทีม ClickUp สามารถช่วยทำให้โครงการการปฏิบัติตามกฎระเบียบของคุณดำเนินไปอย่างราบรื่น
สมัครบัญชี ClickUp ฟรี และ เริ่มดำเนินการตาม GDPR ได้เลย!