Projektledning innebär många ansvarsuppgifter, deadlines, sena kvällsskift och massor av kaffe.
Lyckligtvis kan du hålla dig i toppform med lite hjälp från din trogna kompis: projektledningsprogramvaran.
Med detta i åtanke har kommunikationen aldrig varit enklare, smidigare eller snabbare, vilket leder till ett mer produktivt och framgångsrikt team.
Projektledning på distans hjälper projektledarna att sammanföra hybridteam och säkerställa att alla arbetar tillsammans för att uppnå projektets mål. I det avseendet skiljer det sig inte från att leda något annat projekt, förutom att projektet genomförs på distans.
Att leda och driva ett distansarbetslag medför dessutom en känslig fråga: ökad risk för cyberbrott.
Med det sagt, låt oss ta en titt på de fem största cybersäkerhetshoten som projektledare står inför idag och tio sätt att hantera dem!
De 5 största hoten mot cybersäkerheten
Cybersäkerhet kan vara avgörande för ett företags framgång eller misslyckande.
Företag drivs av data, och data är företagets mest värdefulla tillgång. I dagens digitala värld har data dock blivit mer sårbara för cyberattacker, och med hybrid- och distansarbetsformer är denna sårbarhet ännu större.
Ökningen av dataintrång och hackerattacker kan tillskrivas bristande dataskydd, konsekvenserna av en global pandemi och allt mer sofistikerade angrepp. Företag är nu mer medvetna än någonsin om de problem som dataintrång kan orsaka.
Ett av de dataintrång som banade väg för den nya EU-lagstiftningen var fallet med Wonga Loans. Detta företag som erbjuder smslån drabbades 2017 av ett omfattande dataintrång som ledde till att bankuppgifter för 250 000 kunder läckte ut.
Här är de viktigaste cyberhoten som du bör vara medveten om samt tips på hur du kan förebygga dem.
1. Man-in-the-middle-attack
Föreställ dig följande scenario: du och din kollega pratar via en säker plattform, men någon avlyssnar ert samtal och skickar falska meddelanden till din kollega i ditt namn. Oj!
Tanken bakom detta är att hackarna skaffar sig tillgång till personuppgifter och känslig information och manipulerar meddelandena.
Det kan hända om du använder ett osäkert offentligt Wi-Fi-nätverk. När hackaren befinner sig på den osäkra platsen får hen tillgång till nätverket och skickar skadlig programvara för att hitta känslig information. Hen kan också utge sig för att vara en kund, en affärspartner eller vem som helst, egentligen.
Exempel på en man-in-the-middle-attack
Nyligen lyckades en angripare få tag på 500 certifikat för webbplatser som Google, Skype och andra välkända sajter tack vare en hackning av den nederländska certifikatutfärdaren DigiNotar. Genom att använda dessa certifikat utgav sig angriparen för att vara trovärdiga webbplatser i en MITM-attack och stal användarnas data genom att lura dem att ange sina inloggningsuppgifter på spegelwebbplatser. Intrånget ledde slutligen till att cirka 300 000 iranska Gmail-konton drabbades och att DigiNotar gick i konkurs.
2. Klassisk SQL-injektion
Låt oss säga att du förbereder dig inför semestern och vill köpa en hawaiiklänning. Du öppnar din webbläsare och skriver in ”hawaiiklänningar” i sökfältet. Om sökfältet är infekterat genom att skadlig kod har införts kommer det fortfarande att ge dig en lista med hawaiiklänningar, men det kommer att använda din sökfråga för att hitta dina personuppgifter. ?
En hackare använder en bit SQL-kod för att ändra en databas och få tillgång till potentiellt viktig information i en cyberattack som kallas SQL-injektion. Eftersom den kan användas mot vilken webbapplikation eller webbplats som helst som använder en SQL-baserad databas är det en av de vanligaste och farligaste typerna av attacker.
Exempel på en SQL-attack
Bland offren för denna typ av cyberattacker finns bland annat Sony Pictures, Target, LinkedIn och Epic Games. Cisco-fallet från 2018 är en av de mest kända attackerna. Man upptäckte en sårbarhet för SQL-injektion i Cisco Prime License Manager.
Angriparna lyckades få shell-åtkomst till de system där licenshanteringen var installerad. Men oroa dig inte. Sedan dess har Cisco lyckats åtgärda problemet.
Även om den här buggen numera är gammal nog att dricka alkohol kan vi fortfarande inte bli av med den en gång för alla. Den anses vara ett av de äldsta cyberhoten, men orsakar ändå lika många problem som alltid.
3. Ökningen av skadlig programvara
Allt är lek och skoj tills du laddar ner skadlig programvara och hjälper hackarna att få tag på alla dina personuppgifter. Skadlig programvara är ett samlingsbegrepp för alla filer eller program som orsakar skada, och omfattar maskar, trojaner, virus och utpressningsprogram.
År 2021 hade 68,5 % av företagen utsatts för malware-attacker. Rapporterna visar att ökningen berodde på utbrottet av covid-19.
Dessutom har brottslingarna gått från automatiserade ransomware-kampanjer som fokuserade på stor skala till mer riktade utpressningar mot väletablerade företag. På grund av denna förändring blev ransomware mer lönsamt, vilket så småningom väckte kriminella gängs intresse.
Den ökade användningen av denna nya utpressningsteknik ledde till att ransomware-utbrottet förvärrades.
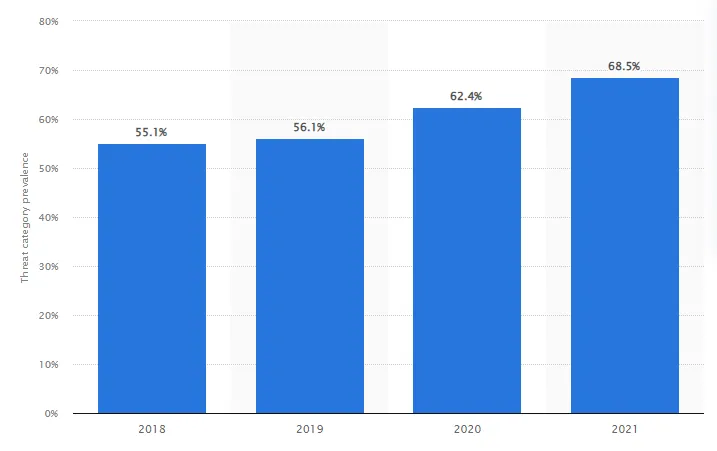
Exempel på en malware-attack
En av de mest omtalade attackerna var WannaCry-ransomware-attacken, som lyckades infektera mer än 230 000 datorer på en dag och resulterade i en förlust på 4 miljarder dollar.
4. Avancerade phishing-tekniker
Phishing är en form av social manipulation där en angripare skickar ett falskt meddelande i syfte att lura mottagaren att lämna ut personuppgifter eller installera skadlig programvara på offrets infrastruktur.
Exempel på en phishing-teknik
Ubiquiti Networks drabbades tyvärr av en phishingattack 2015 som kostade företaget 46,7 miljoner dollar. Angriparen fick företagets ekonomichef att godkänna en serie överföringar för att slutföra ett hemligt förvärv.
Hackaren utgav sig för att vara företagets VD och advokat. Företaget genomförde 14 banköverföringar under en period på 17 dagar till konton i Polen, Ungern, Kina och Ryssland.
Ubiquiti blev först medveten om problemet efter att ha fått en varning från FBI om att företagets bankkonto i Hongkong eventuellt hade varit föremål för bedrägeri. Detta gjorde det möjligt för företaget att stoppa alla kommande överföringar och göra allt för att återfå så mycket som möjligt av de 46,7 miljoner dollar – ungefär 10 % av företagets likvida medel – som hade stulits.
5. Frekventa överbelastningsattacker
Denna typ av cyberattack kan orsaka att nätverket stängs ner och blir otillgängligt för användarna. Hackarna kan ha politiska eller sociala mål, till exempel att starta en kampanj mot ett företag vars verksamhet de ogillar.
Ibland använder hackare DDoS-attacker bara för skojs skull och för att skryta om de senaste teknikerna de har utvecklat för att slå ut ett system.
Exempel på en överbelastningsattack
I februari 2020 utsattes Amazon Web Services för en omfattande DDoS-attack. Det var den allvarligaste DDoS-attacken i modern historia och den utnyttjade en metod som kallas CLDAP-reflektion (Connectionless Lightweight Directory Access Protocol) för att rikta in sig på en icke namngiven AWS-kund.
Mängden data som skickas till offrets IP-adress ökar med 56 till 70 gånger med hjälp av denna teknik, som är beroende av sårbara CLDAP-servrar från tredje part. Attacken nådde en topp på otroliga 2,3 gigabyte per sekund under tre dagar.
10 sätt att hantera cybersäkerhetshot
Hackare blir allt mer kreativa och får oss att svettas.
För att hjälpa dig att bekämpa dessa hot presenterar vi här tio sätt att försvara och skydda ditt företag mot potentiella cyberhot.
1. Välj ett säkert projektledningsverktyg och en molnlagringstjänst
Projektledningsverktyg är ett måste idag, särskilt för att följa projektets framsteg och förbättra kommunikationen inom teamet. Men inte alla verktyg som finns tillgängliga idag är säkra.
När vi säger *säker menar vi en plattform med lämpliga behörighetsåtgärder för att minimera informationsläckor.
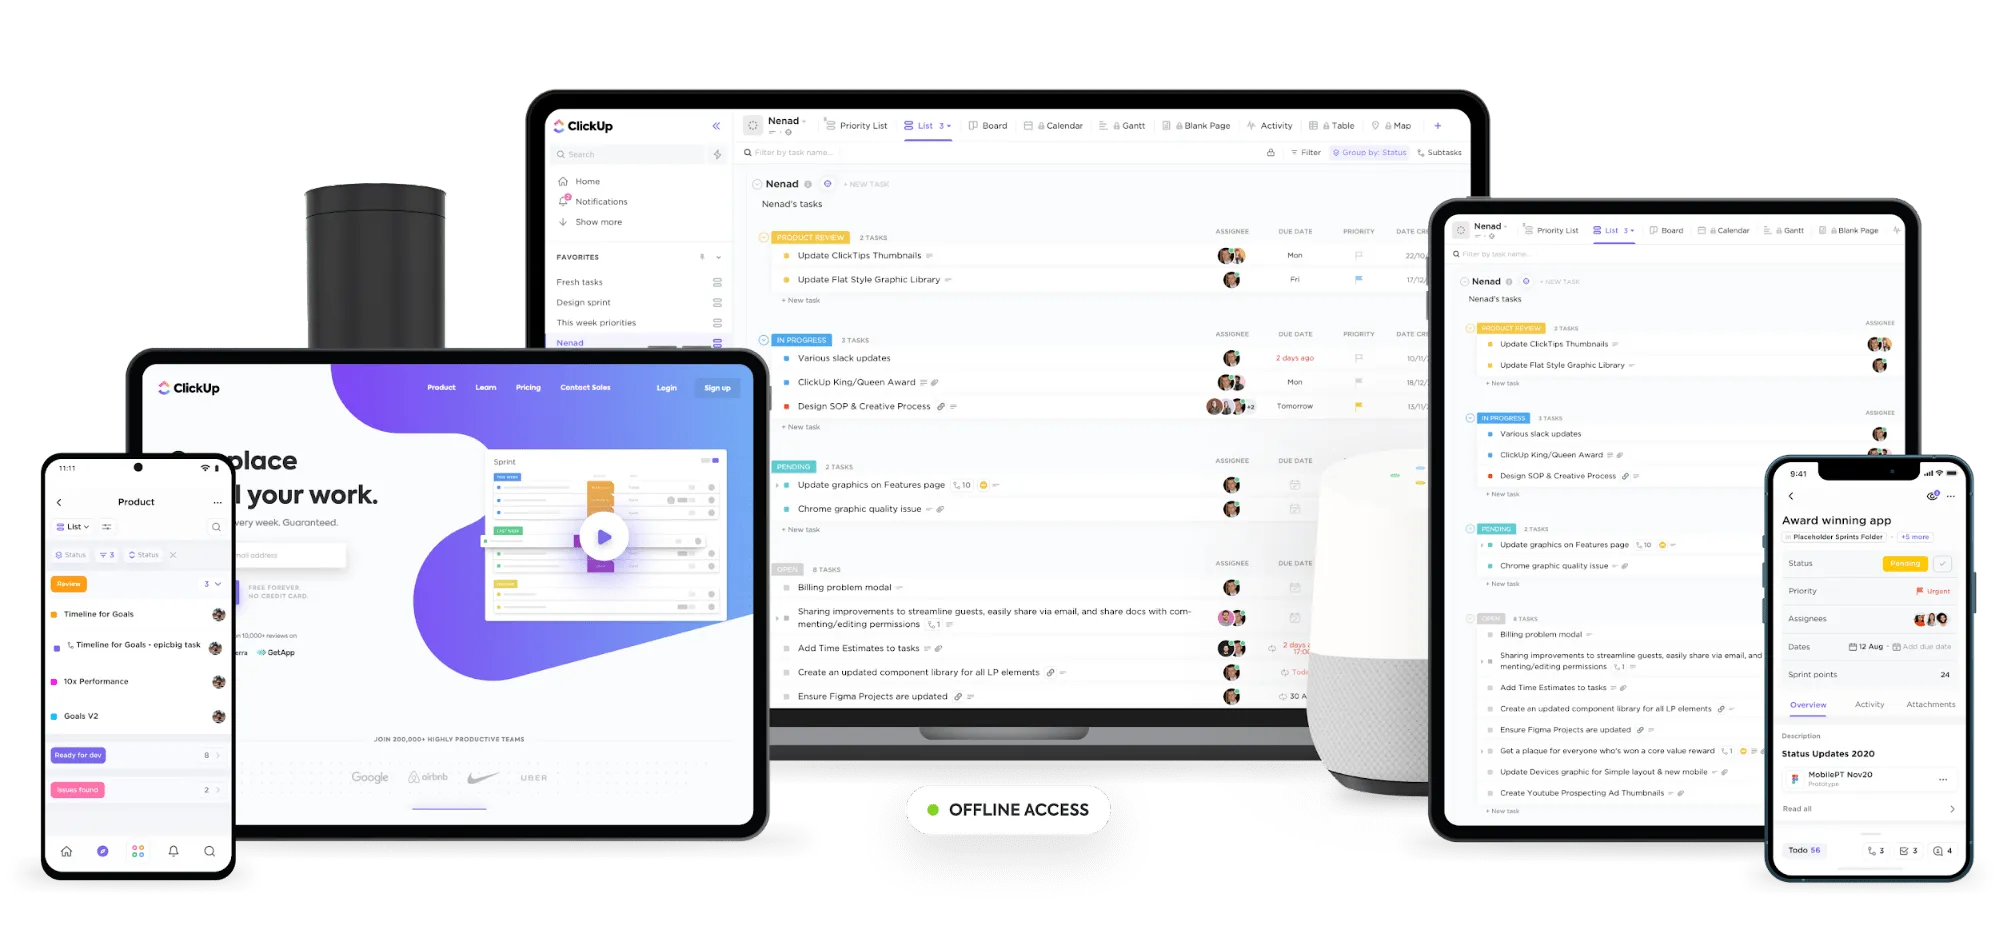
ClickUp är ett av de säkraste samarbetsverktygen som finns idag. Det erbjuder en säker miljö samtidigt som det tar hänsyn till applikationens prestanda och den övergripande användarupplevelsen.
Faktum är att företaget kontinuerligt har uppnått SOC 2-överensstämmelse samt certifieringar enligt ISO 27001, ISO 27017 och ISO 27018. Dessa ISO-certifieringar bevisar ClickUps engagemang för att skydda sina kunders data och deras beredskap att stödja kunder av alla storlekar över hela världen.
Ta en titt på dess säkerhetsfunktioner:
- Tvåfaktorsautentisering skyddar din arbetsmiljö mot obehörig åtkomst.
- Alla konversationer i ClickUps onlineapplikationer skyddas med 256-bitars SSL-kryptering
- Anpassade behörigheter som ger varje teammedlem en egen uppsättning behörigheter så att de endast ser den information de behöver
- Styr vem som ser vad och vem som läggs till i din arbetsyta med hjälp av sekretessinställningarna för utrymmen, mappar och listor
Du behöver också en molntjänst där du kan förvara dina viktiga data på en mycket säker, centraliserad plats som ditt cybersäkerhetsteam kan övervaka.
Internxt är en decentraliserad molnlagringsplattform som integrerar peer-to-peer-fildelning, blockkedjeteknik och end-to-end-kryptering. Dina filer lagras i fragmenterade delar på serverplatser i olika länder, vilket gör dem ännu mer privata och säkra.
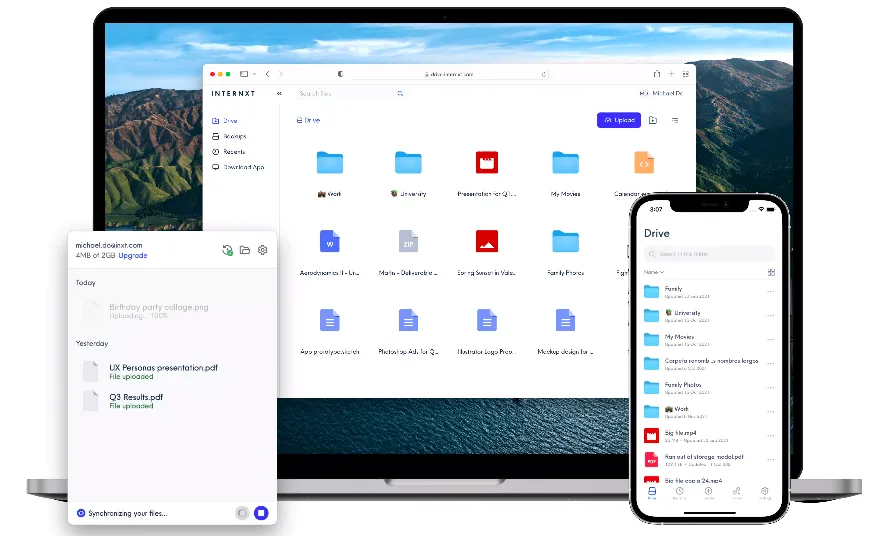
Här är dess funktioner:
- De end-to-end-krypterade länkarna gör fildelningen säker, privat och enkel
- Använd tokens för att betala för molnlagring och molntjänster. Kunderna kan också få rabatter och gratisprodukter genom att använda tokens
- Dina uppladdade filer krypteras på klientsidan innan de delas upp i små delar. Endast du har tillgång till krypteringsnyckeln som gör att du kan återställa de fragmenterade uppgifterna
När denna typ av molntjänst kombineras med en hanteringsapp som ClickUp säkerställs inte bara säkerheten för ditt projekt, utan även produktiviteten och samarbetet i teamet.
Tillsammans är Internxt och ClickUp ditt Area 51! ?
2. Ta hänsyn till informationssäkerhetskraven redan från projektets början
Om du vill säkerställa att projektet blir framgångsrikt måste du redan från början arbeta för att fastställa informationssäkerhetsbehoven och sedan se till att lämpliga processer finns på plats.
Om säkerhetskraven inte beaktas tillräckligt tidigt i projektcykeln kan de ha en betydande inverkan på milstolparna och projektets omfattning när de väl dyker upp. Och tro oss, det kommer de att göra!
Se till att informationssäkerhet behandlas som en fortlöpande angelägenhet och hanteras som sådan under hela projektets livscykel.
3. Anlita experter som är specialiserade på onlinesäkerhet
Förbättra dina projektprocesser genom att lägga till säkerhetsroller i projektet och fördela ansvaret.
Ett kunnigt och erfaret säkerhetsteam är en stor tillgång. De kan ge dig råd om hur säkerhetskraven påverkar projektplaneringen och resurserna, samt vilken typ av övervakning du behöver.
Säkerhetschef och säkerhetsanalytiker är för närvarande två av de mest eftertraktade tjänsterna inom cybersäkerhet.
Säkerhetsanalytiker har till uppgift att förhindra intrång och åtgärda eventuella skador som orsakats av tidigare attacker. Säkerhetschefer ansvarar å sin sida för att utarbeta säkerhetsplaner och införa riktlinjer för att skydda känslig information.
4. Använd antivirusprogram och VPN-teknik
Använd pålitliga virtuella privata nätverk (VPN) för att skydda dina datorer och smartphones. De skyddar din identitet från myndigheter och hackare och döljer dina IP-adresser och data. VPN:et förhindrar hackare från att spionera på dina aktiviteter online.
Antivirusprogram är också viktigt. Denna programvara består av en uppsättning program som är utformade för att upptäcka och förhindra datavirus såsom adware, trojaner, maskar etc.
Med dessa båda skyddsåtgärderna kommer datatjuvar att finna dig betydligt mindre intressant.
Nu säger jag inte att detta kommer att skydda dig från all skada eller fara, men det hjälper definitivt.
VPN ger dig några spårlösa superkrafter. ?
5. Säkra åtkomst för tredje part och leverantörer
Risker kopplade till tredjepartsleverantörer kan delas in i tre kategorier: operativa, transaktionsrelaterade samt regelefterlevnad och lagstiftning.
Här är några sätt på vilka du kan skydda företaget mot faror och risker från tredje part:
- Lägg lite extra tid på att undersöka en extern leverantör. Det kan förhindra att ditt företag utsätts för risker i framtiden.
- Dokumentera alla situationer som kan påverka dina leverantörer
- Övervakningen av externa leverantörer bör omfatta problem med dataläckage. En organisations data kan läcka på grund av felkonfigurerade enheter och riktade attacker
6. Välj tillförlitliga källor
Att hålla sig till kända och pålitliga källor är ett sätt att hantera cyberhot. Det innebär att samarbeta med pålitliga tjänste- och produktleverantörer och endast använda säkra betalningsmetoder och webbplatser.
Kom ihåg att om något verkar för bra för att vara sant, så är det troligtvis det, och om något inte känns helt rätt, så är det troligtvis inte det. ?
Det finns några sätt att kontrollera om en källa är tillförlitlig eller inte.
- Domännamn: Titta på de tre bokstäverna som följer efter webbplatsens domännamn, till exempel “.edu”, “.gov”, “.org” och “.com”. Webbplatser som slutar på .edu och .gov är vanligtvis pålitliga
- Källa: Finns det en förteckning över författarna till artikeln eller studien? Om så är fallet, anger de källhänvisningar eller länkar till tillförlitliga källor, eller presenterar de bara sina egna åsikter utan att lägga fram några belägg för dem? Finns det ett CV tillgängligt?
- Ytterligare information: Försök att använda andra pålitliga webbplatser för att kontrollera informationens integritet och riktighet. Ytterligare efterforskningar kan vara nödvändiga om du hittar en pålitlig webbplats som ifrågasätter din primära källa.
7. Välj tillförlitliga källor
Det finns också hot mot datasäkerheten som sprider sig från dator till dator, inte bara cyberattacker online. De kan spåra en bärbar dator och bryta sig in utan att du märker det. Dessa maskar och trojanska hästar har lämnat sina spår överallt.
Att installera en brandvägg är avgörande för datasäkerheten. En brandvägg skyddar ditt nätverk genom att kontrollera internettrafiken. Den skyddar din dator eller ditt nätverk från hackare eller onödig nätverkstrafik och skapar en säkerhetsbarriär runt din dator eller ditt nätverk för att blockera potentiellt farlig inkommande data.
Dessutom kan detta system filtrera bort skadlig utgående trafik. På så sätt minskar brandväggarna risken för att de enheter som skyddas av brandväggen ska ansluta sig till ett botnät – en stor samling internetanslutna enheter som kontrolleras av angripare.
Det finns fem typer av brandväggar: paketfiltrerande brandvägg, gateway på kretsnivå, gateway på applikationsnivå, brandvägg med tillståndsbaserad inspektion och nästa generations brandvägg – den bästa för cybersäkerhet är brandväggen på applikationsnivå. Den kan begränsa åtkomsten till farliga webbplatser och förhindra läckage av känslig information.
8. Införa cybersäkerhetstester
Du bör överväga att genomföra cybersäkerhetstester och noggrant kontrollera alla anslutningar mellan IT-system och internet. Utan tester för att upptäcka svaga punkter kan vem som helst få tillgång till en databas eller nätverksinfrastruktur och orsaka stor skada om de får tillräckligt med tid på sig.
Du bör också testa dina medarbetares beteende och de allmänna rutinerna under hela projektledningsfasen. Granska hur behörigheter beviljas till företagets tillgångar och ta fram regler för att skydda konfidentiella uppgifter så säkert som möjligt.
9. Inför lösenordshantering och multifaktorautentisering
Ett komprometterat lösenord gör det möjligt för hackare eller cyberbrottslingar att ta sig in i ett system och stjäla data.
Ett lösenord blir svårare att gissa om det består av minst tio tecken; kombinera dessa med siffror, symboler eller stora och små bokstäver, så har du ett säkert lösenord.
Kom ihåg att alltid kontrollera hur säkert ditt lösenord är innan du använder det!
Aktivera också multifaktorautentisering. Även om multifaktorautentisering bör vara standard i alla lägen är det särskilt viktigt när dina externa samarbetspartner arbetar på distans och ansluter till nätverket med okända enheter.
För att minska stölden av inloggningsuppgifter bör dessa vara unika för varje enskild användare. Inloggningsuppgifter bör inte överlåtas till en ersättare för en tidigare medarbetare. Istället för SMS eller e-post bör du överväga att använda en andra eller tredje autentiseringsfaktor som ditt företag kan hantera, till exempel RFID-kort eller biometri. När din affärsrelation upphör ska du alltid stänga kontot.
10. Uppdatera programvaran regelbundet
Att uppdatera programvaran regelbundet hjälper till att skydda mot säkerhetsbrister, förbättra prestandan och ge tillgång till de senaste funktionerna och buggfixarna.
Det är också viktigt att regelbundet söka efter potentiella hot för att upptäcka skadlig aktivitet eller misstänkt beteende i ditt system. Det är viktigt att hålla din programvara uppdaterad för att minska risken att drabbas av skadliga attacker.
Relaterat: Mallar för riskhantering
Förbättra din säkerhet online med säkra verktyg
För att bekämpa cyberhot och sårbarheter online är det avgörande att välja ett projektledningsverktyg som har visat sig vara säkert och pålitligt. Om du inte känner dig trygg med ditt nuvarande arbetsverktyg är det dags för en förändring. Integrera stark cybersäkerhet och säker digital lagring i alla delar av ditt nästa projekt – ClickUp och Internxt kan hjälpa dig med det ? ?
Gästskribent:
Mia Naumoska är marknadschef på Internxt, en molnlagringstjänst med nollkunskap som bygger på branschledande integritet och säkerhet.