Bárki, aki már foglalkozott programozással, tudja, hogy a szoftvertesztelés és a hibajavítás a fejlesztési idő jelentős részét veszi igénybe (a hibáknak úgy tűnik, soha nincs vége!). Valójában egy tanulmány szerint a gyenge szoftverminőség legalább 2,41 billió dollárba kerül az amerikai gazdaságnak.
A megoldás? Használjon kódlefedettségi eszközöket a szoftverprojekt kódjának minden aspektusának tesztelésére. Ez különösen akkor hasznos, ha jelentős kódmódosítások vagy átszervezések történtek. Ezen eszközök segítségével kijavíthatja a kulcsfontosságú funkcionális tesztek hiányosságait is, mielőtt azok hibákat vagy sikertelen tesztfutásokat okoznának.
Ebben a cikkben bemutatjuk a legjobb kódlefedettségi eszközöket, működésüket, valamint azt, hogyan segíthetnek Önnek a tesztlefedettség javításában és annak biztosításában, hogy kódja megbízható és termeléskész legyen.
A 13 legjobb kódlefedettségi eszköz áttekintése
Íme egy rövid összehasonlítás a legjobb kódlefedettségi megoldásokról, hogy segítsen kiválasztani a legmegfelelőbbet:
| Eszköz | Legalkalmasabb | Főbb jellemzők | Árak* |
| ClickUp | Munkafolyamat-irányítás és csapatmunka | Mesterséges intelligenciával támogatott dokumentumkészítés, kontextusfüggő segítségnyújtás, OCR-integráció, automatizálás, sablonok | Ingyenes csomagok; vállalati igényekre szabott megoldások |
| JaCoCo | Java-projekt kódlefedettség | Sor- és elágazáslefedettség, Eclipse és Maven támogatás, offline műszerezés | Ingyenes |
| Cobertura | Régi Java-kódbázisok | Utasítás- és elágazáslefedettség, Ant/Apache Maven integráció | Ingyenes |
| SonarQube | Kódminőség és folyamatos ellenőrzés | A tesztlefedettség vizualizálása, hibakeresés, kódproblémák, többnyelvű támogatás | Ingyenes; fizetős csomagok 65 USD/hó/felhasználótól kezdődően |
| Isztambul (nyc) | JavaScript/TypeScript projektek | Ág-/sor-/függvénylefedettség, integrálható a Mocha/Jest eszközökkel, HTML-jelentések | Ingyenes |
| OpenClover | Kereskedelmi támogatás a Java kódlefedettséghez | Teszt-specifikus lefedettség, korábbi adatok, ág-/útvonalelemzés | Egyedi árazás |
| NCover | .NET és C# fejlesztőcsapatok számára, akik részletes mutatókra van szükségük | Szekvenciapont-lefedettség, trendek vizualizálása, kockázati gócpontok | Fizetős csomagok 658 USD/év/felhasználótól |
| dotCover | A JetBrains ökoszisztéma és a .NET integráció | Folyamatos tesztelés, pillanatfelvétel-elemzés, ReSharper-integráció | Fizetős csomagok 49 dollártól, havi 6 dollár felhasználónként |
| Codecov | Felhőalapú lefedettségi jelentések a CI-eszközökben | Pull request megjegyzések, jelvények támogatása, GitHub/GitLab/Bitbucket integráció | Ingyenes; fizetős csomagok 5 USD/hó/felhasználótól kezdődően |
| Gcov | GCC-vel írt natív C/C++ kódbázisok | Sor szintű lefedettség, gprof integráció, egyszerű parancssori eszköz | Ingyenes |
| Visual Studio kódlefedettség | Integrált .NET-lefedettség a Visual Studio számára | A Test Explorer része, sor-/blokk-lefedettség, CI-kompatibilitás | Fizetős csomagok 499 dollártól. 92 dollár/hó felhasználónként |
| BullseyeCoverage | Beágyazott rendszerek és C/C++ projektek | Feltétel-, útvonal- és döntésfedezet, minimális terhelés | Egyedi árazás |
| Coverage.py | Python kódbázisok | Sor- és elágazáslefedettség, HTML-jelentések, CI-integráció, tesztfutó-támogatás | Ingyenes |
Hogyan értékeljük a szoftvereket a ClickUpnál
Szerkesztői csapatunk átlátható, kutatásokon alapuló és gyártóktól független eljárást követ, így biztos lehet benne, hogy ajánlásaink a termékek valós értékén alapulnak.
Íme egy részletes áttekintés arról, hogyan végezzük a szoftverek felülvizsgálatát a ClickUpnál.
Mire érdemes figyelni egy kódlefedettségi eszköz kiválasztásakor?
A Reddithez hasonló közösségi platformokon a kódlefedettségi eszközökről folyó beszélgetések gyakran így kezdődnek: „Kódlefedettségi eszközöket keresek, és kíváncsi vagyok, hogy mások mit használnak.”
Ahogy egyre mélyebbre merül a lehetőségek világában, egyértelművé válik, hogy milyen sok rendszer áll rendelkezésre, és az első alkalommal használók számára nehéz lehet a választás. Hogy segítsünk szűkíteni a választékot, a legjobb kódszerkesztők a következő alapvető funkciókat kínálják:
- Győződjön meg arról, hogy az eszköz olyan kulcsfontosságú mutatókat kínál, mint a utasításlefedettség, elágazáslefedettség, függvénylefedettség, feltétellefedettség és útvonallefedettség, hogy garantálja a kódbázis átfogó tesztelését.
- Keressen olyan eszközöket, amelyek könnyen integrálhatók a meglévő munkafolyamatába – például az IDE-jébe vagy a CI/CD-folyamatába –, és amelyek felhasználóbarát felülettel, valamint a könnyű telepítéshez és konfiguráláshoz szükséges átfogó dokumentációval rendelkeznek.
- Válasszon olyan eszközt, amely részletes, testreszabható jelentéseket nyújt, hogy kiemelje a lefedettség hiányosságait és nyomon követhesse az időbeli trendeket
- Fontolja meg, hogy az eszköz milyen mértékben befolyásolja a tesztfutás sebességét, és hogy képes-e lépést tartani a kódbázis összetettségével
- Mérlegelje, hogy elegendő-e egy ingyenes vagy nyílt forráskódú megoldás, vagy szükség van-e egy fejlettebb funkciókkal rendelkező, fizetős eszközre.
- Egy olyan eszköz, amelyhez átfogó dokumentáció és aktív közösség tartozik, időt takaríthat meg a hibaelhárítás során, és biztosítja, hogy befektetéséből a lehető legtöbbet hozza ki.
📖 Olvassa el még: A legjobb nagy nyelvi modellek (LLM-ek)
A 13 legjobb kódlefedettségi eszköz
Íme 13 legjobban értékelt kódlefedettségi eszköz, amelyek pontos kódlefedettségi eredmények biztosításával javíthatják tesztelési eljárásait, és garantálhatják a kód állandó minőségét a fejlesztési folyamat egészében.
1. ClickUp (A legjobb teszttervek, felülvizsgálatok, minőségbiztosítási ellenőrzőlisták és hibakövetés kezeléséhez)
A szoftverfejlesztő csapatok gyakran szembesülnek kihívásokkal a tesztlefedettség kezelése, a hibajavítások nyomon követése és a kódfelülvizsgálatok elvégzése során, amikor az összes folyamatuk különböző eszközök között van szétszórva.
A ClickUp integrációi és mesterséges intelligenciával támogatott funkciói jelentős előnyt jelentenek a csapatod számára, mivel az összes munkát egyetlen platformon központosítják, ami segít a csapatoknak gyorsabban haladni.
Így szervezik a ClickUp-ot használó szoftverfejlesztő csapatok a tesztelési és fejlesztési folyamataikat:
Legyen okosabb a ClickUp Brain + AI-ügynökök segítségével
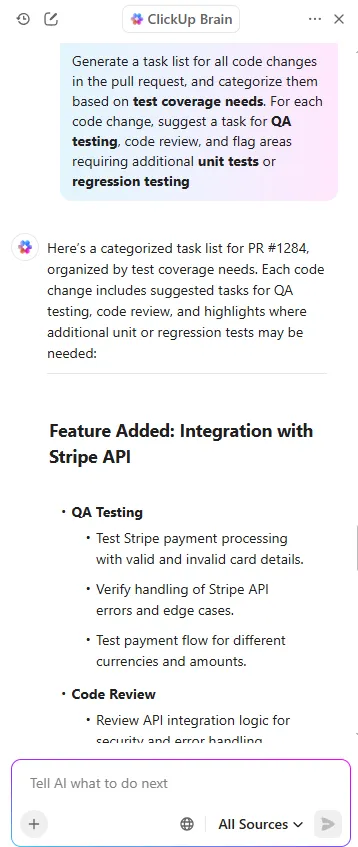
A ClickUp Brain új szintre emeli a minőségbiztosítási folyamatot. Automatikusan összefoglalja a tesztelési eredményeket, kiemeli a lefedettség hiányosságait, és olyan kérdésekre ad választ, mint például: „A kódbázisunk mely területein van szükség további tesztelésre?” – mindezt közérthető nyelven. Az AI-alapú elemzések segítségével a csapata gyorsabban azonosíthatja a problémákat, megalapozott döntéseket hozhat, és biztosíthatja a kiadások ütemezett megjelenését.
Tesztlefedettségi feladatok és kódfelülvizsgálatok szervezése a ClickUp Tasks segítségével
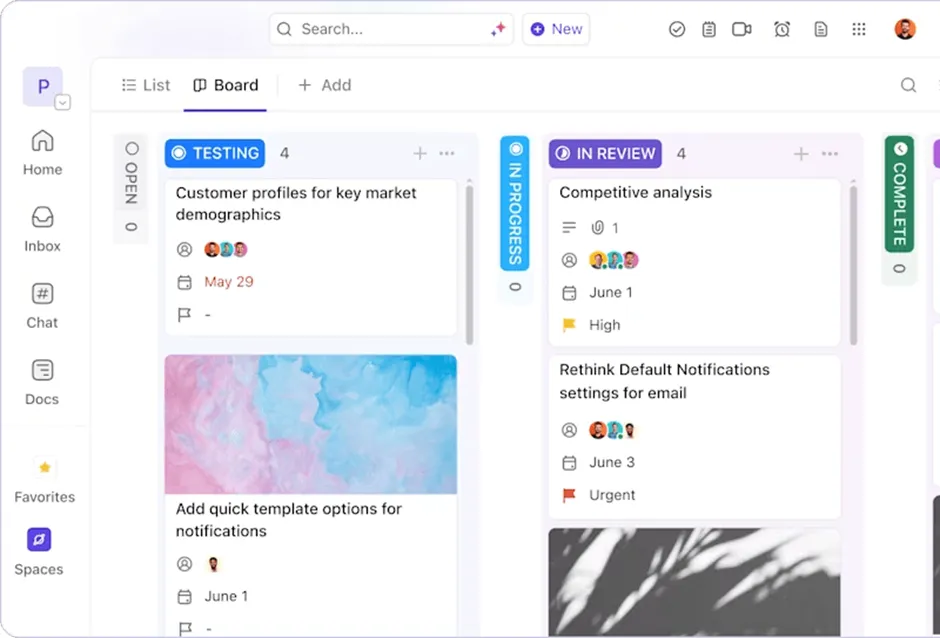
A ClickUp-ban minden munka feladatként kezdődik.
A ClickUp Tasks segítségével olyan egyedi munkafolyamatokat hozhat létre, amelyek illeszkednek a csapata folyamataihoz, olyan állapotokkal, mint „Készen áll a minőségbiztosításra”, „Felülvizsgálat alatt” vagy „Blokkolva”. Rendeljen feladatokat konkrét csapattagokhoz, állítson be határidőket, és csatoljon releváns fájlokat vagy linkeket (például teszteseteket vagy pull requesteket).
Amikor egy fejlesztő befejezi egy funkció fejlesztését, egyszerűen továbbítja a feladatot, és a ClickUp automatikusan értesíti a megfelelő lektorokat vagy minőségbiztosítási mérnököket. Ez azt jelenti, hogy többé nem lesznek olyan zavaros helyzetek, mint a „Láttad az üzenetemet?” vagy a „Ki teszteli ezt?”.
Ez biztosítja, hogy mindenki lépést tartson a többiekkel, és lehetővé teszi a tesztlefedettség nyomon követését a folyamat minden szakaszában.
Automatizálja a monoton feladatokat, és összpontosítson a lényeges dolgokra a ClickUp Automations segítségével
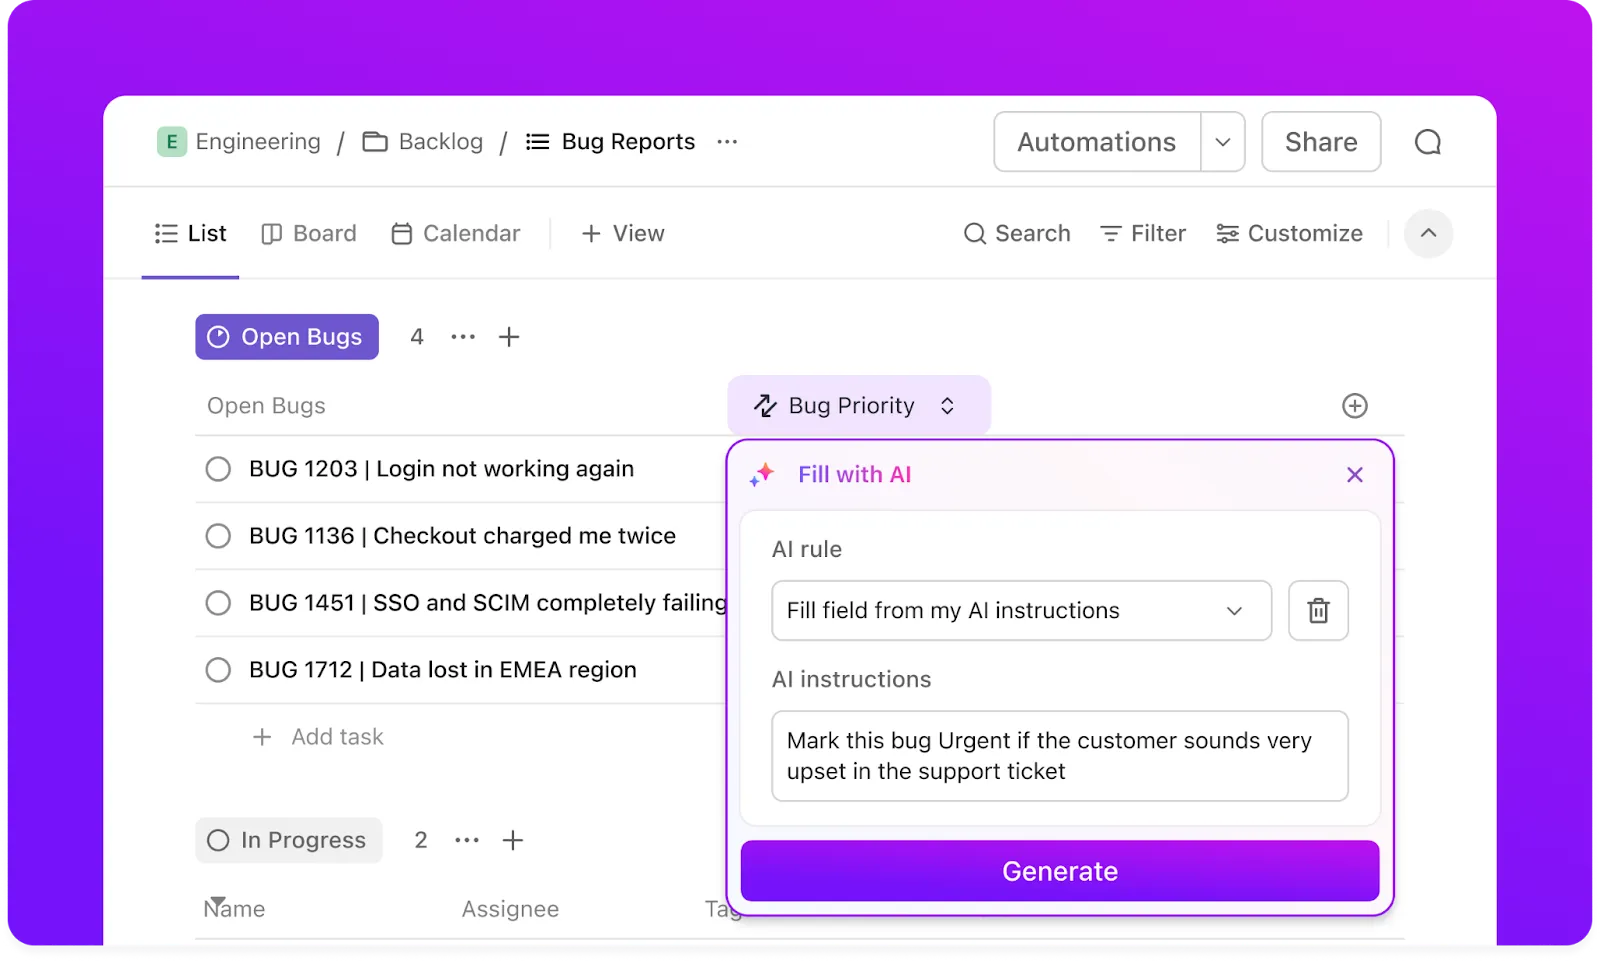
Senki sem szereti kézzel frissíteni a feladatok állapotát vagy másokat hajszolni a felülvizsgálatok miatt. A ClickUp automatizálásai és AI-ügynökei elvégzik helyetted az ismétlődő feladatokat.
Például amikor egy pull requestet egyesítenek a GitHubban vagy a GitLabban, a ClickUp automatikusan frissítheti a kapcsolódó feladatot, hozzárendelheti azt a minőségbiztosításhoz, vagy akár elindíthat egy ellenőrzőlistát a regressziós teszteléshez.
Beállíthat automatizált folyamatokat, amelyek emlékeztetik a csapattagokat a lejárt tesztekre, jelzik a blokkoló hibákat, vagy áthelyezik a feladatokat a következő szakaszba.

💡 Profi tipp: Használja a ClickUp AI-ügynököket a minőségbiztosítási munkafolyamat hatékonyságának fokozásához. Például beállíthat egy AI-platformot, amely automatikusan elemzi a tesztlefedettségi jelentéseket, jelzi az alacsony lefedettségű modulokat, vagy akár összefoglalókat is készít a legutóbbi minőségbiztosítási tevékenységekről a napi standup-megbeszéléshez.
Integráció a GitHub/GitLab szolgáltatással a pull requestek és a minőségbiztosítási sprintek kezeléséhez
A ClickUp GitHub- és GitLab-integrációi egyesítik a verziókezelést és a feladatkezelést egy egységes platformon. Ha összekapcsolja a pull requestjeit a ClickUp-feladatokkal, egy helyen követheti nyomon a kódfelülvizsgálatok és a minőségbiztosítási sprintek állapotát.
Például a fejlesztők könnyen láthatják, mely tesztesetek kapcsolódnak egy adott pull requesthez, míg a minőségbiztosítási mérnökök közvetlenül nyomon követhetik az előrehaladást és a frissítéseket a tesztek futása közben. Ez az integráció garantálja az összes érintett fél közötti összhangot, így nincs szükség a folyamatos eszközváltásra.
💡 Profi tipp: A ClickUp-ot több mint 1000 eszközzel, például a GitHubbal, a GitLabbal, a Jirával és a Slackkel összekapcsolhatja, hogy valós időben követhesse nyomon a commitokat, a kódfelülvizsgálatokat, a teszteseteket és a projektfrissítéseket. Kezelje a fejlesztői munkafolyamatokat, a minőségbiztosítási ciklusokat és a csapaton belüli együttműködést a ClickUp-on belül, anélkül, hogy alkalmazások között kellene váltania.
A ClickUp legjobb funkciói
- Egyszerűsítse tesztelési folyamatát a feladatok szervezésével, a felülvizsgálók kijelölésével és a kódfelülvizsgálatok nyomon követésével egy helyen a ClickUp Tasks segítségével
- Automatizálja az ismétlődő feladatokat, mint például az állapotfrissítéseket, emlékeztetőket és feladatkiosztásokat, hogy csapata a ClickUp Automations segítségével az igazán fontos dolgokra koncentrálhasson.
- Kössd össze GitHub- vagy GitLab-pull-kérelmeidet közvetlenül a ClickUp-feladatokkal, így zökkenőmentesen nyomon követheted a kódfelülvizsgálatokat és a minőségbiztosítási sprinteket.
- Hozzon létre testreszabható ClickUp-műszerfalakat a tesztlefedettség figyelemmel kíséréséhez és a tesztvégrehajtás eredményeinek valós idejű nyomon követéséhez
- Használja a ClickUp Brain és az AI-ügynököket a teszt eredmények automatikus elemzéséhez, a hiányosságok azonosításához és a lefedettség javítására vonatkozó javaslatok megfogalmazásához
A ClickUp korlátai
- Az egyedi munkafolyamatok és irányítópultok beállítása kezdetben időt igényelhet, és meg kell ismerkedni velük, különösen azoknak a csapatoknak, akik még nem ismerik a ClickUp-ot.
- A nagyobb projektek összetettsége miatt több időre lehet szükség az integrációk és az automatizálások teljes körű optimalizálásához.
- Bár a GitHub-bal és a GitLab-bal való integráció zökkenőmentes, egyes speciális eszközök esetében további beállításokra lehet szükség.
A ClickUp árai
A ClickUp értékelései és véleményei
- G2: 4,6/5 (több mint 9 000 értékelés)
- Capterra: 4,6/5 (több mint 5 000 értékelés)
Mit mondanak a felhasználók a ClickUp-ról?
Ez a G2-értékelés a következőket írta:
A ClickUp segítségével rendkívül egyszerűen dokumentálhatja a munkát lépésről lépésre képek, linkek és programkódok hozzáadásával. *
A ClickUp segítségével rendkívül egyszerűen dokumentálhatja a munkát lépésről lépésre képek, linkek és programkódok hozzáadásával. *
📖 Olvassa el még: Ingyenes hibajelentési sablonok és űrlapok a hibák nyomon követéséhez
2. JaCoCo (A legjobb Java kódlefedettség-méréshez)
A Java-fejlesztés során komoly kihívást jelenthet annak biztosítása, hogy a kód alaposan tesztelve legyen. A rengeteg tesztelő eszköz ellenére is nehéz lehet megállapítani, hogy az alkalmazás minden aspektusa megfelelő mértékben átesett-e a tesztelésen.
Itt jön képbe a JaCoCo a Java-fejlesztők számára.
Ez a nyílt forráskódú Java kódlefedettségi eszköz leegyszerűsíti a tesztlefedettség mérésének folyamatát azzal, hogy részletes és megbízható betekintést nyújt abba, hogy a kódjának mekkora része kerül tesztelésre az egységtesztek futtatása során.
A JaCoCo legjobb funkciói
- Mérje a sor- és elágazáslefedettséget a teszteletlen kód azonosítása és a Java-alkalmazások minőségének javítása érdekében
- Java-ügynökként működik, a tesztek futása közben instrumentálja a bájtkódot, és valós idejű visszajelzést ad arról, hogy mely kódsorok kerülnek végrehajtásra
- Zökkenőmentesen integrálható a Jenkins, a Maven, a Gradle és más CI-eszközökkel, lehetővé téve az automatizált kódlefedettségi jelentések készítését a fejlesztési folyamatában
- Részletes, könnyen érthető jelentéseket készít olyan formátumokban, mint a HTML, CSV és XML, amelyek világos áttekintést nyújtanak a tesztlefedettségről
- Támogatja a JUnit és a TestNG keretrendszereket, így hatékonyan működik együtt a népszerű Java tesztelési keretrendszerekkel
A JaCoCo korlátai
- Egyes build-rendszerek, például a Maven és az Ant esetében kézi konfigurációt igényel
- Előfordulhat, hogy további beállításokra van szükség a kevésbé elterjedt Java-környezetekkel vagy eszközökkel való együttműködéshez.
- Nagy, összetett projektekben a kód instrumentálása kissé befolyásolhatja a teszt futási idejét
A JaCoCo árai
- Ingyenes
JaCoCo értékelések és vélemények
- G2: 4,5/5 (több mint 40 értékelés)
- Capterra: Nincs elegendő értékelés
Mit mondanak a felhasználók a JaCoCo-ról?
Ez a G2-es értékelés a következőket emelte ki:
Ellenőrizhetjük, hogy az egységtesztelés során hány sor kód fut le, és hány sor nem. Megbizonyosodhatunk arról, hogy az üzleti logikánk a várakozásoknak megfelelően működik.
Ellenőrizhetjük, hogy az egységtesztelés során hány sor kód fut le, és hány sor nem. Megbizonyosodhatunk arról, hogy az üzleti logikánk a várakozásoknak megfelelően működik.
👀 Érdekesség: A programozási hibát jelölő „bug” kifejezés egy valódi molyból ered, amely 1947-ben beszorult a Harvard Mark II számítógép egyik reléjébe.
3. Cobertura (A legjobb Java kódlefedettségi elemzéshez és jelentéskészítéshez)
Az átfogó tesztlefedettség elérése ijesztő feladatnak tűnhet.
Számos kihívás áll előttünk: a komplex kódbázisok kezelése, annak biztosítása, hogy minden metódust és elágazást teszteljenek, valamint a kódlefedettségi és AI-alapú eszközök zökkenőmentes integrálása a meglévő munkafolyamatokba.
A Cobertura kifejezetten ezeket a problémákat hivatott megoldani egy egyszerű, nyílt forráskódú megoldással, amely hozzáférhetőbbé és hatékonyabbá teszi a kódlefedettség nyomon követését. Emellett támogatja a főbb eszközökkel való integrációt, és néhány kattintással jelentéseket generál.
A Cobertura legjobb funkciói
- Mérje a sor- és elágazáslefedettséget a teszteletlen kód azonosítása és a Java-alkalmazások minőségének javítása érdekében
- Támogatja a Maven, az Ant és a Gradle integrációját, lehetővé téve az automatizált kódlefedettségi elemzést a build-folyamaton belül
- Ember számára olvasható jelentéseket generál HTML, CSV és XML formátumban, betekintést nyújtva a kódlefedettségi mutatókba és a le nem fedett kódszegmensekbe
- Részletes jelentéseket nyújt az egyes sorok, elágazások és metódusok végrehajtási állapotáról a tesztfutások során
- Segít a lefedettségi küszöbértékek beállításában, és figyelmezteti a csapatokat, ha a lefedettség a meghatározott szabványok alá csökken, így biztosítva a kód folyamatos minőségét
A Cobertura korlátai
- A szoftvert már nem fejlesztik aktívan, a modern Java-projektekben ma már inkább az újabb és hatékonyabb eszközöket, például a JaCoCo-t részesítik előnyben.
- A újabb Java-funkciók és egyes bonyolultabb integrációs esetek támogatása korlátozott
- A telepítés és a beállítás új felhasználók számára bonyolultnak tűnhet, különösen a CI/CD-folyamatokba való integrálás esetén.
A Cobertura árai
- Ingyenes
A Cobertura értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
Mit mondanak a felhasználók a Cobertura-ról?
Egy felhasználó így nyilatkozik:
A Cobertura a legjobb kódlefedettségi eszköz, amit valaha használtam! Semmit sem hagy ki (ami a Clover problémája), és nem jelöli tévesen lefedett kódot lefedetlenként (ami az EMMA problémája). Az egyetlen fennmaradó problémám az, hogy az egyik tesztmódszer túl nagy, de ezt megoldásként fel tudom osztani. Támogatni fogom, hogy ezt a munkahelyemen is használják. Ez megérdemelne egy Eclipse-bővítményt.
A Cobertura a legjobb kódlefedettségi eszköz, amit valaha használtam! Semmit sem hagy ki (ami a Clover problémája), és nem jelöli tévesen lefedett kódot lefedetlenként (ami az EMMA problémája). Az egyetlen fennmaradó problémám az, hogy az egyik tesztmódszer túl nagy, de ezt megoldásként fel tudom osztani. Támogatni fogom, hogy ezt a munkahelyemen is használják. Ez megérdemelne egy Eclipse-bővítményt.
📮 ClickUp Insight: A munkavállalók közel fele fontolgatta már az automatizálás bevezetését, de még nem tett lépéseket ennek érdekében.
Miért? Az olyan tényezők, mint a túlterhelt ütemtervek, a szerszámok bőséges választéka és az, hogy nem világos, hol is kezdjük, gyakran akadályozzák a folyamatot.
A ClickUp egyszerűen beállítható AI-ügynökökkel és természetes nyelvű parancsokkal segít leegyszerűsíteni ezt az első lépést. Akár feladatokat szeretne automatikusan kiosztani, akár AI segítségével projektösszefoglalókat szeretne generálni, elkezdheti az intelligens automatizálások kiépítését – anélkül, hogy bonyolult tanulási folyamaton kellene átesnie.
💫 Valódi eredmények: A QubicaAMF a ClickUp dinamikus irányítópultjainak és automatizált diagramjainak segítségével 40%-kal csökkentette a jelentéskészítési időt, így az órákig tartó kézi munkát azonnali betekintéssé alakította.
📖 Olvassa el még: A fejlesztők számára legalkalmasabb 10 kódszerkesztő
4. SonarQube (A legjobb átfogó kódminőségi és biztonsági felülvizsgálatokhoz)
Tudta, hogy az alkalmazások közel 63%-ában találhatók hibák a saját fejlesztésű kódban, 70%-ukban pedig a külső fejlesztők által írt kódban?
Ezeknek a problémáknak a korai kezelése elengedhetetlen a magas kódminőség fenntartásához és annak biztosításához, hogy alkalmazásai a méretnövekedés során is biztonságosak maradjanak.
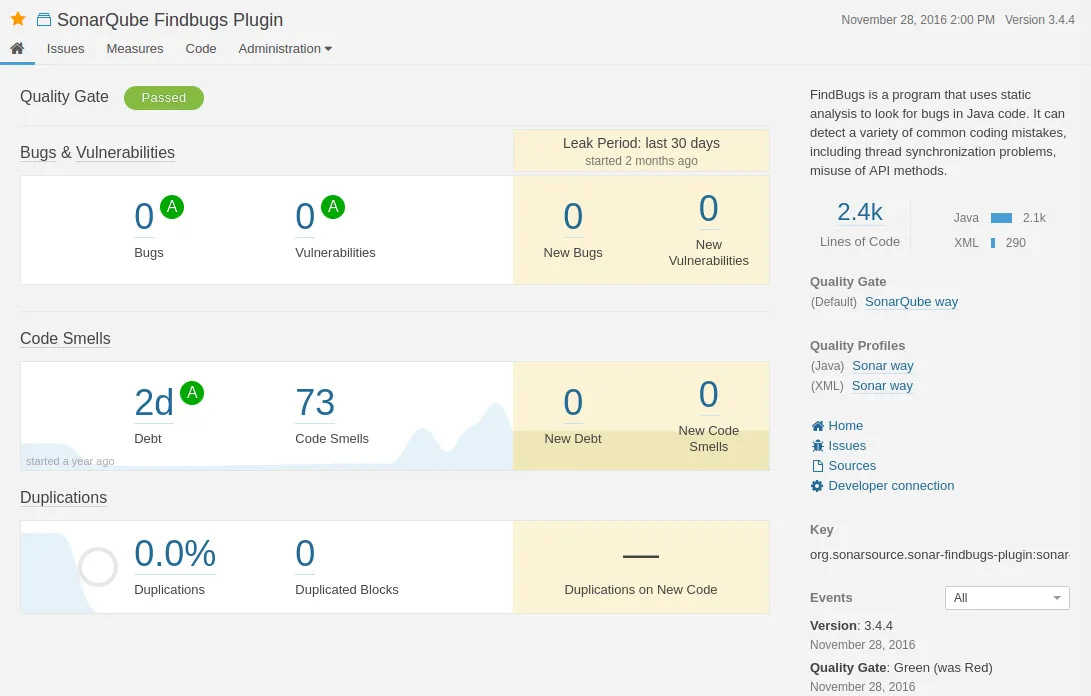
Ebben tűnik ki a SonarQube. Automatizálja a kódminőségi és biztonsági ellenőrzéseket, zökkenőmentesen integrálódik a meglévő CI/CD-folyamatokba, és az integrációknak és az automatizálás támogatásának köszönhetően segít a csapatoknak a fejlesztési folyamat korai szakaszában felismerni a problémákat.
A SonarQube legjobb funkciói
- Automatizálja a kódminőség-ellenőrzést, folyamatos visszajelzést nyújtva a fejlesztés és a CI/CD ciklusok során
- Részletes kódbiztonsági elemzést kínál, amely felismeri a sebezhetőségeket, beleértve mind az ember által írt, mind az AI által generált kódban előforduló problémákat
- Zökkenőmentesen integrálható olyan népszerű CI/CD-eszközökkel, mint a GitHub Actions, a GitLab, a Jenkins és az Azure Pipelines, az automatikus kódellenőrzés érdekében
- Több programnyelvet és keretrendszert (Java, Python, JavaScript és másokat) támogat, így sokoldalú, mindenre kiterjedő eszközzé válik a legkülönbözőbb kódbázisokhoz
- Testreszabható minőségi ellenőrzési pontok biztosítják, hogy csak kiváló minőségű kód kerüljön be a rendszerbe, így garantálva a fejlesztők magas termelékenységét
A SonarQube korlátai
- A kezdeti beállítás és konfigurálás bonyolult lehet, különösen nagy projektek vagy olyan csapatok esetében, amelyek még nem ismerik a kódminőség-ellenőrző eszközöket.
- Erőforrás-igényes lehet, jelentős CPU-, memória- és tárhelyigényt jelenthet, különösen nagy léptékű alkalmazások esetében
- Bár a rendszer átfogó, egyes felhasználók hamis pozitív eredményeket tapasztalhatnak, ha jelentős technikai adóssággal rendelkező régi kódot elemeznek.
A SonarQube árai
- Ingyenes
- Csapat: 65 USD/hó felhasználónként
- Vállalati: Egyedi árazás
SonarQube értékelések és vélemények
- G2: 4,4/5 (több mint 90 értékelés)
- Capterra: 4,5/5 (több mint 60 értékelés)
Mit mondanak a felhasználók a SonarQube-ról?
A Capterra-értékelés kiemelte a következőket:
A SonarQube fontos mutatókat biztosít, mint például a kódhibák, a hibák, a biztonsági rések és a kódlefedettség. Könnyen integrálható a CI/CD-eszközökkel.
A SonarQube fontos mutatókat biztosít, mint például a kódhibák, a hibák, a biztonsági rések és a kódlefedettség. Könnyen integrálható a CI/CD-eszközökkel.
📖 Olvassa el még: Lépésről lépésre: Hogyan írjunk dokumentációt a kódhoz?
Íme egy szemléletes útmutató arról, hogyan állíthatja fel a prioritásokat az egységtesztelési feladatoknál a ClickUp segítségével:
5. Istanbul (A legjobb JavaScript-tesztlefedettséghez)
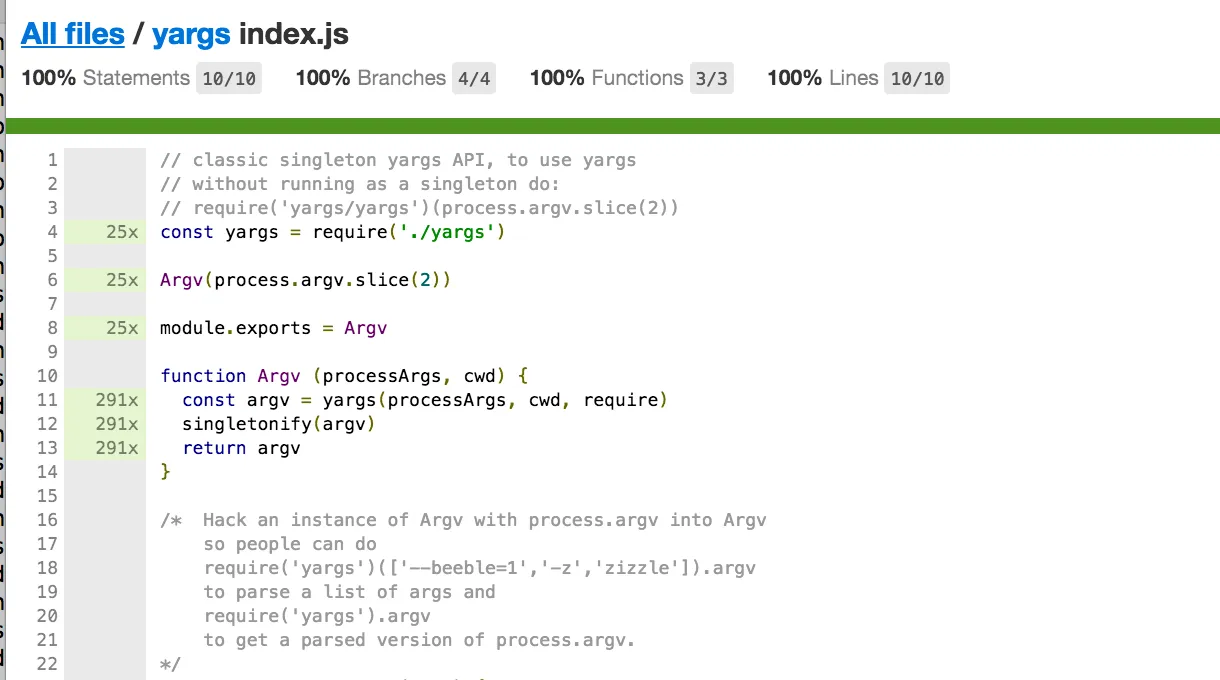
A kódlefedettség nyomon követése JavaScriptben és más programozási nyelvekben is bonyolult feladat lehet. Ahogy az alkalmazások mérete növekszik, egyre nehezebbé válik minden függvény, elágazás és sor megfelelő tesztelése. Az Istanbul megoldást kínál erre a problémára.
Ez egy nyílt forráskódú megoldás, amely leegyszerűsíti a JavaScript-alkalmazások kódlefedettségének nyomon követését. Akár ES5-öt, akár a modern ES2015+-ot használja, az Istanbul segítségével könnyedén felügyelheti kódját, és mérheti, hogy az egységtesztek milyen mértékben fedik le azt.
Az Istanbul legjobb funkciói
- A babel-plugin-istanbul segítségével első osztályú támogatást nyújt az ES6/ES2015+ számára
- Széles körű jelentéskészítési lehetőségeket kínál, beleértve a terminálon és a böngészőben megjelenő kimeneteket is
- Zökkenőmentesen integrálható olyan népszerű tesztelési keretrendszerekkel, mint a Mocha, az AVA és a Tap
- Egyszerű telepítés és könnyen használható parancssori integráció a tesztlefedettséghez
- Átfogó lefedettségi jelentéseket készít HTML, XML és CSV formátumokban
Az Istanbul korlátai
- A konfiguráláshoz kezdeti beállításokra lehet szükség, különösen akkor, ha több JavaScript-tesztelési keretrendszerrel dolgozik.
- A fejlett funkciók támogatása korlátozott, összehasonlítva más, átfogóbb kódlefedettségi AI-eszközökkel, mint például a JaCoCo
- A jelentések nagy léptékű projektek esetében túlterhelőek lehetnek, mivel rengeteg adatot tartalmazhatnak, amelyeket át kell bogarászni
Istanbul árak
- Ingyenes
Isztambul értékelések és vélemények
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
👀 Érdekesség: Az 1960-as években a távoli fejlesztői csapatok papírra írták a kódot, majd postán elküldték, hogy azt gépekbe lyukasszák be. Csak egy héttel később derült ki, hogy a kódban elírás volt.
6. OpenClover (A legjobb a tesztfutás optimalizálásához és a kockázatos kódrészek azonosításához)
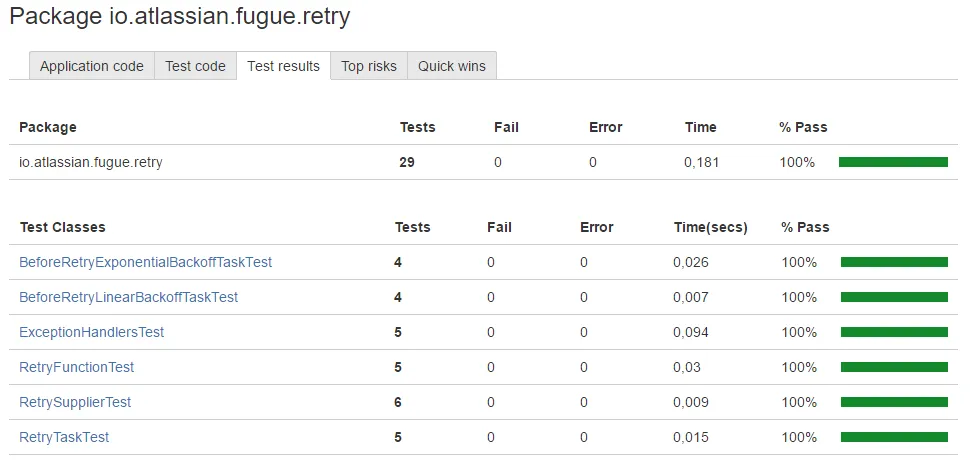
Nem minden kód egyforma, és a tesztjei sem azok.
Nagy léptékű Java- és Groovy-projektek vezetése során a fejlesztők egyik legnagyobb kihívása annak kiderítése, hogy a kód mely területei igényelnek a legtöbb figyelmet, és hogyan lehet azokat hatékonyan tesztelni.
Az OpenClover ezt a kihívást előnyre fordítja, segítve a fejlesztőket a tesztelés és a hatékonyság közötti egyensúly megteremtésében. Kiemeli a kód legkockázatosabb részeit, lehetővé teszi, hogy kizárólag a legkritikusabb tesztekre koncentráljon, és soha nem látott módon optimalizálja a tesztelési időt.
Az OpenClover legjobb funkciói
- Mérje meg a kódlefedettséget és több mint 20 kódmutatót, kiemelve a kódbázis teszteletlen és kockázatos területeit
- Testreszabhatja a lefedettség hatókörét úgy, hogy kizárja a felesleges teszteket – például a géppel generált kódot vagy a getter és setter metódusokat –, és így a lényegre koncentrálhat
- Rögzítse és elemezze az egyes tesztek kódlefedettségét, így mélyebb betekintést nyerhet abba, hogy mely osztályok és kódsorok kerültek végrehajtásra
- Integrálja olyan CI-eszközökkel, mint a Jenkins, a Bamboo és a Hudson, a folyamatos lefedettségi jelentések érdekében
- Kövesse nyomon a teszt eredményeket és a lefedettséget valós időben olyan népszerű IDE-khez készült bővítményekkel, mint az IntelliJ IDEA és az Eclipse
Az OpenClover korlátai
- A lefedettségi kör fejlett testreszabása kezdeti beállítást és az eszköz megismerését igényelheti
- Ehhez CI-eszközökkel való integrációra van szükség, ami az automatizált tesztelési folyamatokban még kevés tapasztalattal rendelkező csapatok számára további konfigurációt igényelhet.
- Az eszköz teljes potenciálja nagyobb kódbázisok esetén érvényesülhet leginkább, mivel elsősorban olyan projekteknél hasznos, amelyek magas szintű kódelemzést igényelnek.
Az OpenClover árai
- Egyedi árazás
Az OpenClover értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
Mit mondanak a felhasználók az OpenCloverről?
Egy Reddit-hozzászólás így fogalmazott:
A Clover kódbázisa körülbelül tízszer nagyobb, mint a JaCoCo-é, ezért rendkívül széles körű funkciókkal rendelkezik.
A Clover kódbázisa körülbelül tízszer nagyobb, mint a JaCoCo-é, ezért rendkívül széles körű funkciókkal rendelkezik.
7. NCover (A legjobb megoldás a csapatok közötti egységes kódlefedettség biztosításához)
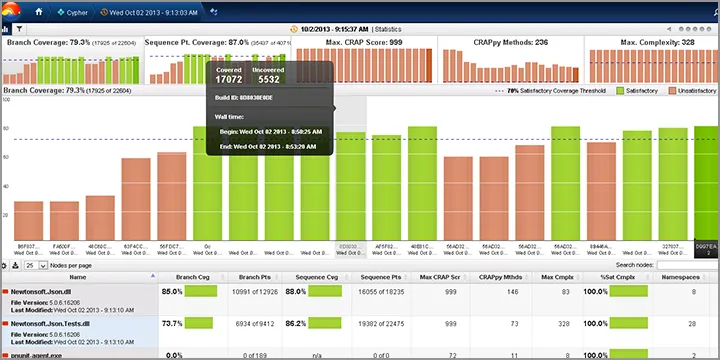
Képzeljen el egy nagyméretű .NET fejlesztői csapatot, amely egy komplex projekten dolgozik, és amelyben több fejlesztő is különböző modulokat kezel. Ahogy a kódbázis növekszik, egyre nehezebbé válik nyomon követni, hogy az alkalmazás mely részei részesülnek elegendő tesztelésben.
Ez a széttagolt megközelítés nemcsak növeli a termelés során felmerülő problémák kockázatát, hanem lassítja a kiadási ciklust is.
Az NCover azonban megoldást kínál erre a kihívásra azzal, hogy egységes platformot biztosít a kódlefedettség méréséhez és kezeléséhez az egész fejlesztői csapat számára.
Az NCover legjobb funkciói
- Egységesíti a kódlefedettség nyomon követését a csapatok között, biztosítva a teljes átláthatóságot minden érintett számára
- Részletes mutatókat kínál, például sor-, elágazás- és metóduslefedettséget, amelyek lehetővé teszik a nem megfelelően tesztelt kód pontos azonosítását
- Integrálható a népszerű .NET tesztelési keretrendszerekkel, így egyszerűsítve a lefedettségmérési folyamatot
- Gyakorlatias betekintést és ajánlásokat nyújt a kódminőség javításához és a technikai adósság csökkentéséhez
- Csapat szintű lefedettség-nyomon követés révén javítja az együttműködést a fejlesztők, a minőségbiztosítók és a vezetők között
Az NCover korlátai
- A nagy kódbázisok kezeléséhez megfelelő rendszererőforrásokra van szükség, ami teljesítményproblémákhoz vezethet
- A beállítás bonyolultsága kihívást jelenthet azoknak a csapatoknak, amelyek még nem ismerik a kódlefedettséget, vagy amelyek nem szabványos projektstruktúrával rendelkeznek.
- Bizonyos CI/CD-folyamatokba való optimális integrációhoz testreszabásra lehet szükség
Az NCover árai
- Asztali licenc: 658 USD/év felhasználónként
- Code Central: 2 298 USD/év felhasználónként
Az NCover értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
📖 Olvassa el még: Hogyan válhat jobb programozóvá?
💟 Bónusz: A Brain MAX egy mesterséges intelligenciával működő asztali segédprogram, amely kódlefedettségi eszközként támogatja a munkamenetét. A kódtárak, a dokumentáció és a projektmenedzsment-platformok közötti szoros integrációnak köszönhetően a Brain MAX segítségével nyomon követheti, hogy a kódbázis mely részeit tesztelték már, és melyek igényelnek további figyelmet.
Hangparancsokkal vagy szöveges utasításokkal kérhet kódlefedettségi összefoglalókat, azonosíthatja a még nem tesztelt fájlokat vagy függvényeket, és cselekvésre ösztönző jelentéseket készíthet. A Brain MAX emellett rendszerezheti a visszajelzéseket, összekapcsolhatja a lefedettségi adatokat konkrét feladatokkal vagy pull requestekkel, valamint javaslatokat tehet a tesztlefedettség javításához szükséges következő lépésekre.
8. dotCover (A legjobb választás azoknak a .NET-fejlesztőknek, akik zökkenőmentes betekintést szeretnének nyerni a kódlefedettségbe)
A .NET-alkalmazások fejlesztése során a kód magas színvonalának fenntartása folyamatos kihívást jelenthet. A kód szabványoknak való megfelelésének biztosítása gyakran fáradságos feladat lehet, amely a kódlefedettség nyomon követésétől az egységtesztek futtatásáig mindenre kiterjed.
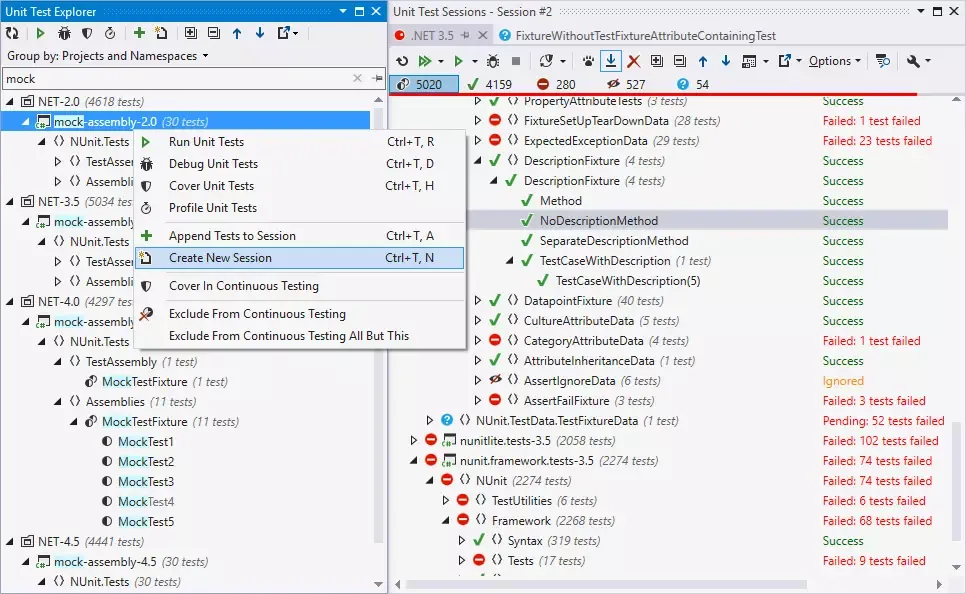
Itt jön képbe a dotCover. A Visual Studio és a JetBrains Rider programokkal való zökkenőmentes integrációjának köszönhetően a dotCover átláthatóságot biztosít a tesztelési és lefedettségi folyamatokban.
A dotCover legfontosabb funkciói
- Zökkenőmentesen integrálódik a Visual Studio és a JetBrains Rider programokkal, így az IDE-ből kilépés nélkül is elemezheti a lefedettséget.
- Támogatja a többféle egységteszt-keretrendszert, beleértve az MSTest, NUnit, xUnit és MSpec keretrendszereket
- A folyamatos tesztelési mód automatikusan újra futtatja a teszteket, amint változtatásokat hajt végre, így biztosítva a szoros visszacsatolási ciklusokat
- Megjeleníti a kódlefedettség legfontosabb adatait és a lefedetlen kódrészeket, így egy pillantásra könnyen felismerhetők a problémás területek
- A hotspot nézet segítségével azonosítja az alacsony lefedettségű komplex módszereket, így pontosan tudja, mire kell összpontosítania
A dotCover korlátai
- Teljesítménycsökkenést okozhat a Visual Studio-ban, különösen nagy kódbázisok vagy intenzív használat esetén
- Az integrációs tesztek támogatása lehetne jobb; egyes felhasználók nehezen tudják alkalmazni nem egységtesztek esetén
- A kezdeti beállítás kissé bonyolultnak tűnhet azok számára, akik még nem ismerik a kódlefedettségi eszközöket
A dotCover árai
- 30 napos ingyenes próbaidőszak
- dotUltimate: 21,90 USD/hó felhasználónként
- Teljes termékcsomag: 29,90 USD/hó felhasználónként
A dotCover értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
Mit mondanak a felhasználók a dotCoverről?
Ebben a G2-értékelésben szerepeltek:
A DotCover megmutatja, hogy a munkamenet során a kód mely részeit hívták meg, és melyekhez nem jutottak el. Emellett feltárja a kódban előforduló lehetséges memóriaszivárgásokat is, ezért szeretem a DotCover összes funkcióját: nagyon hasznos és könnyen kezelhető.
A DotCover megmutatja, hogy a munkamenet során a kód mely részeit hívták meg, és melyekhez nem jutottak el. Emellett feltárja a kódban előforduló lehetséges memóriaszivárgásokat is, ezért szeretem a DotCover összes funkcióját: nagyon hasznos és könnyen kezelhető.
📖 Olvassa el még: Hogyan használható a mesterséges intelligencia a szoftverfejlesztésben?
9. Codecov (A legjobb a kódminőség javításához és a hibakeresési idő csökkentéséhez)
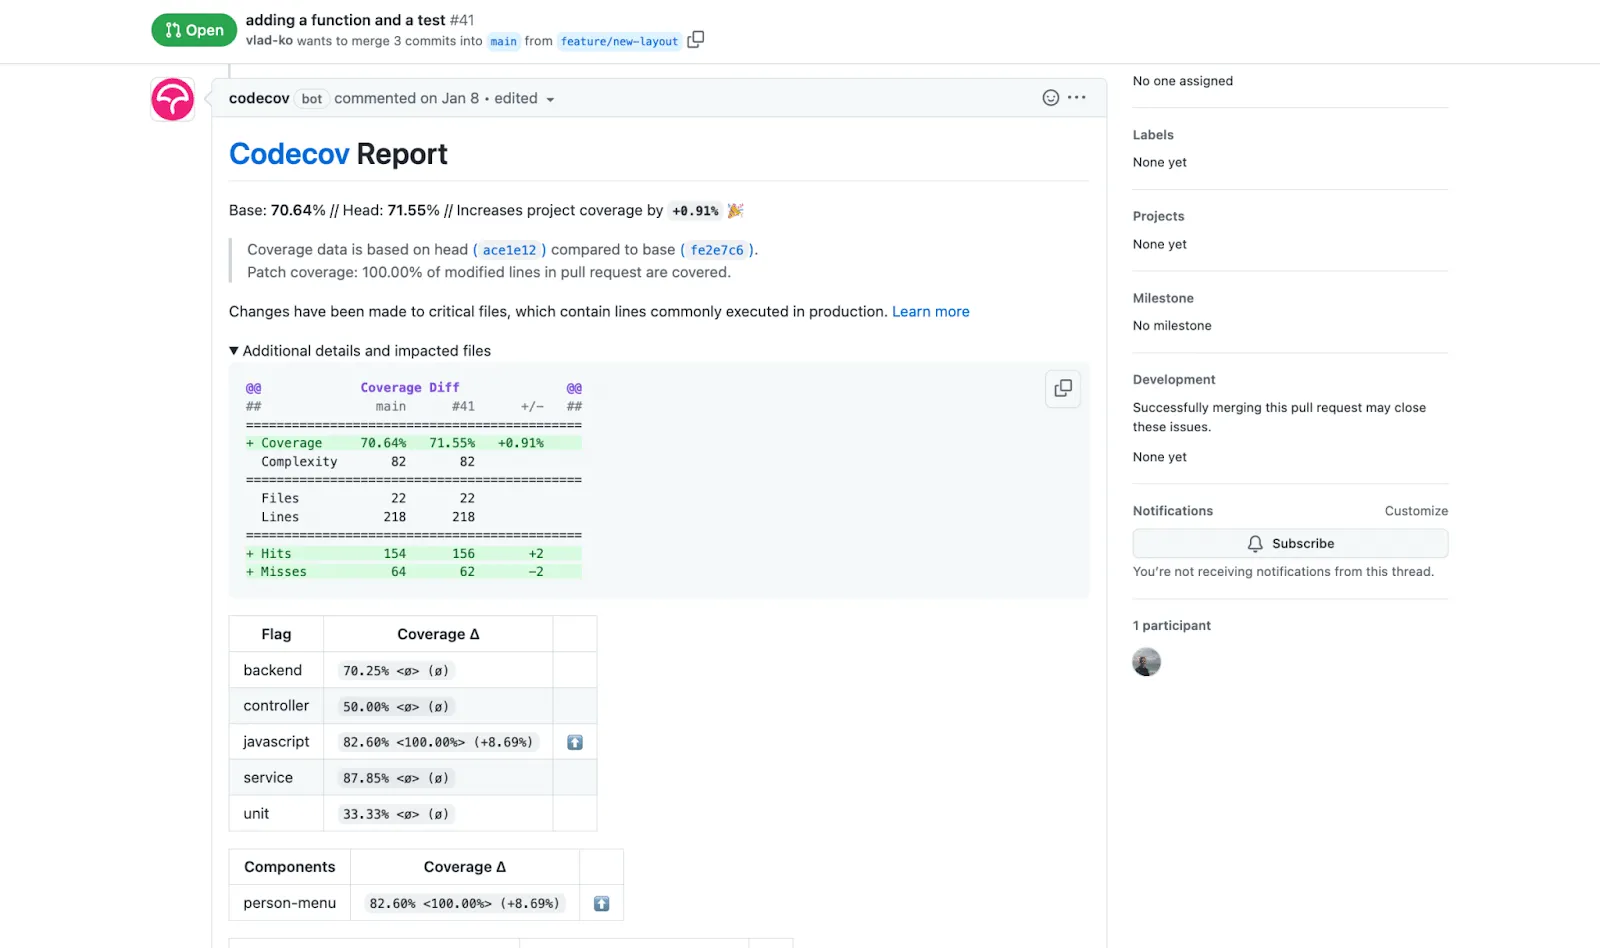
Előfordult már Önnel is, hogy túl sok időt töltött a kód hibakeresésével, csak hogy kiderüljön: egy egyszerű teszt nem sikerült? Vagy – ami még rosszabb – rájött, hogy a kód egy kritikus részét eleve soha nem is tesztelték? Mindannyian átéltük már ezt.
A legnehezebb feladat annak megállapítása, hogy a kód mely részei sérülékenyek. Ebben segít a Codecov. Lehetővé teszi a problémás területek egyértelműbb feltárását, így gyorsan cselekedhet, és megakadályozhatja a hibák megjelenését, mielőtt azok eljutnának a termelésbe.
A Codecov legfontosabb funkciói
- Átfogó lefedettségi jelentések közvetlenül a pull requestekben, amelyek segítségével gyorsan láthatja, mely kódsorokat tesztelték
- A megbízhatatlan tesztek felismerése és az egyes tesztek egyetlen kattintással történő újrafuttatásának lehetősége, ami megkönnyíti az időszakos hibák kijavítását
- Nyomon követi a tesztcsomag időbeli teljesítményét, így betekintést nyerhet abba, mely teszteket kell optimalizálni
- Teljes körű integráció a főbb CI-eszközökkel, Git-tárhelyekkel (GitHub, GitLab, Bitbucket) és olyan programozási nyelvekkel, mint a Python, a JavaScript, a Ruby és a Go
- Csomagméret-nyomonkövetés JavaScriptben, amely biztosítja, hogy a nagy méretű fájlok ne kerülhessenek észrevétlenül a termelésbe
A Codecov korlátai
- Egyes felhasználók integrációs problémákról számolnak be, különösen a GitHub OAuth esetében, amely a vártnál több jogosultságot igényel
- Az alapvető funkciók korlátozottnak tűnhetnek azoknak a csapatoknak, amelyek kisebb kódbázisokkal dolgoznak, vagy olyan projektekben vesznek részt, amelyek nem igényelnek részletes lefedettségi elemzést.
- Egyes vizualizációk a projekt méretétől függően kisebb csapatok számára „felesleges sallangnak” tűnhetnek
A Codecov árai
- Fejlesztő: Ingyenes
- Csapat: 5 USD/hó felhasználónként
- Pro: 12 USD/hó felhasználónként
- Vállalati: Egyedi árazás
A Codecov értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
Mit mondanak a felhasználók a Codecovról?
Ez a G2-értékelés a következőket emelte ki:
Kiváló minőségű jelentéseket készít, és részletes eredményeket nyújt az általam végzett tesztek kódlefedettségéről, ami segít a kód optimalizálásában a tesztek által nem lefedett területeken is.
Kiváló minőségű jelentéseket készít, és részletes eredményeket nyújt az általam végzett tesztek kódlefedettségéről, ami segít a kód optimalizálásában a tesztek által nem lefedett területeken is.
10. Gcov (A legjobb a C/C++ programok kódlefedettségének elemzéséhez)
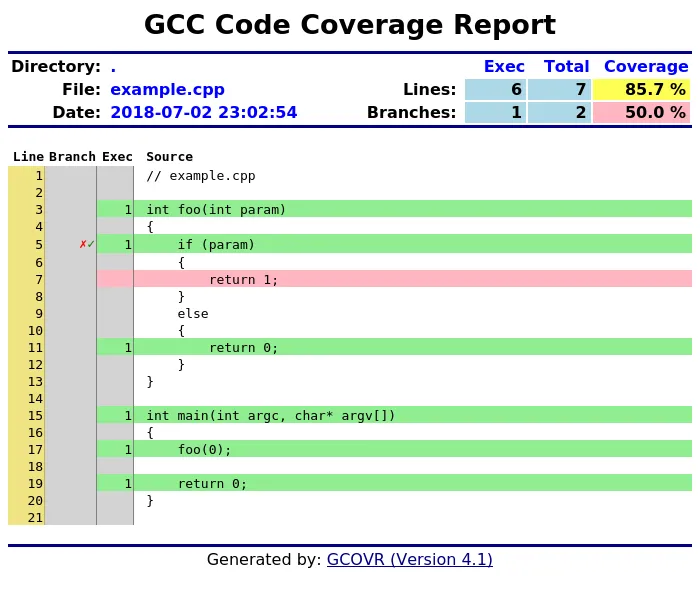
A GCC-vel dolgozó fejlesztők gyakran nehezen találnak olyan könnyűsúlyú eszközöket, amelyek pontos, soronkénti lefedettséget biztosítanak a C és C++ programokhoz.
A Gcov ezt a GCC natív támogatásával oldja meg, így a fejlesztők pontos képet kapnak arról, hogy az egyes kódsorok milyen gyakran futnak le.
A gprof-fal együtt használva segít azonosítani a nagy számítási terhelést igénylő „hot spot”-okat is, így kiváló választás a teljesítmény optimalizálásához és a tesztelés teljességének javításához.
A Gcov legjobb funkciói
- Soronkénti lefedettségi adatokat nyújt, amelyekkel nyomon követhető, hogy az egyes kódsorok milyen gyakran kerülnek végrehajtásra, így segítve a fejlesztőket abban, hogy pontosan meghatározzák, a kód mely részeit fedik le a tesztek
- Integrálható a GCC-vel, így ideális választás azoknak a fejlesztőknek, akik már használják ezt a fordítót, és be szeretnék építeni a kódlefedettséget a munkafolyamatukba
- A gprof-fal együttműködve profiladatokat szolgáltat, segítve a fejlesztőket a teljesítmény finomhangolásában és az optimalizálási erőfeszítések szükséges területekre való összpontosításában
- Segít biztosítani a tesztcsomagok teljességét azáltal, hogy jelzi, a kód mely részeit vizsgálják a tesztek, javítva ezzel a szoftver minőségét
A Gcov korlátai
- Csak a GCC-vel lefordított kóddal működik, ezért nem kompatibilis más fordítóprogramokkal vagy profilalkotó eszközökkel.
- A pontos lefedettségi adatok biztosítása érdekében a kódot optimalizálás nélkül kell lefordítani, ami befolyásolhatja a profilalkotás teljesítményét.
- Csak C és C++ programokat támogat, így használata ezekre a nyelvekre korlátozódik
A Gcov árai
- Ingyenes
A Gcov értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
📖 Olvassa el még: A legjobb alkalmazásfejlesztő szoftverek
11. Visual Studio Code Coverage (a legjobb választás a Microsoft ökoszisztémáját használó .NET-fejlesztők számára)
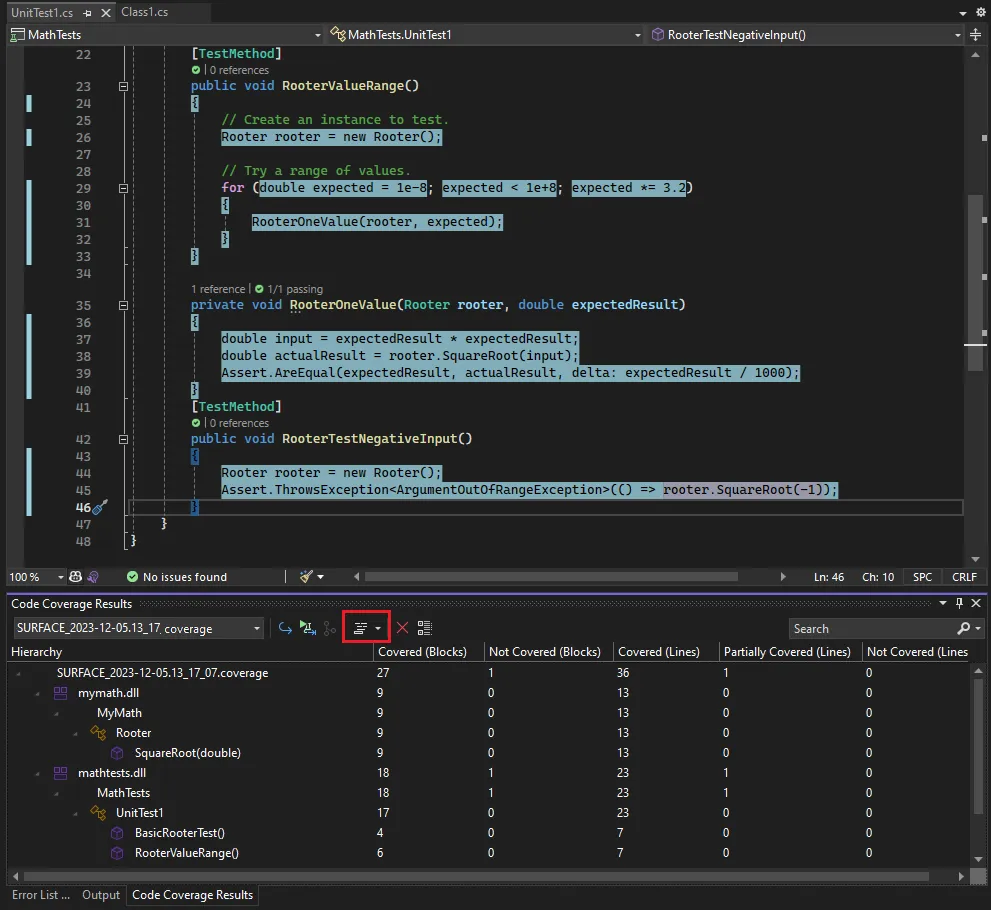
.NET vagy C++ környezetben végzett munkavégzés során az alkalmazás mely részeit tesztelték már – és melyeket még nem – annak ismerete elengedhetetlen a kiadás megbízhatóságához. Sok csapat külső eszközöket használ erre a célra, de ha már a Visual Studio-ban fejleszt, akkor a beépített kódlefedettségi eszköz a legkézenfekvőbb megoldás.
A Visual Studio Code Coverage segít a fejlesztőknek azonosítani a még nem tesztelt ágakat, nyomon követni a tesztelés hatékonyságát, és korán megelőzni a regressziókat, anélkül, hogy el kellene hagyniuk az IDE-t.
Az eszköz szoros integrációja az MSTesttel és a Test Explorerrel rendkívül kényelmessé teszi a Microsoft-központú környezetben dolgozó csapatok számára.
A Visual Studio kódlefedettségi eszköz legjobb funkciói
- Futtasson sor- és blokkszintű kódlefedettségi jelentéseket a Test Explorer vagy a parancssor segítségével
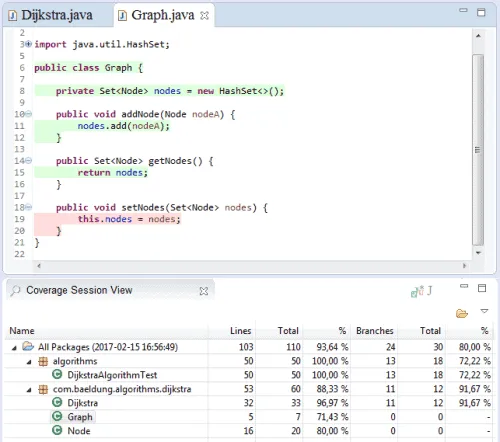
- A lefedett és le nem fedett sorokat színkódolt kiemeléssel közvetlenül az IDE-ben jelenítheti meg
- Könnyen integrálható az MSTest, az NUnit vagy az xUnit eszközökkel a teljes körű egységteszt-átláthatóság érdekében
- A lefedettségi fájlokat exportálhatja HTML-be vagy XML-be jelentéskészítés és ellenőrzés céljából
- Használja a Live Unit Testing szolgáltatással együtt, hogy a kódolás közben valós időben láthassa az eredményeket
A Visual Studio kódlefedettségi funkciójának korlátai
- Kizárólag a Visual Studio Enterprise kiadásban érhető el
- Nem támogatja alapértelmezés szerint a .NET-en kívüli nyelveket
- Az Azure DevOps vagy a GitHub Actionshez hasonló CI/CD-eszközökkel való integráláshoz további beállításokra van szükség.
A Visual Studio kódlefedettségi eszköz árai
- Vállalati szintű: 499,92 USD/hó felhasználónként
- Professzionális szint: 99,99 USD/hó felhasználónként
A Visual Studio kódlefedettségi értékelései és véleményei
- G2: 4,7/5 (több mint 2 300 értékelés)
- Capterra: 4,8/5 (több mint 1 600 értékelés)
Mit mondanak a felhasználók a Visual Studio Code Coverage-ről?
Ez a Capterra-áttekintés a következőket tartalmazza:
Nagyon élvezem a VS Code használatát. Jelenleg ezt használom elsődleges kódszerkesztőként webfejlesztéshez, Python szkripteléshez és bizonyos adatelemzési feladatokhoz.
Nagyon élvezem a VS Code használatát. Jelenleg ezt használom elsődleges kódszerkesztőként webfejlesztéshez, Python szkripteléshez és bizonyos adatelemzési feladatokhoz.
12. BullseyeCoverage (a legjobb döntésalapú C++ teszteléshez beágyazott és kritikus rendszerekben)
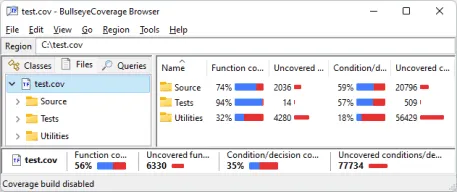
Még egy teljes körű egységteszt-sorozat után is a beágyazott rendszereken vagy szabályozott szoftverekkel foglalkozó fejlesztők gyakran nem tudnak választ adni a valódi kérdésre: mely logikai útvonalak maradtak még tesztelés nélkül?
A BullseyeCoverage kifejezetten erre a célra készült. Túlmutat az alapvető sor- vagy elágazáslefedettségen, és feltétel-/döntéslefedettséget is kínál. Az űrhajózási és orvosi rendszerektől az autóipari és ipari vezérlőrendszerekig a BullseyeCoverage részletes mutatókkal és a népszerű eszközökhöz való számos integrációval támogatja a csapatokat.
A BullseyeCoverage legfontosabb funkciói
- Támogatja a feltétel- és döntéslefedettséget, így nagyobb pontosságot biztosít, mint az egyszerű utasítás- vagy elágazáslefedettség
- Zökkenőmentesen integrálható a főbb C++ eszközláncokkal, mint például a Visual Studio, a GCC, a Clang, valamint a beágyazott rendszerekkel
- Könnyű integrációt kínál a CI-folyamatokba és a helyi fejlesztői munkafolyamatokba, anélkül, hogy jelentős függőségeket igényelne
- Soronkénti és függvényszintű lefedettségi összefoglalók megjelenítése a gyors diagnosztika érdekében
- Kiváló támogatást nyújt a C++ szabványokhoz, beleértve a C++20-at és az újabb funkciókat, mint például a constexpr lefedettségét
A BullseyeCoverage korlátai
- Kizárólag C és C++ projektekkel működik
- Hiányzik egy modern, vizuális irányítópult a csapat egészét átfogó együttműködéshez?
- Kereskedelmi használathoz külön licenc szükséges, az árak átláthatósága korlátozott
A BullseyeCoverage árai
- Egyedi árazás
A BullseyeCoverage értékelései és véleményei
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
Mit mondanak a felhasználók a BullseyeCoverage-ről?
Egy felhasználó így nyilatkozik:
A Bullseye egy nagyon jó eszköz a C/C++ kódlefedettség mérésére. Általában ezt ajánljuk ügyfeleinknek, mert megfizethető áron kiváló eredményeket nyújt. Kiemelkedő tulajdonsága, hogy nem a „utasításlefedettséget” méri, hanem a „döntéslefedettségre” összpontosít.
A Bullseye egy nagyon jó eszköz a C/C++ kódlefedettség mérésére. Általában ezt ajánljuk ügyfeleinknek, mert megfizethető áron kiváló eredményeket nyújt. Kiemelkedő tulajdonsága, hogy nem a „utasításlefedettséget” méri, hanem a „döntéslefedettségre” összpontosít.
📖 Olvassa el még: A legjobb szoftverfejlesztő eszközök
13. Coverage.py (a legjobb Python egységteszt-lefedettséghez és HTML-jelentésekhez)
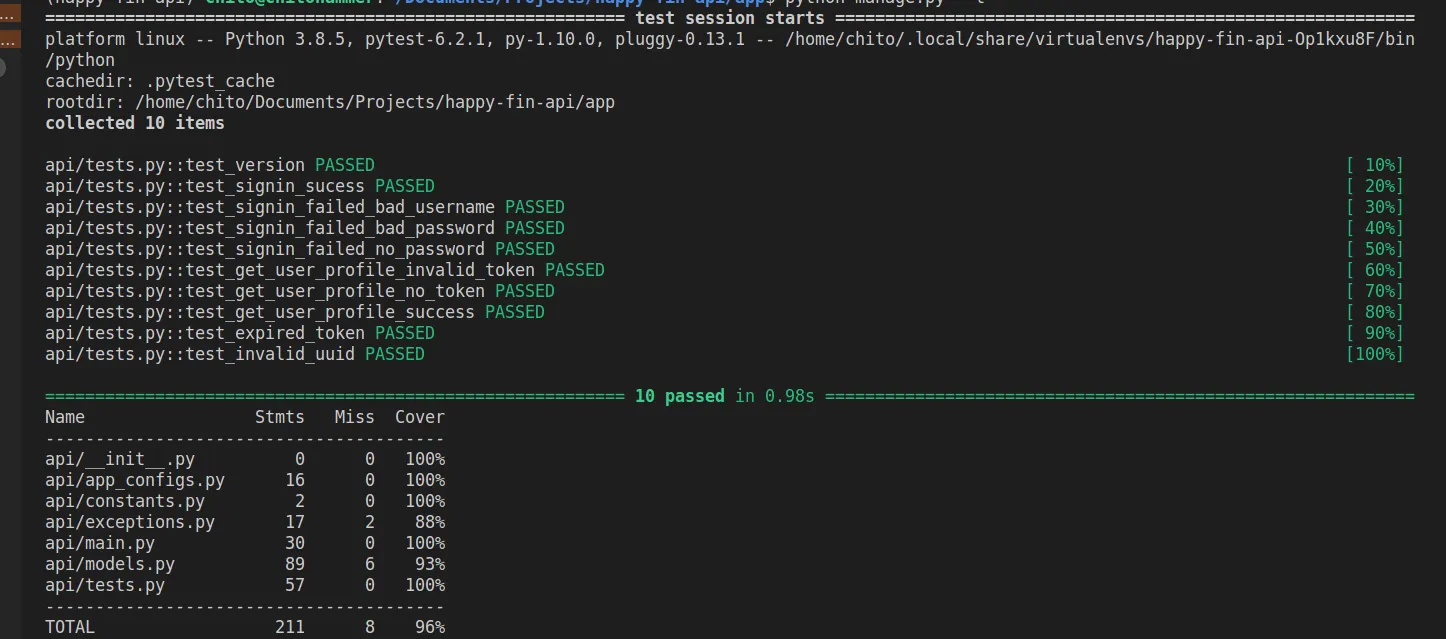
A fejlesztők gyakran azt feltételezik, hogy a tesztcsomag futtatásával a munka befejeződött, de mi van azokkal a sorokkal, amelyeket nem vizsgáltak meg?
A Coverage.py segít áthidalni ezt a hiányosságot. A Python-projektekre szabva pontosan megmutatja, hogy mi kerül tesztelésre és mi nem, egészen az egyes sorok szintjéig.
A CI/CD-ben dolgozó csapatok számára a Coverage.py zökkenőmentesen integrálható a folyamatokba, sőt JSON- és XML-kimenetet is biztosít eszközökhöz vagy irányítópultokhoz.
A coverage.py legfontosabb funkciói
- Mérje automatikusan mind a sor-, mind az elágazáslefedettséget
- Készítsen áttekinthető HTML-jelentéseket, amelyek kiemelik az elmulasztott sorokat
- Egyszerű parancsokkal integrálható a pytest, az unittest és a nose programokkal
- Kövesse nyomon a lefedettséget az alfolyamatok és a különböző tesztkontextusok között
- Jelentések exportálása szöveg, XML, LCOV, JSON és SQLite formátumokban
A coverage.py korlátai
- Csak Python-t támogat, többnyelvű lefedettséget nem biztosít
- Alapértelmezés szerint nem tesz különbséget a teszt- és az alkalmazáskód között
- A makrók vagy a metaprogramozás félrevezető sorlefedettségi statisztikákhoz vezethetnek
coverage.py árak
- Ingyenes
coverage.py értékelések és vélemények
- G2: Nincs elég értékelés
- Capterra: Nincs elegendő értékelés
📖 Olvassa el még: A gépi tanulás és a mesterséges intelligencia közötti különbség
További hasznos eszközök
Íme 3 további kód- és tesztlefedettségi eszköz, amelyek illeszkednek a már bemutatottakhoz, és mindegyikük nyelvtől, munkafolyamattól vagy jelentési igényektől függően sajátos előnyöket kínál:
- SimpleCov: Egyszerű módszert kínál a kódlefedettség nyomon követésére Ruby-projektekben, és integrálható olyan népszerű tesztkeretrendszerekkel, mint az RSpec és a Minitest.
- OpenCppCoverage: Részletes sorlefedettségi elemzést kínál C++ projektekhez, és a részletesebb vizsgálat érdekében mind XML, mind HTML formátumban generál kimenetet.
- Testwell CTC++: Támogatja a C, C++ és beágyazott célplatformokat, és teljes körű támogatást nyújt minden lefedettségi szinthez (utasítás, elágazás, MC/DC)
📖 Olvassa el még: Ingyenesen használható szoftverfejlesztési terv sablonok
Pótolja a hiányzó kódot a ClickUp segítségével
A tesztek futtatása egy dolog. Az viszont már más kérdés, hogy pontosan mit fednek le ezek a tesztek, és milyenek a lefedettségi eredmények. Itt jönnek képbe a kódlefedettség-elemző eszközök.
Ezek megmutatják, hogy mit teszteltek már, mi hiányzik a kódblokkokból és az összegyűjtött adatokból, valamint hogy mire érdemes legközelebb összpontosítani.
A legtöbb eszköz segít a lefedettség mérésében. A ClickUp viszont segít a megfelelő lépések megtételében.
Ahelyett, hogy a forráskódok, a generált jelentések, a táblázatok és a feladatkezelők között ugrálna, egyetlen felületen kijelölheti a lektorokat, frissítheti a minőségbiztosítási állapotot, és közvetlenül összekapcsolhatja a lefedettségi adatokat a fejlesztési munkafolyamatával.
Ha elege van abból, hogy összefoltozza azt a folyamatot, amelyet már az elejétől be kellett volna építeni, regisztráljon most a ClickUp-ra!
Gyakran feltett kérdések
A kódlefedettségi eszköz egy olyan szoftver, amely méri a tesztelés során végrehajtott forráskód százalékos arányát. Népszerű példák közé tartozik a Java-hoz készült JaCoCo, a JavaScript-hez készült Istanbul és a Python-hoz készült Coverage.py. Ezek az eszközök segítenek a fejlesztőknek azonosítani a kódbázisuk teszteletlen részeit, és javítani a tesztelés hatékonyságát.
A SonarQube önmagában nem kódlefedettségi eszköz. Ehelyett külső kódlefedettségi eszközökkel integrálódik, hogy a statikus kódelemzési eredmények mellett importálja és megjelenítse a lefedettségi adatokat is. Ez egy helyen átfogó áttekintést nyújt a kódminőségről és a tesztlefedettségről.
A kódlefedettség ellenőrzéséhez válasszon ki egy, a programozási nyelvével kompatibilis eszközt, integrálja azt a fejlesztési vagy tesztelési folyamatába, majd készítsen lefedettségi jelentéseket. Ezek a jelentések megmutatják, hogy a kód mely részeit tesztelték már, és melyeket még nem, így szükség szerint javíthatja a tesztkészletét.