För många av oss börjar det med en MCP-server. En utvecklare ansluter GitHub till Claude eller Cursor, och det fungerar. Sedan lägger någon till Slack, sedan Jira och därefter en intern databas.
Sex månader senare har varje utvecklare sin egen konfigurationsfil, sina egna API-nycklar och sin egen lista över servrar.
Just nu vet du inte vilka agenter som har åtkomst till produktionsdata. Om en utvecklare slutar måste du spåra upp varje token som hen har skapat. Att lägga till en ny server innebär att du måste uppdatera 15 klientkonfigurationer manuellt.
Det skrämmande är att när en agent gör något oväntat finns det ingen enskild logg som kan förklara varför det hände från första början.
Tokens utgör den andra kostnaden. Varje ansluten server laddar in sina verktygsdefinitioner i kontextfönstret. I en konfiguration med fem servrar mätte Anthropic cirka 55 000 tokens med verktygsdefinitioner innan agenten läste en enda begäran.
Att hantera flera MCP-servrar handlar alltså om två uppgifter: att kontrollera åtkomsten på ett ställe och att hålla varje agents verktygslista liten. En MCP-gateway sköter det första som standard. Det andra sköter den endast när den filtrerar eller söker efter verktyg. Vi tittar på fem gateways som är värda att utvärdera, vad de kostar och hur man implementerar en utan att störa sina agenter.
TL;DR: För att hantera flera MCP-servrar i stor skala ska du placera dem bakom en enda MCP-gateway. Gatewaysen styr vem som kan anropa varje verktyg, lagrar inloggningsuppgifterna och loggar varje verktygsanrop. Innan du ansluter något ska du ta bort oanvända verktyg och ge varje team endast de verktyg det behöver. En gateway minskar modellens kontext endast när den filtrerar eller söker efter verktyg. Flytta först skrivskyddade servrar och testa allt via gatewaysen innan du kopplar om produktionstrafiken.
Välj en gateway utifrån var dina agenter körs:
- Composio: hanterad autentisering för hundratals SaaS-appar, utan att behöva driva några servrar
- Docker MCP Gateway: lokal utveckling, där varje server ligger i sin egen container (gratis, MIT)
- IBM ContextForge: självhostade installationer som kräver en uppsättning verktyg per team och REST-API:er som omvandlats till MCP-verktyg (gratis, Apache 2.0)
- Kong AI Gateway: team som redan använder Kong och vill ha samma policyer för API- och MCP-trafik (från 25 USD/månad)
- Amazon Bedrock AgentCore Gateway: agenter på AWS som behöver söka efter verktyg vid anropstillfället (prissätts per anrop)
Vad är en MCP-gateway?
En MCP-gateway är en enda slutpunkt som placeras mellan dina AI-klienter och dina MCP-servrar. Claude, Cursor eller din egen agent ansluter till den en gång, med en enda inloggningsuppgift. Gatewayen hanterar alla servrar bakom sig.
När en begäran kommer in kontrollerar gatewayen vem som skickar den och vilka verktyg den användaren eller agenten har tillgång till. Den hämtar verktygsdefinitioner från varje uppströmsserver och lägger till prefix till namnen så att github_create_issue och jira_create_issue inte kolliderar. Allt du har filtrerat bort tas bort, så att modellen ser en ren lista.
När modellen väljer ett verktyg dirigerar gatewayen anropet till den server som äger verktyget och bifogar den serverns autentiseringsuppgifter. I de flesta produkter lagrar agenten aldrig dessa uppgifter. Varje anrop passerar genom en enda punkt, vilket gör att gatewayen kan logga vad som anropades, av vem och vilket svar som returnerades.
Valet av verktyg och serversäkerheten beror fortfarande på hur du konfigurerar filtrering och behörigheter, vilket vi kommer att gå igenom i avsnittet med instruktioner nedan.
Obs! För mer information om klientsidan av anslutningen, se hur en MCP-klient fungerar. För grundläggande information om protokollet, börja med vår introduktion till Model Context Protocol.
Hur skiljer sig en MCP-gateway från ett register, en LLM-gateway eller en API-gateway?
Alla fyra fungerar som mellanled mellan en klient och något den behöver, vilket är anledningen till att teamen blandar ihop dem.
Skillnaden ligger i vilken typ av trafik de hanterar. En MCP-gateway avgör om en agent kan anropa ett verktyg, medan ett register endast informerar klienter om vilka servrar som finns och aldrig vidarebefordrar en begäran. LLM- och API-gateways hanterar olika typer av trafik: den första väljer vilken modell som ska svara på en fråga, och den andra skyddar vanliga HTTP-anrop till dina tjänster.
| Lager | Vad den hanterar | Fråga som den besvarar | Exempel |
| MCP-gateway | Verktygsanrop till MCP-servrar | Kan den här agenten anropa det här verktyget? | Docker MCP Gateway, IBM ContextForge, Amazon Bedrock AgentCore Gateway |
| MCP-registret | Metadata om servrar | Vilka servrar finns, och var? | Officiellt MCP-register |
| LLM-gateway | Förfrågningar om modellinferens | Vilken modell uppfyller kraven, och till vilken kostnad? | Kong AI Gateway, LiteLLM |
| API-gateway | HTTP- och gRPC-trafik | Är denna begäran auktoriserad? | Kong Gateway, Amazon API Gateway |
I praktiken är gränserna suddiga. Verktyg som Kong AI Gateway skickar till exempel LLM- och MCP-trafik via ett enda kontrollplan, och ContextForge kör ett register parallellt med sin gateway. När du jämför produkter bör du kontrollera vilka lager varje produkt faktiskt täcker.
Det officiella MCP-registret lanserades i september 2025 med stöd av Anthropic, GitHub, PulseMCP och Microsoft. Ett år senare befinner det sig fortfarande i förhandsgranskningsfasen. Använd det för att upptäcka servrar, men håll en egen lista över godkända servrar.
Minskar en MCP-gateway användningen av tokens?
Ja, men bara när den filtrerar eller söker efter verktyg. Varje MCP-server levereras med en uppsättning verktyg, och varje verktyg har en skriftlig beskrivning som AI:n måste läsa innan den kan använda det. Och dessa beskrivningar förbrukar tokens. En gateway samlar alla dina servrar på ett ställe. Om du inte ställer in den för att filtrera visar den fortfarande AI:n alla verktyg från alla servrar, så AI:n läser samma hög med beskrivningar som tidigare.
Du sparar endast tokens när gatewayen döljer de verktyg som en uppgift inte behöver.
Exempel: Anthropics egna siffror visar var tyngdpunkten ligger. I en konfiguration med fem servrar bidrar GitHub med 35 verktyg motsvarande cirka 26 000 token, och Slack tillför 11 verktyg motsvarande cirka 21 000. Sentry, Grafana och Splunk bidrar tillsammans med ytterligare 12 verktyg, vilket motsvarar ungefär 8 000. Det blir sammanlagt 58 verktyg och cirka 55 000 token redan innan diskussionen ens har börjat, och GitHub står ensamt för nästan hälften av detta. Att lägga till Jira kostar ytterligare 17 000. Anthropic uppger att man har sett verktygsdefinitioner nå upp till 134 000 token före optimering.
Kostnaden är bara halva problemet. Ett vanligt feluppkomstställe är när modellen väljer fel verktyg eller skickar fel parametrar. Detta händer särskilt när verktygsnamnen liknar varandra, som till exempel notification-send-user och notification-send-channel. Enligt Anthropics dokumentation börjar verktygsvalet försämras när antalet tillgängliga verktyg överstiger 30 till 50, och bara några få servrar kan på egen hand få dig att överskrida den gränsen.
Den rekommenderade lösningen från Anthropic är att ladda ett sökverktyg i förväg och endast hämta de tre till fem verktyg som en uppgift behöver. I ett test med mer än 50 MCP-verktyg minskade den totala kontexten från cirka 77 000 token till cirka 8 700, vilket Anthropic rapporterar som en minskning på 85 %. Även noggrannheten i de interna MCP-utvärderingarna ökade: Opus 4 gick från 49 % till 74 % med verktygssökning aktiverad, och Opus 4.5 gick från 79,5 % till 88,1 %.
Företagets slutsatser om kodkörning med MCP går ännu längre. När en agent bläddrade igenom en mapp med verktygsfiler och endast läste de definitioner den behövde, minskade ett arbetsflöde från Google Drive till Salesforce från 150 000 token till 2 000. Men denna metod kräver en sandboxad miljö för den kod som agenten skriver, vilket i sig medför en driftskostnad.
Gateways ger dig två sätt att hantera detta på.
Det första är att manuellt banta ner verktygslistorna. Med Dockers profiler kan du skapa tillåtna listor för enskilda verktyg per server, ContextForges virtuella servrar publicerar en noggrant utvald uppsättning hämtad från flera uppströmsservrar, och Composios Tool Router kan binda en session till en fast lista.
Det andra är sökning vid anropstillfället. AgentCore Gateway har ett inbyggt verktyg för semantisk sökning som agenterna kan använda med vanligt språk, och Composio kan även hitta verktyg under körning.
Anthropics rekommendation är att vidta åtgärder när definitionerna överstiger 10 000 token eller när du har 10 eller fler verktyg. De flesta automatiserade AI-arbetsflöden passerar den gränsen snabbt, och arbetsflöden med flera agenter passerar den ännu snabbare.
Obs: Sökfunktionen har sina begränsningar. I en jämförelse från december 2025 av 2 792 verktyg fann Stacklok, som säljer en konkurrerande optimeringslösning, att Anthropics verktygssökning valde rätt verktyg i 34 % av fallen. Arcade, en annan leverantör, rapporterade en träffsäkerhet på 56–64 % bland 4 027 verktyg. Båda testerna genomfördes medan Anthropics verktygssökning fortfarande var i betafasen, så testa alltid ett sökverktyg mot din egen katalog innan du förlitar dig på det.
Vilka är de bästa MCP-gatewayerna?
Många produkter kallar sig MCP-gateways, men vissa liknar snarare serverkataloger. Den här listan fokuserar på verktyg som placeras mitt i din infrastruktur. Dina agenter ansluter till en enda slutpunkt, gatewayen når dina servrar bakom den, och du får åtminstone en verklig kontroll över vad som passerar genom systemet.
Denna kontroll kan vara en inloggning, en lista över godkända verktyg eller en granskningslogg.
Fem klarade urvalet. De löser alla samma problem, men på olika sätt. Det rätta valet beror på var dina agenter redan körs: på en utvecklares bärbara dator, i din egen infrastruktur, i en befintlig Kong-miljö, på AWS eller i SaaS-applikationer.
| Gateway | Bäst för | Utmärkande funktion | Startpris | Där det slutar |
| Docker MCP-gateway | Lokal utveckling på Docker Desktop | Varje server körs i sin egen container, med tillåtna listor per verktyg i profilerna | Gratis, öppen källkod (MIT) | Styrningsversionen är endast tillgänglig på inbjudan via Docker Sales |
| IBM ContextForge | Plattformsteam som sköter sin egen drift | Virtuella servrar ger varje team sin egen verktygssats, och REST- eller gRPC-API:er blir MCP-verktyg | Gratis, öppen källkod (Apache 2.0) | Du kör, uppdaterar och skalar den själv |
| Kong AI Gateway | Team som redan använder Kong Konnect | En enda policy-motor för API-, LLM- och MCP-trafik, med åtkomstkontroll per verktyg | 25 USD/månad per serverlöst kontrollplan | SSO och plattformens granskningsloggar finns endast i Enterprise-versionen |
| Amazon Bedrock AgentCore Gateway | Agenter som körs på AWS | Inbyggd semantisk verktygssökning, med AgentCore Identity inkluderat utan extra kostnad | Betala per anrop, inget minimikrav | Användningsbaserad prissättning för flera AgentCore-tjänster gör det svårare att förutse de månatliga kostnaderna |
| Composio | Team som ansluter agenter till många SaaS-appar utan att köra servrar | Hanterad autentisering för över 1 500 appar, samt fasta verktygslistor eller sökning efter verktyg i körningsmiljön i en enda Tool Router-session | Gratis för 100 000 verktygsanrop per månad | Verktygsanrop och lagrade inloggningsuppgifter hanteras via Composios moln, såvida du inte konfigurerar en BYOC-distribution (Bring Your Own Cloud). |
Så här granskar vi programvara på ClickUp
Vår redaktion följer en transparent, forskningsbaserad och leverantörsneutral process, så du kan lita på att våra rekommendationer bygger på produktens verkliga värde.
Här är en detaljerad genomgång av hur vi granskar programvara på ClickUp.
1. Docker MCP Gateway (bäst för lokal utveckling på Docker Desktop)
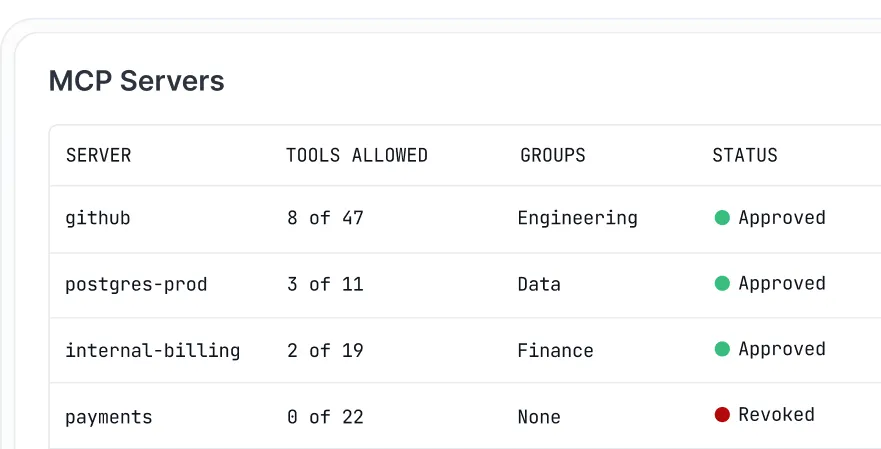
Docker MCP Gateway är den öppen källkodsbaserade motorn bakom MCP Toolkit i Docker Desktop. Om du redan använder Desktop med verktygssatsen aktiverad körs gatewayen i bakgrunden utan någon extra konfiguration. Dess lösning på problemet med serverutbredning är containrar. Varje MCP-server körs i sin egen container med begränsade behörigheter, nätverksåtkomst och resurser, och gatewayen startar den endast när en agent behöver ett av dess verktyg.
Profiler samlar inställningarna på ett ställe. En profil grupperar de servrar som ett projekt behöver, och varje klient du ansluter till – oavsett om det är Cursor, VS Code, Claude Desktop eller Claude Code – använder samma inställningar. Du kan skicka en profil till ett OCI-register så att dina teammedlemmar kan hämta den, vilket ersätter 15 manuellt redigerade konfigurationsfiler med en enda delad definition.
Inom en profil kan du aktivera enskilda verktyg, till exempel github.create_issue, och lämna resten av den servern inaktiverad. Det är så Docker håller modellens verktygslista kort.
Inloggningsuppgifterna förvaras inte i konfigurationsfilerna. Gatewayen hämtar hemligheter från Docker Desktops hemlighetslager och lägger till dem när den startar en server, och den hanterar OAuth-inloggning för servrar som behöver det. Inbyggd loggning och samtalsspårning visar vilka verktyg som kördes. Gatewayen dirigerar endast samtal, och beslutsfattandet sker i de AI-agenter som du kör för automatisering. För att komma igång finns det mer än 200 verktyg och tjänster listade i Docker MCP-katalogen.
- En container per server: Varje MCP-server körs isolerat med begränsade behörigheter, nätverksåtkomst och resurser
- Delbara profiler: Gruppera servrarna en gång, och skicka sedan profilen via ett OCI-register så att hela teamet kör samma konfiguration
- Tillåtelselistor per verktyg: Aktivera eller inaktivera enskilda verktyg inom en profil för att hålla modellens verktygslista kort
- Hantering av hemligheter och OAuth: Inloggningsuppgifter hämtas från Docker Desktops hemlighetslagring istället för från miljöfiler, och inbyggda OAuth-flöden täcker servrar som kräver inloggning
- Docker MCP Gateway: Gratis (öppen källkod, MIT)
- Docker Personal: 0 USD
- Docker Pro: 11 USD/användare/månad
- Docker-teamet: 16 USD/användare/månad
- Docker Business: 24 USD/användare/månad (faktureras årligen)
- G2: För få recensioner
- Capterra: För få recensioner
Där det brister: Gatewayen är byggd för utvecklare som kör servrar på sina egna maskiner. Styrningsversionen, som säljs som en del av Docker AI Governance, är endast tillgänglig på inbjudan via Docker Sales, så du kan inte själv registrera dig för policykontroller som gäller hela teamet. Du kan köra gatewayen utan Docker Desktop genom en manuell installation, men hanteringen av hemliga uppgifter är fortfarande beroende av Desktop.
Bäst för: Utvecklare och små team som vill ha varje MCP-server i sin egen container och en gemensam konfiguration för alla sina AI-klienter. Hoppa över det om: Du behöver självbetjänad SSO, rollbaserad åtkomst mellan team eller revisionsloggar som uppfyller efterlevnadskrav för MCP-anrop.
En användarrecension lyder:
Dockers MCP-gateway är verkligen bra för lokal utveckling – containerisolering per server och inbyggd hantering av inloggningsuppgifter i Docker Desktop – men den är inte egentligen byggd för företagsstyrning som spänner över flera team och regioner.
Bäst för: Utvecklare och små team som vill ha varje MCP-server i sin egen container och en gemensam konfiguration för alla sina AI-klienter. Hoppa över det om: Du behöver självbetjänad SSO, rollbaserad åtkomst mellan team eller revisionsloggar som uppfyller efterlevnadskrav för MCP-anrop.
Vad säger verkliga användare om Docker MCP Gateway?
En användarrecension lyder:
Dockers MCP-gateway är verkligen bra för lokal utveckling – containerisolering per server och hantering av inloggningsuppgifter inbyggd i Docker Desktop – men den är inte riktigt byggd för styrning i företag som spänner över flera team och regioner.
Dockers MCP-gateway är verkligen bra för lokal utveckling – containerisolering per server och inbyggd hantering av inloggningsuppgifter i Docker Desktop – men den är inte egentligen byggd för styrning i företag över flera team och regioner.
2. IBM ContextForge (Bäst för självhostade verktygssatser per team)
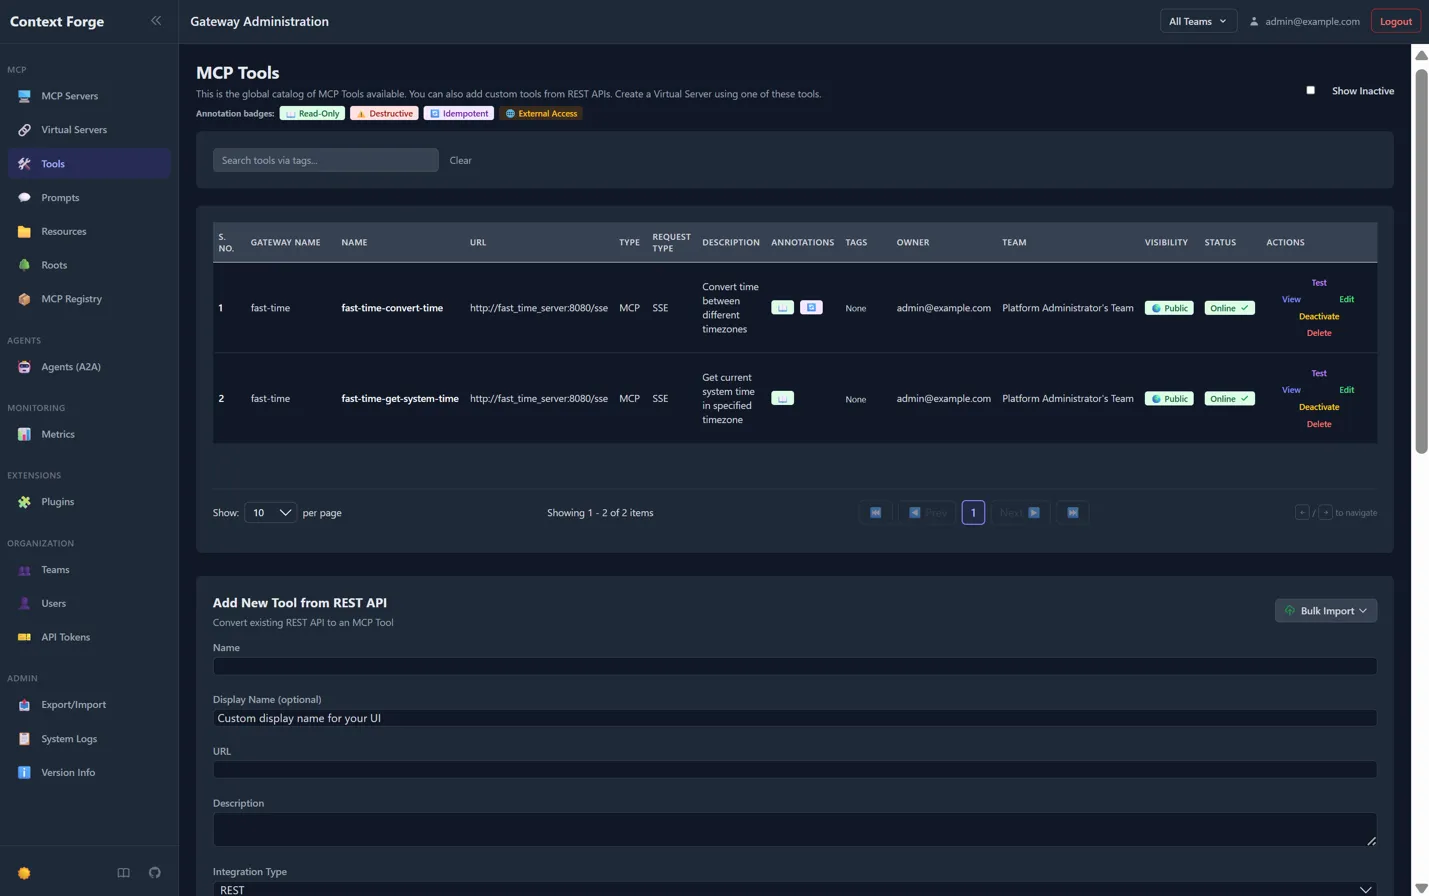
IBM ContextForge är en gateway och ett register med öppen källkod som du kör på din egen infrastruktur. Den samlar MCP-servrar, agent-till-agent-tjänster (A2A) och vanliga REST- eller gRPC-API:er bakom en enda slutpunkt. Du kan installera den från PyPI, köra den som en container eller distribuera den till Kubernetes med projektets Helm-diagram.
Det som utmärker den är den virtuella servern. Du väljer verktyg från allt som är registrerat i gatewayen, samlar dem under ett enda namn och pekar en klient mot den sammansättningens slutpunkt. En ekonomiagent får ekonomi-verktygen, en supportagent får en annan uppsättning, och ingen av dem laddar den andras definitioner. Varje virtuell server kan vara privat, delas med ett team eller vara offentlig.
Den förvandlar dessutom API:er som du redan har till MCP-verktyg. Peka den mot en REST-ändpunkt så hämtar den JSON-schemat automatiskt. Verktyget översätter även gRPC-tjänster genom serverreflektion. Det sparar dig besväret att skriva en wrapper-server för varje internt API.
Varje uppströmsserver behåller sina egna OAuth-inställningar, och ContextForge lagrar token per användare, vilket innebär att två servrar kan använda olika identitetsleverantörer. Administratörsgränssnittet innehåller en loggvisare i realtid, och spår skickas via OpenTelemetry till backend-system som Jaeger, Zipkin och Datadog. Över 40 plugins tillför ytterligare transportprotokoll och integrationer.
- Virtuella servrar: Sammanställ en noggrant utvald uppsättning verktyg från flera uppströms-servrar och ge varje team eller agent sin egen slutpunkt
- REST- och gRPC-konvertering: Omvandla befintliga API:er till MCP-verktyg, med JSON-scheman som hämtas automatiskt
- OAuth per server: Ge varje uppströmsserver sin egen identitetsleverantör och egna tillämpningsområden, med token lagrade per användare
- OpenTelemetry-spårning: Skicka spårningar till Jaeger, Zipkin, Tempo, Datadog eller New Relic
- ContextForge: Gratis (öppen källkod, Apache 2.0)
- Infrastruktur: Du betalar för din egen hosting, databas och valfri Redis-cache
- G2: För få recensioner
- Capterra: För få recensioner
Här ligger begränsningen: Du sköter drift, uppdateringar och skalning själv. Gatewayen startar inte förrän du har genererat starka hemliga nycklar. Projektet rekommenderar PostgreSQL för produktion, och supporten sker via GitHub-ärenden och diskussioner.
Bäst för: Plattformsteam som vill driva sin egen lösning, ge varje team sin egen verktygssats och omvandla interna API:er till MCP-verktyg. Hoppa över det om: Du vill ha en hanterad tjänst istället för att driva gatewayen själv.
Bäst för: Plattformsteam som vill driva sin egen lösning, ge varje team sin egen verktygssats och omvandla interna API:er till MCP-verktyg. Hoppa över det om: Du vill ha en hanterad tjänst istället för att driva gatewayen själv.
Vad säger verkliga användare om IBM ContextForge?
En användarrecension lyder:
Apache-licensierad, utvecklad för dem som redan driver en fullskalig Kubernetes-infrastruktur. Den har mognat till något verkligt kapabelt – äkta styrning, övervakning och möjlighet att hantera MCP tillsammans med företagets övriga API:er. Den är dock mer krävande att sätta upp än de mindre alternativen, så detta är inget helgprojekt.
Apache-licensierad, utvecklad för dem som redan driver en fullskalig Kubernetes-infrastruktur. Den har mognat till något som verkligen fungerar – äkta styrning, övervakning och möjlighet att hantera MCP tillsammans med företagets övriga API:er. Den är dock mer krävande att sätta upp än de mindre alternativen, så detta är inget helgprojekt.
3. Kong AI Gateway (Bäst för team som redan använder Kong)
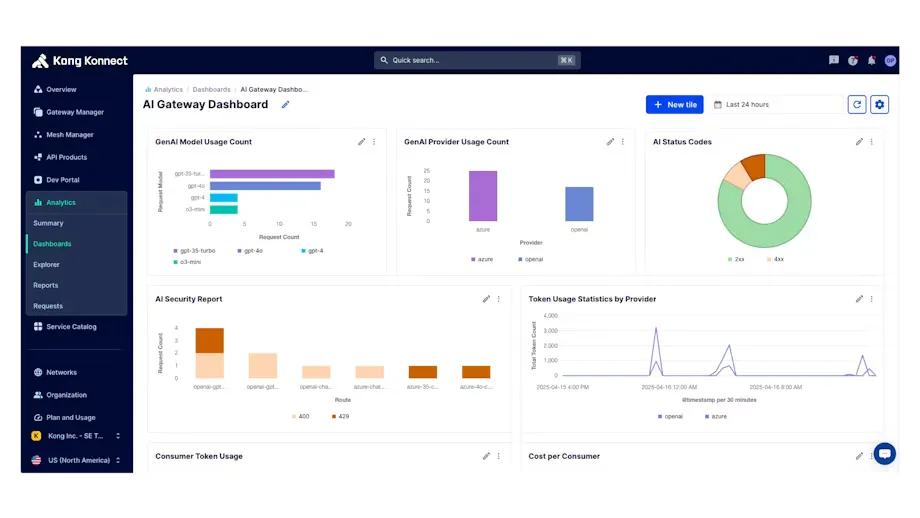
Kong behandlar MCP-trafik som en annan typ av API-trafik. Om ditt team redan använder Kong Gateway eller Kong Konnect finns MCP-stöd tillgängligt som plugins på den gateway du redan använder. Den använder samma autentisering, hastighetsbegränsning och loggning som du använder för dina API:er.
Kärnan är AI MCP Proxy-pluginet. Det kan placeras framför en MCP-server som du redan kör, eller omvandla vilken API som helst med ett OpenAPI-schema till MCP-verktyg utan anpassad kod. Du kan också kombinera verktyg från flera API:er till en enda MCP-ändpunkt, så att agenter ansluter en gång istället för en gång per tjänst.
Åtkomstkontrollen fungerar verktyg för verktyg. Du ställer in tillåtna- och spärrlistor per användare eller användargrupp, och när en agent begär sin verktygslista returnerar Kong endast de verktyg som just den anropande användaren får använda. Varje tillåtet eller avvisat försök registreras i pluginets granskningslogg. Eftersom en agent aldrig laddar verktyg som den inte kan anropa, håller den filtrerade listan också kontexten mindre.
Inloggningen sker via Kongs autentiseringsplugins, inklusive OpenID Connect och AI MCP OAuth2-plugin. MCP-trafikloggar registrerar sessions-ID:n, JSON-RPC-metoder, nyttolaster, fördröjningar och fel, och du kan skicka spårningsdata till OpenTelemetry. Om du dessutom dirigerar LLM-trafik via Kongs AI Gateway delar modelltrafik och verktygstrafik samma kontrollplan.
- Konvertering från REST till MCP: Omvandla valfritt API med ett OpenAPI-schema till MCP-verktyg utan att behöva skriva en server
- ACL:er per verktyg: Tillåt eller neka enskilda verktyg per användare eller användargrupp, så att varje anropares verktygslista endast visar vad den har tillåtelse att använda
- MCP-granskningsloggar: Registrera varje tillåtet och nekad åtkomstförsök till verktygen
- Verktygsaggregering: Kombinera verktyg från flera API:er till en enda MCP-ändpunkt
- Gratis provperiod: 30 dagar med Enterprise-funktioner
- Konnect Plus: 25 USD/månad per serverlöst kontrollplan, inklusive 1 miljon API-förfrågningar
- Ytterligare förfrågningar: 200 USD/månad per ytterligare 1 miljon förfrågningar
- Hybrid kontrollplan: 200 USD/månad
- Dedikerad kontrollplan för molnet: 500 USD/månad, plus 0,15 USD per GB bandbredd
- Enterprise: Anpassad prissättning, faktureras årligen
- G2: 4,4/5 (över 300 recensioner)
- Capterra: För få recensioner
Begränsningar: SSO och plattformens granskningsloggar är endast tillgängliga i Enterprise-versionen av Konnect. AI MCP Proxy-pluginet stöder inte WebSocket- eller gRPC-uppströmsförbindelser, och AI-skyddsåtgärderna gäller inte för MCP-förfrågningar. REST-konvertering kräver ett giltigt OpenAPI-schema för varje API, och verktygsspecifika åtkomstkontroller (ACL) kräver Kong Gateway 3.13 eller senare. Ping-förfrågningar från MCP-klienter räknas också in i ditt månatliga förfrågningsantal.
Bäst för: Team som redan använder Kong och vill att MCP-trafiken ska omfattas av samma policyer som deras API:er. Hoppa över det om: Du inte använder Kong idag, eller om du behöver SSO utan ett Enterprise-avtal.
Bäst för: Team som redan använder Kong och vill att MCP-trafiken ska omfattas av samma policyer som deras API:er. Hoppa över det om: Du inte använder Kong idag, eller om du behöver SSO utan ett Enterprise-avtal.
Vad säger verkliga användare om Kong AI Gateway?
En användarrecension lyder:
Det är ett bra val om du redan använder Kong. Det här är inte längre bara MCP som lagts till i efterhand, utan ett riktigt specialutvecklat stöd som inkluderar trafik mellan agenter, och i mitten av juli ingick de ett samarbete med ett företag inom AI-styrning för att integrera policykontroller direkt i gatewayen. Vissa av de mer avancerade funktionerna kräver dock troligen en betald prenumeration.
Det är ett bra val om du redan använder Kong. Det här är inte längre bara MCP som lagts till i efterhand, utan ett riktigt specialbyggt stöd som inkluderar trafik mellan agenter, och i mitten av juli ingick de ett samarbete med ett företag inom AI-styrning för att integrera policykontroller direkt i gatewayen. Vissa av de mer avancerade funktionerna kräver dock troligen en betald prenumeration.
4. Amazon Bedrock AgentCore Gateway (Bäst för agenter som körs på AWS)
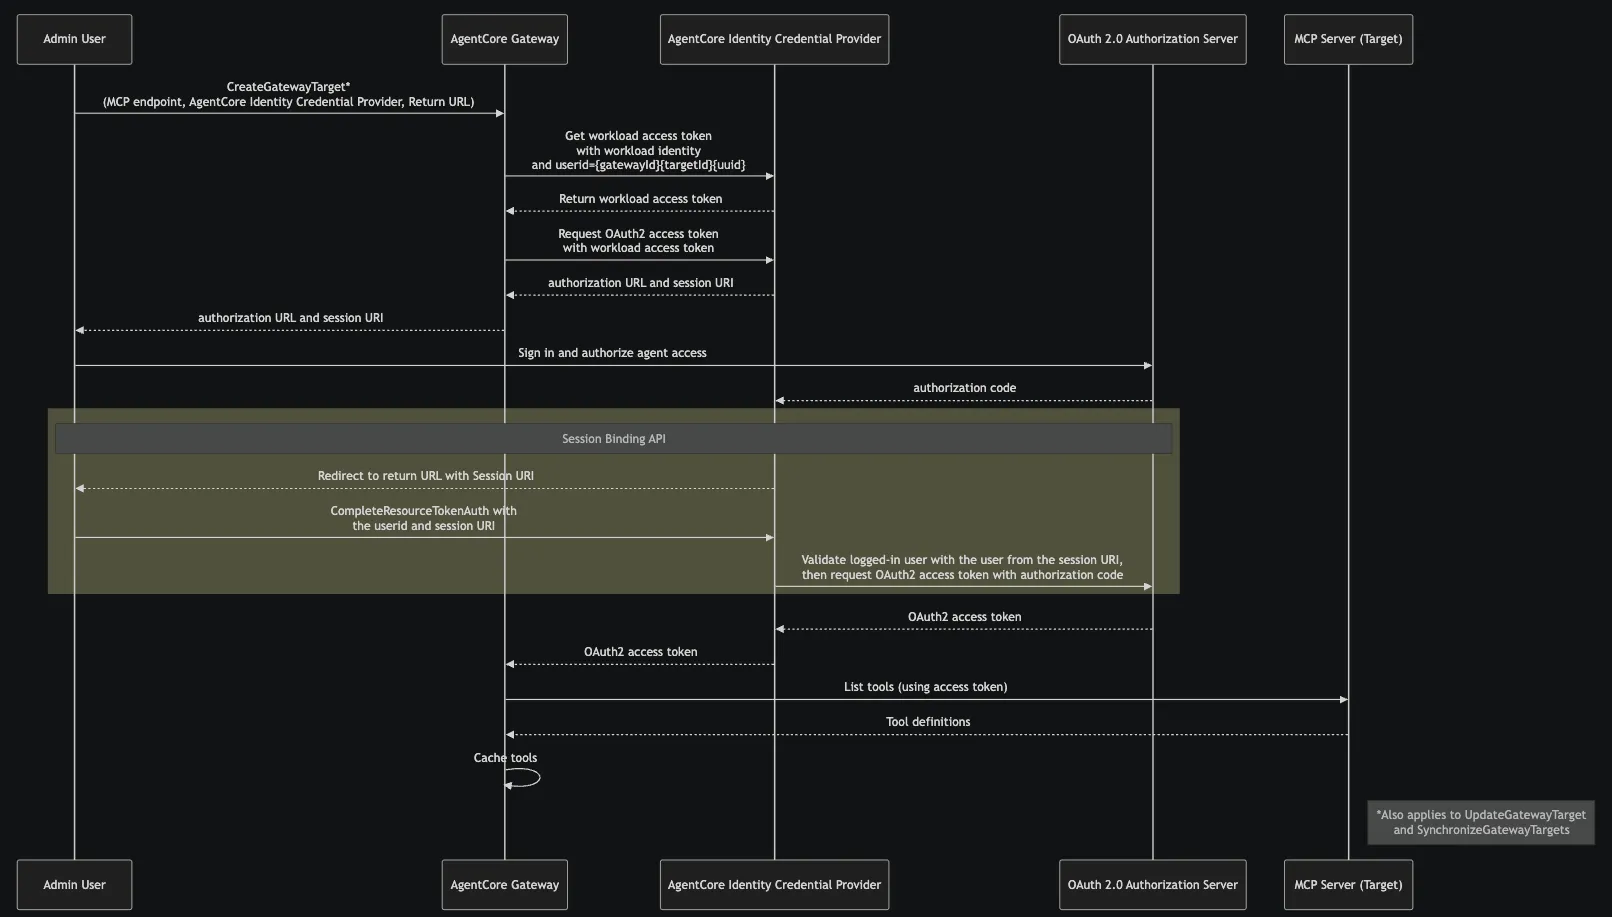
Amazon Bedrock AgentCore Gateway är AWS:s helt hanterade alternativ, så det finns inget att driva eller skala. Det ger agenter en enda slutpunkt för sina verktyg. AgentCore omvandlar dessutom OpenAPI- och Smithy-specifikationer, Lambda-funktioner och befintliga MCP-servrar till MCP-verktyg utan anpassad kod. Det inkluderar integrationer med ett klick för Salesforce, Slack, Jira, Asana och Zendesk.
Verktygssökning är inbyggd. Om du aktiverar semantisk sökning när du skapar en gateway får agenterna ett sökverktyg (x_amz_bedrock_agentcore_search) som de kan använda för att söka med vardagligt språk. På så sätt hämtar de endast de verktyg som en uppgift behöver istället för att ladda hela katalogen. Det är samma on-demand-mönster som Anthropic beskriver, men som körs på gatewayen istället för i klienten.
Autentisering fungerar i båda riktningarna. Vid inkommande trafik kontrollerar gatewayen vem som anropar via AWS IAM eller en JWT från din identitetsleverantör. Vid utgående trafik loggar den in på varje verktyg med OAuth, en API-nyckel eller en IAM-roll och lägger själv till dessa inloggningsuppgifter, så att agenterna aldrig lagrar dem. AgentCore Identity kostar inget extra när du använder det via gatewayen, och AgentCore Policy kan kontrollera varje verktygsanrop mot regler skrivna i Cedar.
Gatewayen fungerar med open source-ramverk, inklusive CrewAI, LangGraph, LlamaIndex och Strands Agents, samt med vilken modell som helst. En uppdatering i juni 2026 tillförde MCP-prompter och -resurser, strömning och sessionshantering, begäran om godkännanden mitt i en uppgift samt OAuth-tokenutbyte på andras vägnar.
- Semantisk verktygssökning: Låt agenterna hitta rätt verktyg med en fråga i klartext istället för att ladda varje definition
- Konvertering av verktyg utan kodning: Omvandla OpenAPI-specifikationer, Smithy-modeller, Lambda-funktioner och befintliga MCP-servrar till MCP-verktyg
- Tvåvägsautentisering: Verifiera anropare vid inloggning och lägg till varje verktygs inloggningsuppgifter vid utloggning
- Integrationer med ett klick: Anslut Salesforce, Slack, Jira, Asana och Zendesk utan att behöva bygga en server
- Free Tier: Upp till 200 USD i AWS Free Tier-krediter för nya kunder
- Verktygsanrop (ListTools, InvokeTool, Ping): 0,005 per 1 000
- Sök-API: 0,025 dollar per 1 000
- Indexering av verktyg: 0,02 dollar per 100 verktyg och månad
- AgentCore Identity: Ingen extra kostnad vid användning via gatewayen
- G2: För få recensioner
- Capterra: För få recensioner
Nackdelar: Den körs endast på AWS, så du kan inte driva den själv. Prissättningen är användningsbaserad för flera AgentCore-tjänster, vilket gör att de månatliga kostnaderna är svårare att förutsäga än vid en fast avgift. I AWS:s eget exempel kostar en agent som hanterar 50 miljoner interaktioner per månad, med en sökning och fyra verktygsanrop vardera, cirka 2 250 dollar per månad, och sökningen står för mer än hälften av det beloppet. Semantisk sökning är tillgänglig i 18 AWS-regioner. Varje gateway accepterar endast de versioner av MCP-protokollet som du konfigurerar, och övervakningen sker via CloudWatch till en separat kostnad.
Bäst för: Team som kör agenter på AWS och vill ha verktygssökning och hantering av inloggningsuppgifter utan att behöva driva en gateway. Hoppa över det om: Du behöver själv stå för driften, köra över flera moln eller vill ha en fast, förutsägbar månadsfaktura.
Bäst för: Team som kör agenter på AWS och vill ha verktygssökning och hantering av inloggningsuppgifter utan att behöva driva en gateway. Hoppa över det om: Du behöver själv stå för driften, köra över flera moln eller vill ha en fast, förutsägbar månadsfaktura.
Vad säger verkliga användare om Amazon Bedrock AgentCore Gateway?
En användarrecension lyder:
Komplexiteten har flera orsaker: 1) användare måste konfigurera AWS-inloggningsuppgifter och miljöer; 2) utvecklare måste skriva och kommentera hela sin agentkod för att kunna använda AgentCore; och 3) kontext hantering kräver specifika programmeringsmodeller som kanske inte fungerar med alla ramverk.
Komplexiteten har flera orsaker: 1) användarna måste konfigurera AWS-autentiseringsuppgifter och miljöer; 2) utvecklare måste skriva och kommentera hela sin agentkod för att kunna använda AgentCore; och 3) kontext hantering kräver specifika programmeringsmodeller som kanske inte fungerar med alla ramverk.
5. Composio (Bäst för att ansluta agenter till SaaS-appar utan att köra servrar)
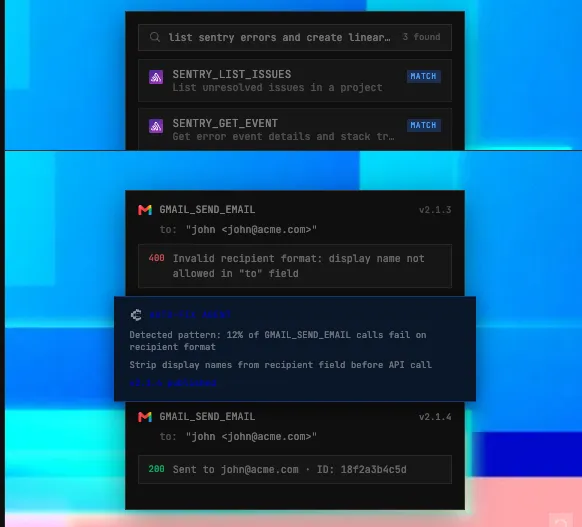
Composio är en hanterad plattform som kopplar samman agenter med över 1 500 appar, däribland Gmail, Slack, GitHub, HubSpot och Salesforce. Det finns inga servrar att sköta. Din agent eller AI-klient ansluter till en enda MCP-URL, och Composio sköter inloggningen för varje app – från OAuth-flöden och API-nycklar till uppdatering av token.
Det mesta av gateway-arbetet sker i Tool Router. Du skapar en session för varje användare med de verktygssatser de behöver, och Composio returnerar en MCP-ändpunkt med begränsad åtkomst. Inom en session kan du fastställa en exakt lista över verktyg, blockera specifika verktyg eller filtrera efter MCP-indikatorer såsom skrivskyddad eller destruktiv. Verktyget kan också söka i sin katalog under körning och endast ladda de verktyg som en uppgift behöver, vilket håller agentens kontext liten.
Behörigheter kan kräva att en person godkänner verktygsanrop vid varje anrop eller en gång per session, med överskrivningar per verktyg som alltid tillåter eller alltid nekar. Sessioner skapas per användare, så varje persons anslutna konton förblir separata, och en person kan ansluta mer än ett konto till samma app. Om en app inte finns i katalogen men har en MCP-server kan du lägga till den som en anpassad server gratis.
Den fungerar med Claude, ChatGPT, Cursor, Claude Code och alla andra MCP-klienter, samt med ramverk som LangChain, LlamaIndex, CrewAI och OpenAI Agents SDK. För uppgifter i flera steg erbjuder Composio en fjärrkörningsmiljö där varje körning sker i sin egen isolerade sandlåda. Företaget uppger att det uppfyller SOC 2 Typ II-kraven och är certifierat enligt ISO 27001:2022.
Utmärkande funktioner
- Hanterad autentisering: Hantera OAuth, API-nycklar och tokenuppdatering för över 1 500 appar utan att behöva bygga inloggningsflöden
- Tool Router-sessioner: Ge varje användare en MCP-ändpunkt med begränsad åtkomst som endast innehåller de verktygssatser och verktyg som de behöver
- Sökning efter runtime-verktyg: Sök i hela katalogen och ladda endast de verktyg som en uppgift behöver
- Godkännandekontroller: Kräv mänskligt godkännande vid varje anrop, en gång per session eller aldrig, med möjlighet att åsidosätta inställningarna per verktyg
Priser
- Gratis: 100 000 verktygsanrop/månad
- Pris: 29 $/månad
- Företag: Skräddarsydda priser
Betyg
- G2: För få recensioner
- Capterra: För få recensioner
Begränsningar: Det är en hanterad tjänst, vilket innebär att dina verktygsanrop och användarnas lagrade inloggningsuppgifter går via Composios moln, såvida du inte konfigurerar en ”bring-your-own-cloud”-distribution. När du ansluter via MCP körs inte SDK:ns verktygsanropshooks och schemabändringar, och anpassade verktyg som definierats i din egen kod är inte tillgängliga vid MCP-ändpunkten. I maj 2026 offentliggjorde Composio en säkerhetsincident som exponerade cirka 0,3 % av de aktiva anslutningarna, varav de flesta var GitHub, och krävde att kunderna bytte ut sina API-nycklar. Ta med rapporten i din säkerhetsgranskning.
Bäst för: Team vars agenter behöver många SaaS-appar och inloggning per användare, utan att behöva driva några servrar. Hoppa över det om: Dina verktyg huvudsakligen består av interna API:er, eller om din säkerhetspolicy inte tillåter att en tredje part lagrar användarnas OAuth-tokens.
Bäst för: Team vars agenter behöver många SaaS-appar och inloggning per användare, utan att behöva driva några servrar. Hoppa över det om: Dina verktyg huvudsakligen består av interna API:er, eller om din säkerhetspolicy inte tillåter att en tredje part förvarar användarnas OAuth-tokens.
Vad säger verkliga användare om Composio?
En användarrecension lyder:
En hanterad MCP-plattform med ett enormt bibliotek, med över 1 000 appar som Gmail och Slack. Den stora fördelen är att du inte behöver bygga och underhålla varje integration själv, och Composio stöder även egenhosting i VPC och inbäddade SDK för flexibla driftsättningsalternativ.
En hanterad MCP-plattform med ett enormt bibliotek, med nästan 1 000+ appar som Gmail och Slack. Den stora fördelen är att du inte behöver bygga och underhålla varje integration själv, och Composio stöder även egenhosting i VPC och inbäddat SDK för flexibla driftsättningsalternativ.
Hur mycket kostar en MCP-gateway?
Priset beror på om du betalar för hanterad användning eller sköter infrastrukturen själv.
Gateways med öppen källkod har inga licensavgifter, men du betalar ändå för hosting, underhåll och säkerhet. Hanterade gateways tar betalt för verktygsanrop, sökningar, kontrollplaner eller annan användning.
| Kostnadsaspekt | Composio | Docker MCP-gateway | IBM ContextForge | Kong AI Gateway | Amazon Bedrock AgentCore Gateway |
| Gateway | 100 000 verktygsanrop/månad gratis | Gratis, öppen källkod (MIT) | Gratis, öppen källkod (Apache 2.0) | Från 25 USD/månad per serverlöst kontrollplan | Ingen startavgift eller minimikrav |
| Betald användning | Scale: 29 USD/månad, skräddarsydda offerter för företag | Docker-abonnemangen är separata från den öppen källkodsbaserade gatewayen | Dina kostnader för hosting och drift | 200 USD/månad per ytterligare 1 miljon API-förfrågningar | 0,005 dollar per 1 000 API-anrop |
| Filtrering eller sökning efter verktyg | Sökning i körmiljön eller fasta verktygslistor | Tillåtelselistor per verktyg i profiler | Virtuella servrar med utvalda verktyg | ACL:er per verktyg | 0,025 dollar per 1 000 sökningar; 0,02 dollar per 100 indexerade verktyg/månad |
| Autentisering | Hanterad OAuth, API-nycklar och uppdatering av token | Docker-hemligheter och OAuth-flöden | Alternativ för autentisering vid gateway och uppströms | Kong-autentiseringsplugins | IAM, JWT, OAuth, API-nycklar och AgentCore Identity |
| Loggar och övervakbarhet | Körningsloggar och kontrollfunktioner varierar beroende på abonnemang | Inbyggd loggning och spårning av anrop | Administratörsloggar och OpenTelemetry | MCP:s granskningsloggar och mätvärden; plattformens granskningsloggar finns endast i Enterprise-versionen | CloudWatch-övervakning till separata priser |
| Huvudsakliga driftskostnader | Beroende av hanterade tjänster och användning | Docker-miljö och betalda teamkontroller | Hosting, databas, underhåll och skalbarhet | Begränsningar i Kong-planerna och Enterprise-funktioner | Användning inom Gateway, sökning, CloudWatch och anslutna AWS-tjänster |
Vilken gateway som kostar minst beror på vad du redan använder. Composio och Amazon Bedrock AgentCore Gateway lägger över en större del av infrastrukturarbetet på leverantören och debiterar efter användning. Docker MCP Gateway och IBM ContextForge har inga licensavgifter, men du står själv för kostnaderna för drift och underhåll. Kong är det mest ekonomiskt fördelaktiga valet om ditt team redan använder Kong, eftersom införandet av det enbart för MCP medför en ny plattform och ytterligare licenskostnader.
Så här väljer du en MCP-gateway
Priset begränsar urvalet, men det är sällan det som avgör valet åt dig.
En bättre utgångspunkt är det problem som fick dig att börja leta. De flesta team står inför ett av två problem: antingen kan de inte se eller kontrollera vem som anropar vilket verktyg, eller så laddar deras agenter så många verktygsdefinitioner att de börjar välja fel verktyg. Vissa har båda problemen.
När du väl vet vilket problem som är mest besvärande vet du vad gatewayen måste klara av och vilka funktioner du kan klara dig utan.
Börja med de platser där dina agenter redan körs
De fem gatewayerna i den här guiden täcker samma grundläggande funktioner, så den avgörande faktorn är oftast vilken stack du redan har.
Om dina agenter främst agerar inuti SaaS-appar på uppdrag av enskilda användare sparar Composio mest arbete, eftersom det hanterar varje användares OAuth-anslutningar åt dig. Nackdelen är att dessa inloggningsuppgifter lagras i Composios moln, vilket ditt säkerhetsteam kommer att vilja granska.
För team som kämpar med osammanhängande arbetsflöden spridda över utvecklarnas bärbara datorer är Docker MCP Gateway det naturliga första steget. Den passar team som redan använder Docker Desktop, kör varje server i sin egen container och låter hela teamet dela en profil. Om du senare behöver styrning för hela teamet måste du ta en separat kontakt med Docker Sales.
Plattformsteam som föredrar att äga sin egen infrastruktur kommer att luta åt IBM ContextForge. Dess virtuella servrar ger varje team sin egen uppsättning verktyg, och den kan omvandla interna REST- och gRPC-tjänster till MCP-verktyg. Du tar också på dig det arbete med uppdateringar, skalning och jourtjänstgöring som följer med egen drift.
Kong AI Gateway låter MCP-trafiken omfattas av samma policyer som ditt team redan använder för sina API:er. Om du behöver SSO eller granskningsloggar för plattformen bör du budgetera för Enterprise-versionen, eftersom båda dessa funktioner endast finns i Enterprise-versionen.
För team som bygger på AWS ser Amazon Bedrock AgentCore Gateway till att allt hanteras och lägger till semantisk verktygssökning vid gatewayen. Gör en tidig beräkning av den användningsbaserade fakturan, eftersom sökningar, verktygsanrop och CloudWatch faktureras separat.
Om du driver ett fåtal stabila servrar för ett litet team kanske du inte behöver en gateway ännu. En delad konfiguration i versionshantering tillsammans med en hemlighetshanterare kan täcka samma behov tills du behöver behörigheter per team eller centrala loggar.
Vad bör du kontrollera innan du gör en commit?
När du har hittat en favorit, testa den i din egen miljö innan du tecknar något avtal. Funktionssidor utelämnar ofta detaljer som blir viktiga senare, så gå igenom några specifika frågor med dina ansvariga för säkerhet och plattform:
- Åtkomst: Kan du ställa in behörigheter per användare, team eller agent, eller endast för hela gatewayen?
- Kontext: Filtrerar verktyget med tillåtna listor eller virtuella servrar, söker det vid anropstillfället, eller båda delarna?
- Inloggningsuppgifter: Stöder den de OAuth-flöden, API-nycklar och IAM-roller som dina servrar behöver, och var lagras de?
- Loggfiler: Registrerar den enskilda verktygsanrop, eller endast ändringar av konton och konfigurationer?
- Fel: Vad ser en agent när en uppströmsserver går över tidsgränsen, och kan en förnyad begäran utföra en skrivning två gånger?
Svaren brukar avgöra saken. Om en gateway endast registrerar inställningsändringar och inte kan visa vilka verktyg dina agenter faktiskt använde, kommer den inte att hålla vid en revision. Och om den ansluter dina servrar utan att rensa bort verktygslistorna, laddar dina agenter fortfarande varje verktygsdefinition, vilket innebär att din tokenanvändning förblir oförändrad.
Hur migrerar man befintliga MCP-servrar till en gateway?
Den säkraste driftsättningen innebär att man först flyttar en server med låg risk och låter den gamla vägen fungera tills den nya visar sig vara tillförlitlig.
Börja med en inventering
För varje server ska du notera vem som äger den, vilka verktyg den erbjuder, vilken data den har åtkomst till och ungefär hur många tokens dess verktygsdefinitioner kostar. Det här är också rätt tillfälle att rensa bort onödiga element. De flesta kataloger innehåller verktyg som ingen har använt på flera månader, och genom att ta bort dem före migreringen minskar du omfattningen av det du behöver hantera.
Gruppera servrar efter förtroendegränser
Placera servrar som läser privata data, servrar som hanterar opålitligt innehåll och servrar som kan skicka data utåt i separata verktygsuppsättningar, så att en agent aldrig innehar alla tre. Den kombinationen är det som gjorde Invariant Labs GitHub MCP-demo om prompt-injektion möjlig. Kontrollera också att varje server fortfarande underhålls. Flera av de ursprungliga MCP-referensservrarna, inklusive GitHub och Slack, finns nu i ett arkiv och får inte längre uppdateringar.
När grupperna är på plats, genomför ett kort pilotprojekt
- Dirigera skrivskyddade servrar först genom gatewayen, medan servrar med skrivbehörighet behåller sina direkta anslutningar
- Anslut en testklient och kontrollera att den kan logga in, visa en lista över de förväntade verktygen och nå rätt servrar
- Kör samma uppgifter via den direkta vägen och via gateway-vägen, och jämför sedan resultat, latens och kontextstorlek
- Stäng av en uppströmsserver medvetet och kontrollera att agenten får ett tydligt felmeddelande och att ingen skrivning körs två gånger
När pilotfasen är godkänd flyttar du över skrivbara servrar en i taget. Fastställ kriterier för återställning före varje flytt, så att du inte behöver besluta om återställning mitt under en incident. Behåll den direkta konfigurationen tills gateway-vägen har fungerat problemfritt i några veckor, och återkalla sedan de gamla inloggningsuppgifterna och klientanslutningarna.
En regel gäller oavsett vilken gateway du väljer. MCP-specifikationen förbjuder vidarebefordran av token. Gatewayen ska endast acceptera token som utfärdats för just den, och den ska anropa nedströmsservrar med sina egna, separat auktoriserade autentiseringsuppgifter istället för att vidarebefordra klientens token. Kontrollera att din gateways konfiguration följer denna regel innan du flyttar produktionstrafiken.
Hur fungerar ClickUp tillsammans med en MCP-gateway?
ClickUp ansluter till MCP från båda sidor av gatewayen.
AI-appar utanför ClickUp, som Claude, Cursor och ChatGPT, når ditt arbetsutrymme via ClickUp MCP-servern, som ligger bakom din gateway precis som vilken annan server som helst. Inuti ClickUp kan Super Agents och Brain² använda verktyg från externa MCP-servrar som du ansluter till, och din gateway kan vara en av dem.
Placera ClickUp MCP-servern bakom din gateway
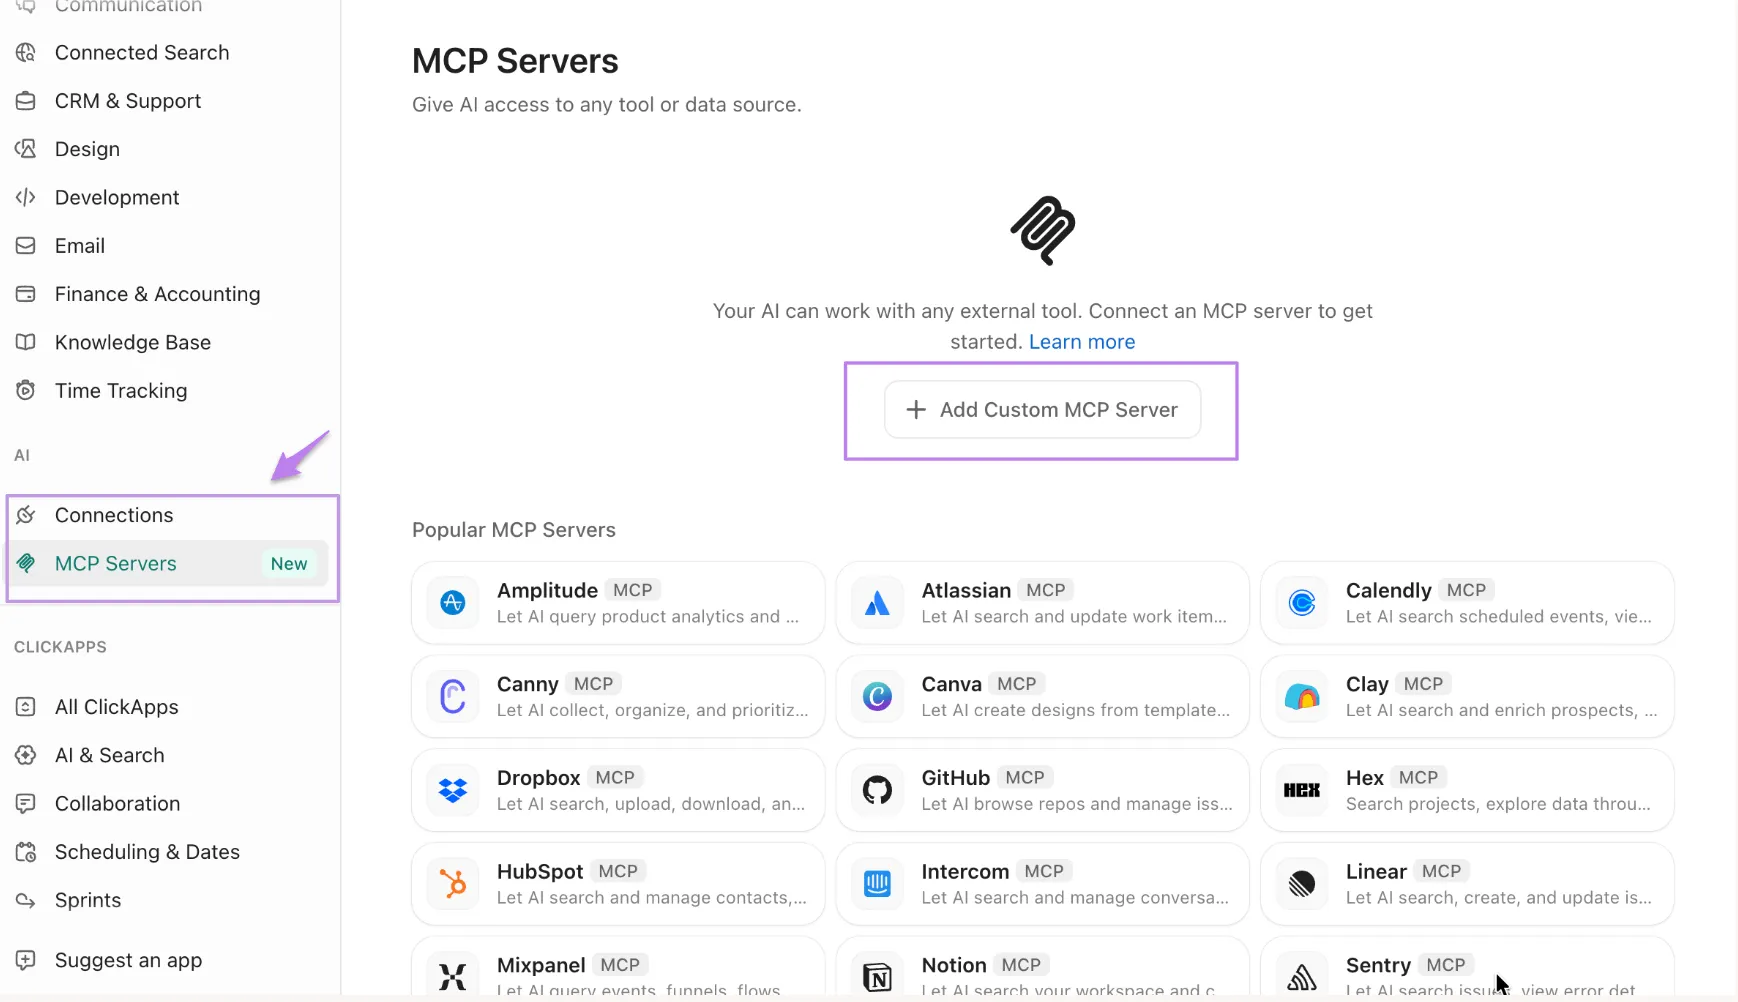
ClickUp MCP-servern körs på https://mcp.clickup.com/mcp och ingår i alla abonnemang, inklusive Free Forever. Den accepterar endast OAuth, vilket innebär att din gateway aldrig behöver lagra personliga API-nycklar eller byta ut dem när någon slutar. Om du bygger en egen klient måste den stödja OAuth 2.1 med PKCE. ClickUp har en tillåtelselista över godkända klienter, så alla klienter som inte finns med på listan måste först skickas in för granskning.
När anslutningen är upprättad kan dina agenter skapa och vidarebefordra uppgifter, sammanställa statusuppdateringar från uppgifter och dokument, logga tid, söka efter uppgifter, dokument och kommentarer samt sammanfatta chatttrådar. På så sätt kan en agent själv söka upp projektkontexten istället för att behöva klistra in den i varje prompt.
Det är värt att titta närmare på flödesbegränsningarna bakom en gateway. Begränsningen gäller hela ditt arbetsutrymme, och varje ansluten klient förbrukar samma delade kvot. Utan tillägget Everything AI begränsar ClickUp antalet MCP-anrop per rullande 24-timmarsperiod, från 100 i Free Forever-planen upp till 5 000 i Enterprise-planen.
Med tillägget följer MCP-förfrågningar istället de offentliga API:ernas gränser per minut. Dessa sträcker sig från 100 förfrågningar per minut för Free Forever, Unlimited och Business upp till 10 000 för Enterprise. ClickUp visar ännu inte MCP-användningen. Om flera team ansluter till ClickUp via en gateway, ställ in gränser per team vid gatewayen så att en upptagen agent inte kan ta slut på kvoten för alla andra.
Anslut Super Agents till dina MCP-servrar
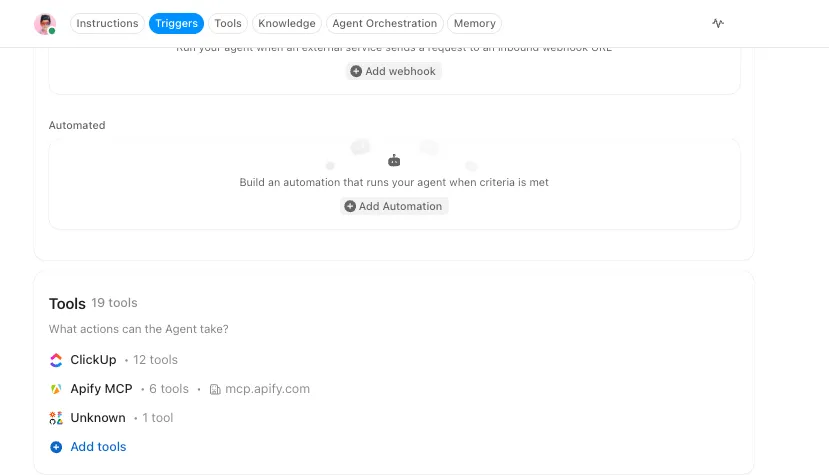
Omvänt kan du ansluta externa MCP-servrar från ClickUp App Center, antingen för hela arbetsytan eller bara för dig själv. Administratörer bestämmer vem som kan lägga till varje anslutningstyp. När en server är ansluten väljer du vilka av dess verktyg varje Super Agent ska få: alla eller specifika. Det är samma idé som att trimma verktygslistorna tidigare i den här guiden, tillämpad på agenterna i din arbetsyta.
Om servern du ansluter till är din gateway bör du först kontrollera två saker. ClickUp ansluter från varierande IP-adresser i molnet, så en IP-tillåtelselista kommer inte att släppa igenom den. Din gateway behöver också en offentlig URL som är säkrad med OAuth eller en API-nyckel. ClickUps arbetsplatsrevisionsloggar registrerar vem som anslutit sig till, uppdaterat eller kopplat bort en server. För att få en förteckning över vilka verktyg varje agent faktiskt anropade behöver du din gateways loggar.
Följ utrullningen i ClickUp
Inventeringen och pilotfasen ovan ger upphov till många små beslut som det är lätt att tappa bort. Lägg till varje server som en uppgift i en lista, med anpassade fält för ägare, datatillgång, förtroendegrupp och tokenkostnad. Skriv sedan återföringskriterierna i ett dokument som är länkat till varje migreringsuppgift. Om en pilot misslyckas eller en uppströmsserver arkiveras finns ägaren och hela historiken samlade på ett ställe.
Välj den gateway som passar just ditt problem
Varje avsnitt i den här guiden återkommer till samma två uppgifter.
Det första är kontroll: en enda slutpunkt, en enda plats för inloggningsuppgifter och en enda logg över vilken agent som anropade vilket verktyg. Alla fem gatewayer i den här guiden täcker detta på ett eller annat sätt, och den största skillnaden ligger i hur stor del av infrastrukturen du sköter själv. Den andra uppgiften är att hålla varje agents verktygslista liten, och en gateway hjälper bara till där när du ställer in filtrering eller sökning.
Innan du skriver under något, räkna dina verktyg och mät hur många token deras definitioner använder.
Ta bort de som ingen använder, gruppera resten efter förtroendegränser och flytta först en skrivskyddad server genom gatewayen. Om ClickUp är en av dessa servrar, anslut den via ClickUp MCP-servern och se hur en agent hanterar dina uppgifter, dokument och chatt med fullständig projektkontext.
Vanliga frågor om MCP-gateways
Vilken är den bästa MCP-gatewayen?
Vilken MCP-gateway som är bäst beror på var dina agenter redan körs. Docker MCP Gateway passar för lokal utveckling. IBM ContextForge passar team som vill driva sin egen infrastruktur. Kong AI Gateway passar team som redan använder Kong, och Amazon Bedrock AgentCore Gateway passar agenter på AWS. Composio passar agenter som arbetar med många olika SaaS-applikationer. För reglerade branscher bör du leta efter alternativ för egen driftsättning eller privat distribution, åtkomstkontroll per verktyg samt loggar över enskilda verktygsanrop.
Är MCP en API-gateway?
Nej. Model Context Protocol är en specifikation som definierar hur AI-appar ansluter till verktyg och data. En MCP-gateway är programvara som bygger på den specifikationen. Den placeras mellan agenter och MCP-servrar och hanterar åtkomst, autentiseringsuppgifter och loggning. Den fungerar som HTTP och en API-gateway: HTTP fastställer reglerna för förfrågningar, och gatewayen avgör vilka förfrågningar som släpps igenom.
Behöver du en MCP-gateway?
Du behöver en MCP-gateway om du vill styra vem som kan anropa vilka verktyg på flera servrar, eller föra en central logg över vad agenterna har gjort. Om ett litet team driver ett fåtal stabila servrar täcker en delad konfiguration i versionshanteringen tillsammans med en hemlighetshanterare i stort sett samma behov. En gateway börjar löna sig när du behöver verktygsåtkomst per team eller en enda plats för att hantera inloggningsuppgifter.
Är MCP-servrar säkra bakom en gateway?
En gateway gör det enklare att säkra MCP-servrar. Den gör dem inte säkra i sig själv. Den förvarar inloggningsuppgifter på ett ställe, begränsar vilka verktyg varje anropare kan använda och loggar anrop centralt. Promptinjektion kan fortfarande ske via en betrodd server, vilket Invariant Labs visade med GitHubs MCP-server. Verktyg som läser privata data, hanterar opålitligt innehåll eller skickar ut data bör hållas i separata verktygsuppsättningar. Se till att gatewayen aldrig vidarebefordrar en klients token. Och sluta använda servrar som inte längre får uppdateringar.
Ersätter verktygssökning åtkomstkontroll?
Nej. Verktygssökningen avgör vilka verktyg en agent ser för en uppgift. Åtkomstkontrollen avgör om den agenten har behörighet att anropa dem. Amazon Bedrock AgentCore Gateway hanterar till exempel semantisk sökning och autentisering som separata funktioner. Utför sökningen endast bland de verktyg som en anropare har behörighet att använda, och kontrollera behörigheterna igen när verktyget faktiskt körs. Om det enda skyddet för ett verktyg är att dölja det från sökningen, är det inte skyddat.
Vad bör MCP-gatewayens revisionsloggar registrera?
Revisionsloggarna för MCP-gatewayen bör registrera vem som gjorde varje anrop, vilken agent och vilket verktyg som var inblandade, vilken server som hanterade det, om anropet tilläts eller nekades, när det inträffade och vad som kom tillbaka. Kongs AI MCP Proxy-plugin loggar till exempel varje tillåtet och nekad åtkomstförsök från verktyg. Innan du köper, kontrollera att loggarna täcker enskilda verktygsanrop och inte bara ändringar av konton och konfigurationer, och kontrollera sedan hur länge de sparas och om du kan exportera dem.