Pro mnohé z nás to začíná jedním serverem MCP. Vývojář propojí GitHub s Claudem nebo Cursorem a funguje to. Pak někdo přidá Slack, poté Jira a nakonec interní databázi.
O šest měsíců později má každý vývojář svůj vlastní konfigurační soubor, klíče API a seznam serverů.
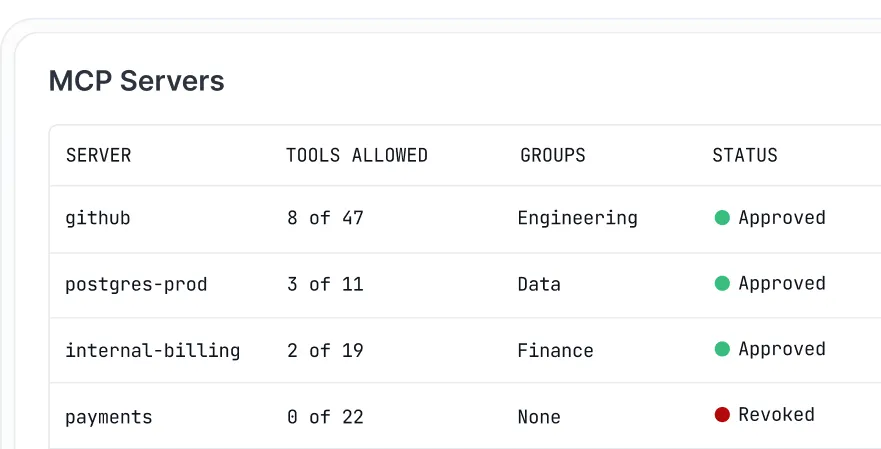
V současné době nevíte, které agenty mají přístup k produkčním datům. Když odejde vývojář, musíte vyhledat každý token, který vytvořil. Přidání nového serveru znamená ruční aktualizaci 15 konfigurací klientů.
To nejhorší na tom je: když agent udělá něco neočekávaného, neexistuje žádný jediný protokol, který by vysvětlil, proč k tomu vůbec došlo.
Druhým nákladovým faktorem jsou tokeny. Každý připojený server načítá definice svých nástrojů do kontextového okna. V jedné konfiguraci s pěti servery společnost Anthropic naměřila přibližně 55 000 tokenů definic nástrojů ještě předtím, než agent přečetl jediný požadavek.
Správa více serverů MCP se tedy scvrkává na dva úkoly: řízení přístupu z jednoho místa a udržení seznamu nástrojů každého agenta v malém rozsahu. Brána MCP se o první úkol stará ve výchozím nastavení. Druhý úkol řeší pouze tehdy, když filtruje nebo vyhledává nástroje. Podíváme se na pět bran, které stojí za zvážení, kolik každá z nich stojí a jak ji nasadit, aniž by to narušilo práci vašich agentů.
TL;DR: Chcete-li ve velkém měřítku spravovat více serverů MCP, umístěte je za jednu bránu MCP. Brána řídí, kdo může jednotlivé nástroje vyvolat, uchovává přihlašovací údaje a zaznamenává každé volání nástroje. Než cokoli připojíte, odstraňte nepoužívané nástroje a každému týmu poskytněte pouze ty nástroje, které potřebuje. Brána zmenšuje kontext modelu pouze tehdy, když filtruje nebo vyhledává nástroje. Nejprve přesuňte servery pouze pro čtení a vše otestujte přes bránu, než přepnete produkční provoz.
Vyberte si bránu podle toho, kde běží vaši agenti:
- Composio: spravované ověřování pro stovky SaaS aplikací, bez nutnosti provozovat servery
- Brána Docker MCP: lokální vývoj, přičemž každý server běží ve svém vlastním kontejneru (zdarma, licence MIT)
- IBM ContextForge: vlastní hostovaná řešení, která vyžadují sadu nástrojů pro každý tým a REST API převedená na nástroje MCP (zdarma, Apache 2.0)
- Kong AI Gateway: týmy, které již používají Kong a chtějí stejné zásady pro provoz API i MCP (od 25 USD/měsíc)
- Brána Amazon Bedrock AgentCore: agenti na AWS, kteří potřebují vyhledávat nástroje v okamžiku volání (cena se účtuje za volání)
Co je brána MCP?
Brána MCP je jediný koncový bod, který se nachází mezi vašimi klienty AI a servery MCP. Claude, Cursor nebo váš vlastní agent se k ní připojí pouze jednou pomocí jediného přihlašovacího údaje. Brána pak spravuje všechny servery, které se za ní nacházejí.
Když přijde požadavek, brána zkontroluje, kdo jej zasílá a které nástroje může daný uživatel nebo agent vidět. Načte definice nástrojů z každého nadřazeného serveru a přidá k názvům předpony, aby nedocházelo ke kolizím mezi github_create_issue a jira_create_issue. Vše, co jste odfiltrovali, se vyřadí, takže model vidí jeden čistý seznam.
Když model vybere nástroj, brána přesměruje volání na server, který jej vlastní, a připojí přihlašovací údaje tohoto serveru. Ve většině produktů je agent nikdy neuchovává. Každé volání prochází jedním bodem, takže brána může zaznamenat, co bylo voláno, kým a jaká byla odpověď.
Výběr nástroje a bezpečnost serveru stále závisí na tom, jak nakonfigurujete filtrování a oprávnění, což si vysvětlíme v níže uvedené části s návodem.
Poznámka: Chcete-li se dozvědět více o klientské straně připojení, podívejte se, jak funguje klient MCP. Základy protokolu najdete v našem úvodním článku o protokolu Model Context Protocol.
V čem se brána MCP liší od registru, brány LLM nebo brány API?
Všechny čtyři se nacházejí mezi klientem a tím, co potřebuje, a proto je týmy často zaměňují.
Rozdíl spočívá v typu provozu, který každá z nich zpracovává. Brána MCP rozhoduje, zda agent může vyvolat nástroj, zatímco registr pouze sděluje klientům, které servery existují, a nikdy nepřenáší žádnou žádost. Brány LLM a API zpracovávají odlišný provoz: první z nich vybírá, který model odpoví na dotaz, a druhá chrání běžné HTTP volání směrem k vašim službám.
| Vrstva | Co přenáší | Otázka, na kterou odpovídá | Příklady |
| Brána MCP | Volání nástrojů na servery MCP | Může tento agent volat tento nástroj? | Docker MCP Gateway, IBM ContextForge, Amazon Bedrock AgentCore Gateway |
| Registr MCP | Metadata o serverech | Jaké servery existují a kde se nacházejí? | Oficiální registr MCP |
| Brána LLM | Žádosti o odvození modelu | Který model splňuje požadavky a za jakou cenu? | Kong AI Gateway, LiteLLM |
| Brána API | HTTP a gRPC provoz | Je tento požadavek autorizován? | Kong Gateway, Amazon API Gateway |
V praxi se však hranice mezi nimi stírají. Například nástroje jako Kong AI Gateway směrují provoz LLM i MCP přes jednu řídicí rovinu a ContextForge provozuje vedle své brány také registr. Při porovnávání produktů si ověřte, které vrstvy každý z nich skutečně pokrývá.
Oficiální registr MCP byl spuštěn v září 2025 s podporou společností Anthropic, GitHub, PulseMCP a Microsoft. O rok později je stále ve fázi náhledu. Používejte jej k vyhledávání serverů, ale udržujte si vlastní seznam schválených serverů.
Snižuje brána MCP spotřebu tokenů?
Ano, ale pouze pokud filtruje nebo prohledává nástroje. Každý server MCP je vybaven sadou nástrojů a každý nástroj má písemný popis, který musí AI přečíst, než jej může použít. A tyto popisy spotřebovávají tokeny. Brána sdružuje všechny vaše servery na jednom místě. Pokud ji nenastavíte tak, aby filtrovala, stále AI zobrazuje všechny nástroje ze všech serverů, takže AI čte stejnou hromadu popisů jako dříve.
Tokenů ušetříte pouze tehdy, když brána skryje nástroje, které daný úkol nepotřebuje.
Příklad: Vlastní čísla společnosti Anthropic ukazují, kde leží těžiště. V konfiguraci s pěti servery přispívá GitHub 35 nástroji v hodnotě přibližně 26 000 tokenů a Slack přidává 11 nástrojů v hodnotě přibližně 21 000. Sentry, Grafana a Splunk dohromady přidávají dalších 12 nástrojů v hodnotě zhruba 8 000 tokenů. To dává celkem 58 nástrojů a přibližně 55 000 tokenů ještě předtím, než se o tom začne diskutovat, a téměř polovinu z toho tvoří samotný GitHub. Přidání Jiry znamená dalších 17 000 tokenů. Společnost Anthropic uvádí, že před optimalizací dosáhly definice nástrojů až 134 000 tokenů.
Náklady jsou jen polovinou problému. Častým zdrojem selhání je situace, kdy model vybere nesprávný nástroj nebo předá nesprávné parametry. K tomu dochází zejména v případě, že jsou názvy nástrojů podobné, jako například notification-send-user a notification-send-channel. Podle dokumentace společnosti Anthropic se přesnost výběru nástrojů začíná zhoršovat, jakmile je k dispozici více než 30 až 50 nástrojů, a již několik serverů samo o sobě může tento limit překročit.
Doporučené řešení od společnosti Anthropic spočívá v tom, že se nejprve načte vyhledávací nástroj a poté se načtou pouze tři až pět nástrojů, které daný úkol vyžaduje. V testu s více než 50 nástroji MCP klesl celkový kontext z přibližně 77 000 tokenů na přibližně 8 700, což společnost Anthropic uvádí jako 85% snížení. Zvýšila se také přesnost při interních hodnoceních MCP: u Opus 4 se přesnost zvýšila z 49 % na 74 % při zapnutém vyhledávání nástrojů a u Opus 4.5 z 79,5 % na 88,1 %.
Zjištění společnosti ohledně spouštění kódu pomocí MCP jdou ještě dál. Když agent procházel složku s nástroji a načítal pouze ty definice, které potřeboval, snížil se počet tokenů v jednom pracovním postupu z Google Drive do Salesforce ze 150 000 na 2 000. Tento přístup však vyžaduje izolované prostředí pro kód, který agent píše, což představuje vlastní provozní náklady.
Brány vám k tomu nabízejí dva způsoby, jak postupovat.
Prvním z nich je ruční omezování seznamů nástrojů. Profily v Dockeru umožňují povolit jednotlivé nástroje pro každý server, virtuální servery ContextForge publikují pečlivě vybranou sadu nástrojů z několika nadřazených serverů a Tool Router od Composio dokáže přiřadit relaci k pevnému seznamu.
Druhým je vyhledávání v okamžiku volání. AgentCore Gateway obsahuje vestavěný nástroj pro sémantické vyhledávání, který agenti dotazují v běžném jazyce, a Composio dokáže nástroje vyhledávat i za běhu.
Společnost Anthropic doporučuje zasáhnout, jakmile počet definic překročí 10 000 tokenů nebo pokud máte 10 či více nástrojů. Většina konfigurací automatizace pracovních postupů s využitím AI tuto hranici rychle překročí, u pracovních postupů s více agenty k tomu dojde ještě dříve.
Poznámka: Vyhledávání má svá omezení. V benchmarku z prosince 2025, který zahrnoval 2 792 nástrojů, společnost Stacklok, prodávající konkurenční optimalizátor, zjistila, že vyhledávač nástrojů společnosti Anthropic vybral správný nástroj v 34 % případů. Arcade, další dodavatel, vykázal přesnost vyhledávání v rozmezí 56 % až 64 % u 4 027 nástrojů. Oba testy proběhly v době, kdy bylo vyhledávání nástrojů společnosti Anthropic ještě ve fázi beta, proto si každou vyhledávací vrstvu nejprve otestujte na svém vlastním katalogu, než se na ni budete spoléhat.
Jaké jsou nejlepší brány MCP?
Mnoho produktů se označuje za brány MCP, přičemž některé se spíše podobají serverovým adresářům. Tento seznam se omezuje na nástroje, které se nacházejí uprostřed vaší infrastruktury. Vaši agenti se připojují k jednomu koncovému bodu, brána se připojuje k vašim serverům za ním a vy získáte alespoň jednu skutečnou kontrolu nad tím, co jím prochází.
Touto kontrolou může být přihlášení, seznam povolených nástrojů nebo auditní protokol.
Pět z nich prošlo výběrem. Všechny řeší stejný problém, ale různými způsoby. Správná volba závisí na tom, kde již vaši agenti běží: na notebooku vývojáře, ve vaší vlastní infrastruktuře, ve stávající konfiguraci Kongu, na AWS nebo v aplikacích SaaS.
| Brána | Nejvhodnější pro | Vynikající funkce | Počáteční cena | Kde to končí |
| Brána Docker MCP | Lokální vývoj v Docker Desktopu | Každý server běží ve svém vlastním kontejneru, přičemž profily obsahují seznamy povolených nástrojů | Zdarma, open source (MIT) | Verze pro správu je dostupná pouze na pozvání prostřednictvím obchodního oddělení společnosti Docker. |
| IBM ContextForge | Platformové týmy, které si provozují vlastní servery | Virtuální servery poskytují každému týmu vlastní sadu nástrojů a API REST nebo gRPC se stávají nástroji MCP | Zdarma, open source (Apache 2.0) | Sám ji spouštíte, aktualizujete a škálujete |
| Kong AI Gateway | Týmy, které již používají Kong Konnect | Jeden modul pro správu zásad pro provoz API, LLM a MCP s řízením přístupu pro jednotlivé nástroje | 25 $/měsíc za bezserverovou řídicí rovinu | Funkce SSO a auditní protokoly platformy jsou k dispozici pouze v edici Enterprise |
| Brána Amazon Bedrock AgentCore | Agenti běžící na AWS | Integrované sémantické vyhledávání nástrojů, včetně AgentCore Identity bez příplatku | Platba za volání, bez minimálního limitu | Cenová politika založená na využití u několika služeb AgentCore ztěžuje odhad měsíčních nákladů |
| Composio | Týmy, které připojují agenty k mnoha SaaS aplikacím bez provozování vlastních serverů | Spravované ověřování pro více než 1 500 aplikací, plus pevně dané seznamy nástrojů nebo vyhledávání nástrojů za běhu v jedné relaci Tool Routeru | Zdarma pro 100 000 volání nástrojů za měsíc | Volání nástrojů a uložené přihlašovací údaje procházejí cloudem Composio, pokud nenastavíte nasazení typu „bring-your-own-cloud“ (vlastní cloud). |
Jak v ClickUp hodnotíme software
Náš redakční tým se řídí transparentním postupem podloženým výzkumem a nezávislým na dodavatelích, takže se můžete spolehnout, že naše doporučení vycházejí ze skutečné hodnoty produktů.
Zde najdete podrobný přehled toho, jak v ClickUp hodnotíme software.
1. Brána Docker MCP (nejvhodnější pro lokální vývoj v Docker Desktop)
Docker MCP Gateway je open-source engine, na kterém je založena sada nástrojů MCP Toolkit v Docker Desktop. Pokud již používáte Docker Desktop s aktivovanou sadou nástrojů, brána běží na pozadí bez nutnosti dalšího nastavení. Řešením problému nadměrného rozšiřování serverů jsou kontejnery. Každý server MCP běží ve vlastním kontejneru s omezenými oprávněními, síťovým přístupem a zdroji a brána jej spustí pouze tehdy, když agent potřebuje některý z jeho nástrojů.
Profily udržují nastavení na jednom místě. Profil seskupuje servery, které projekt potřebuje, a každý klient, ke kterému se připojíte – ať už Cursor, VS Code, Claude Desktop nebo Claude Code – používá stejné nastavení. Profil můžete odeslat do registru OCI, aby si jej mohli stáhnout vaši kolegové, čímž nahradíte 15 ručně upravovaných konfiguračních souborů jednou sdílenou definicí.
V rámci profilu můžete zapnout jednotlivé nástroje, jako je například github.create_issue, a zbytek daného serveru nechat vypnutý. Takto Docker udržuje seznam nástrojů v modelu krátký.
Přihlašovací údaje zůstávají mimo konfigurační soubory. Brána načítá tajné údaje z úložiště Docker Desktop a přidává je při spuštění serveru; zároveň zpracovává přihlášení přes OAuth pro servery, které to vyžadují. Integrované protokolování a sledování volání ukazují, které nástroje byly spuštěny. Brána pouze směruje volání, zatímco rozhodování probíhá v AI agentech, které spouštíte pro automatizaci. Pro začátek nabízí katalog Docker MCP více než 200 nástrojů a služeb.
- Jeden kontejner na server: Každý server MCP běží izolovaně s omezenými oprávněními, přístupem k síti a zdroji
- Sdílené profily: Servery seskupte jednou, poté profil odešlete a stáhněte prostřednictvím registru OCI, aby celý tým používal stejné nastavení
- Seznamy povolených nástrojů: V rámci profilu můžete jednotlivé nástroje zapínat nebo vypínat, aby seznam nástrojů v modelu zůstal co nejkratší.
- Zpracování tajných údajů a OAuth: Přihlašovací údaje pocházejí z úložiště tajných údajů Docker Desktopu namísto z environmentálních souborů a vestavěné toky OAuth pokrývají servery, které vyžadují přihlášení
- Brána Docker MCP: Zdarma (open source, licence MIT)
- Docker Personal: 0 $
- Docker Pro: 11 USD/uživatel/měsíc
- Tým Docker: 16 $ za uživatele a měsíc
- Docker Business: 24 $/uživatel/měsíc (fakturováno ročně)
- G2: Nedostatek recenzí
- Capterra: Nedostatek recenzí
Kde má brána své limity: Brána je určena pro vývojáře, kteří provozují servery na svých vlastních počítačích. Verze pro správu, prodávaná jako součást Docker AI Governance, je dostupná pouze na pozvání prostřednictvím obchodního oddělení Dockeru, takže se k řízení zásad pro celý tým nemůžete zaregistrovat sami. Bránu můžete provozovat bez Docker Desktopu prostřednictvím ruční instalace, ale správa tajných údajů stále závisí na Desktopu.
Vhodné pro: Vývojáře a malé týmy, kteří chtějí mít každý server MCP ve vlastním kontejneru a jedno sdílené nastavení pro všechny své AI klienty. Nevhodné pro: Pokud potřebujete samoobslužné SSO, přístup založený na rolích napříč týmy nebo auditní protokoly splňující požadavky na dodržování předpisů pro volání MCP.
Recenze uživatele říká:
Brána MCP v Dockeru je skutečně skvělá pro lokální vývoj – izolace kontejnerů na jednotlivých serverech, správa přihlašovacích údajů integrovaná do Docker Desktopu –, ale není skutečně navržena pro správu v rámci podniku napříč týmy a regiony.
Vhodné pro: Vývojáře a malé týmy, kteří chtějí, aby každý server MCP běžel ve vlastním kontejneru a aby měli jedno sdílené nastavení pro všechny své AI klienty. Nevhodné pro: Pokud potřebujete samoobslužné SSO, přístup založený na rolích napříč týmy nebo auditní protokoly splňující požadavky na dodržování předpisů pro volání MCP.
Co říkají skuteční uživatelé o bráně Docker MCP Gateway
Recenze uživatele uvádí:
Brána MCP v Dockeru je skutečně skvělá pro lokální vývoj – izolace kontejnerů na jednotlivých serverech, správa přihlašovacích údajů integrovaná do Docker Desktopu –, ale není skutečně navržena pro správu v rámci podniku napříč týmy a regiony.
Brána MCP v Dockeru je skutečně skvělá pro lokální vývoj – izolace kontejnerů na jednotlivých serverech, správa přihlašovacích údajů integrovaná do Docker Desktopu –, ale není skutečně navržena pro správu v rámci podniku napříč týmy a regiony.
2. IBM ContextForge (nejvhodnější pro vlastní hostování a sady nástrojů pro jednotlivé týmy)
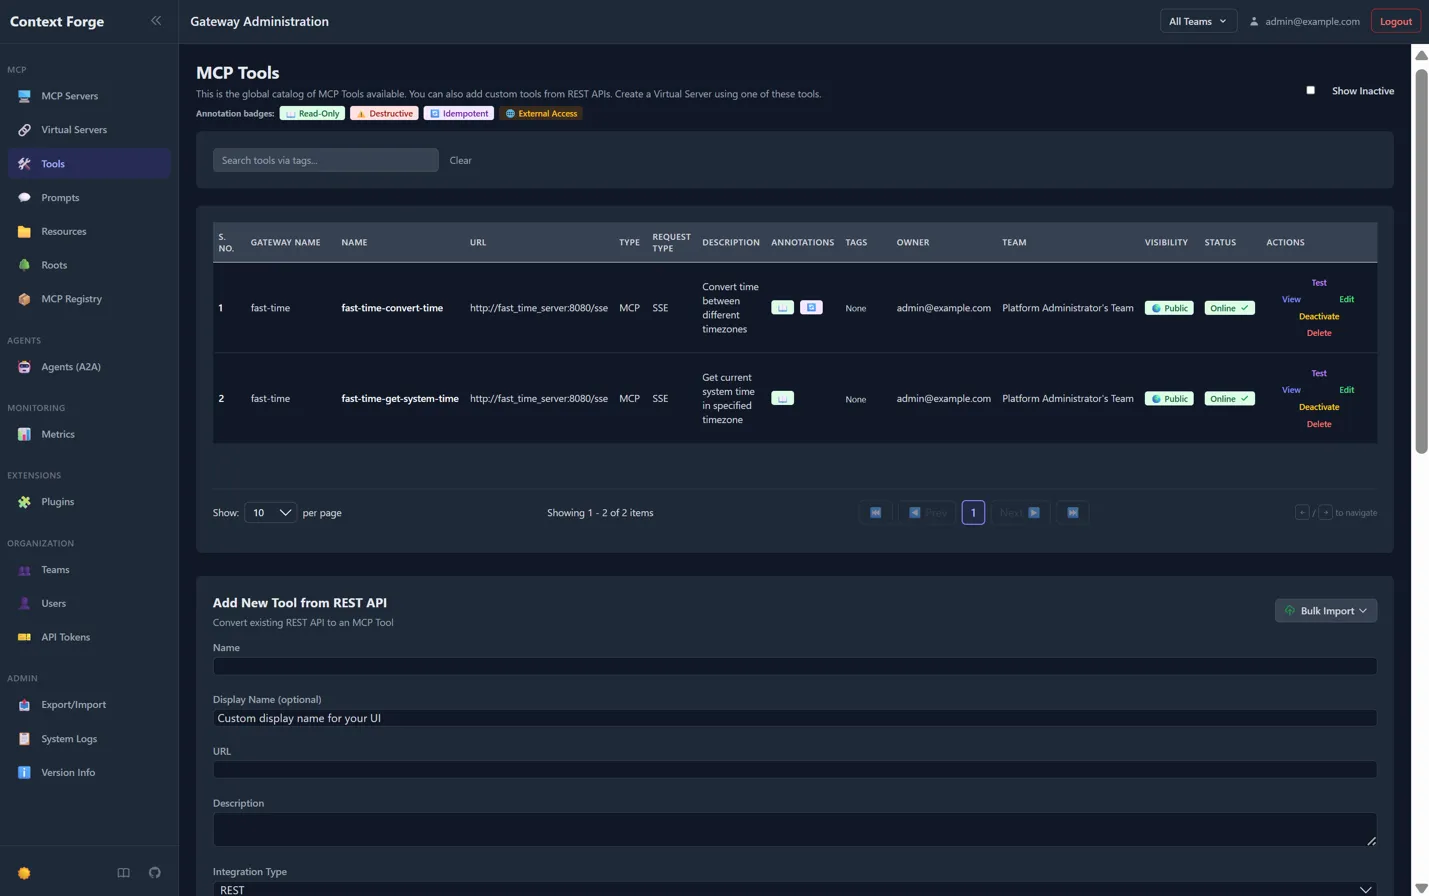
IBM ContextForge je brána a registr s otevřeným zdrojovým kódem, kterou provozujete ve své vlastní infrastruktuře. Sdružuje servery MCP, služby typu agent-to-agent (A2A) a běžná rozhraní REST nebo gRPC za jedním koncovým bodem. Můžete ji nainstalovat z PyPI, spustit jako kontejner nebo nasadit do Kubernetes pomocí Helm chartu projektu.
To, co ji odlišuje, je virtuální server. Vyberete si nástroje ze všeho, co je v bráně zaregistrováno, seskupíte je pod jedním názvem a nasměrujete klienta na koncový bod tohoto balíčku. Finanční agent dostane finanční nástroje, agent podpory dostane jinou sadu a ani jeden z nich nenačítá definice toho druhého. Každý virtuální server může být soukromý, sdílený s týmem nebo veřejný.
Z vašich stávajících API navíc vytvoří nástroje MCP. Stačí ji nasměrovat na koncový bod REST a automaticky načte schéma JSON. Nástroj také překládá služby gRPC pomocí serverové reflexe. Díky tomu nemusíte psát obalovací server pro každé interní API.
Každý upstreamový server si uchovává vlastní nastavení OAuth a ContextForge ukládá tokeny pro každého uživatele zvlášť, takže dva servery mohou využívat různé poskytovatele identit. Uživatelské rozhraní pro správu obsahuje prohlížeč protokolů v reálném čase a trasování se odesílá prostřednictvím OpenTelemetry do backendů, jako jsou Jaeger, Zipkin a Datadog. Více než 40 pluginů přidává další transportní protokoly a integrace.
- Virtuální servery: Sestavte pečlivě vybranou sadu nástrojů z několika nadřazených serverů a poskytněte každému týmu nebo agentovi vlastní koncový bod
- Převod REST a gRPC: Proměňte stávající API na nástroje MCP s automaticky načtenými schématy JSON
- OAuth na úrovni jednotlivých serverů: Každému upstreamovému serveru přiřaďte vlastního poskytovatele identit a rozsahy oprávnění, přičemž tokeny se ukládají pro každého uživatele zvlášť
- Trasování OpenTelemetry: Odesílejte trasy do Jaegeru, Zipkinu, Tema, Datadogu nebo New Relicu
- ContextForge: Zdarma (open source, Apache 2.0)
- Infrastruktura: Platíte za vlastní hosting, databázi a volitelnou Redis cache
- G2: Nedostatek recenzí
- Capterra: Nedostatek recenzí
Kde má své limity: Spouštíte, opravujete a škálujete ji sami. Brána se nespustí, dokud nevygenerujete silné tajné klíče. Projekt doporučuje pro produkční prostředí PostgreSQL a podpora probíhá prostřednictvím ticketů a diskuzí na GitHubu.
Vhodné pro: Týmy pracující s platformami, které chtějí provozovat vlastní infrastrukturu, poskytnout každému týmu vlastní sadu nástrojů a proměnit interní API na nástroje MCP. Nevhodné pro: Pokud chcete spravovanou službu namísto vlastního provozování brány.
Vhodné pro: Týmy pracující s platformami, které chtějí provozovat vlastní hosting, poskytnout každému týmu vlastní sadu nástrojů a přeměnit interní API na nástroje MCP. Nevhodné, pokud: Chcete spravovanou službu namísto vlastního provozování brány.
Co říkají skuteční uživatelé o IBM ContextForge
Recenze uživatele uvádí:
Licencováno pod licencí Apache, vytvořeno pro ty, kteří již provozují rozsáhlou infrastrukturu Kubernetes. Vyspělo to v skutečně výkonný nástroj – skutečná správa, monitorování, schopnost spravovat MCP společně s ostatními API vaší společnosti. Nasazení je však náročnější než u menších alternativ, nejde tedy o projekt na víkend.
Licencováno pod licencí Apache, vytvořeno pro ty, kteří již provozují rozsáhlou infrastrukturu Kubernetes. Vyspělo to do skutečně schopného řešení – skutečná správa, monitorování, možnost spravovat MCP společně s ostatními API vaší společnosti. Nasazení je však náročnější než u menších alternativ, nejde tedy o projekt na víkend.
3. Kong AI Gateway (nejvhodnější pro týmy, které již používají Kong)
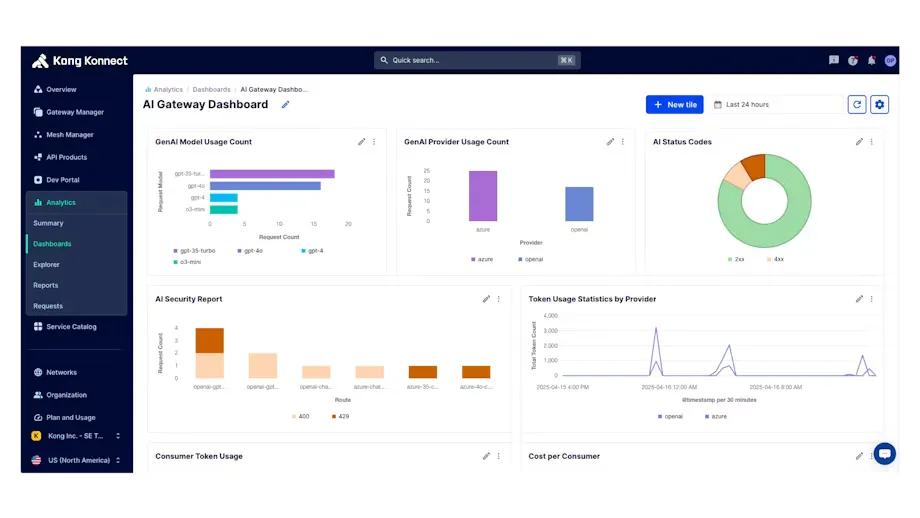
Kong zachází s MCP provozem jako s dalším druhem API provozu. Pokud váš tým již používá Kong Gateway nebo Kong Konnect, podpora MCP je k dispozici ve formě pluginů pro bránu, kterou již provozujete. Bude využívat stejné ověřování, omezení rychlosti a protokolování, jaké používáte pro vaše API.
Základním prvkem je plugin AI MCP Proxy. Může být nasazen před MCP serverem, který již provozujete, nebo přeměnit jakékoli API se schématem OpenAPI na nástroje MCP bez nutnosti vlastního kódu. Můžete také kombinovat nástroje z několika API do jednoho MCP koncového bodu, takže se agenti připojují pouze jednou namísto připojení ke každé službě zvlášť.
Řízení přístupu funguje na úrovni jednotlivých nástrojů. Nastavíte seznamy povolených a zakázaných nástrojů podle spotřebitele nebo skupiny spotřebitelů a když agent požádá o svůj seznam nástrojů, Kong vrátí pouze ty nástroje, které může konkrétní volající použít. Každý povolený nebo zamítnutý pokus se zaznamená do auditního protokolu pluginu. Protože agent nikdy nenačítá nástroje, které nemůže vyvolat, filtrovaný seznam také udržuje kontext menší.
Přihlášení probíhá prostřednictvím autentizačních pluginů Kongu, včetně OpenID Connect a pluginu AI MCP OAuth2. Protokoly provozu MCP zaznamenávají ID relací, metody JSON-RPC, užitečná data, latence a chyby, a můžete odesílat trasy do OpenTelemetry. Pokud směrujete také provoz LLM přes AI Gateway Kongu, sdílejí provoz modelů a provoz nástrojů jednu řídicí rovinu.
- Převod REST na MCP: Převádějte jakékoli API se schématem OpenAPI do nástrojů MCP bez nutnosti psát server
- Seznamy ACL pro jednotlivé nástroje: Povolte nebo odepřete přístup k jednotlivým nástrojům podle uživatele nebo skupiny uživatelů, takže seznam nástrojů každého volajícího bude zobrazovat pouze ty, které smí používat
- Auditní protokoly MCP: Zaznamenávají každý povolený i zamítnutý pokus o přístup k nástroji
- Agregace nástrojů: Kombinujte nástroje z několika API do jednoho koncového bodu MCP
- Bezplatná zkušební verze: 30 dní s funkcemi Enterprise
- Konnect Plus: 25 $ měsíčně za každou serverless řídicí rovinu, včetně 1 milionu API požadavků
- Další požadavky: 200 USD/měsíc za každý další 1 milion požadavků
- Hybridní řídicí rovina: 200 $/měsíc
- Vyhrazená řídicí rovina v cloudu: 500 USD/měsíc plus 0,15 USD za GB šířky pásma
- Enterprise: Individuální cenová nabídka, fakturace jednou ročně
- G2: 4,4/5 (více než 300 recenzí)
- Capterra: Nedostatek recenzí
Kde má své limity: SSO a auditní protokoly platformy jsou v Konnectu dostupné pouze v rámci Enterprise. Plugin AI MCP Proxy nepodporuje upstreamy WebSocket ani gRPC a bezpečnostní omezení AI se nevztahují na požadavky MCP. Konverze REST vyžaduje platné schéma OpenAPI pro každé API a ACL pro jednotlivé nástroje vyžadují Kong Gateway 3.13 nebo novější. Pingy od klientů MCP se rovněž započítávají do vašeho měsíčního limitu požadavků.
Vhodné pro: Týmy, které již používají Kong a chtějí, aby se na provoz MCP vztahovaly stejné zásady jako na jejich API. Nevhodné pro: Pokud Kong v současné době nepoužíváte nebo potřebujete SSO bez smlouvy Enterprise.
Vhodné pro: Týmy, které již používají Kong a chtějí, aby se na provoz MCP vztahovaly stejné zásady jako na jejich API. Nevybírejte tuto možnost, pokud: Kong v současné době nepoužíváte nebo potřebujete SSO bez smlouvy Enterprise.
Co říkají skuteční uživatelé o Kong AI Gateway?
Recenze uživatele uvádí:
To dává smysl, pokud již používáte Kong. Nejedná se již jen o přidanou funkci MCP, ale o skutečnou podporu vyvinutou přímo pro tento účel, včetně přenosu dat mezi agenty, a v polovině července navázali spolupráci se společností zabývající se správou pomocí umělé inteligence, aby mohli kontroly dodržování zásad integrovat přímo do brány. Některé z pokročilejších funkcí však pravděpodobně vyžadují placený tarif.
To dává smysl, pokud již používáte Kong. Nejedná se již jen o pouhé připojení MCP, ale o skutečnou podporu vyvinutou přímo pro tento účel, včetně provozu mezi agenty, a v polovině července navázali spolupráci se společností zabývající se správou pomocí umělé inteligence, aby přímo do brány integrovali kontrolu dodržování zásad. Některé z pokročilejších funkcí však pravděpodobně vyžadují placený tarif.
4. Amazon Bedrock AgentCore Gateway (nejvhodnější pro agenty běžící na AWS)
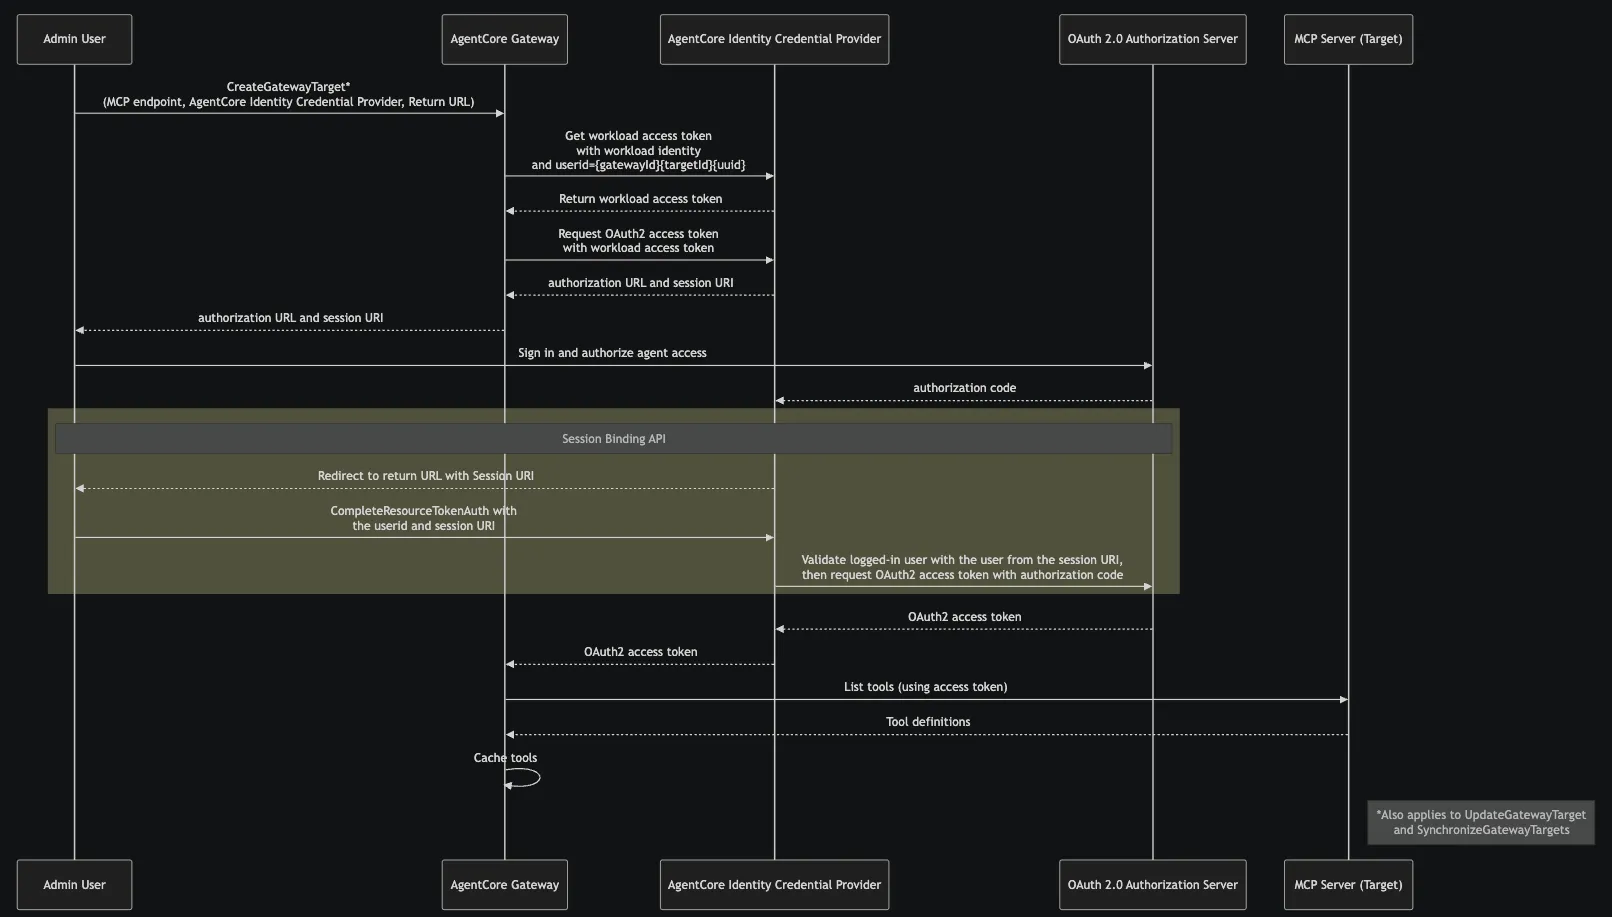
Amazon Bedrock AgentCore Gateway je plně spravovaná služba AWS, takže není třeba nic hostovat ani škálovat. Poskytuje agentům jeden koncový bod pro jejich nástroje. AgentCore také bez nutnosti vlastního kódu převádí specifikace OpenAPI a Smithy, funkce Lambda a stávající servery MCP na nástroje MCP. Zahrnuje integrace na jedno kliknutí pro Salesforce, Slack, Jira, Asana a Zendesk.
Vyhledávání nástrojů je integrováno. Pokud při vytváření brány zapnete sémantické vyhledávání, agenti získají vyhledávací nástroj (x_amz_bedrock_agentcore_search), který mohou dotazovat v běžném jazyce. Tímto způsobem načtou pouze nástroje potřebné pro daný úkol, místo aby načítali celý katalog. Jedná se o stejný model „na vyžádání“, jaký popisuje společnost Anthropic, který však běží na bráně namísto v klientovi.
Ověřování funguje v obou směrech. Při příchozím požadavku brána ověřuje, kdo volá, a to prostřednictvím AWS IAM nebo JWT od vašeho poskytovatele identit. Při odchozím požadavku se přihlašuje ke každému nástroji pomocí OAuth, klíče API nebo role IAM a sama přidává tyto přihlašovací údaje, takže agenti je nikdy neuchovávají. AgentCore Identity nestojí nic navíc, pokud jej používáte přes bránu, a AgentCore Policy může každý volání nástroje porovnat s pravidly napsanými v Cedar.
Brána spolupracuje s open-source frameworky, včetně CrewAI, LangGraph, LlamaIndex a Strands Agents, a s jakýmkoli modelem. Aktualizace z června 2026 přidala MCP výzvy a zdroje, streamování a správu relací, vyžádání schválení v průběhu úkolu a výměnu tokenů OAuth „on-behalf-of“.
- Sémantické vyhledávání nástrojů: Umožněte agentům najít správné nástroje pomocí dotazu v běžném jazyce, místo aby se načítaly všechny definice
- Převod nástrojů bez nutnosti programování: Převádějte specifikace OpenAPI, modely Smithy, funkce Lambda a stávající servery MCP na nástroje MCP
- Obousměrné ověřování: Ověřujte volající při vstupu a při výstupu přidávejte přihlašovací údaje každého nástroje
- Integrace jedním kliknutím: Propojte Salesforce, Slack, Jira, Asana a Zendesk bez nutnosti budování serveru
- Bezplatná úroveň: Až 200 USD v kreditech AWS Free Tier pro nové zákazníky
- Volání nástrojů (ListTools, InvokeTool, Ping): 0,005 USD za 1 000
- Vyhledávací API: 0,025 $ za 1 000
- Indexování nástrojů: 0,02 $ za 100 nástrojů za měsíc
- AgentCore Identity: Při použití přes bránu bez příplatku
- G2: Nedostatek recenzí
- Capterra: Nedostatek recenzí
Kde má své limity: Funguje pouze na AWS, takže si ji nemůžete hostovat sami. Ceny se u několika služeb AgentCore odvíjejí od využití, což ztěžuje odhad měsíčních nákladů ve srovnání s paušálním poplatkem. Podle vlastního příkladu AWS stojí agent zpracovávající 50 milionů interakcí měsíčně, z nichž každá zahrnuje jedno vyhledávání a čtyři volání nástrojů, přibližně 2 250 USD měsíčně, přičemž vyhledávání tvoří více než polovinu této částky. Sémantické vyhledávání je k dispozici v 18 regionech AWS. Každá brána přijímá pouze verze protokolu MCP, které nakonfigurujete, a monitorování probíhá prostřednictvím služby CloudWatch za samostatný poplatek.
Vhodné pro: Týmy provozující agenty na AWS, které potřebují vyhledávání nástrojů a správu přihlašovacích údajů, aniž by musely provozovat bránu. Nevhodné pro: Pokud potřebujete vlastní hosting, provoz napříč cloudovými platformami nebo chcete pevnou, předvídatelnou měsíční fakturu.
Vhodné pro: Týmy provozující agenty na AWS, které potřebují vyhledávání nástrojů a správu přihlašovacích údajů, aniž by musely provozovat bránu. Nevhodné pro: Pokud potřebujete vlastní hosting, provozovat řešení napříč cloudovými platformami nebo chcete pevnou a předvídatelnou měsíční fakturu.
Co říkají skuteční uživatelé o bráně Amazon Bedrock AgentCore Gateway
Recenze uživatele uvádí:
Složitost pramení z několika aspektů: 1) uživatelé musí nastavit přihlašovací údaje a prostředí AWS; 2) vývojáři musí pro použití AgentCore kompletně napsat a anotovat svůj kód agenta; a 3) správa kontextu vyžaduje specifické programovací modely, které nemusí fungovat s každým frameworkem.
Složitost pramení z několika aspektů: 1) uživatelé musí nastavit přihlašovací údaje a prostředí AWS; 2) vývojáři musí pro použití AgentCore kompletně napsat a anotovat svůj kód agenta; a 3) správa kontextu vyžaduje specifické programovací modely, které nemusí fungovat s každým frameworkem.
5. Composio (nejlepší pro připojení agentů k aplikacím SaaS bez nutnosti provozovat servery)
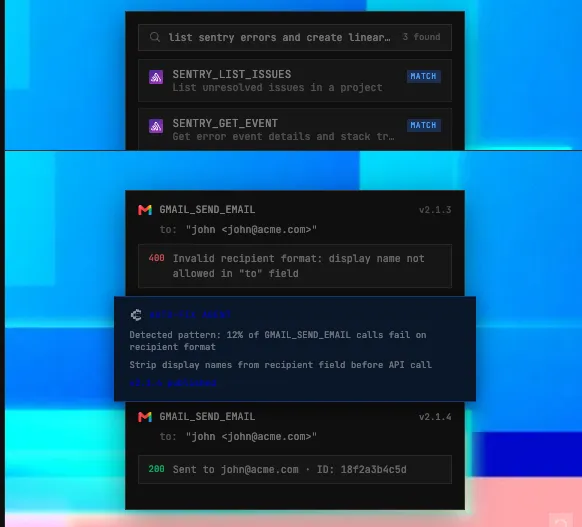
Composio je spravovaná platforma, která propojuje agenty s více než 1 500 aplikacemi, včetně Gmailu, Slacku, GitHubu, HubSpotu a Salesforce. Není třeba provozovat žádné servery. Váš agent nebo AI klient se připojí k jedné URL adrese MCP a Composio se postará o přihlášení do každé aplikace, od OAuth toků a API klíčů až po obnovení tokenů.
Většina práce brány probíhá v Tool Routeru. Pro každého uživatele vytvoříte relaci s potřebnými sadami nástrojů a Composio vrátí koncový bod MCP s omezeným rozsahem. V rámci relace můžete přiřadit přesný seznam nástrojů, blokovat konkrétní nástroje nebo filtrovat podle MCP hintů, jako jsou „pouze pro čtení“ nebo „destruktivní“. Nástroj může také během běhu prohledávat svůj katalog a načítat pouze ty nástroje, které daný úkol potřebuje, čímž se udržuje kontext agenta na minimální velikosti.
Oprávnění mohou vyžadovat, aby uživatel schvaloval volání nástrojů při každém volání nebo jednou za relaci, s možností přepsání nastavení „vždy povolit“ nebo „vždy zakázat“ pro jednotlivé nástroje. Relace se vytvářejí pro každého uživatele zvlášť, takže připojené účty jednotlivých uživatelů zůstávají oddělené a jeden uživatel může pro stejnou aplikaci připojit více než jeden účet. Pokud aplikace není v katalogu, ale má server MCP, můžete ji zdarma přidat jako vlastní server.
Funguje s aplikacemi Claude, ChatGPT, Cursor, Claude Code a jakýmikoli dalšími klienty MCP, stejně jako s frameworky, jako jsou LangChain, LlamaIndex, CrewAI a OpenAI Agents SDK. Pro vícefázové úkoly nabízí Composio vzdálené runtime prostředí, kde každé spuštění probíhá ve vlastním izolovaném sandboxu. Společnost uvádí, že splňuje požadavky SOC 2 Type II a je držitelem certifikátu ISO 27001:2022.
Vynikající funkce
- Spravované ověřování: Zvládněte OAuth, API klíče a obnovování tokenů pro více než 1 500 aplikací, aniž byste museli vytvářet přihlašovací toky
- Relace Tool Router: Každému uživateli přiřaďte koncový bod MCP s omezeným rozsahem, který obsahuje pouze ty sady nástrojů a nástroje, které potřebuje.
- Vyhledávání nástrojů v běhovém prostředí: Prohledávejte celý katalog a načtěte pouze ty nástroje, které daný úkol potřebuje
- Kontroly schvalování: Vyžadujte lidské schválení při každém volání, jednou za relaci nebo nikdy, s možností přepsání nastavení pro jednotlivé nástroje
Ceny
- Zdarma: 100 000 volání nástrojů za měsíc
- Cena: 29 $/měsíc
- Enterprise: Ceny na míru
Hodnocení
- G2: Nedostatek recenzí
- Capterra: Nedostatek recenzí
Kde má své limity: Jedná se o spravovanou službu, takže volání vašich nástrojů a uložené přihlašovací údaje uživatelů procházejí cloudem Composio, pokud nenastavíte nasazení typu „bring-your-own-cloud“. Při připojení přes MCP se neprovádějí háčky volání nástrojů SDK ani změny schématu a vlastní nástroje definované ve vašem kódu nejsou na koncovém bodě MCP k dispozici. V květnu 2026 společnost Composio zveřejnila bezpečnostní incident, při kterém došlo k odhalení přibližně 0,3 % aktivních připojení, z nichž většina směřovala na GitHub, a který si vyžádal, aby zákazníci obměnili své API klíče. Zahrňte tuto zprávu do svého bezpečnostního auditu.
Vhodné pro: Týmy, jejichž agenti potřebují mnoho SaaS aplikací a přihlášení pro každého uživatele, aniž by provozovali jakékoli servery. Nevhodné pro: Pokud vaše nástroje tvoří převážně interní API nebo pokud vaše bezpečnostní zásady neumožňují, aby třetí strana spravovala OAuth tokeny uživatelů.
Vhodné pro: Týmy, jejichž agenti potřebují mnoho SaaS aplikací a přihlášení pro každého uživatele zvlášť, aniž by provozovali jakékoli servery. Nevhodné, pokud: Vaše nástroje jsou převážně interní API, nebo vaše bezpečnostní zásady neumožňují, aby třetí strana spravovala OAuth tokeny uživatelů.
Co říkají skuteční uživatelé o Composio
Recenze uživatele uvádí:
Správovaná platforma MCP s obrovskou knihovnou, která obsahuje více než 1 000 aplikací, jako jsou Gmail a Slack. Velkou výhodou je, že nemusíte každou integraci vytvářet a spravovat sami. Composio navíc podporuje vlastní hostování ve VPC a integrované SDK, což umožňuje flexibilní možnosti nasazení.
Správovaná platforma MCP s obrovskou knihovnou, která obsahuje více než 1 000 aplikací, jako jsou Gmail a Slack. Velkou výhodou je, že nemusíte každou integraci vytvářet a spravovat sami. Composio navíc podporuje vlastní hostování ve VPC a integrované SDK pro flexibilní možnosti nasazení.
Kolik stojí brána MCP?
Cena závisí na tom, zda platíte za spravované služby, nebo si infrastrukturu provozujete sami.
Open-source brány nevyžadují žádné licenční poplatky, ale stále platíte za hosting, údržbu a zabezpečení. Spravované brány účtují poplatky za volání nástrojů, vyhledávání, řídicí roviny nebo jiné využití.
| Náklady | Composio | Brána Docker MCP | IBM ContextForge | Kong AI Gateway | Brána Amazon Bedrock AgentCore |
| Brána | 100 000 volání nástrojů měsíčně zdarma | Zdarma, open source (MIT) | Zdarma, open source (Apache 2.0) | Od 25 USD/měsíc za serverless kontrolní rovinu | Žádné vstupní poplatky ani minimální požadavky |
| Placené využití | Scale: 29 $/měsíc, individuální nabídky pro podniky | Tarify služby Docker jsou oddělené od open-source brány | Vaše náklady na hosting a provoz | 200 $/měsíc za každý další 1 milion API požadavků | 0,005 $ za 1 000 volání API |
| Filtrování nástrojů nebo vyhledávání | Vyhledávání v běhovém prostředí nebo pevné seznamy nástrojů | Seznamy povolených nástrojů v profilech | Virtuální servery s vybranými nástroji | Seznamy řízení přístupu (ACL) pro jednotlivé nástroje | 0,025 USD za 1 000 vyhledávacích volání; 0,02 USD za 100 indexovaných nástrojů za měsíc |
| Ověřování | Spravované OAuth, klíče API a obnovování tokenů | Tajné klíče v Dockeru a toky OAuth | Možnosti ověřování brány a upstreamu | Pluginy pro ověřování v Kongu | IAM, JWT, OAuth, klíče API a AgentCore Identity |
| Protokoly a sledovatelnost | Protokoly o provedení a ovládací prvky se liší podle tarifu | Integrované protokolování a sledování volání | Protokoly správce a OpenTelemetry | Auditní protokoly a metriky MCP; auditní protokoly platformy jsou k dispozici pouze ve verzi Enterprise | Sledovatelnost CloudWatch za samostatné ceny |
| Hlavní provozní náklady | Závislost na spravovaných službách a využití | Prostředí Docker a placené nástroje pro správu týmů | Hosting, databáze, údržba a škálování | Limity tarifů Kong a funkce pro podniky | Využití v rámci brány, vyhledávání, CloudWatch a propojených služeb AWS |
Která brána je levnější, závisí na tom, co již používáte. Composio a Amazon Bedrock AgentCore Gateway přesouvají větší část práce na infrastruktuře na dodavatele a účtují poplatky podle využití. Docker MCP Gateway a IBM ContextForge nemají žádné licenční poplatky, ale náklady na jejich hostování a údržbu hradíte vy. Kong je finančně nejvýhodnější volbou, pokud váš tým již Kong používá, protože jeho zavedení pouze pro MCP s sebou nese náklady na novou platformu a licence.
Jak si vybrat bránu MCP
Cena sice zúží výběr, ale málokdy za vás rozhodnutí udělá.
Lepším výchozím bodem je problém, kvůli kterému jste se po řešení začali rozhlížet. Většina týmů se potýká s jedním ze dvou problémů: buď nevidí ani nemohou kontrolovat, kdo který nástroj volá, anebo jejich agenti načtou tolik definic nástrojů, že začnou vybírat ty nesprávné. Některé týmy mají oba problémy.
Jakmile zjistíte, který problém vás trápí nejvíce, budete vědět, co musí brána zvládat dobře a bez jakých funkcí se obejdete.
Začněte tam, kde již vaši agenti běží
Všech pět bran popsaných v tomto průvodci pokrývá stejné základní funkce, takže rozhodujícím faktorem je obvykle již existující technologický stack.
Pokud vaši agenti většinou působí uvnitř SaaS aplikací jménem jednotlivých uživatelů, Composio vám ušetří nejvíce práce, protože za vás spravuje OAuth připojení každého uživatele. Nevýhodou je, že tato přihlašovací údaje jsou uloženy v cloudu Composio, což bude chtít zkontrolovat váš bezpečnostní tým.
Pro týmy, které se potýkají s nesourodými pracovními postupy rozptýlenými po notebookách vývojářů, je Docker MCP Gateway logickým prvním krokem. Hodí se pro týmy, které již používají Docker Desktop, spouští každý server ve vlastním kontejneru a umožňuje celému týmu sdílet jeden profil. Pokud později budete potřebovat správu na úrovni celého týmu, budete muset kontaktovat obchodní oddělení společnosti Docker.
Týmy platformy, které dávají přednost vlastní infrastruktuře, se přikloní k IBM ContextForge. Jeho virtuální servery poskytují každému týmu vlastní sadu nástrojů a dokáže přeměnit interní služby REST a gRPC na nástroje MCP. Zároveň však přebíráte zodpovědnost za opravy, škálování a pohotovostní služby, které s vlastním hostováním souvisejí.
Kong AI Gateway podřizuje provoz MCP stejným zásadám, které váš tým již používá pro své API. Pokud potřebujete SSO nebo auditní protokoly platformy, počítejte s verzí Enterprise, protože obě tyto funkce jsou k dispozici pouze v této verzi.
Pro týmy vyvíjející na AWS zajišťuje Amazon Bedrock AgentCore Gateway komplexní správu a přidává sémantické vyhledávání nástrojů přímo na bráně. Včas si naplánujte fakturaci podle skutečného využití, protože vyhledávací volání, volání nástrojů a služba CloudWatch se účtují samostatně.
Pokud provozujete několik stabilních serverů pro malý tým, možná brzy ještě bránu nepotřebujete. Sdílená konfigurace v systému správy verzí spolu se správcem tajných údajů může pokrýt stejné potřeby, dokud nebudete potřebovat oprávnění pro jednotlivé týmy nebo centrální protokoly.
Co byste měli zkontrolovat před provedením commitu?
Jakmile si vyberete favorita, otestujte ho ve svém vlastním prostředí, než podepíšete jakoukoli smlouvu. Stránky věnované funkcím často opomíjejí detaily, které budou později důležité, proto si s vedoucími týmů pro bezpečnost a platformu projděte několik konkrétních otázek:
- Přístup: Lze nastavit oprávnění pro jednotlivé uživatele, týmy nebo agenty, nebo pouze pro celou bránu?
- Kontext: Filtruje nástroje pomocí seznamů povolených položek nebo virtuálních serverů, prohledává je v okamžiku volání, nebo obojí?
- Přihlašovací údaje: Podporuje dané řešení toky OAuth, klíče API a role IAM, které vaše servery potřebují, a kde je ukládá?
- Protokoly: Zaznamenává jednotlivá volání nástrojů, nebo pouze změny v účtech a konfiguraci?
- Selhání: Co vidí agent, když dojde k vypršení časového limitu upstreamového serveru, a může opakovaný požadavek provést zápis dvakrát?
Odpovědi na tyto otázky obvykle rozhodnou. Pokud brána pouze zaznamenává změny nastavení a nedokáže ukázat, které nástroje vaši agenti skutečně použili, při auditu neobstojí. A pokud propojuje vaše servery bez omezování jejich seznamů nástrojů, vaši agenti i tak načtou definice všech nástrojů, takže spotřeba tokenů zůstane stejná.
Jak provést migraci stávajících serverů MCP na bránu?
Nejbezpečnější způsob zavádění spočívá v tom, že se nejprve přesune jeden server s nízkým rizikem a stará cesta zůstane v provozu, dokud se nová neosvědčí jako spolehlivá.
Začněte s inventarizací
U každého serveru si poznamenejte, komu patří, jaké nástroje nabízí, k jakým datům má přístup a kolik tokenů přibližně stojí definice jeho nástrojů. Toto je také vhodná chvíle na prořezání. Většina katalogů obsahuje nástroje, které nikdo několik měsíců nevyužil, a jejich odstranění před migrací zmenší rozsah toho, co budete muset spravovat.
Seskupte servery podle hranic důvěry
Umístěte servery, které čtou soukromá data, servery, které zpracovávají nedůvěryhodný obsah, a servery, které mohou odesílat data ven, do samostatných sad nástrojů, aby žádný agent nikdy neobsahoval všechny tři. Právě tato kombinace umožnila demo vkládání příkazů do GitHubu od společnosti Invariant Labs v rámci MCP. Také se ujistěte, že každý server je stále udržován. Několik původních referenčních serverů MCP, včetně GitHubu a Slacku, je nyní v archivu a již nedostává aktualizace.
Jakmile budou skupiny nastaveny, spusťte krátký pilotní projekt
- Servery pouze pro čtení nejprve směrujte přes bránu, zatímco servery s možností zápisu zůstanou na přímých připojeních
- Připojte jednoho testovacího klienta a ověřte, zda se dokáže přihlásit, zobrazit seznam očekávaných nástrojů a připojit se ke správným serverům.
- Spusťte stejné úkoly přes přímou cestu i přes bránu a poté porovnejte výsledky, latenci a velikost kontextu.
- Úmyslně vypněte upstreamový server a ověřte, zda agent obdrží jasnou chybu a zda se žádný zápis neprovede dvakrát.
Jakmile pilotní provoz proběhne úspěšně, přesouvejte servery s právy k zápisu po jednom. Před každým přesunem nastavte kritéria pro vrácení do původního stavu, abyste se nemuseli rozhodovat, zda provést vrácení uprostřed incidentu. Ponechte přímou konfiguraci v platnosti, dokud brána nebude fungovat bez problémů po dobu několika týdnů, poté zrušte stará přihlašovací údaje a připojení klientů.
Ať už si vyberete jakoukoli bránu, platí jedno pravidlo. Specifikace MCP zakazuje průchod tokenů. Brána by měla přijímat pouze tokeny vydané pro ni a měla by oslovovat navazující servery pomocí vlastních, samostatně autorizovaných přihlašovacích údajů, místo aby předávala token klienta. Než přesunete produkční provoz, zkontrolujte, zda konfigurace vaší brány toto pravidlo dodržuje.
Jak ClickUp funguje s bránou MCP?
ClickUp se připojuje k MCP z obou stran brány.
AI aplikace mimo ClickUp, jako jsou Claude, Cursor a ChatGPT, se do vašeho pracovního prostoru dostávají přes server ClickUp MCP, který je umístěn za vaší bránou stejně jako jakýkoli jiný server. Uvnitř ClickUpu mohou Super Agents a Brain² využívat nástroje z externích serverů MCP, ke kterým se připojíte, a vaší bránou může být právě jeden z nich.
Umístěte server ClickUp MCP za svou bránu
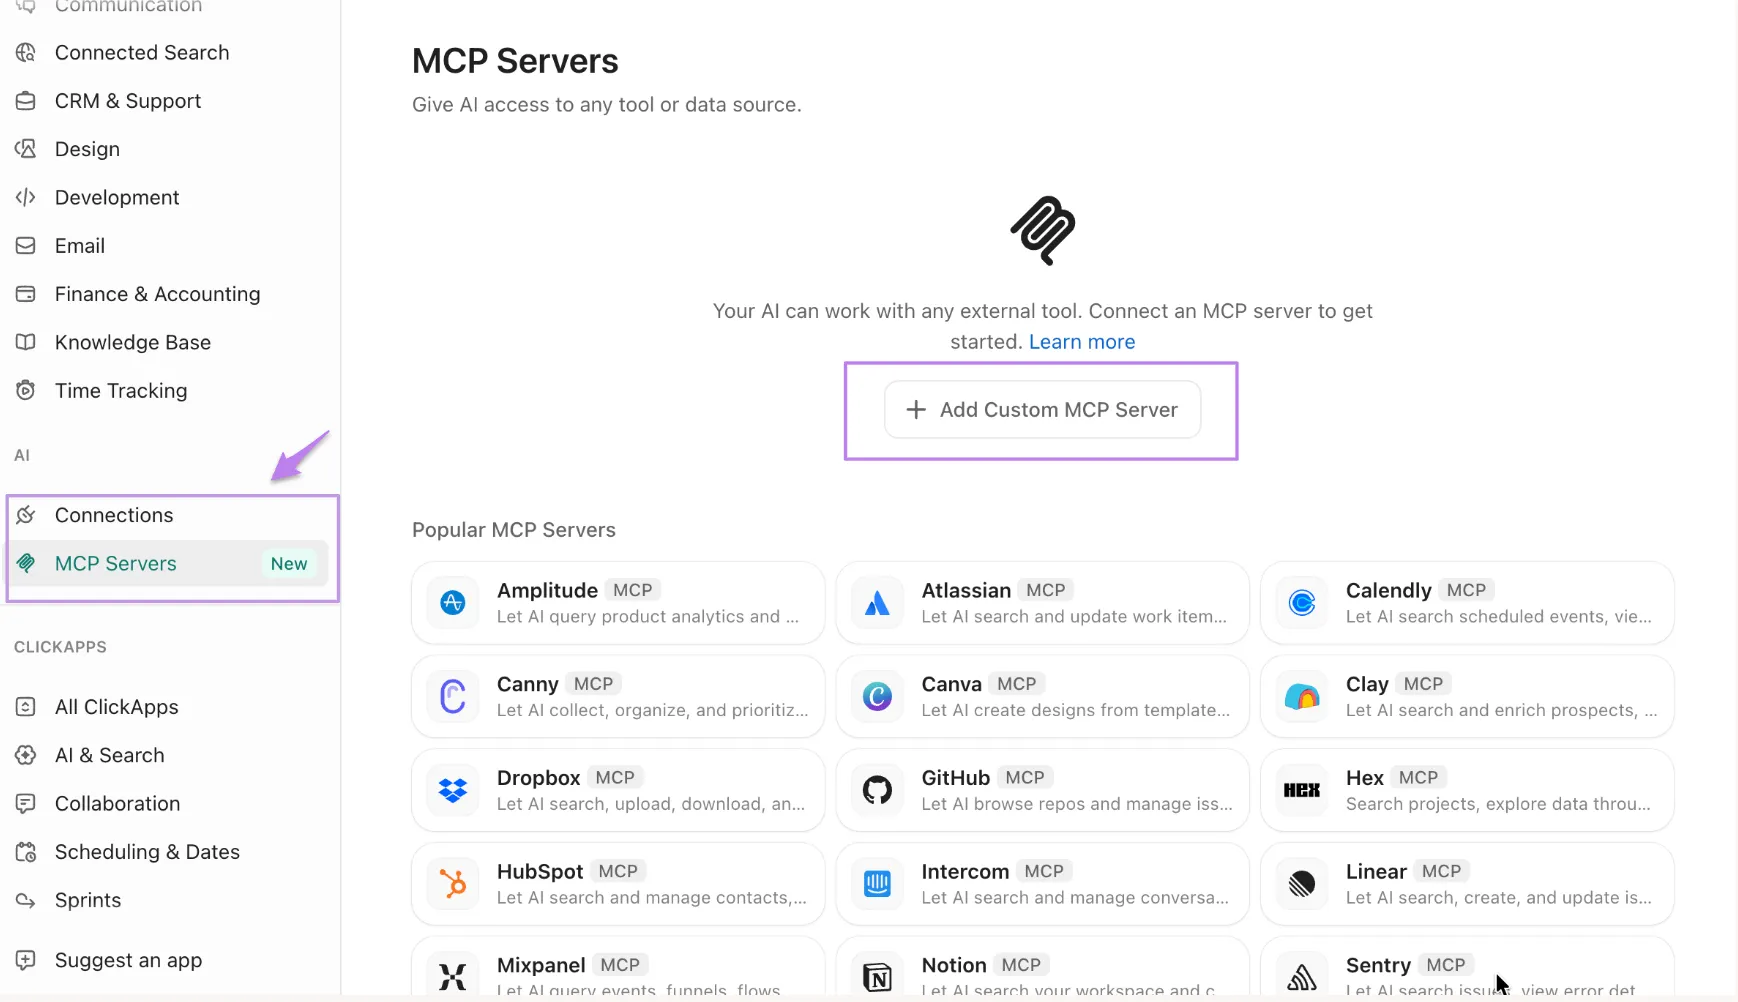
Server ClickUp MCP běží na adrese https://mcp.clickup.com/mcp a je k dispozici ve všech tarifech, včetně Free Forever. Přijímá pouze OAuth, takže vaše brána nikdy nemusí ukládat osobní API klíče ani je obměňovat, když někdo odejde. Pokud si vytváříte vlastní klienta, musí podporovat OAuth 2.1 s PKCE. ClickUp vede seznam povolených klientů, takže každý klient, který na seznamu není, musí být nejprve předložen ke schválení.
Jakmile se agenti připojí, mohou vytvářet a směrovat úkoly, sestavovat aktualizace stavu na základě úkolů a dokumentů, zaznamenávat čas, vyhledávat úkoly, dokumenty a komentáře a shrnovat vlákna v chatu. Díky tomu si agent může kontext projektu vyhledat sám, místo aby jej musel vkládat do každého příkazu.
Omezení rychlosti si za bránou zaslouží bližší pozornost. Omezení se vztahuje na celý váš pracovní prostor a každý připojený klient čerpá ze stejného sdíleného limitu. Bez doplňku Everything AI omezuje ClickUp počet volání MCP za každých 24 hodin, a to od 100 u tarifu Free Forever až po 5 000 u tarifu Enterprise.
S tímto doplňkem se požadavky MCP řídí místo toho minutovými limity veřejného API. Ty se pohybují od 100 požadavků za minutu u tarifů Free Forever, Unlimited a Business až po 10 000 u tarifu Enterprise. ClickUp zatím využití MCP nezobrazuje. Pokud k ClickUp přistupuje několik týmů přes jednu bránu, nastavte na bráně limity pro jednotlivé týmy, aby jeden zaneprázdněný agent nevyčerpal limit pro všechny ostatní.
Propojte Super Agents se svými servery MCP
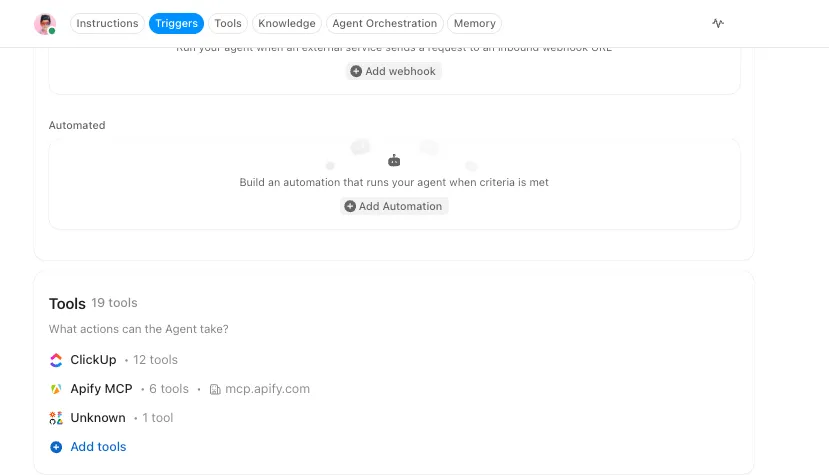
Naopak můžete z ClickUp App Center připojit externí servery MCP, a to buď pro celý pracovní prostor, nebo jen pro sebe. Správci rozhodují, kdo může přidávat jednotlivé typy připojení. Po připojení serveru si vyberete, které z jeho nástrojů dostane každý Super Agent: všechny, nebo jen konkrétní. Jedná se o stejný princip jako při omezování seznamů nástrojů popsaný dříve v tomto průvodci, aplikovaný na agenty ve vašem pracovním prostoru.
Pokud je server, ke kterému se připojujete, vaší bránou, nejprve zkontrolujte dvě věci. ClickUp se připojuje z proměnlivých cloudových IP adres, takže ho seznam povolených IP adres nepropustí. Vaše brána také potřebuje veřejnou URL zabezpečenou pomocí OAuth nebo API klíče. Auditorské protokoly pracovního prostoru ClickUp zaznamenávají, kdo se připojil, aktualizoval nebo odpojil server. Chcete-li mít přehled o tom, které nástroje každý agent skutečně volal, budete potřebovat protokoly vaší brány.
Sledujte zavádění v ClickUp
Výše uvedené kroky inventarizace a pilotního provozu vedou k mnoha drobným rozhodnutím, o nichž se snadno ztratí přehled. Přidejte každý server jako úkol do seznamu (List) s vlastními poli pro vlastníka, přístup k datům, důvěryhodnou skupinu a náklady na token. Poté zapište kritéria pro vrácení změn do dokumentu (Doc) propojeného s každým migračním úkolem. Pokud pilotní provoz selže nebo dojde k archivaci nadřazeného serveru, budete mít vlastníka i kompletní historii na jednom místě.
Vyberte si bránu, která vyhovuje vašemu problému
Každá část tohoto průvodce se vrací ke stejným dvěma úkolům.
Prvním z nich je kontrola: jeden koncový bod, jedno místo pro přihlašovací údaje a jeden záznam o tom, který agent spustil který nástroj. Všech pět bran v tomto průvodci to v nějaké formě pokrývá, přičemž největší rozdíl spočívá v tom, jak velkou část infrastruktury provozujete sami. Druhým úkolem je udržovat seznam nástrojů každého agenta co nejkratší, a brána v tomto ohledu pomáhá pouze tehdy, když nastavíte filtrování nebo vyhledávání.
Než něco podepíšete, spočítejte si své nástroje a změřte, kolik tokenů jejich definice používají.
Vyřaďte ty, které nikdo nepoužívá, zbytek seskupte podle hranic důvěry a nejprve přes bránu přesuňte jeden server pouze pro čtení. Pokud je ClickUp jedním z těchto serverů, připojte jej přes server ClickUp MCP a podívejte se, jak agent zpracovává vaše úkoly, dokumenty a chat s plným kontextem projektu.
Často kladené otázky týkající se bran MCP
Jaká je nejlepší brána MCP?
Výběr nejlepší brány MCP závisí na tom, kde již vaši agenti běží. Docker MCP Gateway je vhodná pro lokální vývoj. IBM ContextForge je vhodná pro týmy, které chtějí řešit vlastní hosting. Kong AI Gateway je vhodná pro týmy, které již používají Kong, a Amazon Bedrock AgentCore Gateway je vhodná pro agenty na AWS. Composio je vhodná pro agenty pracující napříč mnoha SaaS aplikacemi. Pro regulovaná odvětví hledejte možnost vlastního hostingu nebo soukromého nasazení, řízení přístupu na úrovni jednotlivých nástrojů a protokoly jednotlivých volání nástrojů.
Je MCP bránou API?
Ne. Model Context Protocol je specifikace, která definuje, jak se aplikace umělé inteligence připojují k nástrojům a datům. Brána MCP je software postavený na této specifikaci. Nachází se mezi agenty a servery MCP a spravuje přístup, přihlašovací údaje a protokolování. Funguje podobně jako HTTP a brána API: HTTP stanoví pravidla pro požadavky a brána rozhoduje, které požadavky projdou.
Potřebujete bránu MCP?
Brána MCP je nezbytná, pokud chcete řídit, kdo může na několika serverech spouštět které nástroje, nebo pokud chcete vést centrální záznamy o činnostech agentů. Pokud malý tým provozuje několik stabilních serverů, společná konfigurace v systému správy verzí spolu se správcem tajných údajů pokryje většinu těchto potřeb. Brána se začne vyplácet, když potřebujete přístup k nástrojům na úrovni jednotlivých týmů nebo jedno místo pro správu přihlašovacích údajů.
Jsou servery MCP za bránou bezpečné?
Brána usnadňuje zabezpečení serverů MCP. Sama o sobě je však nezabezpečuje. Uchovává přihlašovací údaje na jednom místě, omezuje, které nástroje může každý volající používat, a centrálně zaznamenává volání. K injekci příkazů může stále dojít prostřednictvím důvěryhodného serveru, jak ukázala společnost Invariant Labs na příkladu serveru MCP společnosti GitHub. Nástroje, které čtou soukromá data, zpracovávají nedůvěryhodný obsah nebo odesílají data ven, by měly být umístěny v samostatných sadách nástrojů. Ujistěte se, že brána nikdy nepředává token klienta. A přestaňte používat servery, které již nedostávají aktualizace.
Nahrazuje vyhledávání nástrojů řízení přístupu?
Ne. Vyhledávání nástrojů určuje, které nástroje se agentovi pro daný úkol zobrazí. Řízení přístupu rozhoduje o tom, zda je danému agentovi povoleno tyto nástroje spustit. Například brána Amazon Bedrock AgentCore Gateway zpracovává sémantické vyhledávání a autentizaci jako samostatné funkce. Vyhledávání provádějte pouze mezi nástroji, které má volající oprávnění používat, a oprávnění znovu zkontrolujte v okamžiku, kdy se nástroj skutečně spustí. Pokud je skrytí nástroje před vyhledáváním jeho jedinou ochranou, není tento nástroj chráněn.
Co by měly zaznamenávat auditní protokoly brány MCP?
Auditní protokoly brány MCP by měly zaznamenávat, kdo provedl jednotlivé volání, který agent a nástroj se na něm podílely, který server ho zpracoval, zda bylo volání povoleno nebo zamítnuto, kdy k němu došlo a jaká byla odpověď. Například plugin AI MCP Proxy od Kongu zaznamenává každý povolený i zamítnutý pokus o přístup nástroje. Před nákupem si ověřte, zda protokoly pokrývají jednotlivá volání nástrojů, a ne pouze změny účtů a konfigurace, a poté zkontrolujte, jak dlouho jsou uchovávány a zda je lze exportovat.