Quản lý dự án đi kèm với nhiều trách nhiệm, thời hạn, ca làm việc khuya và rất nhiều cà phê.
May mắn thay, bạn có thể luôn chủ động đối phó với những thách thức này nhờ sự hỗ trợ từ “người bạn đồng hành” của mình: phần mềm quản lý dự án.
Với điều đó, việc giao tiếp chưa bao giờ đơn giản, dễ dàng và nhanh chóng đến thế, giúp nhóm làm việc với năng suất cao và thành công hơn.
Quản lý dự án từ xa giúp các nhà quản lý dự án kết nối các nhóm làm việc theo mô hình kết hợp và đảm bảo mọi người cùng hợp tác để đạt được mục tiêu của dự án. Về mặt này, việc quản lý dự án từ xa không khác gì so với việc quản lý bất kỳ dự án nào khác, ngoại trừ việc dự án được thực hiện từ xa.
Việc quản lý và điều hành một nhóm làm việc từ xa đặt ra một vấn đề nhạy cảm: nguy cơ tội phạm mạng gia tăng.
Với những chia sẻ trên, hãy cùng điểm qua 5 mối đe dọa an ninh mạng lớn nhất mà các nhà quản lý dự án đang phải đối mặt hiện nay và 10 cách để giải quyết chúng!
5 mối đe dọa an ninh mạng lớn nhất
An ninh mạng có thể quyết định sự thành bại của một doanh nghiệp kinh doanh.
Các doanh nghiệp hoạt động dựa trên dữ liệu, và dữ liệu chính là tài sản quý giá nhất của doanh nghiệp. Tuy nhiên, trong thế giới số ngày nay, dữ liệu đã trở nên dễ bị tấn công mạng hơn, và với các hình thức công việc kết hợp và từ xa, mức độ dễ bị tổn thương này càng gia tăng.
Sự gia tăng các vụ rò rỉ dữ liệu và tấn công mạng có thể được quy cho việc thiếu các biện pháp bảo vệ dữ liệu, những hậu quả của đại dịch toàn cầu, cũng như sự tinh vi ngày càng tăng của các hình thức khai thác lỗ hổng. Các doanh nghiệp hiện nay nhận thức rõ hơn bao giờ hết về những vấn đề mà các vụ rò rỉ dữ liệu có thể gây ra.
Một trong những vụ rò rỉ dữ liệu đã mở đường cho luật mới của Liên minh châu Âu (EU) là vụ Wonga Loans. Công ty cho vay ngắn hạn này đã gặp phải một vụ rò rỉ dữ liệu nghiêm trọng vào năm 2017, khiến thông tin tài khoản ngân hàng của 250.000 khách hàng bị lộ.
Dưới đây là những mối đe dọa an ninh mạng nghiêm trọng nhất mà bạn cần lưu ý cùng các mẹo để phòng ngừa chúng.
1. Tấn công "Man-in-the-middle"
Hãy tưởng tượng tình huống này: bạn và đồng nghiệp đang trò chuyện qua một nền tảng bảo mật, nhưng có ai đó đang nghe lén cuộc hội thoại của bạn và gửi những tin nhắn giả mạo từ bạn đến đồng nghiệp của bạn. Trời ơi!
Ý tưởng đằng sau điều này là các hacker xâm nhập vào dữ liệu cá nhân và nhạy cảm, sau đó thao túng các thông điệp.
Điều này có thể xảy ra nếu bạn sử dụng mạng Wi-Fi công cộng không được bảo mật. Khi hacker xâm nhập vào địa điểm không an toàn, họ sẽ truy cập và gửi phần mềm độc hại để tìm kiếm dữ liệu nhạy cảm. Họ cũng có thể giả danh khách hàng, đối tác kinh doanh hoặc bất kỳ ai khác.
Ví dụ về một cuộc tấn công man-in-the-middle
Gần đây, một kẻ tấn công đã chiếm được 500 chứng chỉ cho các trang web như Google, Skype và các trang web nổi tiếng khác nhờ một vụ tấn công vào trang web đăng ký tên miền DigiNotar của Hà Lan. Bằng cách sử dụng các chứng chỉ này, kẻ tấn công đã mạo danh các trang web đáng tin cậy trong một cuộc tấn công MITM và đánh cắp dữ liệu của người dùng bằng cách lừa họ cung cấp thông tin đăng nhập trên các trang web giả mạo. Vụ vi phạm này cuối cùng đã ảnh hưởng đến khoảng 300.000 tài khoản Gmail của người dùng Iran và khiến DigiNotar phải tuyên bố phá sản.
2. Tấn công SQL injection cổ điển
Giả sử bạn đang chuẩn bị cho kỳ nghỉ và muốn mua một chiếc váy Hawaii. Bạn mở trình duyệt web và gõ “váy Hawaii” vào thanh tìm kiếm. Nếu thanh tìm kiếm bị nhiễm mã độc, nó vẫn sẽ hiển thị danh sách các mẫu váy Hawaii, nhưng sẽ lợi dụng câu hỏi của bạn để thu thập thông tin cá nhân. ?
Trong một cuộc tấn công mạng được gọi là "SQL injection", hacker sử dụng một đoạn mã SQL để thay đổi cơ sở dữ liệu và truy cập vào những thông tin có thể rất quan trọng. Do hình thức tấn công này có thể được áp dụng cho bất kỳ ứng dụng web hoặc trang web nào sử dụng cơ sở dữ liệu dựa trên SQL, nên đây là một trong những loại tấn công phổ biến và nguy hiểm nhất.
Ví dụ về một cuộc tấn công SQL
Một số nạn nhân của loại tấn công mạng này bao gồm Sony Pictures, Target, LinkedIn và Epic Games. Vụ việc của Cisco vào năm 2018 là một trong những vụ tấn công được biết đến rộng rãi nhất. Họ đã phát hiện ra lỗ hổng SQL injection trong Cisco Prime License Manager.
Các kẻ tấn công đã có thể truy cập shell vào các hệ thống nơi triển khai hệ thống quản lý giấy phép. Nhưng đừng lo lắng. Kể từ đó, Cisco đã khắc phục được vấn đề này.
Mặc dù lỗ hổng bảo mật này đã tồn tại đủ lâu để được coi là “đủ tuổi uống rượu”, chúng ta vẫn chưa thể loại bỏ nó hoàn toàn. Nó được xem là một trong những mối đe dọa mạng lâu đời nhất, nhưng vẫn gây ra không ít rắc rối.
3. Sự gia tăng của phần mềm độc hại
Mọi chuyện đều vui vẻ cho đến khi bạn vô tình tải xuống phần mềm độc hại và vô tình giúp các hacker chiếm đoạt toàn bộ dữ liệu cá nhân của bạn. Phần mềm độc hại là thuật ngữ chung chỉ tất cả các tệp hoặc chương trình gây hại, bao gồm sâu máy tính, trojan, virus và ransomware.
Đến năm 2021, 68,5% doanh nghiệp đã phải đối mặt với các cuộc tấn công bằng phần mềm độc hại. Các báo cáo cho thấy sự gia tăng này có liên quan đến sự bùng phát của đại dịch COVID-19.
Ngoài ra, các tội phạm đã chuyển hướng từ các chiến dịch ransomware tự động hóa tập trung vào quy mô sang các vụ tống tiền có mục tiêu cụ thể nhắm vào các doanh nghiệp đã có vị thế vững chắc. Do sự thay đổi này, ransomware trở nên sinh lời hơn, cuối cùng thu hút sự chú ý của các băng nhóm tội phạm.
Việc sử dụng ngày càng nhiều kỹ thuật tống tiền mới này đã khiến tình trạng bùng phát ransomware trở nên trầm trọng hơn.
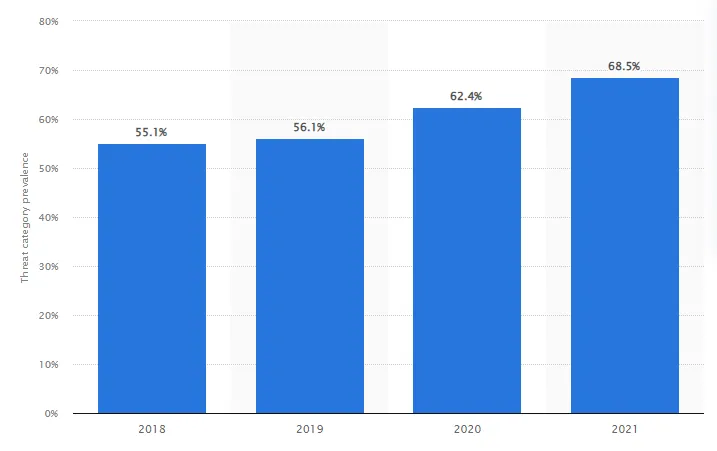
Ví dụ về một cuộc tấn công bằng phần mềm độc hại
Một trong những cuộc tấn công nổi tiếng nhất là cuộc tấn công bằng phần mềm tống tiền WannaCry, kết quả là nó đã lây nhiễm hơn 230.000 máy tính chỉ trong một ngày và gây thiệt hại lên tới 4 tỷ USD.
4. Các kỹ thuật lừa đảo tinh vi
Lừa đảo qua email (phishing) là một hình thức công trình xã hội, trong đó kẻ tấn công gửi một tin nhắn giả mạo nhằm lừa người nhận tiết lộ thông tin cá nhân hoặc cài đặt phần mềm độc hại vào hệ thống của nạn nhân.
Ví dụ về một kỹ thuật lừa đảo qua email
Thật không may, Ubiquiti Networks đã phải hứng chịu một cuộc tấn công lừa đảo vào năm 2015, gây thiệt hại cho kinh doanh này 46,7 triệu USD. Kẻ tấn công đã giả mạo quyền hạn của giám đốc tài chính công ty để thực hiện một loạt giao dịch chuyển khoản nhằm hoàn tất một thương vụ mua lại bí mật.
Kẻ tấn công đã giả danh là Giám đốc điều hành (CEO) và luật sư của công ty. Trong kỳ 17 ngày, công ty đã thực hiện 14 thanh toán đến các tài khoản tại Ba Lan, Hungary, Trung Quốc và Nga.
Ubiquiti lần đầu tiên phát hiện ra vấn đề này sau khi nhận được cảnh báo từ FBI rằng tài khoản ngân hàng của công ty tại Hồng Kông có thể đã trở thành mục tiêu của một vụ lừa đảo. Điều này đã giúp kinh doanh kịp thời dừng tất cả các giao dịch chuyển khoản sắp diễn ra và nỗ lực hết sức để thu hồi lại càng nhiều càng tốt số tiền 46,7 triệu USD – tương đương khoảng 10% tổng số tiền mặt của công ty – đã bị chiếm đoạt.
5. Các cuộc tấn công từ chối dịch vụ (DoS) diễn ra thường xuyên
Loại tấn công mạng này có thể khiến mạng bị ngừng hoạt động và người dùng không thể truy cập được. Các hacker có thể có mục tiêu chính trị hoặc xã hội, ví dụ như phát động một chiến dịch chống lại một công ty mà họ không ưa thích các hoạt động của công ty đó.
Đôi khi, các hacker thực hiện các cuộc tấn công DDoS chỉ để giải trí và khoe khoang về những kỹ thuật mới nhất mà họ đã phát triển để làm sập hệ thống.
Ví dụ về một cuộc tấn công từ chối dịch vụ (DoS)
Vào tháng 2 năm 2020, Amazon Web Services (AWS) đã trở thành mục tiêu của một cuộc tấn công DDoS quy mô lớn. Đây là cuộc tấn công DDoS nghiêm trọng nhất trong lịch sử gần đây và nó đã sử dụng một phương pháp gọi là phản xạ CLDAP (Connectionless Lightweight Directory Access Protocol) để nhắm vào một khách hàng AWS không được nêu tên.
Lượng dữ liệu được gửi đến địa chỉ IP của nạn nhân tăng lên từ 56 đến 70 lần nhờ kỹ thuật này, vốn phụ thuộc vào các máy chủ CLDAP của bên thứ ba có lỗ hổng. Cuộc tấn công đạt đỉnh điểm với tốc độ đáng kinh ngạc là 2,3 gigabyte mỗi giây trong vòng ba ngày.
10 cách đối phó với các mối đe dọa an ninh mạng
Các hacker ngày càng trở nên sáng tạo hơn và khiến chúng ta phải lo lắng.
Để giúp bạn chống lại những mối đe dọa này, dưới đây là mười cách giúp bảo vệ và phòng ngừa kinh doanh của bạn trước các mối đe dọa mạng tiềm ẩn.
1. Chọn một công cụ quản lý dự án và dịch vụ lưu trữ đám mây bảo mật
Các công cụ quản lý dự án hiện nay là những công cụ không thể thiếu, đặc biệt là để theo dõi tiến độ dự án và cải thiện giao tiếp trong nhóm. Tuy nhiên, không phải mọi công cụ làm việc hiện có đều có tính bảo mật cao.
Khi chúng tôi nói *bảo mật, chúng tôi muốn nói đến một nền tảng có các biện pháp ủy quyền phù hợp để giảm thiểu rò rỉ thông tin.
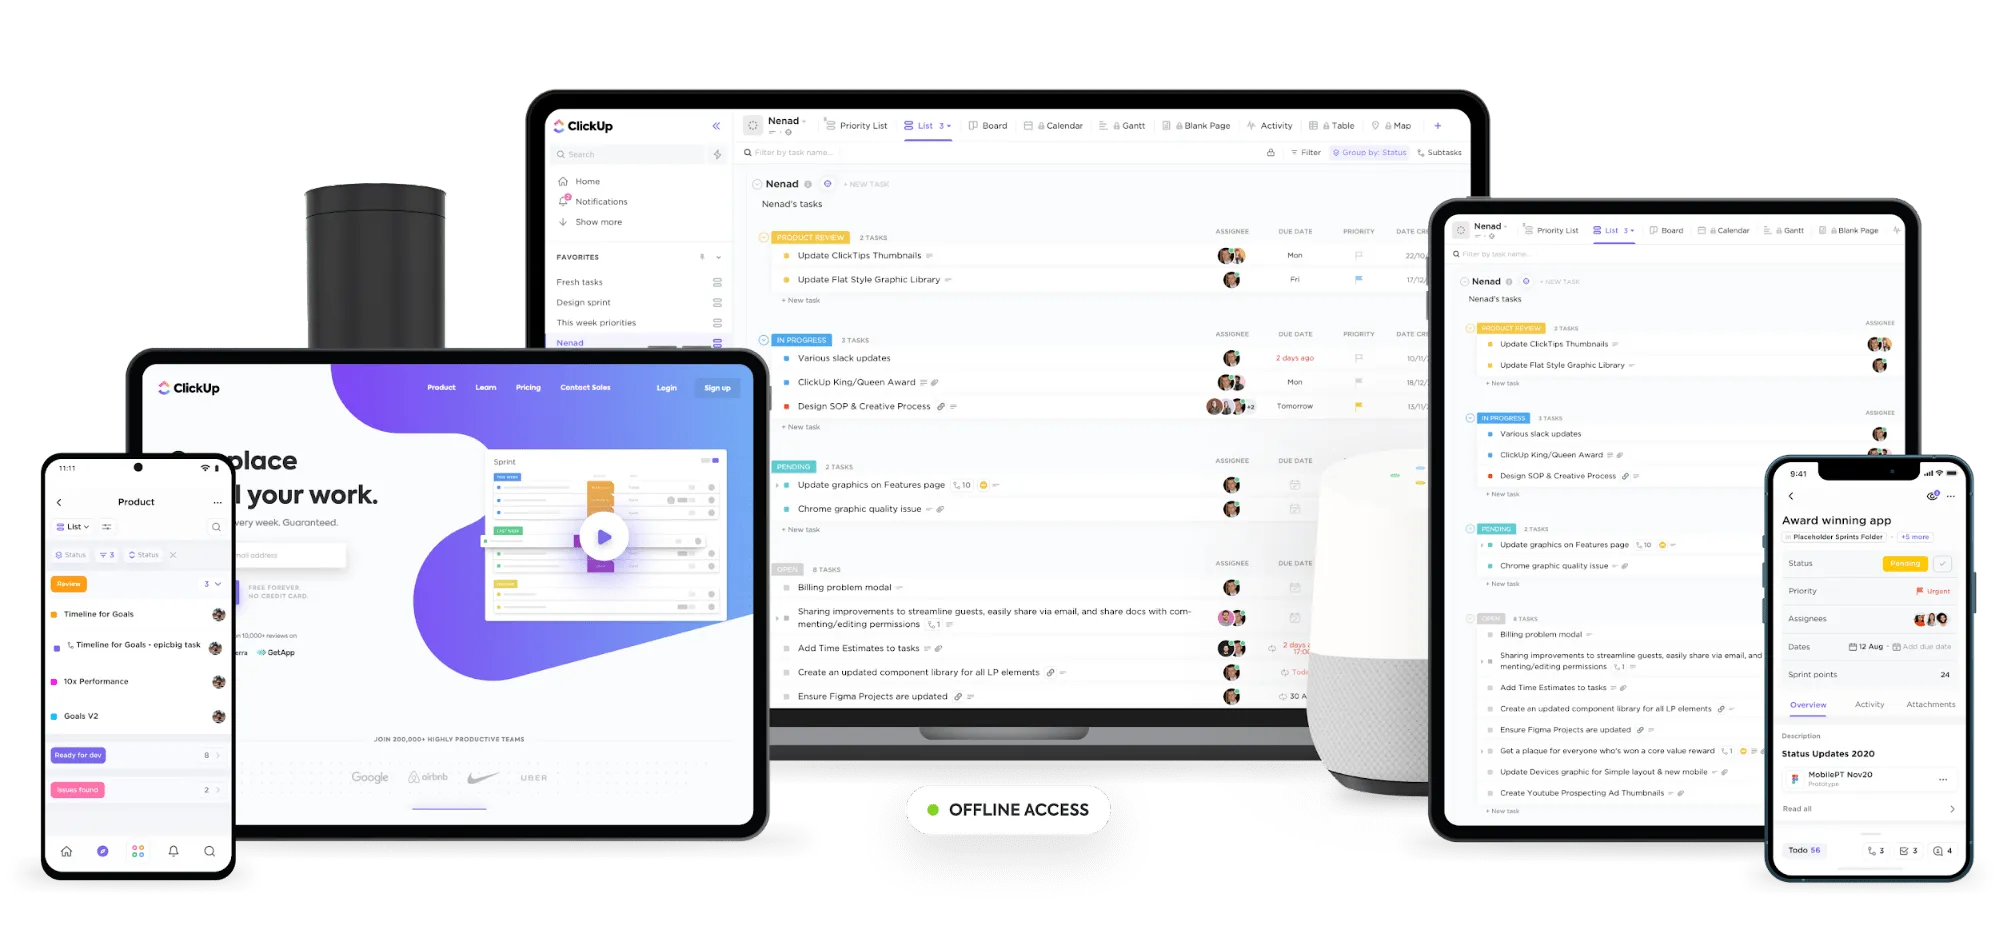
ClickUp là một trong những công cụ cộng tác an toàn nhất hiện nay. Công cụ này không chỉ cung cấp một môi trường bảo mật mà còn chú trọng đến hiệu suất ứng dụng và trải nghiệm người dùng tổng thể.
Trên thực tế, ClickUp đã liên tục đạt được các chứng nhận tuân thủ SOC 2, ISO 27001, ISO 27017 và ISO 27018. Những chứng nhận ISO này chứng minh cam kết của ClickUp trong việc bảo vệ dữ liệu khách hàng cũng như sự sẵn sàng hỗ trợ khách hàng thuộc mọi kích thước trên toàn thế giới.
Hãy xem qua các tính năng bảo mật của nó:
- Xác thực hai yếu tố giúp bảo vệ không gian làm việc của bạn khỏi các truy cập trái phép.
- Tất cả các cuộc hội thoại trên ứng dụng trực tuyến ClickUp đều được bảo vệ bằng mã hóa SSL 256-bit
- Quyền truy cập tùy chỉnh để cấp cho mỗi thành viên trong nhóm một bộ quyền truy cập riêng, giúp họ chỉ xem được những thông tin cần thiết
- Kiểm soát ai có thể xem nội dung nào và ai được thêm vào Không gian Làm việc của bạn nhờ tính năng bảo mật của Spaces, thư mục và Danh sách công việc
Bạn cũng cần một dịch vụ đám mây để lưu trữ dữ liệu quan trọng tại một địa điểm tập trung có độ bảo mật cao, nơi nhóm an ninh mạng của bạn có thể giám sát.
Internxt là một nền tảng lưu trữ đám mây phi tập trung tích hợp chia sẻ tệp ngang hàng (peer-to-peer), công nghệ blockchain và mã hóa đầu cuối. Các tệp của bạn được lưu trữ dưới dạng các phần nhỏ phân tán trên các máy chủ đặt tại nhiều địa điểm khác nhau, giúp đảm bảo tính riêng tư và bảo mật cao hơn.
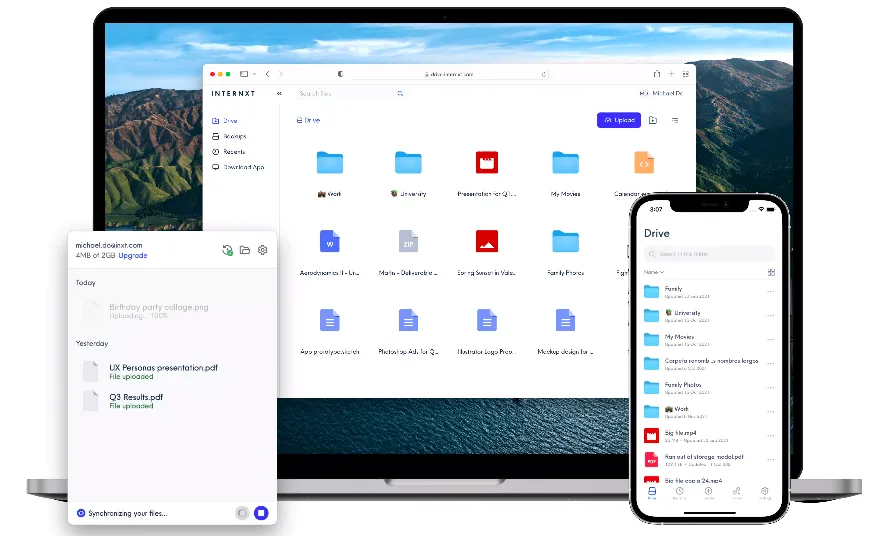
Dưới đây là các tính năng của nó:
- Các liên kết được mã hóa từ đầu đến cuối giúp việc chia sẻ tệp trở nên an toàn, riêng tư và đơn giản
- Sử dụng token để thanh toán cho các dịch vụ lưu trữ đám mây và điện toán đám mây. Khách hàng cũng có thể nhận được các ưu đãi giảm giá và quà tặng miễn phí khi sử dụng token
- Các tệp tin bạn tải lên sẽ được mã hóa ở phía khách hàng trước khi được chia thành các phần nhỏ. Chỉ bạn mới có quyền truy cập vào khóa mã hóa, cho phép bạn khôi phục dữ liệu đã được chia nhỏ.
Khi loại dịch vụ đám mây này kết hợp với một ứng dụng quản lý như ClickUp, không chỉ tính bảo mật của dự án mà cả năng suất làm việc và sự hợp tác trong nhóm đều được đảm bảo.
Kết hợp lại, Internxt và ClickUp chính là Area 51 của bạn! ?
2. Đáp ứng các yêu cầu về bảo mật thông tin ngay từ khi bắt đầu dự án
Nếu bạn muốn đảm bảo dự án sẽ thành công, bạn phải nỗ lực xác định các yêu cầu về bảo mật thông tin ngay từ đầu, và sau đó đảm bảo rằng các quy trình phù hợp đã được thiết lập.
Nếu các yêu cầu về bảo mật không được xem xét kịp thời ngay từ giai đoạn đầu của chu kỳ dự án, chúng có thể gây ảnh hưởng đáng kể đến các cột mốc và phạm vi dự án khi chúng thực sự xuất hiện. Và tin chúng tôi đi, chúng chắc chắn sẽ xuất hiện!
Đảm bảo rằng bảo mật thông tin được coi là một vấn đề cần quan tâm liên tục và được quản lý phù hợp trong suốt chu kỳ dự án.
3. Tuyển dụng các chuyên gia chuyên về bảo mật mạng
Cải thiện quy trình dự án bằng cách bổ sung các vai trò bảo mật vào dự án và phân công trách nhiệm.
Một nhóm bảo mật có kiến thức và kinh nghiệm là một tài sản quý giá. Họ có thể tư vấn cho bạn về cách các yêu cầu bảo mật ảnh hưởng đến kế hoạch dự án và nguồn lực, cũng như loại hình giám sát nào bạn cần.
Quản lý Bảo mật và Chuyên viên Phân tích Bảo mật hiện là hai trong số những vị trí được săn đón nhất trong lĩnh vực bảo mật mạng.
Các chuyên viên phân tích bảo mật có nhiệm vụ ngăn chặn các vụ vi phạm và khắc phục hậu quả do các cuộc tấn công trước đó gây ra. Trong khi đó, các quản lý bảo mật chịu trách nhiệm xây dựng các kế hoạch bảo mật và triển khai các chính sách nhằm bảo vệ thông tin nhạy cảm.
4. Sử dụng phần mềm diệt virus và công nghệ VPN
Sử dụng các mạng riêng tư ảo (VPN) đáng tin cậy để bảo vệ máy tính và điện thoại thông minh của bạn. Chúng giúp bảo vệ danh tính của bạn khỏi các cơ quan chính phủ và tin tặc, đồng thời ẩn địa chỉ IP và dữ liệu của bạn. VPN ngăn chặn tin tặc theo dõi các hoạt động trực tuyến của bạn.
Phần mềm diệt virus cũng là yếu tố không thể thiếu. Phần mềm này là một bộ các chương trình được thiết kế để phát hiện và ngăn chặn các loại virus máy tính như phần mềm quảng cáo (adware), trojan, sâu máy tính (worms), v.v.
Với cả hai biện pháp bảo vệ này, những kẻ đánh cắp dữ liệu sẽ thấy bạn ít hấp dẫn hơn rất nhiều.
Tất nhiên, tôi không khẳng định rằng những biện pháp này sẽ bảo vệ bạn khỏi mọi tổn hại hay nguy hiểm, nhưng chắc chắn chúng sẽ giúp ích rất nhiều.
VPN sẽ mang đến cho bạn những "siêu năng lực" không thể bị theo dõi. ?
5. Bảo mật quyền truy cập của bên thứ ba và nhà cung cấp
Các rủi ro liên quan đến nhà cung cấp bên thứ ba được chia thành ba loại: rủi ro vận hành, rủi ro giao dịch và rủi ro tuân thủ/quy định.
Dưới đây là một số cách bạn có thể bảo vệ công ty khỏi các nguy cơ và rủi ro từ bên thứ ba:
- Hãy dành thêm thời gian để tìm hiểu kỹ về nhà cung cấp bên thứ ba. Điều này có thể giúp doanh nghiệp của bạn tránh được những rủi ro trong tương lai.
- Ghi chép lại mọi tình huống có thể ảnh hưởng đến các nhà cung cấp của bạn
- Việc giám sát các nhà thầu bên thứ ba cần bao gồm các vấn đề liên quan đến rò rỉ dữ liệu. Dữ liệu của một tổ chức có thể bị rò rỉ do các thiết bị được cấu hình sai hoặc các chiến dịch tấn công có mục tiêu
6. Chọn các nguồn tin đáng tin cậy
Việc chỉ sử dụng các nguồn đã được xác minh và đáng tin cậy là một trong những cách để đối phó với các mối đe dọa mạng. Điều này có nghĩa là kết nối với các nhà cung cấp dịch vụ và sản phẩm đáng tin cậy, đồng thời chỉ sử dụng các phương thức thanh toán và trang web đáng tin cậy.
Hãy nhớ rằng nếu điều gì đó có vẻ quá tốt để là sự thật, thì rất có thể nó không phải là sự thật, và nếu điều gì đó khiến bạn cảm thấy không ổn, thì rất có thể nó không ổn. ?
Có một số cách để bạn có thể kiểm tra xem một nguồn thông tin có đáng tin cậy hay không.
- Tên miền: Hãy chú ý đến ba ký tự nằm sau tên miền của trang web, chẳng hạn như “. edu,” “. gov,” “. org,” và “. com”. Các trang web kết thúc bằng . edu và . gov thường đáng tin cậy
- Nguồn: Bài viết hoặc nghiên cứu này có danh sách tác giả không? Nếu có, họ có cung cấp trích dẫn hoặc liên kết đến các nguồn đáng tin cậy hay chỉ đơn thuần trình bày quan điểm cá nhân mà không đưa ra bất kỳ bằng chứng nào để chứng minh? Họ có cung cấp sơ yếu lý lịch không?
- Thông tin bổ sung: Hãy thử sử dụng các trang web đáng tin cậy khác để kiểm tra tính toàn vẹn và độ chính xác của thông tin bạn tìm thấy. Nếu bạn phát hiện một trang web đáng tin cậy nào đó đưa ra thông tin trái ngược với nguồn thông tin chính của bạn, có thể cần phải tiến hành nghiên cứu thêm.
7. Chọn các nguồn tin đáng tin cậy
Ngoài các cuộc tấn công mạng trực tuyến, còn có những mối đe dọa bảo mật dữ liệu có thể lây lan từ máy tính này sang máy tính khác. Chúng có thể theo dõi máy tính xách tay và xâm nhập mà bạn không hề hay biết. Những loại sâu máy tính và mã độc Trojan này để lại dấu vết rõ ràng trong các trường hợp này.
Việc cài đặt tường lửa là rất quan trọng đối với an ninh dữ liệu. Tường lửa bảo vệ mạng của bạn bằng cách kiểm soát lưu lượng truy cập internet. Nó bảo vệ máy tính hoặc mạng của bạn khỏi tin tặc hoặc lưu lượng truy cập mạng không cần thiết, đồng thời tạo ra một vành đai bảo mật xung quanh máy tính hoặc mạng của bạn để chặn các dữ liệu đến có khả năng gây nguy hiểm.
Ngoài ra, hệ thống này có thể sàng lọc lưu lượng truy cập đi ra có hại. Việc cần làm là tường lửa giúp giảm thiểu khả năng các thiết bị được bảo vệ bởi tường lửa sẽ bị lôi kéo vào một mạng botnet – một mạng lưới lớn gồm các thiết bị kết nối internet bị kẻ tấn công kiểm soát.
Có năm loại tường lửa: tường lửa lọc gói tin, cổng kết nối cấp mạch, cổng kết nối cấp ứng dụng, tường lửa kiểm tra trạng thái và tường lửa thế hệ mới — loại tường lửa tốt nhất cho an ninh mạng là tường lửa cấp ứng dụng. Loại tường lửa này có thể hạn chế truy cập vào các trang web nguy hiểm và ngăn chặn rò rỉ dữ liệu nhạy cảm.
8. Triển khai kiểm tra an ninh mạng
Bạn nên xem xét việc triển khai các cuộc kiểm tra an ninh mạng và rà soát kỹ lưỡng mọi kết nối giữa các hệ thống CNTT với internet. Nếu không kiểm tra các điểm yếu, bất kỳ ai cũng có thể truy cập vào cơ sở dữ liệu hoặc hạ tầng mạng và gây ra hậu quả nghiêm trọng nếu có đủ thời gian.
Bạn cũng nên đánh giá hành vi của nhân viên và các quy trình chung trong suốt giai đoạn quản lý dự án. Kiểm tra cách cấp quyền truy cập vào tài sản kinh doanh và thiết lập các quy tắc để bảo vệ dữ liệu bí mật một cách an toàn nhất có thể.
9. Áp dụng quản lý mật khẩu và xác thực đa yếu tố
Một mật khẩu bị lộ sẽ cho phép tin tặc hoặc tội phạm mạng xâm nhập vào hệ thống và đánh cắp dữ liệu.
Mật khẩu sẽ khó đoán hơn nếu có ít nhất mười ký tự; kết hợp các ký tự này với số, ký hiệu hoặc chữ hoa và chữ thường, và bạn sẽ có một mật khẩu an toàn.
Hãy nhớ luôn kiểm tra mức độ phức tạp của mật khẩu trước khi sử dụng!
Ngoài ra, hãy kích hoạt xác thực đa yếu tố. Mặc dù xác thực đa yếu tố nên được áp dụng thường xuyên, nhưng điều này đặc biệt quan trọng khi đối tác bên thứ ba của bạn tham gia công việc từ xa và truy cập mạng bằng các thiết bị không xác định.
Để giảm thiểu việc đánh cắp thông tin đăng nhập, mỗi người dùng cần có thông tin đăng nhập riêng biệt. Không nên chuyển giao thông tin đăng nhập cho người thay thế một nhân viên cũ. Thay vì sử dụng tin nhắn SMS hoặc email, hãy cân nhắc áp dụng yếu tố xác thực thứ hai hoặc thứ ba mà công ty có thể quản lý, chẳng hạn như thẻ nhận dạng tần số vô tuyến (RFID) hoặc sinh trắc học. Khi mối quan hệ kinh doanh kết thúc, hãy luôn đóng tài khoản.
10. Cập nhật phần mềm thường xuyên
Việc cập nhật phần mềm thường xuyên sẽ giúp bảo vệ khỏi các lỗ hổng bảo mật, cải thiện hiệu suất và cung cấp quyền truy cập vào các tính năng mới nhất cùng các bản sửa lỗi.
Việc quét thường xuyên để phát hiện các mối đe dọa tiềm ẩn cũng rất quan trọng nhằm xác định bất kỳ hoạt động độc hại hoặc hành vi đáng ngờ nào trên hệ thống của bạn. Việc luôn cập nhật phần mềm là điều cần thiết để giảm thiểu nguy cơ trở thành nạn nhân của các cuộc tấn công độc hại.
Xem thêm: Các mẫu tài liệu quản lý rủi ro
Tăng cường bảo mật trực tuyến với các công cụ an toàn
Để đối phó với các mối đe dọa mạng và lỗ hổng trực tuyến, việc lựa chọn một công cụ quản lý dự án đã được chứng minh là an toàn và bảo mật là vô cùng quan trọng. Nếu bạn không tin tưởng vào công cụ công việc hiện tại của mình, thì đã đến lúc cần thay đổi. Hãy tích hợp các biện pháp an ninh mạng mạnh mẽ và lưu trữ dữ liệu an toàn vào mọi khía cạnh của dự án tiếp theo của bạn — ClickUp và Internxt có thể hỗ trợ bạn trong việc này ? ?
Tác giả khách mời:
Mia Naumoska là Giám đốc Tiếp thị (CMO) tại Internxt, một dịch vụ lưu trữ đám mây zero-knowledge dựa trên các tiêu chuẩn bảo mật và quyền riêng tư hàng đầu.