
การบริหารโครงการมาพร้อมกับความรับผิดชอบมากมาย กำหนดเวลาที่เคร่งครัด การทำงานจนดึก และกาแฟจำนวนมาก
โชคดีที่คุณสามารถรักษาความได้เปรียบในการแข่งขันได้ด้วยความช่วยเหลือเล็กน้อยจากเพื่อนคู่ใจของคุณ:ซอฟต์แวร์บริหารจัดการโครงการ
เมื่อพิจารณาถึงจุดนี้ การสื่อสารไม่เคยง่าย สะดวก หรือรวดเร็วเท่านี้มาก่อน ซึ่งนำไปสู่ทีมที่มีประสิทธิภาพและประสบความสำเร็จมากยิ่งขึ้น
การบริหารโครงการแบบระยะไกลช่วยให้ผู้จัดการโครงการสามารถเชื่อมต่อทีมแบบไฮบริดและรับรองว่าทุกคนทำงานร่วมกันเพื่อบรรลุเป้าหมายของโครงการ ในด้านนี้ การบริหารโครงการแบบระยะไกลไม่ต่างจากการบริหารโครงการอื่น ๆ เลย ยกเว้นว่าโครงการดังกล่าวดำเนินการแบบระยะไกล
นอกจากนี้ การบริหารจัดการและดำเนินงานทีมทำงานจากระยะไกลยังก่อให้เกิดปัญหาที่ละเอียดอ่อน: ความเสี่ยงจากอาชญากรรมไซเบอร์ที่เพิ่มขึ้น
ด้วยเหตุนี้ มาดูกันเลยว่า 5 ภัยคุกคามด้านความปลอดภัยไซเบอร์ที่ใหญ่ที่สุดที่ผู้จัดการโครงการต้องเผชิญในปัจจุบัน และ 10 วิธีในการรับมือกับภัยคุกคามเหล่านี้!
5 ภัยคุกคามด้านความปลอดภัยไซเบอร์ที่ใหญ่ที่สุด
ความปลอดภัยทางไซเบอร์สามารถเป็นปัจจัยที่นำพาธุรกิจสู่ความสำเร็จหรือความล้มเหลวได้
บริษัทดำเนินงานบนพื้นฐานของข้อมูล และข้อมูลคือสินทรัพย์ที่มีค่าที่สุดของบริษัท อย่างไรก็ตาม ในโลกดิจิทัลปัจจุบัน ข้อมูลกลายเป็นสิ่งที่เปราะบางต่อการโจมตีทางไซเบอร์มากขึ้น และด้วยรูปแบบการทำงานแบบไฮบริดและทำงานจากระยะไกล ความเปราะบางนั้นยิ่งเพิ่มขึ้นไปอีก
การเพิ่มขึ้นของกรณีการรั่วไหลข้อมูลและการแฮ็กสามารถอธิบายได้จากความขาดแคลนในการปกป้องข้อมูล ผลกระทบจากโรคระบาดระดับโลก และความซับซ้อนที่เพิ่มขึ้นของวิธีการโจมตี ปัจจุบัน ธุรกิจต่าง ๆ ตระหนักถึงปัญหาที่การรั่วไหลข้อมูลอาจก่อให้เกิดได้มากกว่าที่เคยเป็นมา
หนึ่งในกรณีการรั่วไหลข้อมูลที่เปิดทางให้มีการออกกฎหมายใหม่ของสหภาพยุโรปคือกรณี Wonga Loans บริษัทให้กู้เงินแบบวันจ่ายนี้เคยประสบกับการรั่วไหลข้อมูลอย่างรุนแรงในปี 2017 ซึ่งทำให้ข้อมูลบัญชีธนาคารของลูกค้า 250,000 รายถูกเปิดเผย
ต่อไปนี้คือ ภัยคุกคามทางไซเบอร์ที่สำคัญที่สุดที่คุณควรรู้ และเคล็ดลับในการป้องกันภัยคุกคามเหล่านี้
1. Man in the middle
ลองนึกถึงสถานการณ์นี้: คุณและเพื่อนร่วมงานกำลังสนทนาผ่านแพลตฟอร์มที่ปลอดภัย แต่มีใครบางคนกำลังแอบฟังการสนทนาของคุณ และส่งข้อความปลอมจากคุณไปยังเพื่อนร่วมงานของคุณ โอ้โห!
แนวคิดเบื้องหลังเรื่องนี้คือว่า แฮกเกอร์จะเข้าถึงข้อมูลส่วนตัวและข้อมูลที่ละเอียดอ่อน แล้วทำการปรับเปลี่ยนข้อความ
สิ่งนี้อาจเกิดขึ้นได้หากคุณใช้เครือข่าย Wi-Fi สาธารณะที่ไม่ปลอดภัย เมื่อแฮกเกอร์อยู่ในสถานที่ที่ไม่ปลอดภัย พวกเขาจะสามารถเข้าถึงระบบและส่งมัลแวร์เพื่อค้นหาข้อมูลสำคัญ นอกจากนี้ พวกเขายังสามารถปลอมตัวเป็นลูกค้า พันธมิตรทางธุรกิจ หรือใครก็ได้จริงๆ
ตัวอย่างการโจมตีแบบ man-in-the-middle
เมื่อเร็วๆ นี้ ผู้ก่อการร้ายได้มาซึ่งใบรับรอง 500 ใบสำหรับเว็บไซต์ต่างๆ เช่น Google, Skype และเว็บไซต์ชื่อดังอื่นๆ โดยอาศัยการแฮ็กเว็บไซต์ DigiNotar ซึ่งเป็นผู้จดทะเบียนโดเมนในเนเธอร์แลนด์ ด้วยการนำใบรับรองเหล่านี้มาใช้ ผู้โจมตีได้ปลอมตัวเป็นเว็บไซต์ที่น่าเชื่อถือในการโจมตีแบบ MITM (Man-in-the-Middle) และขโมยข้อมูลผู้ใช้โดยการหลอกให้ผู้ใช้กรอกข้อมูลรับรองบนเว็บไซต์ปลอม การละเมิดความปลอดภัยครั้งนี้ส่งผลให้บัญชี Gmail ของชาวอิหร่านประมาณ 300,000 บัญชีได้รับผลกระทบ และ DigiNotar ต้องประกาศล้มละลาย
2. SQL injection แบบคลาสสิก
สมมติว่าคุณกำลังเตรียมตัวไปเที่ยวในช่วงวันหยุดและต้องการซื้อชุดฮาวาย คุณเปิดเว็บเบราว์เซอร์และพิมพ์ “ชุดฮาวาย” ลงในช่องค้นหา หากช่องค้นหานั้นถูกติดเชื้อจากการแทรกโค้ดอันตราย มันจะยังคงแสดงรายชื่อชุดฮาวายให้คุณ แต่จะใช้คำค้นหาของคุณเพื่อค้นหาข้อมูลส่วนตัวของคุณ ?
แฮกเกอร์ใช้โค้ด SQL เพื่อเปลี่ยนแปลงฐานข้อมูลและเข้าถึงข้อมูลสำคัญที่อาจมีอยู่ในระหว่างการโจมตีทางไซเบอร์ที่เรียกว่า SQL injection เนื่องจากวิธีการนี้สามารถใช้ได้กับแอปพลิเคชันเว็บหรือเว็บไซต์ใดก็ตามที่ใช้ฐานข้อมูลแบบ SQL จึงถือเป็นหนึ่งในรูปแบบการโจมตีที่พบบ่อยและอันตรายที่สุด
ตัวอย่างการโจมตีแบบ SQL
เหยื่อบางรายของการโจมตีทางไซเบอร์ประเภทนี้ ได้แก่ Sony Pictures, Target, LinkedIn และ Epic Games กรณีของ Cisco ในปี 2018 เป็นหนึ่งในกรณีการโจมตีที่ได้รับการรู้จักอย่างกว้างขวางที่สุด โดยพวกเขาได้ค้นพบจุดอ่อน SQL injection ใน Cisco Prime License Manager
ผู้โจมตีสามารถเข้าถึงระบบด้วยสิทธิ์ shell ในระบบที่ติดตั้งระบบจัดการใบอนุญาต แต่ไม่ต้องกังวล เพราะตั้งแต่นั้นมา Cisco ได้แก้ไขปัญหานี้เรียบร้อยแล้ว
แม้ว่าช่องโหว่นี้จะมีอายุมากพอที่จะดื่มแอลกอฮอล์ได้แล้ว แต่เรายังไม่สามารถกำจัดมันให้หมดไปได้ มันถูกถือว่าเป็นหนึ่งในภัยคุกคามทางไซเบอร์ที่เก่าแก่ที่สุด แต่ถึงกระนั้น มันก็ยังคงก่อให้เกิดปัญหามากมายเช่นเดิม
3. การเติบโตของมัลแวร์
ทุกอย่างดูสนุกและน่าตื่นเต้นจนกระทั่งคุณดาวน์โหลดมัลแวร์และช่วยให้แฮกเกอร์เข้าถึงข้อมูลส่วนตัวของคุณทั้งหมด มัลแวร์คือคำที่รวมทุกไฟล์หรือโปรแกรมที่ก่อให้เกิดความเสียหาย ซึ่งรวมถึงเวิร์ม โทรจัน ไวรัส และแรนซัมแวร์
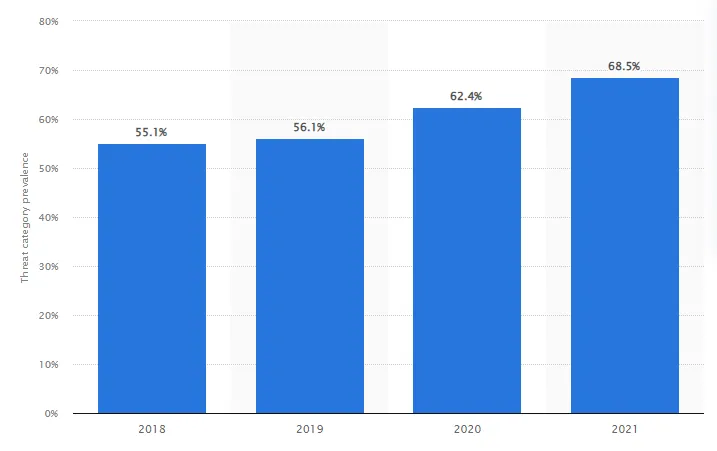
จนถึงปี 2021 มีบริษัทถึง68.5%ที่ถูกโจมตีด้วยมัลแวร์ รายงานชี้ให้เห็นว่าความเพิ่มขึ้นนี้เกี่ยวข้องกับการแพร่ระบาดของ COVID-19
นอกจากนี้ ผู้ก่ออาชญากรรมได้เปลี่ยนจากแคมเปญแรนซัมแวร์อัตโนมัติที่เน้นการโจมตีในวงกว้าง ไปสู่การขู่กรรโชกแบบเจาะจงเป้าหมายต่อธุรกิจที่มีชื่อเสียงและมั่นคงมากขึ้น ด้วยความเปลี่ยนแปลงนี้ แรนซัมแวร์จึงกลายเป็นช่องทางที่สร้างผลกำไรได้มากขึ้น จนในที่สุดก็ดึงดูดความสนใจของกลุ่มอาชญากรรม
การใช้เทคนิคการขู่กรรโชกแบบใหม่นี้ที่เพิ่มมากขึ้น ได้ทำให้การแพร่ระบาดของแรนซัมแวร์รุนแรงขึ้น
ตัวอย่างการโจมตีด้วยมัลแวร์
หนึ่งในโจมตีที่มีชื่อเสียงที่สุดคือการโจมตีด้วยแรนซัมแวร์ WannaCryซึ่งสามารถติดเชื้อคอมพิวเตอร์ได้มากกว่า 230,000 เครื่องภายในหนึ่งวัน และก่อให้เกิดความสูญเสียมูลค่า 4 พันล้านดอลลาร์
4. เทคนิคฟิชชิ่งที่ซับซ้อน
การฟิชชิ่ง (Phishing) เป็นรูปแบบหนึ่งของวิศวกรรมสังคม (Social Engineering) ที่ผู้โจมตีส่งข้อความปลอมเพื่อหลอกล่อให้เหยื่อเปิดเผยข้อมูลส่วนตัวหรือติดตั้งซอฟต์แวร์ที่เป็นอันตรายลงในระบบของเหยื่อ
ตัวอย่างเทคนิคฟิชชิ่ง
น่าเสียดายที่ Ubiquiti Networks ได้ตกเป็นเหยื่อของการโจมตีแบบฟิชชิ่งในปี 2015 ซึ่งทำให้บริษัทต้องสูญเสียเงินจำนวน 46.7 ล้านดอลลาร์ ผู้โจมตีได้ปลอมตัวเป็นเจ้าหน้าที่บัญชีหลักของบริษัทเพื่อทำการโอนเงินหลายครั้ง เพื่อปิดการซื้อกิจการลับ
แฮกเกอร์ได้ปลอมตัวเป็น CEO และทนายความของบริษัท บริษัทได้ทำการโอนเงิน 14 ครั้งในช่วงเวลา 17 วัน ไปยังบัญชีในโปแลนด์ ฮังการี จีน และรัสเซีย
Ubiquiti ได้ทราบถึงปัญหานี้เป็นครั้งแรกหลังจากได้รับคำเตือนจาก FBI ว่าบัญชีธนาคารในฮ่องกงของบริษัทอาจตกเป็นเป้าหมายของการฉ้อโกง สิ่งนี้ทำให้บริษัทสามารถหยุดการโอนเงินทั้งหมดที่กำลังจะเกิดขึ้น และพยายามทุกวิถีทางเพื่อเรียกคืนเงินจำนวน $46.7 ล้าน ซึ่งคิดเป็นประมาณ 10% ของเงินสดของบริษัท ที่ถูกขโมยไป
5. การโจมตีแบบปฏิเสธการให้บริการ (Denial-of-Service) ที่เกิดขึ้นบ่อยครั้ง
การโจมตีทางไซเบอร์ประเภทนี้อาจทำให้เครือข่ายหยุดทำงานและทำให้ผู้ใช้ไม่สามารถเข้าถึงได้ ผู้แฮ็กเกอร์อาจมีเป้าหมายทางการเมืองหรือสังคม เช่น การจัดแคมเปญต่อต้านบริษัทที่มีกิจกรรมที่พวกเขาไม่ชอบ
บางครั้ง แฮกเกอร์ใช้การโจมตี DDoS เพียงเพื่อความสนุก และเพื่ออวดเทคนิคใหม่ล่าสุดที่พวกเขาพัฒนาขึ้นเพื่อทำให้ระบบล่ม
ตัวอย่างการโจมตีแบบปฏิเสธการให้บริการ (Denial-of-Service)
ในเดือนกุมภาพันธ์ 2020 Amazon Web Services (AWS) ได้ตกเป็นเป้าหมายของการโจมตี DDoS ขนาดใหญ่ ซึ่งถือเป็นการโจมตี DDoS ที่รุนแรงที่สุดในประวัติศาสตร์สมัยใหม่ โดยผู้โจมตีได้ใช้วิธีการที่เรียกว่า Connectionless Lightweight Directory Access Protocol (CLDAP) reflection เพื่อโจมตีลูกค้า AWS ที่ไม่เปิดเผยชื่อ
ปริมาณข้อมูลที่ส่งไปยังที่อยู่ IP ของเหยื่อเพิ่มขึ้น 56 ถึง 70 เท่า ด้วยเทคนิคนี้ ซึ่งขึ้นอยู่กับเซิร์ฟเวอร์ CLDAP ของฝ่ายที่สามที่มีช่องโหว่ การโจมตีนี้ถึงจุดสูงสุดที่ระดับที่น่าตกใจถึง 2.3 กิกะไบต์ต่อวินาที ในช่วงระยะเวลา 3 วัน
10 วิธีรับมือกับภัยคุกคามด้านความปลอดภัยไซเบอร์
แฮกเกอร์กำลังกลายเป็นผู้สร้างสรรค์มากขึ้นเรื่อยๆ และทำให้เราต้องกังวล
เพื่อช่วยคุณรับมือกับภัยคุกคามเหล่านี้ ต่อไปนี้คือ 10 วิธีที่จะช่วย ป้องกันและปกป้องธุรกิจของคุณจากภัยคุกคามทางไซเบอร์ที่อาจเกิดขึ้น
1. เลือกเครื่องมือจัดการโครงการและบริการเก็บข้อมูลบนคลาวด์ที่ปลอดภัย
เครื่องมือบริหารโครงการเป็นสิ่งจำเป็นในยุคปัจจุบัน โดยเฉพาะอย่างยิ่งสำหรับการติดตามความคืบหน้าของโครงการและปรับปรุงการสื่อสารภายในทีม อย่างไรก็ตาม เครื่องมือทำงานที่มีอยู่ทุกวันนี้ไม่ได้ปลอดภัยทั้งหมด
เมื่อเราพูดถึง ความปลอดภัย เราหมายถึงแพลตฟอร์มที่มีมาตรการการอนุญาตที่เหมาะสม เพื่อลดการรั่วไหลของข้อมูลให้เหลือน้อยที่สุด
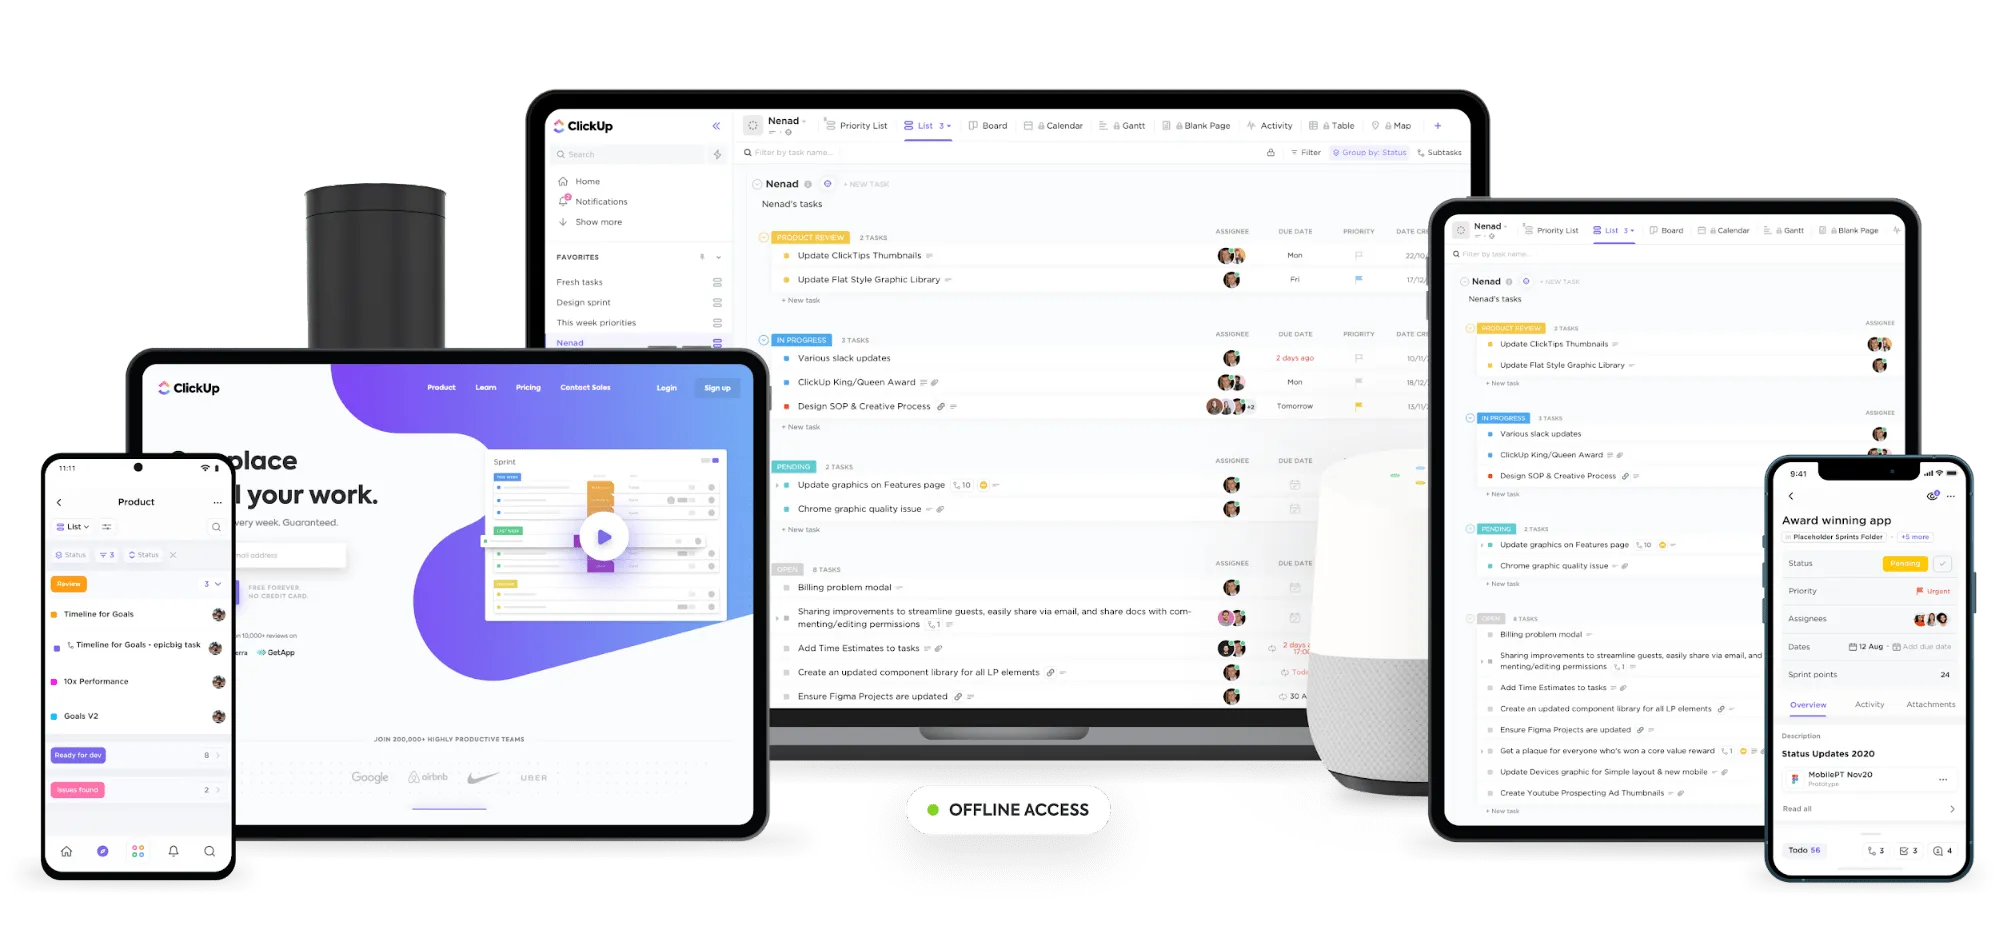
ClickUpเป็นหนึ่งในเครื่องมือการทำงานร่วมกันที่ปลอดภัยที่สุดที่มีอยู่ในปัจจุบัน มันให้สภาพแวดล้อมที่ปลอดภัย พร้อมทั้งคำนึงถึงประสิทธิภาพของแอปพลิเคชันและประสบการณ์ผู้ใช้โดยรวม
ในความเป็นจริง ClickUp ได้ผ่านการรับรองมาตรฐาน SOC 2, ISO 27001, ISO 27017 และ ISO 27018 อย่างต่อเนื่องการรับรองมาตรฐาน ISOเหล่านี้แสดงให้เห็นถึงความมุ่งมั่นของ ClickUp ในการปกป้องข้อมูลลูกค้าอย่างปลอดภัย และความพร้อมในการสนับสนุนลูกค้าทุกขนาดทั่วโลก
มาดูคุณสมบัติด้านความปลอดภัยของระบบนี้:
- การยืนยันตัวตนสองขั้นตอนช่วยปกป้องพื้นที่ทำงานของคุณจากการเข้าถึงโดยไม่ได้รับอนุญาต
- ทุกการสนทนาบนแอปพลิเคชันออนไลน์ ClickUp ได้รับการปกป้องด้วยระบบการเข้ารหัส SSL 256 บิต
- สิทธิ์การเข้าถึงที่ปรับแต่งได้เพื่อให้สมาชิกทีมแต่ละคนมีชุดสิทธิ์การเข้าถึงของตัวเอง ทำให้พวกเขาเห็นข้อมูลเฉพาะที่จำเป็นเท่านั้น
- ควบคุมว่าใครสามารถดูเนื้อหาใดได้ และใครจะถูกเพิ่มเข้าสู่ Workspace ของคุณ ด้วยคุณสมบัติความเป็นส่วนตัวของSpaces, Folders และ Lists
คุณยังจำเป็นต้องมีบริการคลาวด์เพื่อเก็บข้อมูลสำคัญไว้ในสถานที่รวมศูนย์ที่มีความปลอดภัยสูงซึ่งทีมความปลอดภัยไซเบอร์ของคุณสามารถติดตามและตรวจสอบได้
Internxtเป็นแพลตฟอร์มจัดเก็บข้อมูลบนคลาวด์แบบกระจายศูนย์ ที่ผสานการแชร์ไฟล์แบบ peer-to-peer, บล็อกเชนและการเข้ารหัสแบบ end-to-end ไฟล์ของคุณจะถูกจัดเก็บเป็นส่วนๆ ที่กระจายอยู่ตามตำแหน่งเซิร์ฟเวอร์ในหลายประเทศ ทำให้ข้อมูลมีความเป็นส่วนตัวและปลอดภัยยิ่งขึ้น
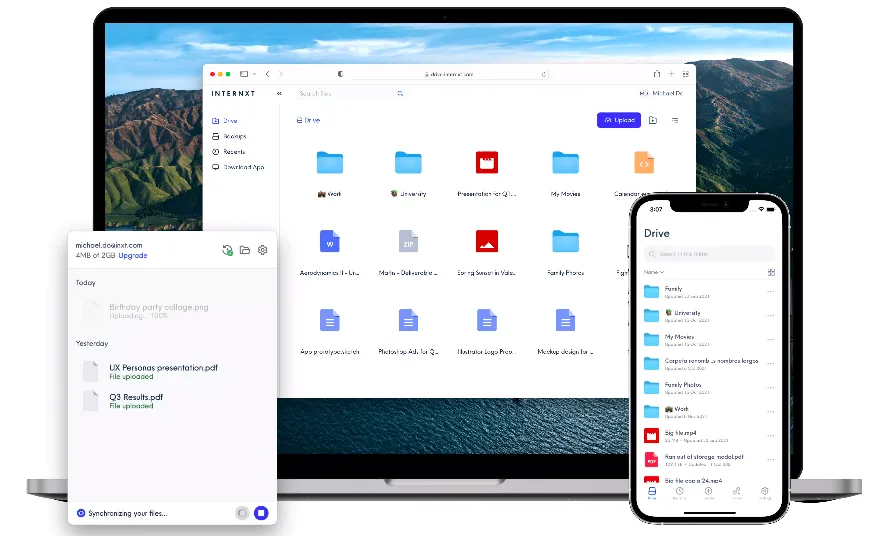
นี่คือคุณสมบัติของหนังสือนี้:
- ลิงก์ที่มีการเข้ารหัสแบบ end-to-end ทำให้การแชร์ไฟล์ปลอดภัย เป็นส่วนตัว และง่ายดาย
- ใช้โทเคนเพื่อชำระค่าบริการพื้นที่เก็บข้อมูลบนคลาวด์และบริการคอมพิวติ้งบนคลาวด์ ลูกค้ายังสามารถรับส่วนลดและสินค้าฟรีได้จากการใช้โทเคน
- ไฟล์ที่คุณอัปโหลดจะถูกเข้ารหัสด้านฝั่งลูกค้าก่อนที่จะถูกแบ่งออกเป็นส่วนเล็กๆ คุณเท่านั้นที่จะมีสิทธิ์เข้าถึงกุญแจเข้ารหัส ซึ่งช่วยให้คุณสามารถกู้คืนข้อมูลที่ถูกแบ่งส่วนได้
เมื่อบริการคลาวด์ประเภทนี้ผสานกับแอปจัดการงานอย่าง ClickUp ความปลอดภัยของโครงการของคุณ รวมถึงประสิทธิภาพการทำงานและการทำงานร่วมกันของทีม จะได้รับการดูแลอย่างครบถ้วน
Internxt และ ClickUp เมื่อรวมกันแล้ว ก็คือ Area 51 ของคุณ! ?
2. จัดการข้อกำหนดด้านความปลอดภัยข้อมูลตั้งแต่ต้นโครงการ
หากต้องการรับประกันว่าโครงการจะประสบความสำเร็จ คุณต้องพยายามกำหนดความต้องการด้านความปลอดภัยข้อมูลตั้งแต่ต้น และจากนั้นต้องมั่นใจว่ากระบวนการที่เหมาะสมได้ถูกจัดตั้งขึ้นแล้ว
หากข้อกำหนดด้านความปลอดภัยไม่ได้รับการพิจารณาตั้งแต่ต้นในวงจรโครงการ เมื่อข้อกำหนดเหล่านี้ปรากฏขึ้น ก็อาจส่งผลกระทบอย่างมีนัยสำคัญต่อจุดสำคัญและขอบเขตของโครงการและเชื่อเราเถอะ มันจะเกิดขึ้นแน่นอน!
ให้แน่ใจว่าความปลอดภัยของข้อมูลได้รับการพิจารณาเป็นประเด็นที่ต้องให้ความสำคัญอย่างต่อเนื่อง และได้รับการจัดการอย่างเหมาะสมตลอดวงจรชีวิตของโครงการ
3. จ้างผู้เชี่ยวชาญด้านความปลอดภัยออนไลน์
ปรับปรุงกระบวนการโครงการของคุณด้วยการเพิ่มบทบาทด้านความปลอดภัยในโครงการและกำหนดความรับผิดชอบ
ทีมความปลอดภัยที่มีความรู้และประสบการณ์เป็นสินทรัพย์ที่มีค่ามาก พวกเขาสามารถให้คำปรึกษาเกี่ยวกับผลกระทบของข้อกำหนดด้านความปลอดภัยต่อการวางแผนโครงการและทรัพยากร รวมถึงประเภทการเฝ้าระวังที่คุณต้องการ
ผู้จัดการด้านความปลอดภัยและนักวิเคราะห์ด้านความปลอดภัย เป็นสองตำแหน่งด้านความปลอดภัยไซเบอร์ที่ได้รับความนิยมมากที่สุดในปัจจุบัน
นักวิเคราะห์ความปลอดภัยมีหน้าที่ป้องกันการละเมิดระบบและแก้ไขความเสียหายที่เกิดจากการโจมตีในอดีต ส่วนผู้จัดการความปลอดภัยมีหน้าที่พัฒนาแผนความปลอดภัยและนำนโยบายมาใช้เพื่อปกป้องข้อมูลสำคัญ
4. ใช้เทคโนโลยีแอนตี้ไวรัสและ VPN
ใช้เครือข่ายส่วนตัวเสมือน (VPN) ที่น่าเชื่อถือเพื่อปกป้องคอมพิวเตอร์และสมาร์ทโฟนของคุณ VPN ช่วยปกป้องข้อมูลส่วนตัวของคุณจากหน่วยงานรัฐบาลและแฮกเกอร์ รวมถึงซ่อนที่อยู่ IP และข้อมูลของคุณ VPN ยังช่วยป้องกันไม่ให้แฮกเกอร์สอดส่องกิจกรรมออนไลน์ของคุณ
ซอฟต์แวร์ป้องกันไวรัสก็มีความสำคัญไม่แพ้กัน ซอฟต์แวร์นี้คือชุดโปรแกรมที่ออกแบบมาเพื่อตรวจจับและป้องกันไวรัสคอมพิวเตอร์ เช่น แอดแวร์ โทรจัน เวิร์ม และอื่นๆ
ด้วยมาตรการป้องกันทั้งสองนี้ ผู้ขโมยข้อมูลจะพบว่าธุรกิจของคุณไม่น่าสนใจอีกต่อไป
ผมไม่ได้บอกว่าวิธีเหล่านี้จะปกป้องคุณจากอันตรายหรือความเสี่ยงทั้งหมดได้ แต่แน่นอนว่ามันจะช่วยได้แน่นอน
VPN จะมอบพลังพิเศษที่ตามตัวไม่ได้ให้คุณ ?
5. ควบคุมการเข้าถึงของฝ่ายที่สามและผู้จำหน่าย
ความเสี่ยงจากผู้จำหน่ายภายนอกสามารถแบ่งออกเป็นสามประเภท ได้แก่ ความเสี่ยงด้านการดำเนินงาน ความเสี่ยงด้านการทำธุรกรรม และความเสี่ยงด้านความสอดคล้องกับกฎระเบียบ/การกำกับดูแล
ต่อไปนี้คือวิธีบางประการที่คุณสามารถใช้เพื่อปกป้องบริษัทจากอันตรายและความเสี่ยงจากฝ่ายที่สาม:
- ลองใช้เวลาเพิ่มเติมในการศึกษาข้อมูลเกี่ยวกับผู้ให้บริการภายนอก ซึ่งอาจช่วยป้องกันไม่ให้บริษัทของคุณต้องเผชิญกับความเสี่ยงในอนาคต
- บันทึกสถานการณ์ใด ๆ ที่อาจส่งผลกระทบต่อผู้จัดหาของคุณ
- การตรวจสอบผู้รับจ้างจาก bênที่สามควรรวมถึงปัญหาการเปิดเผยข้อมูล ข้อมูลขององค์กรอาจถูกเปิดเผยเนื่องจากอุปกรณ์ที่ตั้งค่าผิดพลาดและแคมเปญที่มุ่งเป้า
6. เลือกแหล่งข้อมูลที่น่าเชื่อถือ
การยึดมั่นกับแหล่งข้อมูลที่รู้จักและเชื่อถือได้เป็นหนึ่งในวิธีรับมือกับภัยคุกคามทางไซเบอร์ ซึ่งหมายถึงการติดต่อกับผู้ให้บริการและผู้ให้บริการผลิตภัณฑ์ที่น่าเชื่อถือ และใช้วิธีการชำระเงินและเว็บไซต์ที่เชื่อถือได้เท่านั้น
จำไว้ว่า หากมีอะไรที่ดูดีจนไม่น่าเชื่อ ก็มักจะเป็นอย่างนั้น และหากมีอะไรที่รู้สึกไม่ถูกต้อง ก็มักจะเป็นอย่างนั้น ?
มีหลายวิธีที่คุณสามารถตรวจสอบได้ว่าแหล่งข้อมูลนั้นน่าเชื่อถือหรือไม่
- ชื่อโดเมน: ให้สังเกตสามตัวอักษรที่ตามหลังชื่อโดเมนของเว็บไซต์ เช่น “.edu,” “.gov,” “.org,” และ “.com”. เว็บไซต์ที่ลงท้ายด้วย .edu และ .gov มักเป็นเว็บไซต์ที่น่าเชื่อถือ
- แหล่งที่มา: มีรายชื่อผู้เขียนของบทความหรือการวิจัยนี้หรือไม่? หากมี พวกเขาให้ข้อมูลอ้างอิงหรือลิงก์ไปยังแหล่งข้อมูลที่น่าเชื่อถือหรือไม่ หรือเพียงแต่เสนอความคิดเห็นส่วนตัวโดยไม่มีการสนับสนุนด้วยหลักฐานใดๆ? มีประวัติส่วนตัว (CV) ให้ดูได้หรือไม่?
- ข้อมูลเพิ่มเติม: พยายามใช้เว็บไซต์ที่น่าเชื่อถืออื่น ๆ เพื่อตรวจสอบความครบถ้วนและความถูกต้องของข้อมูลที่คุณพบได้ การวิจัยเพิ่มเติมอาจจำเป็นหากคุณพบเว็บไซต์ที่น่าเชื่อถือซึ่งมีข้อมูลขัดแย้งกับแหล่งข้อมูลหลักของคุณ
7. เลือกแหล่งข้อมูลที่น่าเชื่อถือ
นอกจากนี้ยังมีภัยคุกคามด้านความปลอดภัยข้อมูลที่แพร่กระจายจากคอมพิวเตอร์เครื่องหนึ่งไปยังอีกเครื่องหนึ่ง ไม่ใช่เพียงการโจมตีทางไซเบอร์ออนไลน์เท่านั้น พวกมันสามารถติดตามแล็ปท็อปและบุกรุกเข้ามาโดยที่คุณไม่รู้ตัว ไวรัสเวิร์มและโทรจันเหล่านี้มีร่องรอยการกระทำอยู่ทั่วทุกหนทุกแห่ง
การติดตั้งไฟร์วอลล์เป็นสิ่งสำคัญอย่างยิ่งต่อความปลอดภัยของข้อมูล ไฟร์วอลล์ช่วยปกป้องเครือข่ายของคุณโดยการควบคุมการจราจรบนอินเทอร์เน็ต มันช่วยป้องกันคอมพิวเตอร์หรือเครือข่ายของคุณจากแฮกเกอร์หรือการจราจรบนเครือข่ายที่ไม่จำเป็น และสร้างเขตปลอดภัยรอบคอมพิวเตอร์หรือเครือข่ายของคุณเพื่อบล็อกข้อมูลที่เข้ามาซึ่งอาจก่อให้เกิดอันตราย
นอกจากนี้ ระบบนี้ยังสามารถกรองการส่งข้อมูลออกที่มีเจตนาร้ายได้ โดยการดำเนินการนี้ ไฟร์วอลล์จะช่วยลดความเป็นไปได้ที่อุปกรณ์ที่ได้รับการปกป้องจากไฟร์วอลล์จะเข้าร่วมในบอตเน็ต – ซึ่งเป็นกลุ่มอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตจำนวนมากที่ถูกผู้โจมตีควบคุม
มีไฟร์วอลล์ 5 ประเภท ได้แก่ ไฟร์วอลล์แบบกรองแพ็กเก็ต (packet filtering firewall), เกตเวย์ระดับวงจร (circuit-level gateway), เกตเวย์ระดับแอปพลิเคชัน (application-level gateway), ไฟร์วอลล์แบบตรวจสอบสถานะ (stateful inspection firewall), และไฟร์วอลล์รุ่นใหม่ (next-generation firewall) — ไฟร์วอลล์ระดับแอปพลิเคชันเป็นตัวเลือกที่ดีที่สุดสำหรับความปลอดภัยทางไซเบอร์ เนื่องจากสามารถจำกัดการเข้าถึงเว็บไซต์ที่อันตรายและป้องกันการรั่วไหลของข้อมูลสำคัญได้
8. นำการทดสอบความปลอดภัยทางไซเบอร์มาใช้
คุณควรพิจารณาดำเนินการทดสอบความปลอดภัยทางไซเบอร์ และตรวจสอบอย่างละเอียดทุกการเชื่อมต่อระหว่างระบบไอทีกับอินเทอร์เน็ต หากไม่มีการทดสอบเพื่อค้นหาจุดอ่อน ใครก็ตามก็สามารถเข้าถึงฐานข้อมูลหรือโครงสร้างพื้นฐานเครือข่ายได้ และก่อความเสียหายอย่างรุนแรงได้หากมีเวลาเพียงพอ
คุณควรตรวจสอบพฤติกรรมของพนักงานและขั้นตอนทั่วไปตลอดช่วงการบริหารโครงการด้วย ตรวจสอบวิธีการมอบสิทธิ์การเข้าถึงสินทรัพย์ของธุรกิจ และกำหนดกฎเกณฑ์เพื่อปกป้องข้อมูลลับให้ปลอดภัยที่สุดเท่าที่จะเป็นไปได้
9. นำระบบจัดการรหัสผ่านและการยืนยันตัวตนหลายขั้นตอนมาใช้
รหัสผ่านที่ถูกเจาะทำให้แฮกเกอร์หรือผู้ก่ออาชญากรรมไซเบอร์สามารถเข้าสู่ระบบและขโมยข้อมูลได้
รหัสผ่านจะยากต่อการคาดเดามากขึ้นหากมีความยาวอย่างน้อย 10 ตัวอักษร; ผสมผสานตัวอักษรเหล่านั้นกับตัวเลข สัญลักษณ์ หรือตัวอักษรใหญ่และตัวอักษรเล็ก คุณก็จะได้รหัสผ่านที่ปลอดภัยแล้ว
อย่าลืมตรวจสอบระดับความยากของรหัสผ่านก่อนใช้งานเสมอ!
นอกจากนี้ ให้เปิดใช้งานการยืนยันตัวตนหลายขั้นตอน (multi-factor authentication) ด้วย แม้ว่าการยืนยันตัวตนหลายขั้นตอนควรเป็นมาตรฐานทั่วไปเสมอ แต่จะมีความสำคัญเป็นพิเศษเมื่อพันธมิตรจากฝ่ายที่สามทำงานจากระยะไกลและเข้าถึงเครือข่ายด้วยอุปกรณ์ที่ไม่รู้จัก
เพื่อลดการขโมยข้อมูลการเข้าสู่ระบบ ข้อมูลการเข้าสู่ระบบควรเป็นข้อมูลที่ไม่ซ้ำกันสำหรับผู้ใช้แต่ละคน และไม่ควรส่งต่อข้อมูลการเข้าสู่ระบบให้กับผู้แทนของพนักงานเดิม แทนที่จะใช้ SMS หรืออีเมล ให้พิจารณาใช้ปัจจัยยืนยันตัวตนขั้นที่สองหรือขั้นที่สามที่บริษัทของคุณสามารถจัดการได้ เช่น บัตร RFID (Radio Frequency Identification) หรือระบบชีวมิติ เมื่อความสัมพันธ์ทางธุรกิจสิ้นสุดลง ให้ปิดบัญชีเสมอ
10. อัปเดตซอฟต์แวร์อย่างสม่ำเสมอ
การอัปเดตซอฟต์แวร์อย่างสม่ำเสมอจะช่วยป้องกันช่องโหว่ด้านความปลอดภัยปรับปรุงประสิทธิภาพ และให้เข้าถึงคุณสมบัติล่าสุดและการแก้ไขข้อผิดพลาด
การสแกนหาภัยคุกคามที่อาจเกิดขึ้นอย่างสม่ำเสมอก็เป็นสิ่งสำคัญเช่นกัน เพื่อตรวจพบกิจกรรมที่เป็นอันตรายหรือพฤติกรรมที่น่าสงสัยในระบบของคุณ นอกจากนี้ การอัปเดตซอฟต์แวร์ให้ทันสมัยอยู่เสมอ ก็เป็นสิ่งสำคัญเพื่อลดความเสี่ยงที่จะตกเป็นเหยื่อของการโจมตีที่เป็นอันตราย
ที่เกี่ยวข้อง:แบบฟอร์มการจัดการความเสี่ยง
เสริมความปลอดภัยออนไลน์ด้วยเครื่องมือที่ปลอดภัย
เพื่อช่วยต่อสู้กับภัยคุกคามทางไซเบอร์และจุดอ่อนออนไลน์ การเลือกเครื่องมือบริหารโครงการที่ได้รับการพิสูจน์แล้วว่าปลอดภัยและมั่นคงเป็นสิ่งสำคัญยิ่ง หากคุณไม่มั่นใจในเครื่องมือทำงานปัจจุบันของคุณ ก็ถึงเวลาที่จะเปลี่ยนแล้ว นำระบบความปลอดภัยทางไซเบอร์ที่แข็งแกร่งและระบบจัดเก็บข้อมูลดิจิทัลที่ปลอดภัยมาใช้ในทุกด้านของโครงการถัดไปของคุณ — ClickUp และ Internxt สามารถช่วยคุณในเรื่องนี้ได้ ? ?
ผู้เขียนรับเชิญ:
Mia Naumoskaเป็น Chief Marketing Officer ที่Internxt ซึ่งเป็นบริการจัดเก็บข้อมูลบนคลาวด์แบบ zero-knowledge ที่พัฒนาขึ้นบนพื้นฐานของความเป็นส่วนตัวและความปลอดภัยระดับสูงสุด