
A projektmenedzsment számos felelősséggel, határidővel, késő esti műszakokkal és rengeteg kávéval jár.
Szerencsére egy kis segítséggel a barátjától – a projektmenedzsment szoftvertől – mindig lépést tarthat a fejleményekkel.
Ennek fényében a kommunikáció még soha nem volt ilyen egyszerű, könnyű és gyors, ami egy produktívabb és sikeresebb csapatot eredményez.
A távoli projektmenedzsment segít a projektmenedzsereknek összekötni a vegyes összetételű csapatokat, és biztosítani, hogy mindenki együttműködjön a projekt céljainak elérésében. Ebben a tekintetben nincs különbség bármely más projekt irányításához képest, csupán annyiban különbözik, hogy a projektet távoli módon hajtják végre.
A távoli csapatok irányítása és működtetése pedig egy kényes kérdést vet fel: a kiberbűnözés fokozott kockázata.
Ennek fényében nézzük meg a projektmenedzserek előtt álló öt legnagyobb kiberbiztonsági fenyegetést, valamint a velük szembeni küzdelem tíz módszerét!
A 5 legnagyobb kiberbiztonsági fenyegetés
A kiberbiztonság döntő jelentőségű lehet egy vállalkozás sikerében vagy bukásában.
A vállalatok működése az adatokon alapul, és az adatok a vállalat legértékesebb eszközei. A mai digitális világban azonban az adatok egyre sebezhetőbbé váltak a kiber támadásokkal szemben, és a hibrid és távmunkás munkarendek miatt ez a sebezhetőség még nagyobb lett.
Az adatlopások és hackertámadások számának növekedése az adatvédelem hiányára, a globális járvány következményeire, valamint a támadási módszerek egyre kifinomultabbá válására vezethető vissza. A vállalkozások ma már minden eddiginél jobban tudatában vannak azoknak a problémáknak, amelyeket az adatlopások okozhatnak.
Az egyik olyan adatvédelmi incidens, amely előkészítette az új uniós jogszabályok bevezetését, a Wonga Loans-ügy volt. Ez a fizetésnapi kölcsönöket nyújtó vállalat 2017-ben súlyos adatvédelmi incidenst szenvedett el, amelynek következtében 250 000 ügyfél banki adatai kerültek nyilvánosságra.
Íme a legfontosabb kiberfenyegetések, amelyekkel tisztában kell lennie, valamint tippek azok megelőzésére.
1. Közbeékelődés
Képzelje el a következő helyzetet: Ön és kollégája egy biztonságos platformon keresztül beszélgetnek, de valaki lehallgatja a beszélgetésüket, és Ön nevében hamis üzeneteket küld a kollégájának. Jaj!
Ennek az az oka, hogy a hackerek hozzáférnek a személyes és érzékeny adatokhoz, és manipulálják az üzeneteket.
Ez akkor fordulhat elő, ha nem biztonságos nyilvános Wi-Fi-hálózatot használ. Amikor a hacker bejut a nem biztonságos helyszínre, hozzáférést szerez, és rosszindulatú szoftvert küld, hogy érzékeny adatokat keressen. Emellett ügyfélnek, üzleti partnernek vagy akár bárkinek kiadhatja magát.
Példa egy „man-in-the-middle” támadásra
Nemrég egy támadó 500 tanúsítványt szerzett olyan webhelyekhez, mint a Google, a Skype és más neves oldalak, a holland DigiNotar regisztrátori webhely ellen elkövetett hackertámadásnak köszönhetően. Ezen tanúsítványok felhasználásával a támadó egy MITM-támadás keretében megbízható webhelyeknek adta ki magát, és úgy lopta el a felhasználók adatait, hogy rávezette őket arra, hogy hitelesítő adataikat megadják a hamis webhelyeken. A biztonsági rés végül mintegy 300 000 iráni Gmail-fiókot érintett, és a DigiNotar csődöt jelentett.
2. Klasszikus SQL-befecskendezés
Tegyük fel, hogy az üdülésére készül, és szeretne vásárolni egy hawaii ruhát. Megnyitja a böngészőjét, és beírja a „hawaii ruhák” kifejezést a keresőmezőbe. Ha a keresőmezőt rosszindulatú kód beépítésével megfertőzték, akkor ugyan megjeleníti a hawaii ruhák listáját, de a keresési kifejezést felhasználva megpróbálja kideríteni az Ön személyes adatait. ?
Az úgynevezett SQL-injekció nevű kibertámadás során a hacker egy SQL-kódrészletet használ fel az adatbázis megváltoztatására és a potenciálisan fontos információkhoz való hozzáférés megszerzésére. Mivel ez bármely SQL-alapú adatbázist használó webalkalmazás vagy webhely ellen alkalmazható, ez az egyik leggyakoribb és legveszélyesebb támadási típus.
Példa egy SQL-támadásra
Az ilyen típusú kibertámadások áldozatai között szerepel többek között a Sony Pictures, a Target, a LinkedIn és az Epic Games. A 2018-as Cisco-ügy az egyik legismertebb támadás. A Cisco Prime License Managerben egy SQL-injekciós sebezhetőséget fedeztek fel.
A támadók shell-hozzáférést szereztek azokhoz a rendszerekhez, ahol a licenckezelő rendszer működött. De ne aggódjon! Azóta a Cisco sikeresen kijavította a problémát.
Bár ez a hiba már régóta létezik, még mindig nem sikerült véglegesen felszámolnunk. Az egyik legrégebbi kiberfenyegetésnek számít, és mégis ugyanannyi problémát okoz, mint korábban.
3. A rosszindulatú szoftverek terjedése
Minden jó és szép, amíg le nem tölt egy rosszindulatú programot, és ezzel nem segít a hackereknek megszerezni az összes személyes adatát. A rosszindulatú programok fogalma minden olyan fájlt vagy programot magában foglal, amely kárt okoz, ide tartoznak a férgek, a trójai programok, a vírusok és a zsarolóprogramok is.
2021-re a vállalatok 68,5%-a szenvedett el rosszindulatú szoftveres támadást. A jelentések szerint a növekedés a COVID-19-járvány terjedésével magyarázható.
Ezen felül a bűnözők elmozdultak a nagyszabású, automatizált zsarolóvírus-kampányoktól a jól megalapozott vállalkozások ellen irányuló, célzottabb zsarolások felé. Ennek a változásnak köszönhetően a zsarolóvírusok jövedelmezőbbé váltak, ami végül felkeltette a bűnszervezetek figyelmét.
Ennek az új zsarolási technikának a egyre szélesebb körű alkalmazása miatt a ransomware-járvány tovább súlyosbodott.
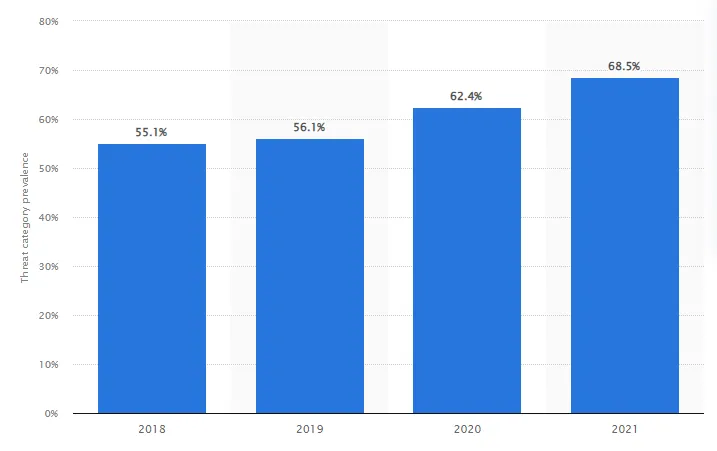
Példa egy rosszindulatú szoftveres támadásra
Az egyik leghíresebb támadás a WannaCry zsarolóvírus-támadás volt, amely egy nap alatt több mint 230 000 számítógépet fertőzött meg, és 4 milliárd dolláros veszteséget okozott.
4. Kifinomult adathalász technikák
A phishing egyfajta társadalmi manipuláció, amelynek során a támadó hamis üzenetet küld azzal a szándékkal, hogy rávegye az áldozatot személyes adatainak kiadására vagy káros szoftver telepítésére az áldozat rendszerére.
Példa egy adathalászati technikára
Az Ubiquiti Networks sajnos 2015-ben adathalász támadás áldozatává vált, ami 46,7 millió dollárba került a vállalatnak. A támadó felhatalmazta a vállalat főkönyvelőjét, hogy hajtson végre egy sor átutalást egy titkos felvásárlás lezárása érdekében.
A hacker a vállalat vezérigazgatójának és ügyvédjének adta ki magát. A vállalat 17 nap alatt 14 átutalást hajtott végre lengyel, magyar, kínai és orosz bankszámlákra.
Az Ubiquiti először akkor szerzett tudomást a problémáról, amikor figyelmeztetést kapott az FBI-tól, miszerint hongkongi bankszámlája csalás célpontjává válhatott. Ez lehetővé tette a vállalat számára, hogy leállítsa az összes folyamatban lévő átutalást, és minden tőle telhetőt megtegyen annak érdekében, hogy a 46,7 millió dollárból – ami a vállalat készpénzállományának körülbelül 10%-át tette ki – a lehető legtöbbet visszaszerezze.
5. Gyakori szolgáltatásmegtagadási támadások
Ez a fajta kibertámadás a hálózat leállását okozhatja, és elérhetetlenné teszi azt a felhasználók számára. A hackereknek lehetnek politikai vagy társadalmi céljaik is, például kampányt indíthatnak egy olyan vállalat ellen, amelynek tevékenységét nem támogatják.
Előfordul, hogy a hackerek pusztán szórakozásból hajtanak végre DDoS-támadásokat, és azért, hogy dicsekedhessenek a rendszerek leállítására kifejlesztett legújabb technikáikkal.
Példa egy szolgáltatásmegtagadási támadásra
2020 februárjában az Amazon Web Services egy hatalmas DDoS-támadás célpontjává vált. Ez volt a közelmúlt legsúlyosabb DDoS-támadása, amely a Connectionless Lightweight Directory Access Protocol (CLDAP) reflexió nevű módszert alkalmazta egy meg nem nevezett AWS-ügyfél ellen.
Ez a technika, amely sebezhető, harmadik féltől származó CLDAP-kiszolgálókon alapul, 56-70-szeresére növeli az áldozat IP-címére továbbított adatmennyiséget. A támadás három nap alatt elérte a másodpercenkénti 2,3 gigabájtos elképesztő csúcsértéket.
10 módszer a kiberbiztonsági fenyegetések leküzdésére
A hackerek egyre kreatívabbak, és egyre nagyobb fejtörést okoznak nekünk.
Hogy segítsünk Önnek ezekkel a fenyegetésekkel szemben, íme tíz módszer, amelyekkel megvédheti vállalkozását a potenciális kiberfenyegetésektől.
1. Válasszon biztonságos projektmenedzsment-eszközt és felhőalapú tárolási szolgáltatást
A projektmenedzsment-eszközök manapság elengedhetetlenek, különösen a projekt előrehaladásának nyomon követése és a csapaton belüli kommunikáció javítása szempontjából. Ugyanakkor nem minden ma elérhető munkaeszköz biztonságos.
Amikor biztonságos-ról beszélünk, olyan platformra gondolunk, amely megfelelő jogosultsági intézkedésekkel rendelkezik az információszivárgás minimalizálása érdekében.
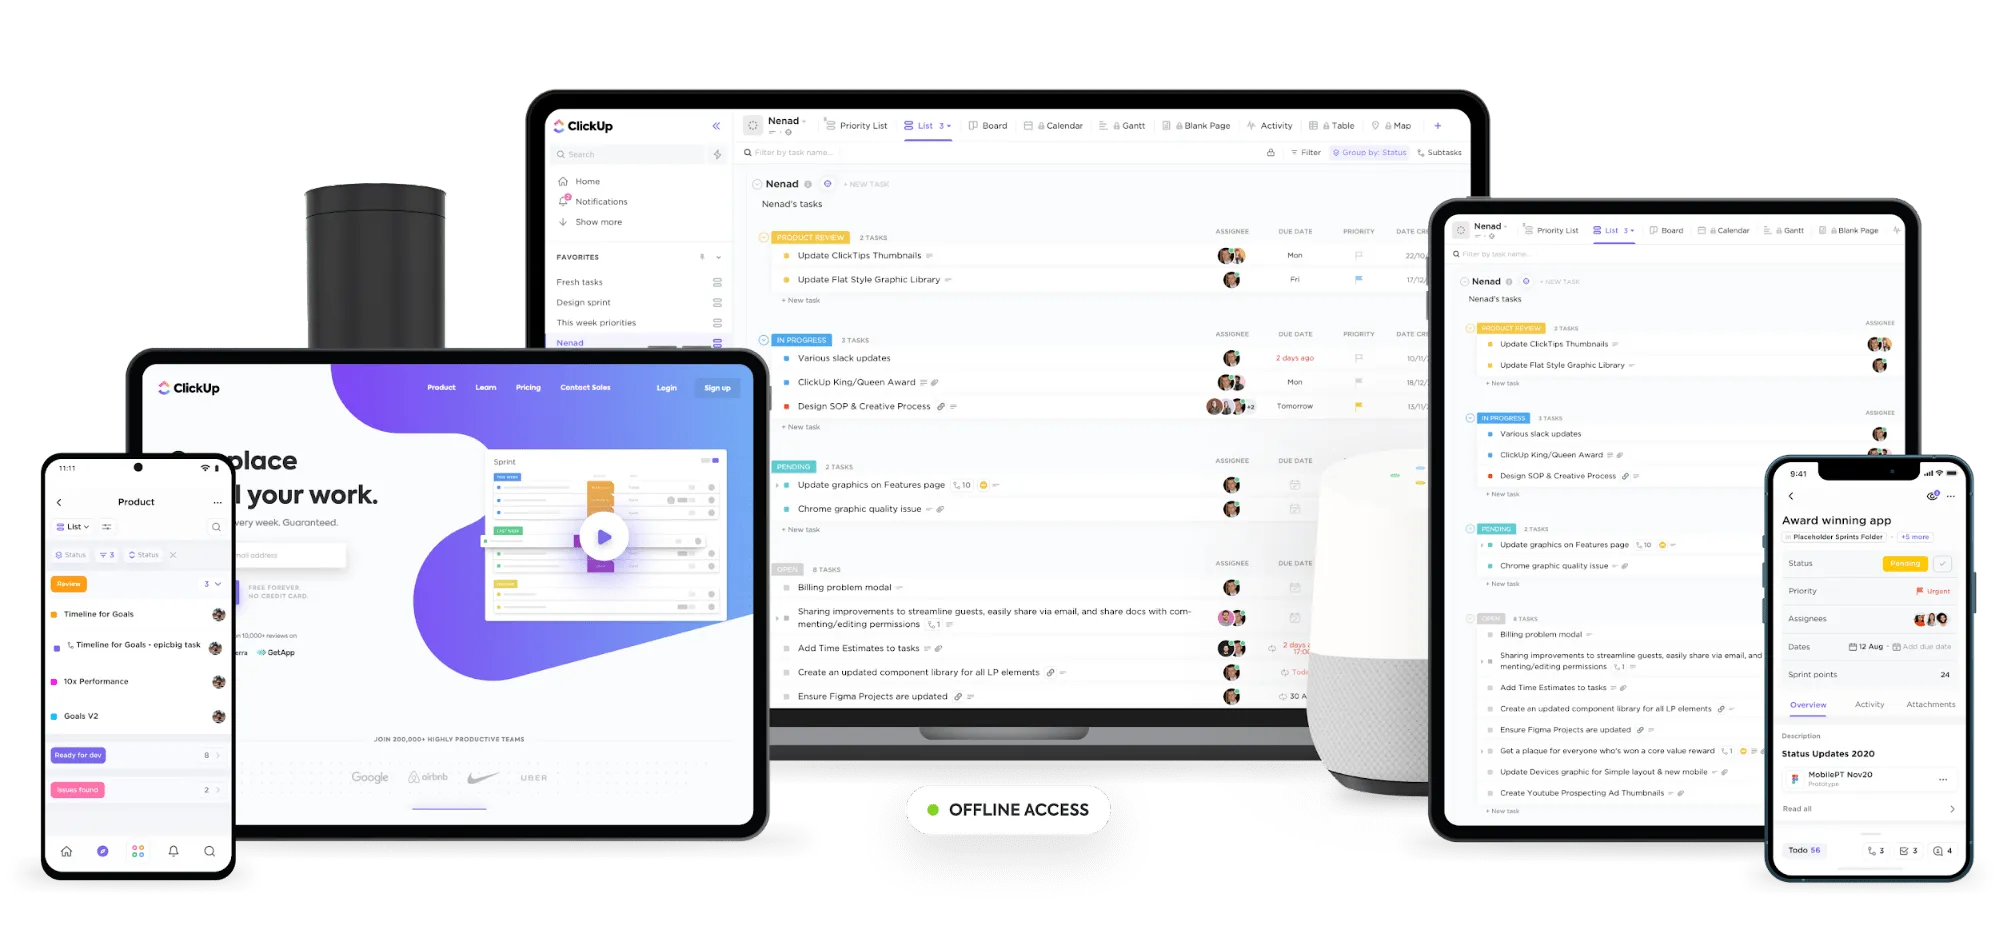
A ClickUp az egyik legbiztonságosabb, jelenleg elérhető együttműködési eszköz. Biztonságos környezetet biztosít, miközben figyelmet fordít az alkalmazás teljesítményére és az általános felhasználói élményre is.
Valójában a ClickUp folyamatosan teljesíti a SOC 2 követelményeket, valamint megszerezte az ISO 27001, ISO 27017 és ISO 27018 tanúsítványokat. Ezek az ISO-tanúsítványok bizonyítják a ClickUp elkötelezettségét az ügyféladatok védelme iránt, valamint felkészültségét arra, hogy világszerte minden méretű ügyfelet támogasson.
Vessen egy pillantást a biztonsági funkcióira:
- A kétfaktoros hitelesítés megvédi a munkakörnyezetét a jogosulatlan hozzáféréstől.
- A ClickUp online alkalmazásokon zajló összes beszélgetést 256 bites SSL-titkosítás védi.
- Egyedi jogosultságok, amelyekkel minden csapattagnak saját jogosultságkészletet adhat, így csak a számára szükséges információkat láthatja
- A „Terek”, „Mappák” és „Listák” adatvédelmi funkcióival szabályozhatja, hogy ki mit láthat, és ki kerülhet be a munkaterületébe.
Szüksége van továbbá egy felhőszolgáltatásra is, amelynek segítségével a kritikus adatait egy rendkívül biztonságos, központi helyen tárolhatja, amelyet a kiberbiztonsági csapata figyelemmel kísérhet.
Az Internxt egy decentralizált felhőalapú tárolóplatform, amely ötvözi a peer-to-peer fájlmegosztást, a blokklánc technológiát és a végpontok közötti titkosítást. Fájljait töredékes részekre bontva tárolja különböző országok szerverhelyszínein, így azok még bizalmasabbak és biztonságosabbak lesznek.
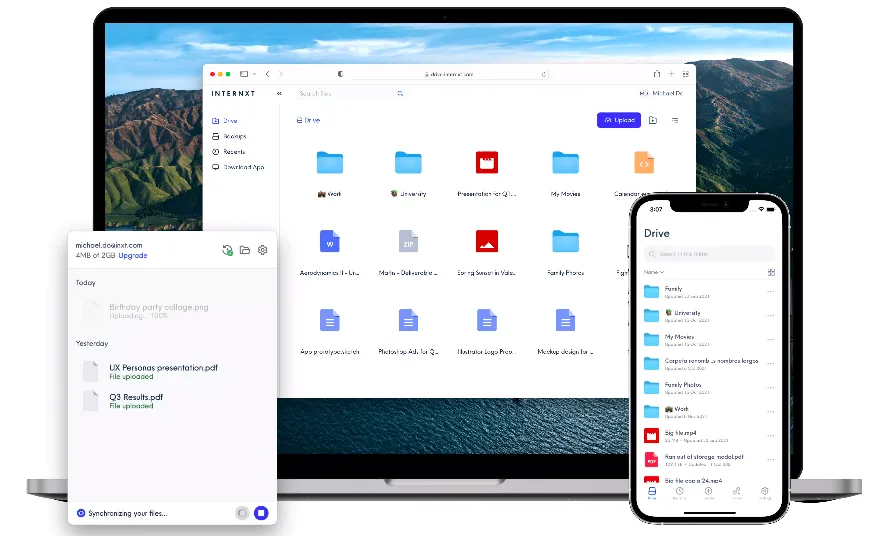
A szolgáltatás jellemzői a következők:
- A végpontok közötti titkosítású linkek biztonságossá, magánjellegűvé és egyszerűvé teszik a fájlmegosztást
- Használjon tokeneket a felhőalapú tárolási és felhőalapú számítástechnikai szolgáltatások fizetésére. Az ügyfelek a tokenek használatával kedvezményeket és ingyenes ajándéktárgyakat is szerezhetnek.
- A feltöltött fájlok a kliens oldalon titkosításra kerülnek, mielőtt kis darabokra lennének felosztva. Csak Ön fér hozzá a titkosítási kulcshoz, amely lehetővé teszi a fragmentált adatok visszaállítását.
Amikor ez a típusú felhőszolgáltatás olyan menedzsmentalkalmazással találkozik, mint a ClickUp, akkor nemcsak a projekt biztonsága, hanem a termelékenység és a csapatmunkában való együttműködés is biztosítva van.
Az Internxt és a ClickUp együtt az Ön Area 51-je! ?
2. A projekt kezdetétől fogva vegye figyelembe az információbiztonsági követelményeket
Ha biztosítani szeretné a projekt sikerét, már a kezdetektől fogva törekednie kell az információbiztonsági igények meghatározására, majd gondoskodnia kell a megfelelő folyamatok bevezetéséről.
Ha a biztonsági követelményeket nem veszik figyelembe elég korán a projektciklusban, azok jelentős hatással lehetnek a mérföldkövekre és a projekt terjedelmére, amikor végül felmerülnek. És higgye el, fel fognak merülni!
Gondoskodjon arról, hogy az információbiztonságot folyamatos feladatként kezeljék, és a projekt teljes életciklusa alatt ennek megfelelően irányítsák.
3. Vegyen fel online biztonságra szakosodott szakembereket
Javítsa projektfolyamatait azáltal, hogy biztonsági szerepköröket rendel a projekthez, és kijelöli a felelősségi köröket.
A hozzáértő és tapasztalt biztonsági csapat nagy érték. Tanácsot adhatnak Önnek arról, hogy a biztonsági követelmények hogyan befolyásolják a projekttervezést és az erőforrásokat, valamint hogy milyen típusú felügyeletre van szüksége.
A biztonsági vezető és a biztonsági elemző jelenleg a két legkeresettebb kiberbiztonsági pozíció.
A biztonsági elemzők feladata a biztonsági incidensek megakadályozása és a korábbi támadások által okozott károk helyreállítása. A biztonsági vezetők viszont a biztonsági tervek kidolgozásáért és az érzékeny adatok védelmét szolgáló irányelvek végrehajtásáért felelősek.
4. Használjon vírusirtót és VPN-technológiát
Használjon megbízható virtuális magánhálózatokat (VPN-eket) számítógépei és okostelefonjai védelmére. Ezek megvédik személyazonosságát a kormányzati szervektől és a hackerektől, valamint elrejtik IP-címeit és adatait. A VPN megakadályozza, hogy a hackerek kémkedjenek az online tevékenységei után.
A vírusirtó szoftver szintén elengedhetetlen. Ez a szoftver olyan programok gyűjteménye, amelyek feladata a szoftvervírusok – például az adware, a trójai programok, a férgek stb. – felismerése és megelőzése.
Ezekkel a két védelmi intézkedéssel az adatlopók sokkal kevésbé fogják Önt érdekes célpontnak tekinteni.
Nem állítom, hogy ez minden kártól és veszélytől meg fogja védeni, de biztosan segít.
A VPN nyomkövethetetlen szuperképességekkel ruházza fel Önt. ?
5. Biztosítsa a harmadik felek és beszállítók hozzáférését
A külső beszállítókkal kapcsolatos kockázatok három kategóriába sorolhatók: működési, tranzakciós és megfelelési/szabályozási kockázatok.
Íme néhány módszer, amellyel megvédheti vállalatát a külső veszélyektől és kockázatoktól:
- Szánjon egy kis időt egy külső szolgáltató alaposabb megismerésére. Ezzel megelőzheti, hogy vállalata a jövőben kockázatokat vállaljon.
- Vezessen nyilvántartást minden olyan helyzetről, amely hatással lehet beszállítóira
- A külső vállalkozók felügyeletének ki kell terjednie az adatok nyilvánosságra kerülésével kapcsolatos problémákra is. Egy szervezet adatai rosszul konfigurált eszközök vagy célzott támadások miatt kerülhetnek nyilvánosságra.
6. Válasszon megbízható forrásokat
Az ismert és megbízható forrásokhoz való ragaszkodás az egyik módja a kiberfenyegetések kezelésének. Ez azt jelenti, hogy megbízható szolgáltatókkal és termékgyártókkal kell kapcsolatba lépni, és kizárólag megbízható fizetési módokat és weboldalakat kell használni.
Ne feledje: ha valami túl jónak tűnik ahhoz, hogy igaz legyen, akkor valószínűleg az is, és ha valami nem stimmel, akkor valószínűleg nem is az. ?
Számos módszer létezik, amellyel ellenőrizheti, hogy egy forrás megbízható-e vagy sem.
- Domainnév: Nézze meg a weboldal domainneve után álló három betűt, például „.edu”, „.gov”, „.org” és „.com”. A .edu és .gov végű weboldalak általában megbízhatóak
- Forrás: Van-e szerzői lista a cikkhez vagy a tanulmányhoz? Ha igen, hivatkoznak-e megbízható forrásokra vagy adnak-e meg linkeket azokhoz, vagy egyszerűen csak saját gondolataikat ismertetik anélkül, hogy bármilyen bizonyítékkal alátámasztanák azokat? Elérhető-e az önéletrajzuk?
- További információk: Próbáljon meg más megbízható weboldalakat is felhasználni az talált információk hitelességének és valódiságának ellenőrzéséhez. További kutatásra lehet szükség, ha olyan megbízható weboldalt talál, amely ellentmond az elsődleges forrásának.
7. Válasszon megbízható forrásokat
Nemcsak az online kibertámadások jelenthetnek adatbiztonsági fenyegetést, hanem olyanok is, amelyek számítógépről számítógépre terjednek. Ezek nyomon követhetik a laptopját, és anélkül törhetnek be a rendszerébe, hogy Ön tudna róla. Ezek a férgek és trójai programok mindenhol ott vannak.
A tűzfal telepítése elengedhetetlen az adatbiztonság szempontjából. A tűzfal az internetes forgalom szabályozásával védi a hálózatát. Megvédi a számítógépét vagy hálózatát a hackerektől és a felesleges hálózati forgalomtól, valamint biztonsági kerítést hoz létre a számítógépe vagy hálózata körül, hogy blokkolja a potenciálisan veszélyes bejövő adatokat.
Ezen felül ez a rendszer képes szűrni a rosszindulatú kimenő forgalmat is. Ezáltal a tűzfalak csökkentik annak esélyét, hogy a tűzfal által védett eszközök csatlakozzanak egy botnethez – azaz egy támadók által irányított, internethez csatlakozó eszközökből álló nagy hálózathoz.
Ötféle tűzfal létezik: a csomagszűrő tűzfal, a kapcsolatszintű átjáró, az alkalmazásszintű átjáró, az állapotfigyelő tűzfal és a következő generációs tűzfal – a kiberbiztonság szempontjából a legjobb az alkalmazásszintű tűzfal. Ez korlátozhatja a veszélyes webhelyekhez való hozzáférést, és megakadályozhatja az érzékeny adatok kiszivárgását.
8. Vezessen be kiberbiztonsági tesztelést
Fontolóra kell vennie a kiberbiztonsági tesztelés bevezetését, valamint az informatikai rendszerek és az internet közötti minden kapcsolat alapos ellenőrzését. A gyenge pontok felderítése nélkül bárki hozzáférhet az adatbázishoz vagy a hálózati infrastruktúrához, és elegendő idővel komoly károkat okozhat.
A projektmenedzsment fázis során érdemes ellenőriznie az alkalmazottak viselkedését és az általános eljárásokat is. Vizsgálja meg, hogyan kerülnek megadásra a vállalati erőforrásokhoz való hozzáférési jogosultságok, és dolgozzon ki szabályokat a bizalmas adatok lehető legbiztonságosabb védelme érdekében.
9. Vezessen be jelszókezelést és többfaktoros hitelesítést
Egy feltört jelszó lehetővé teszi a hackereknek vagy a kiberbűnözőknek, hogy bejussanak egy rendszerbe és adatokat lopjanak el.
Egy jelszó legalább tíz karakterből állva nehezebben kitalálható; ha ezeket számokkal, szimbólumokkal vagy nagy- és kisbetűkkel kombinálja, máris megvan a jelszava.
Ne felejtse el, hogy a jelszavak használata előtt mindig ellenőrizze azok biztonsági szintjét!
Emellett engedélyezze a többfaktoros hitelesítést. Bár a többfaktoros hitelesítésnek mindig alapvetőnek kell lennie, különösen fontos, ha külső partnere távmunkában dolgozik, és ismeretlen eszközökkel csatlakozik a hálózathoz.
A hitelesítő adatok ellopásának csökkentése érdekében a hitelesítő adatoknak minden egyes felhasználó számára egyedinek kell lenniük. A hitelesítő adatokat nem szabad átadni egy korábbi munkatárs helyettesének. SMS vagy e-mail helyett fontolja meg egy olyan második vagy harmadik tényező használatát, amelyet a vállalata kezelni tud, például rádiófrekvenciás azonosító (RFID) kártyákat vagy biometrikus azonosítást. Amikor üzleti kapcsolata véget ér, mindig zárja be a fiókot.
10. Rendszeresen frissítse a szoftvereket
A szoftverek rendszeres frissítése segít megelőzni a biztonsági réseket, javítja a teljesítményt, és hozzáférést biztosít a legújabb funkciókhoz és hibajavításokhoz.
A potenciális fenyegetések rendszeres ellenőrzése szintén elengedhetetlen a rendszerén előforduló rosszindulatú tevékenységek vagy gyanús viselkedés felismeréséhez. Fontos, hogy szoftvereit mindig naprakészen tartsa, hogy csökkentse annak kockázatát, hogy rosszindulatú támadás áldozatává váljon.
Kapcsolódó: Kockázatkezelési sablonok
Szorítsa meg online biztonságát biztonságos eszközökkel
A kiberfenyegetések és az online sebezhetőségek leküzdése érdekében elengedhetetlen, hogy olyan projektmenedzsment eszközt válasszon, amelyről bebizonyosodott, hogy biztonságos és megbízható. Ha nem bízik a jelenlegi munkaeszközében, akkor itt az ideje a váltásnak. Építse be a hatékony kiberbiztonságot és a biztonságos digitális tárolást következő projektje minden aspektusába – a ClickUp és az Internxt ebben segíthet ? ?
Vendégszerző:
Mia Naumoska az Internxt marketingigazgatója, amely egy, a kategóriájában a legjobb adatvédelmi és biztonsági szabványokon alapuló, zéró tudású felhőalapú tárolási szolgáltatás.