За мнозина от нас всичко започва с един MCP сървър. Разработчикът свързва GitHub с Claude или Cursor и всичко работи. След това някой добавя Slack, след това Jira, а след това и вътрешна база данни.
Шест месеца по-късно всеки разработчик разполага със собствен конфигурационен файл, API ключове и списък със сървъри.
В момента не знаете кои агенти имат достъп до производствените данни. Когато един инженер напусне, трябва да проследите всеки токен, който е създал. Добавянето на нов сървър означава ръчно актуализиране на 15 клиентски конфигурации.
Страшната част: когато даден агент направи нещо неочаквано, няма единен лог, който да обясни защо изобщо се е случило това.
Токените са вторият разход. Всеки свързан сървър зарежда дефинициите на своите инструменти в прозореца на контекста. В една конфигурация с пет сървъра Anthropic измери около 55 000 токена с дефиниции на инструменти, преди агентът да прочете дори едно-единствено заявка.
Така че управлението на множество MCP сървъри се свежда до две задачи: контрол на достъпа от едно място и поддържане на списъка с инструменти на всеки агент кратък. MCP шлюзът се справя с първата задача по подразбиране. С втората се справя само когато филтрира или търси инструменти. Разглеждаме пет шлюза, които си заслужава да бъдат оценени, колко струва всеки от тях и как да внедрите такъв, без да нарушите работата на вашите агенти.
TL;DR: За да управлявате множество MCP сървъри в голям мащаб, ги поставете зад един MCP шлюз. Шлюзът контролира кой може да извиква всеки инструмент, съхранява удостоверенията за достъп и записва всяко извикване на инструмент. Преди да свържете каквото и да е, премахнете неизползваните инструменти и предоставете на всеки екип само инструментите, от които се нуждае. Шлюзът свива контекста на модела само когато филтрира или търси инструменти. Преместете първо сървърите само за четене и тествайте всичко през шлюза, преди да пренасочите производствения трафик.
Изберете шлюз в зависимост от това къде се изпълняват вашите агенти:
- Composio: управлявано удостоверяване за стотици SaaS приложения, без необходимост от сървъри за работа
- Docker MCP Gateway: локална разработка, като всеки сървър се намира в собствен контейнер (безплатен, MIT)
- IBM ContextForge: самостоятелно хоствани конфигурации, които изискват набор от инструменти за всеки екип и REST API-та, превърнати в MCP инструменти (безплатни, Apache 2.0)
- Kong AI Gateway: екипи, които вече използват Kong и искат еднакви политики за API и MCP трафика (от 25 $/месец)
- Amazon Bedrock AgentCore Gateway: агенти в AWS, които трябва да търсят инструменти в момента на извикване (цената се определя на базата на броя извиквания)
Какво представлява MCP шлюзът?
MCP шлюзът е единна крайна точка, разположена между вашите AI клиенти и вашите MCP сървъри. Claude, Cursor или вашият собствен агент се свързва с него еднократно, с един набор от идентификационни данни. Шлюзът управлява всеки сървър, намиращ се зад него.
Когато постъпи заявка, шлюзът проверява кой я изпраща и кои инструменти може да вижда този потребител или агент. Той извлича дефинициите на инструментите от всеки сървър по веригата и добавя префикси към имената, за да не се конфликтират github_create_issue и jira_create_issue. Всичко, което сте отфилтрирали, се изключва, така че моделът вижда един изчистен списък.
Когато моделът избере инструмент, шлюзът пренасочва заявката към сървъра, който го притежава, и прикачва удостоверенията на този сървър. В повечето продукти агентът никога не ги съхранява. Всяка заявка преминава през една точка, така че шлюзът може да регистрира какво е било извикано, от кого и какъв е бил отговорът.
Изборът на инструмент и сигурността на сървъра все още зависят от това как конфигурирате филтрирането и разрешенията, което ще разгледаме в раздела с инструкции по-долу.
Забележка: За да научите повече за клиентската страна на връзката, вижте как работи MCP клиентът. За основни познания за протокола започнете с нашето въведение в Model Context Protocol.
С какво шлюзът MCP се различава от регистъра, LLM шлюза или API шлюза?
И четирите се намират между клиента и нещо, от което той се нуждае, което е причината екипите да ги смесват.
Разликата е в трафика, който всеки от тях обработва. MCP шлюзът решава дали даден агент може да извика даден инструмент, докато регистърът само информира клиентите кои сървъри съществуват и никога не пренася заявки. LLM и API шлюзовете обработват различен трафик: първият избира кой модел да отговори на заявка, а вторият защитава обикновените HTTP заявки към вашите услуги.
| Слой | Какво пренася | Въпрос, на който отговаря | Примери |
| MCP шлюз | Извиквания на инструменти към MCP сървъри | Може ли този агент да извика този инструмент? | Docker MCP Gateway, IBM ContextForge, Amazon Bedrock AgentCore Gateway |
| Регистър на MCP | Метаданни за сървърите | Кои сървъри съществуват и къде се намират? | Официален регистър на MCP |
| LLM шлюз | Заявки за извличане на модели | Кой модел отговаря на изискванията и на каква цена? | Kong AI Gateway, LiteLLM |
| API шлюз | HTTP и gRPC трафик | Упълномощено ли е това заявка? | Kong Gateway, Amazon API Gateway |
На практика границите се размиват. Например, инструменти като Kong AI Gateway препращат LLM и MCP трафик през една контролна равнина, а ContextForge поддържа регистър успоредно с шлюза си. Когато сравнявате продуктите, проверете кои слоеве всъщност обхваща всеки от тях.
Официалният MCP Registry стартира през септември 2025 г. с подкрепата на Anthropic, GitHub, PulseMCP и Microsoft. Една година по-късно той все още е в предварителна версия. Използвайте го, за да откривате сървъри, но поддържайте свой собствен списък с одобрени сървъри.
Намалява ли MCP шлюзът използването на токени?
Да, но само когато филтрира или търси инструменти. Всеки MCP сървър идва с набор от инструменти, а всеки инструмент има писмено описание, което изкуственият интелект трябва да прочете, преди да може да го използва. И тези описания изразходват токени. Шлюзът събира всичките ви сървъри на едно място. Освен ако не го настроите да филтрира, той все пак показва на изкуствения интелект всеки инструмент от всеки сървър, така че изкуственият интелект чете същата купчина описания като преди.
Пестите токени само когато шлюзът скрива инструментите, от които дадена задача няма нужда.
Пример: Самите данни на Anthropic показват къде е акцентът. В конфигурация с пет сървъра GitHub допринася с 35 инструмента, които отговарят на около 26 000 токена, а Slack добавя 11 инструмента, които отговарят на около 21 000. Sentry, Grafana и Splunk добавят още 12 инструмента на обща стойност около 8 000 токена. Това прави общо 58 инструмента и около 55 000 токена още преди да започнем разговора, като само GitHub съставлява почти половината от тях. Добавянето на Jira струва още 17 000 токена. Anthropic посочва, че е наблюдавала дефиниции на инструменти, достигащи 134 000 токена преди оптимизацията.
Цената е само половината от проблема. Честа причина за сривове е, когато моделът избере грешен инструмент или предаде грешни параметри. Това се случва особено когато имената на инструментите си приличат, като например notification-send-user и notification-send-channel. Документацията на Anthropic посочва, че изборът на инструменти започва да се влошава, когато наличните инструменти надхвърлят 30 до 50, а само няколко сървъра могат да ви накарат да превишите този праг.
Препоръчаното решение от Anthropic е да се зареди инструмент за търсене в началото и да се извличат само трите до петте инструмента, необходими за дадена задача. При тест с повече от 50 MCP инструмента общият контекст спадна от около 77 000 токена до около 8 700, което Anthropic отчита като намаление с 85%. Точността при вътрешните оценки на MCP също се повиши: Opus 4 отбеляза ръст от 49% на 74% при активирано търсене на инструменти, а Opus 4.5 – от 79,5% на 88,1%.
Констатациите на компанията относно изпълнението на код с MCP отиват още по-далеч. Когато един агент прегледа папка с файлове на инструменти и прочете само необходимите му дефиниции, един работен поток от Google Drive към Salesforce намаля от 150 000 токена до 2 000. Но този подход изисква среда от типа „пясъчник“ за кода, който агентът пише, което представлява собствени оперативни разходи.
Шлюзовете ви предлагат два начина да се справите с това.
Първият подход е ръчното съкращаване на списъците с инструменти. Профилите на Docker ви позволяват да включите в списъка с разрешени инструменти отделни инструменти за всеки сървър, виртуалните сървъри на ContextForge публикуват внимателно подбран набор от няколко сървъра от по-високо ниво, а Tool Router на Composio може да фиксира сесията към определен списък.
Второто е търсенето в момента на извикването. AgentCore Gateway включва вграден инструмент за семантично търсене, към който агентите отправят заявки на обикновен език, а Composio може да намира инструменти и по време на изпълнение.
Препоръката на Anthropic е да се предприемат действия, когато дефинициите надхвърлят 10 000 токена или когато разполагате с 10 или повече инструмента. Повечето конфигурации за автоматизация на работни потоци с изкуствен интелект бързо преминават тази граница, а работните потоци с множество агенти я преминават още по-рано.
Забележка: Търсенето има свои собствени ограничения. В бенчмарк от декември 2025 г., обхващащ 2 792 инструмента, Stacklok, който продава конкурентен оптимизатор, установи, че търсенето на инструменти на Anthropic е избрало правилния инструмент в 34% от случаите. Arcade, друг доставчик, отчете точност на извличане от 56% до 64% при 4 027 инструмента. И двете тестове бяха проведени, докато търсачката на Anthropic беше в бета версия, затова тествайте всеки слой за търсене спрямо вашия собствен каталог, преди да разчитате на него.
Кои са най-добрите MCP шлюзове?
Много продукти се наричат MCP шлюзове, а някои по-скоро приличат на сървърни директории. Този списък се фокусира върху инструменти, които заемат централно място във вашата инфраструктура. Вашите агенти се свързват с един краен пункт, шлюзът достига до вашите сървъри зад него и вие получавате поне един реален контрол върху това, което преминава през него.
Този контрол може да бъде влизане в системата, списък с разрешени инструменти или регистър за одит.
Пет от тях преминаха селекцията. Всички те решават един и същ проблем, но по различни начини. Правилният избор зависи от това къде вече работят вашите агенти: на лаптопа на разработчика, във вашата собствена инфраструктура, в съществуваща Kong конфигурация, в AWS или в SaaS приложения.
| Шлюз | Най-подходящ за | Отличителна характеристика | Начална цена | Където се проваля |
| Docker MCP шлюз | Локално разработване на Docker Desktop | Всеки сървър работи в собствен контейнер, като в профилите има списъци с разрешени инструменти | Безплатен, с отворен код (MIT) | Достъпът до версията за управление е само по покана чрез отдела за продажби на Docker |
| IBM ContextForge | Платформени екипи, които се самохостват | Виртуалните сървъри предоставят на всеки екип собствен набор от инструменти, а REST или gRPC API-тата се превръщат в MCP инструменти | Безплатен, с отворен код (Apache 2.0) | Вие сами го стартирате, актуализирате и мащабирате |
| Kong AI Gateway | Екипи, които вече използват Kong Konnect | Един механизъм за управление на политиките за трафика на API, LLM и MCP, с контрол на достъпа за всеки инструмент поотделно | 25 долара на месец за безсървърна контролна плоскост | SSO и логовете за одит на платформата са достъпни само за версията Enterprise |
| Amazon Bedrock AgentCore Gateway | Агенти, работещи на AWS | Вградено семантично търсене на инструменти, с включена AgentCore Identity без допълнителни разходи | Плащане за всяко извикване, без минимална сума | Ценообразуването на базата на използването при няколко услуги на AgentCore затруднява прогнозирането на месечните разходи |
| Composio | Екипи, които свързват агенти с множество SaaS приложения, без да използват сървъри | Управлявано удостоверяване за над 1 500 приложения, както и фиксирани списъци с инструменти или търсене на инструменти по време на изпълнение в една сесия на Tool Router | Безплатно за 100 000 извиквания на инструмента на месец | Извикванията на инструменти и съхранените удостоверения за достъп се изпълняват през облака на Composio, освен ако не настроите разгръщане от типа „донеси своя собствен облак“ |
Как правим преглед на софтуера в ClickUp
Нашият редакционен екип следва прозрачен, подкрепен с проучвания и независим от доставчиците процес, така че можете да сте сигурни, че нашите препоръки се основават на реалната стойност на продуктите.
Ето подробно описание на това как оценяваме софтуера в ClickUp.
1. Docker MCP Gateway (най-подходящ за локално разработване в Docker Desktop)
Docker MCP Gateway е отвореният код, който стои зад MCP Toolkit в Docker Desktop. Ако вече използвате Desktop с активиран набор от инструменти, шлюзът работи на заден план без допълнителна настройка. Неговият отговор на разрастването на сървърите са контейнерите. Всеки MCP сървър работи в собствен контейнер с ограничени права, мрежов достъп и ресурси, а шлюзът го стартира само когато агентът се нуждае от някой от неговите инструменти.
Профилите съхраняват настройките на едно място. Всеки профил групира сървърите, необходими за даден проект, и всеки клиент, към който се свързвате – независимо дали е Cursor, VS Code, Claude Desktop или Claude Code – използва същата настройка. Можете да качите профил в OCI регистър, откъдето колегите ви да го изтеглят, като по този начин един споделен файл замества 15 ръчно редактирани конфигурационни файла.
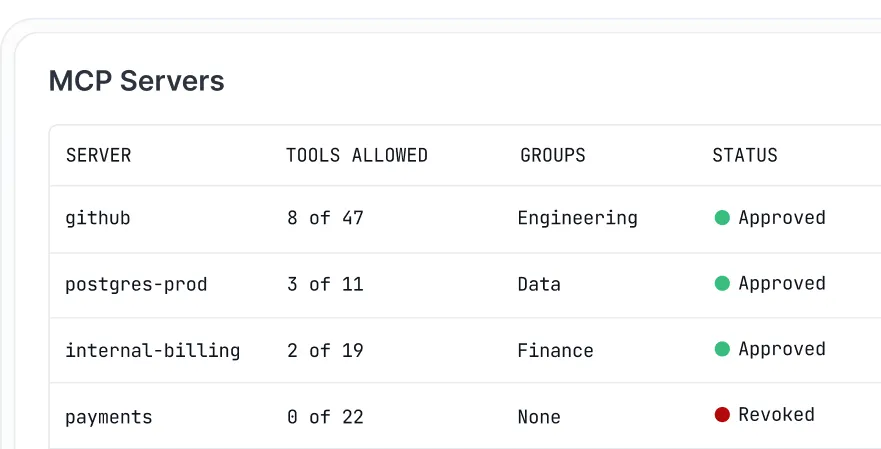
В рамките на един профил можете да активирате отделни инструменти, като например github.create_issue, и да оставите останалата част от сървъра деактивирана. По този начин Docker поддържа списъка с инструменти на модела кратък.
Удостоверенията не се съхраняват в конфигурационните файлове. Шлюзът извлича тайните от хранилището на Docker Desktop и ги добавя при стартиране на сървър, като освен това се занимава с OAuth влизането за сървърите, които се нуждаят от това. Вграденото логване и проследяването на повикванията показват кои инструменти са били изпълнени. Шлюзът само маршрутизира повикванията, а „мисленето“ се извършва в AI агентите, които изпълнявате за автоматизация. За да започнете, каталогът на Docker MCP съдържа списък с над 200 инструмента и услуги.
- Контейнер на сървър: Всеки MCP сървър работи изолирано с ограничени права, мрежов достъп и ресурси
- Профили за споделяне: Групирайте сървърите веднъж, след което качвайте и изтегляйте профила чрез OCI регистър, за да може целият екип да работи с една и съща конфигурация
- Списъци с разрешени инструменти: Активирайте или деактивирайте отделни инструменти в рамките на даден профил, за да поддържате списъка с инструменти на модела кратък
- Управление на тайни и OAuth: Удостоверенията за достъп се вземат от хранилището за тайни на Docker Desktop, а не от файловете за средата, а вградените OAuth потоци обхващат сървърите, които изискват влизане
- Docker MCP Gateway: Безплатен (отворен код, MIT)
- Docker Personal: 0 долара
- Docker Pro: 11 долара на потребител на месец
- Екипът на Docker: 16 $ на потребител на месец
- Docker Business: 24 долара на потребител на месец (фактурира се ежегодно)
- G2: Недостатъчен брой отзиви
- Capterra: Недостатъчен брой отзиви
Където се проваля: Шлюзът е създаден за разработчици, които изпълняват сървъри на собствените си машини. Версията за управление, продавана като част от Docker AI Governance, е достъпна само по покана чрез отдела за продажби на Docker, така че не можете сами да се регистрирате за контрол на политиките за целия екип. Можете да изпълнявате шлюза без Docker Desktop чрез ръчна инсталация, но управлението на секретните данни все пак зависи от Desktop.
Най-подходящо за: Разработчици и малки екипи, които искат всеки MCP сървър да е в собствен контейнер и да имат една обща конфигурация за всичките си AI клиенти. Пропуснете го, ако: Имате нужда от самообслужващо SSO, достъп на базата на роли между екипите или аудитни логове, отговарящи на изискванията за съответствие, за MCP повиквания.
Един потребителски отзив гласи:
MCP шлюзът на Docker е наистина добър за локална разработка – изолация на контейнерите по сървъри, вградена обработка на удостоверенията в Docker Desktop, но той не е създаден за управление на предприятието между екипи и региони.
Най-подходящ за: Разработчици и малки екипи, които искат всеки MCP сървър да се намира в собствен контейнер и да има една обща конфигурация за всичките им AI клиенти. Пропуснете го, ако: Имате нужда от самообслужващо SSO, достъп въз основа на роли между екипите или аудитни логове, отговарящи на изискванията за съответствие, за MCP повиквания.
Какво казват реалните потребители за Docker MCP Gateway
Едно потребителско мнение гласи:
MCP шлюзът на Docker е наистина подходящ за локално разработване – изолация на контейнерите по сървъри, вградена в Docker Desktop обработка на удостоверенията, но той не е създаден за управление на предприятието в рамките на различни екипи и региони.
MCP шлюзът на Docker е наистина подходящ за локална разработка – изолация на контейнерите по сървъри, вградена обработка на удостоверенията в Docker Desktop, но той не е създаден за управление на предприятието, обхващащо различни екипи и региони.
2. IBM ContextForge (най-подходящ за самостоятелно хоствани набори от инструменти за всеки екип)
IBM ContextForge е шлюз и регистър с отворен код, който се изпълнява върху вашата собствена инфраструктура. Той обединява MCP сървъри, услуги от тип „агент към агент“ (A2A) и обикновени REST или gRPC API-та зад един краен пункт. Можете да го инсталирате от PyPI, да го изпълнявате като контейнер или да го разгърнете в Kubernetes с помощта на Helm диаграмата на проекта.
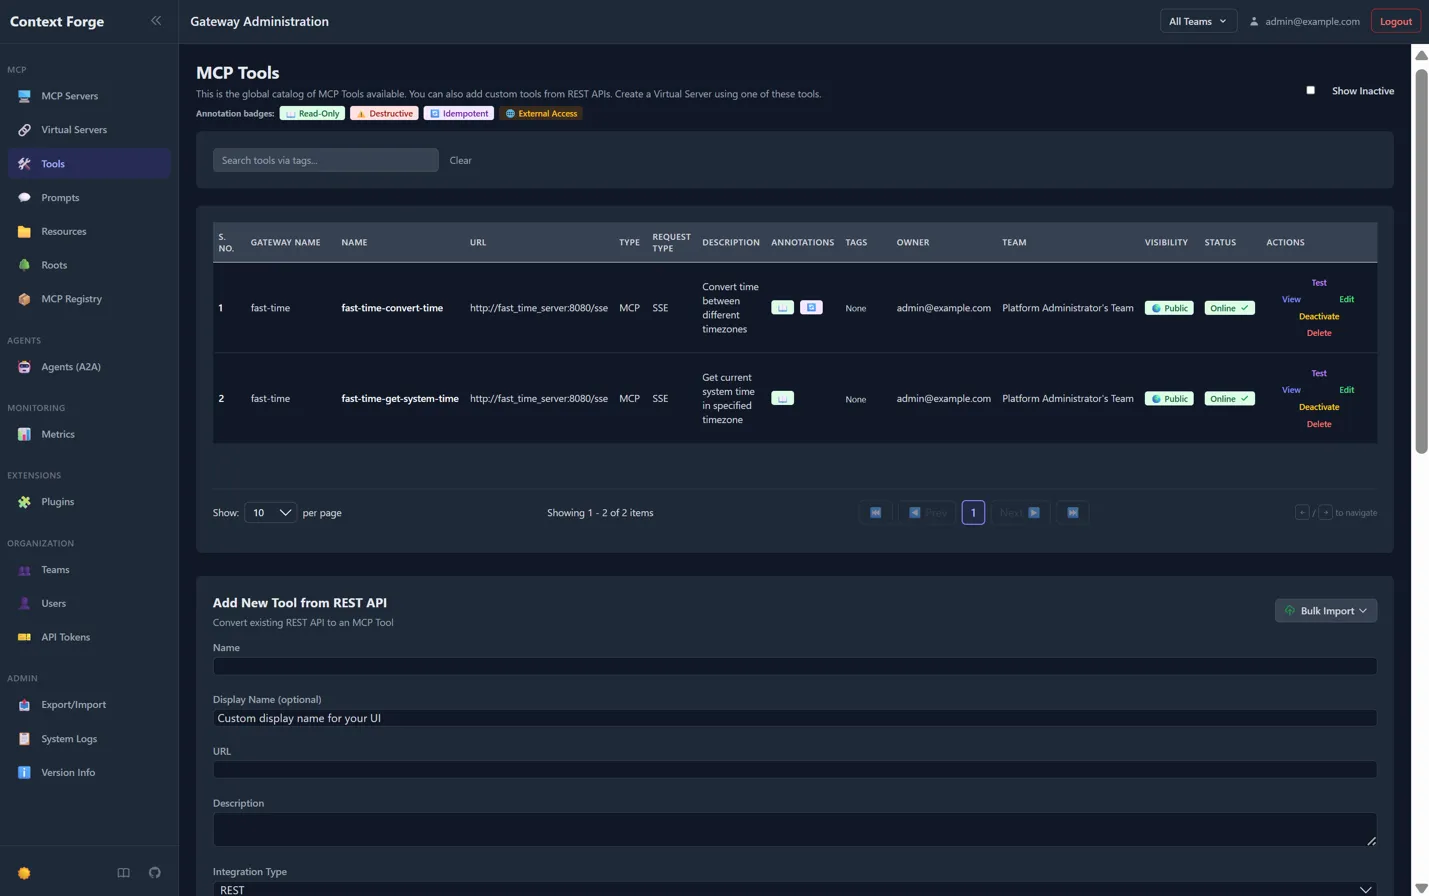
Това, което го отличава, е виртуалният сървър. Избирате инструменти от всичко, регистрирано в шлюза, обединявате ги под едно име и насочвате клиента към крайната точка на този пакет. Финансовият агент получава финансовите инструменти, агентът по поддръжката получава друг набор, и никой от двамата не зарежда дефинициите на другия. Всеки виртуален сървър може да бъде частен, споделен с екип или публичен.
Той също така превръща API-тата, с които вече разполагате, в MCP инструменти. Насочете го към REST крайна точка и той автоматично извлича JSON схемата. Инструментът също така преобразува gRPC услугите чрез сървърна рефлексия. Това ви спестява необходимостта да пишете обвързващ сървър за всяко вътрешно API.
Всеки сървър отгоре запазва собствените си OAuth настройки, а ContextForge съхранява токени за всеки потребител, така че два сървъра могат да използват различни доставчици на идентичност. Административният интерфейс включва преглед на логовете в реално време, а трасиранията се изпращат чрез OpenTelemetry към бекенди като Jaeger, Zipkin и Datadog. Повече от 40 плъгина добавят допълнителни начини за пренос и интеграции.
- Виртуални сървъри: Създайте пакет от специално подбрани инструменти от няколко сървъра нагоре по веригата и предоставете на всеки екип или агент собствен краен пункт
- Преобразуване на REST и gRPC: Превърнете съществуващите API-та в MCP инструменти, като JSON схемите се извличат автоматично
- OAuth за всеки сървър: Предоставете на всеки сървър отгоре свой собствен доставчик на идентичност и обхвати, като токените се съхраняват за всеки потребител
- Проследяване с OpenTelemetry: Изпращайте трасировки към Jaeger, Zipkin, Tempo, Datadog или New Relic
- ContextForge: Безплатен (отворен код, Apache 2.0)
- Инфраструктура: Плащате за собствения си хостинг, база данни и опционалния Redis кеш
- G2: Недостатъчен брой отзиви
- Capterra: Недостатъчно отзиви
Където има ограничения: Вие сами го стартирате, актуализирате и мащабирате. Шлюзът няма да стартира, докато не генерирате силни тайни ключове. Проектът препоръчва PostgreSQL за производствена среда, а поддръжката се осъществява чрез GitHub issues и дискусии.
Най-подходящ за: Екипи, работещи с платформи, които искат да го хостват самостоятелно, да предоставят на всеки екип собствен набор от инструменти и да превърнат вътрешните API в MCP инструменти. Пропуснете го, ако: Искате управлявана услуга, вместо сами да управлявате шлюза.
Най-подходящ за: Екипи, работещи с платформи, които искат да хостват самостоятелно, да предоставят на всеки екип собствен набор от инструменти и да превърнат вътрешните API-та в MCP инструменти. Пропуснете го, ако: Предпочитате управлявана услуга, вместо да управлявате шлюза самостоятелно.
Какво казват реалните потребители за IBM ContextForge
Един потребителски отзив гласи:
С лиценз Apache, създаден за хора, които вече използват сериозна Kubernetes инфраструктура. Той се е превърнал в нещо наистина способно — истинско управление, мониторинг, може да управлява MCP заедно с останалите API-та на вашата компания. Въпреки че е по-трудно да се внедри в сравнение с по-малките варианти, това не е проект за уикенда.
С лиценз Apache, създаден за хора, които вече използват сериозна Kubernetes инфраструктура. Той е узрял до нещо наистина способно — истинско управление, мониторинг, може да управлява MCP заедно с останалите API-та на вашата компания. Въпреки че е по-трудно да се внедри в сравнение с по-малките варианти, това не е проект за един уикенд.
3. Kong AI Gateway (Най-подходящ за екипи, които вече използват Kong)
Kong третира MCP трафика като още един вид API трафик. Ако вашият екип вече използва Kong Gateway или Kong Konnect, поддръжката за MCP се предоставя под формата на плъгини към шлюза, който вече използвате. Тя ще използва същите механизми за удостоверяване, ограничаване на скоростта и логване, които използвате за вашите API-та.
Основният елемент е плъгинът AI MCP Proxy. Той може да бъде разположен пред вече използвания от вас MCP сървър или да превърне всеки API със схема OpenAPI в MCP инструменти без необходимост от персонализиран код. Можете също така да комбинирате инструменти от няколко API-та в една MCP крайна точка, така че агентите да се свързват само веднъж, вместо по веднъж за всяка услуга.
Контролът на достъпа работи за всеки инструмент поотделно. Вие задавате списъци с разрешени и забранени инструменти по потребител или група потребители, и когато даден агент поиска своя списък с инструменти, Kong връща само инструментите, които конкретният извикващ може да използва. Всеки разрешен или отказан опит се записва в аудиторския дневник на плъгина. Тъй като агентът никога не зарежда инструменти, които не може да извика, филтрираният списък също поддържа контекста по-малък.
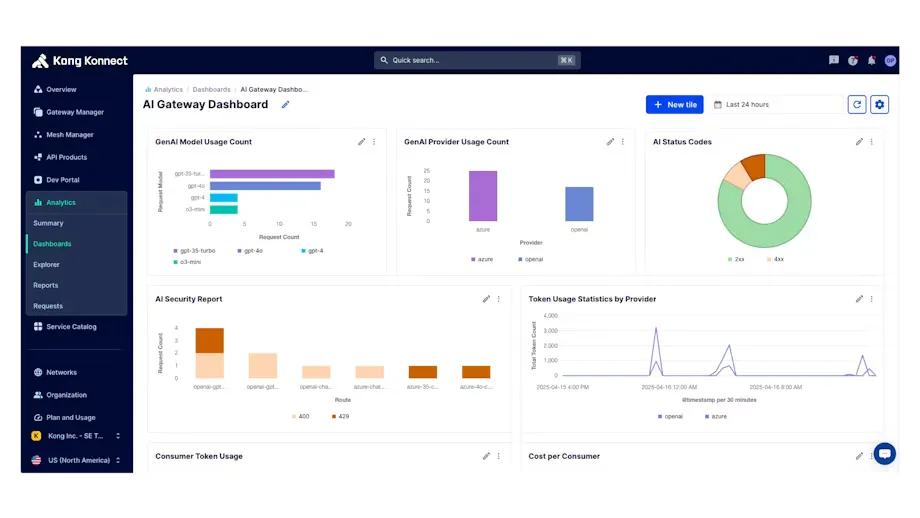
Влизането в системата се извършва чрез плъгините за автентификация на Kong, включително OpenID Connect и AI MCP OAuth2 плъгина. Лог файловете на MCP трафика записват идентификаторите на сесиите, JSON-RPC методите, полезните данни, закъсненията и грешките, а вие можете да изпращате трасировки към OpenTelemetry. Ако маршрутизирате и LLM трафика през AI Gateway на Kong, трафикът към моделите и трафикът към инструментите споделят една контролна равнина.
- Преобразуване от REST към MCP: Превърнете всеки API със схема OpenAPI в MCP инструменти, без да пишете сървър
- ACL за всеки инструмент: Разрешавайте или отказвайте достъп на отделни инструменти по потребител или група потребители, така че списъкът с инструменти на всеки извикващ да показва само онези, които има право да използва
- Аудиторски логове на MCP: Записвайте всеки опит за достъп на инструмент – както разрешен, така и отказан
- Агрегиране на инструменти: Комбинирайте инструменти от няколко API-та в един MCP ендпойнт
- Безплатен пробен период: 30 дни с функции за Enterprise
- Konnect Plus: 25 долара на месец за всяка безсървърна контролна плоскост, включваща 1 милион API заявки
- Допълнителни заявки: 200 долара на месец за всеки допълнителен 1 милион заявки
- Хибридна контролна плоскост: 200 долара на месец
- Специализирана контролна плоскост в облака: 500 долара на месец, плюс 0,15 долара за GB трафик
- Enterprise: Индивидуални цени, фактуриране на годишна база
- G2: 4. 4/5 (над 300 отзива)
- Capterra: Недостатъчно отзиви
Къде има ограничения: SSO и логовете за одит на платформата в Konnect са достъпни само за версията Enterprise. Плъгинът AI MCP Proxy не поддържа WebSocket или gRPC upstreams, а AI защитните механизми не се прилагат към MCP заявките. Преобразуването към REST изисква валидна OpenAPI схема за всеки API, а ACL-ите за всеки инструмент изискват Kong Gateway 3.13 или по-нова версия. Пинг-овете от MCP клиенти също се отчитат към месечния ви брой заявки.
Най-подходящ за: Екипи, които вече използват Kong и искат трафикът през MCP да се подчинява на същите правила като техните API-та. Пропуснете го, ако: В момента не използвате Kong или се нуждаете от SSO без договор за Enterprise.
Най-подходящ за: Екипи, които вече използват Kong и искат трафикът през MCP да се регулира съгласно същите правила като техните API-та. Не го избирайте, ако: В момента не използвате Kong или се нуждаете от SSO без Enterprise договор.
Какво казват реалните потребители за Kong AI Gateway
Един потребителски отзив гласи:
Има смисъл, ако вече използвате Kong. Това вече не е просто добавен MCP, а истинска специално създадена поддръжка, включваща трафик от агент към агент, а в средата на юли те сключиха партньорство с компания за управление чрез изкуствен интелект, за да интегрират проверките на политиките директно в шлюза. Някои от по-напредналите функции обаче вероятно изискват платен план.
Има смисъл, ако вече използвате Kong. Това вече не е просто добавен MCP, а истинска специално разработена поддръжка, включваща трафик между агенти, а в средата на юли те сключиха партньорство с компания за управление чрез изкуствен интелект, за да интегрират проверки на политиките директно в шлюза. Някои от по-разширените функции обаче вероятно изискват платен план.
4. Amazon Bedrock AgentCore Gateway (най-подходящ за агенти, работещи на AWS)
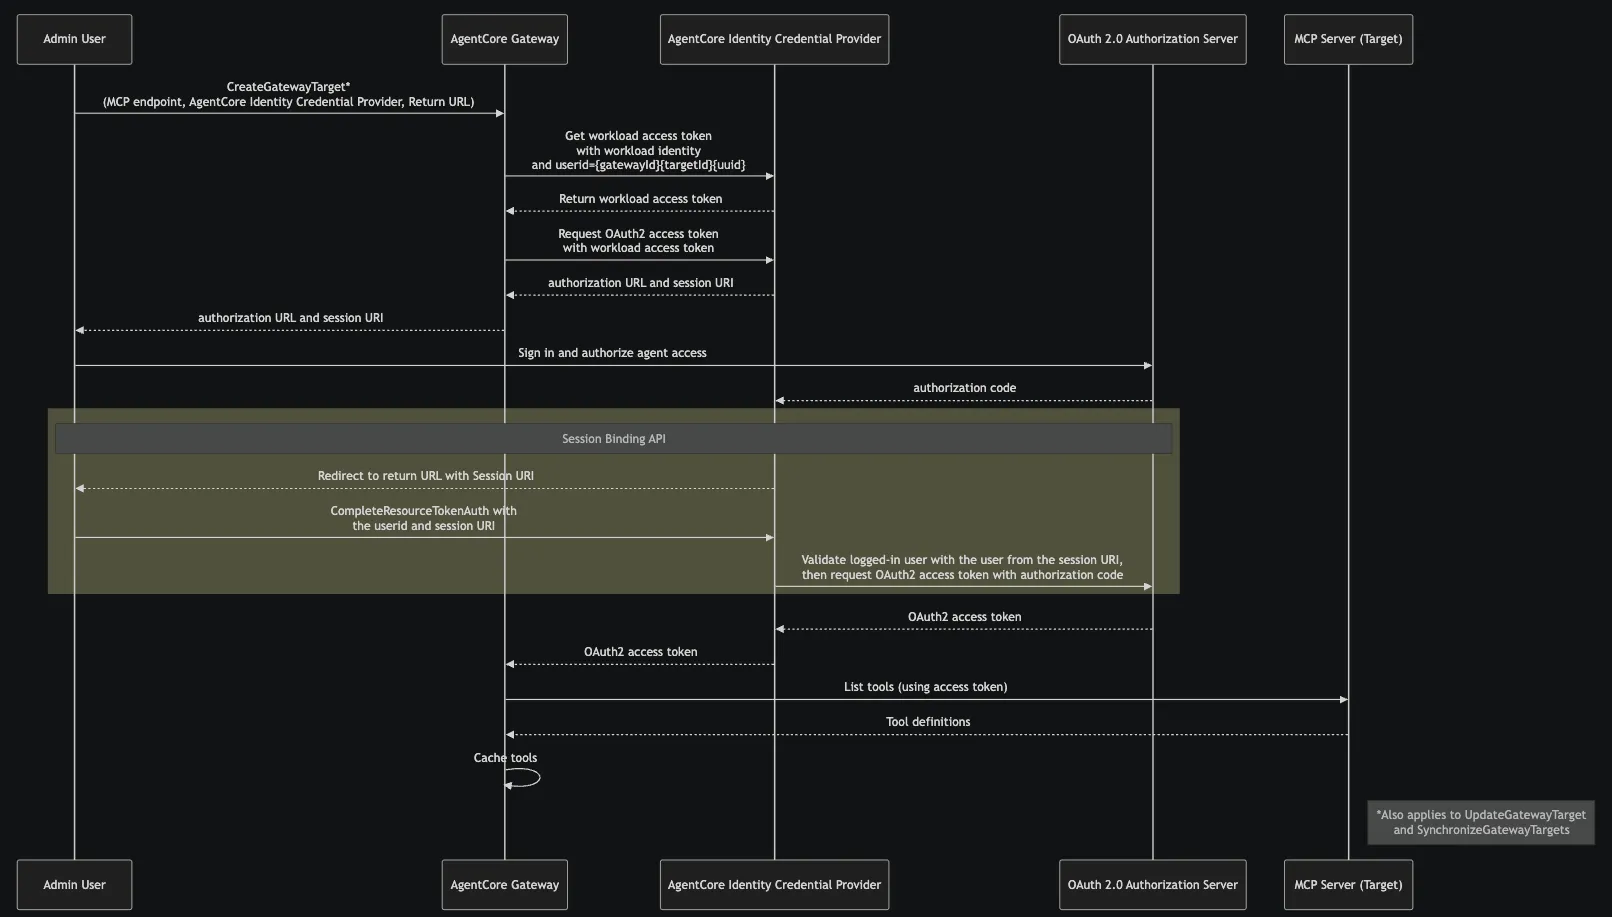
Amazon Bedrock AgentCore Gateway е напълно управляваната опция на AWS, така че не е необходимо да се хоства или мащабира нищо. Тя предоставя на агентите един краен пункт за техните инструменти. AgentCore също така превръща спецификациите на OpenAPI и Smithy, Lambda функциите и съществуващите MCP сървъри в MCP инструменти без необходимост от персонализиран код. Тя включва интеграции с едно кликване за Salesforce, Slack, Jira, Asana и Zendesk.
Търсенето на инструменти е вградено. Ако активирате семантичното търсене при създаването на шлюз, агентите получават инструмент за търсене (x_amz_bedrock_agentcore_search), към който могат да отправят заявки на обикновен език. По този начин те извличат само инструментите, необходими за дадена задача, вместо да зареждат целия каталог. Това е същият модел „по заявка“, който Anthropic описва, но се изпълнява на шлюза, а не в клиента.
Аутентификацията работи и в двете посоки. При входящ достъп шлюзът проверява кой се свързва чрез AWS IAM или JWT от вашия доставчик на идентичност. При изходящ достъп той се регистрира във всеки инструмент чрез OAuth, API ключ или IAM роля и сам добавя тези идентификационни данни, така че агентите никога не ги съхраняват. AgentCore Identity не струва нищо допълнително, когато го използвате чрез шлюза, а AgentCore Policy може да проверява всяко извикване на инструмент спрямо правила, написани на Cedar.
Шлюзът работи с фреймворкове с отворен код, включително CrewAI, LangGraph, LlamaIndex и Strands Agents, както и с всеки модел. Актуализацията от юни 2026 г. добави MCP подсказки и ресурси, управление на стрийминг и сесии, извличане на информация за одобрения по време на задачата и обмен на токени OAuth от името на друг.
- Семантично търсене на инструменти: Позволете на агентите да намират подходящите инструменти чрез заявка на обикновен език, вместо да зареждат всяка дефиниция
- Преобразуване на инструменти без кодиране: Превърнете OpenAPI спецификации, Smithy модели, Lambda функции и съществуващи MCP сървъри в MCP инструменти
- Двупосочна автентификация: Проверявайте входящите потребители и добавяйте удостоверенията за достъп на всеки инструмент при излизане
- Интеграции с едно кликване: Свържете Salesforce, Slack, Jira, Asana и Zendesk, без да е необходимо да изграждате сървър
- Безплатен пакет: До 200 долара в кредити от безплатния пакет на AWS за нови клиенти
- Извиквания на инструменти (ListTools, InvokeTool, Ping): 0,005 $ на 1 000
- API за търсене: 0,025 $ на 1 000
- Индексиране на инструменти: 0,02 $ на 100 инструмента на месец
- Идентичност на AgentCore: Без допълнителни такси при използване чрез шлюза
- G2: Недостатъчен брой отзиви
- Capterra: Недостатъчно отзиви
Където има недостатъци: Работи само на AWS, така че не можете да го хоствате самостоятелно. Ценообразуването е на базата на използването за няколко услуги на AgentCore, което прави месечните разходи по-трудни за прогнозиране, отколкото при фиксирана такса. Според примера на самата AWS, един агент, обработващ 50 милиона взаимодействия месечно, с по едно търсене и по четири извиквания на инструменти за всяко, струва около 2 250 долара на месец, като търсенето съставлява повече от половината от тази сума. Семантичното търсене е достъпно в 18 региона на AWS. Всеки шлюз приема само версиите на протокола MCP, които сте конфигурирали, а наблюдението се осъществява чрез CloudWatch срещу отделна такса.
Подходящ за: Екипи, които изпълняват агенти в AWS и искат да ползват търсене на инструменти и управление на удостоверения, без да управляват шлюз. Не го избирайте, ако: Имате нужда от самостоятелно хостинг, работа в различни облаци или искате фиксирана, предвидима месечна сметка.
Най-подходящо за: Екипи, които използват агенти в AWS и искат да разполагат с функции за търсене на инструменти и управление на удостоверения, без да е необходимо да поддържат шлюз. Не го избирайте, ако: Имате нужда от самостоятелно хостинг, работа в различни облаци или искате фиксирана, предвидима месечна сметка.
Какво казват реалните потребители за Amazon Bedrock AgentCore Gateway
Един потребителски отзив гласи:
Сложността произтича от няколко аспекта: 1) потребителите трябва да настроят идентификационните данни и средите за AWS; 2) разработчиците трябва изцяло да напишат и анотират кода на своя агент, за да използват AgentCore; и 3) управлението на контекста изисква специфични модели на програмиране, които може да не работят с всеки фреймворк.
Сложността произтича от няколко аспекта: 1) потребителите трябва да настроят упълномощенията и средите за AWS; 2) разработчиците трябва изцяло да напишат и анотират кода на своя агент, за да използват AgentCore; и 3) управлението на контекста изисква специфични модели на програмиране, които може да не работят с всеки фреймворк.
5. Composio (Най-подходящ за свързване на агенти към SaaS приложения без да се използват сървъри)
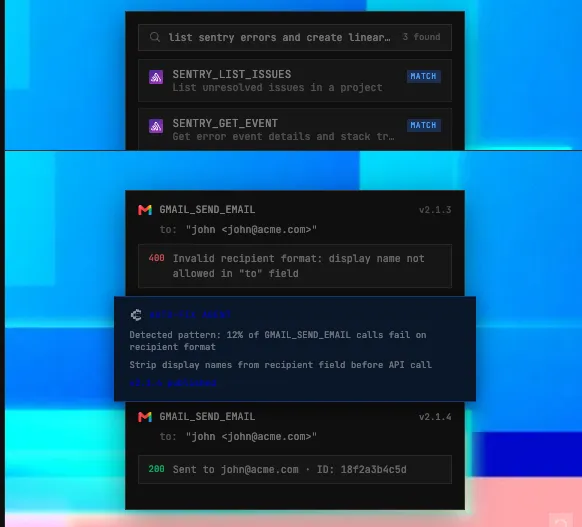
Composio е управлявана платформа, която свързва агенти с над 1 500 приложения, включително Gmail, Slack, GitHub, HubSpot и Salesforce. Няма нужда да се поддържат сървъри. Вашият агент или AI клиент се свързва с един MCP URL адрес, а Composio се занимава с влизането във всяко приложение – от OAuth потоци и API ключове до обновяване на токени.
По-голямата част от работата на шлюза се извършва в Tool Router. Вие създавате сесия за всеки потребител с необходимите му набори от инструменти, а Composio връща MCP крайна точка с ограничен обхват. В рамките на сесията можете да закрепите точен списък с инструменти, да блокирате конкретни такива или да филтрирате по MCP подсказки като „само за четене“ или „деструктивен“. Инструментът може също да търси в каталога си по време на изпълнение и да зарежда само инструментите, необходими за дадена задача, което поддържа контекста на агента малък.
Правата за достъп могат да изискват от потребителя да одобрява извикванията на инструментите при всяко извикване или веднъж на сесия, като за всеки инструмент има възможност за преопределяне на „винаги разрешавай“ или „винаги отказвай“. Сесиите се създават за всеки потребител поотделно, така че свързаните акаунти на всеки потребител остават отделни, а един потребител може да свърже повече от един акаунт за едно и също приложение. Ако дадено приложение не фигурира в каталога, но разполага със сървър MCP, можете да го добавите безплатно като персонализиран сървър.
Той работи с Claude, ChatGPT, Cursor, Claude Code и всеки друг MCP клиент, както и с фреймворкове като LangChain, LlamaIndex, CrewAI и OpenAI Agents SDK. За многоетапни задачи Composio предлага отдалечена среда за изпълнение, в която всяко изпълнение се извършва в собствена изолирана пясъчна кутия. Компанията отчита съответствие със SOC 2 Type II и сертификат по ISO 27001:2022.
Отличителни характеристики
- Управлявано удостоверяване: Управление на OAuth, API ключове и обновяване на токени за над 1 500 приложения, без да се създават процеси за вход
- Сесии на Tool Router: Предоставете на всеки потребител MCP крайна точка с ограничен обхват, съдържаща само необходимите му набори от инструменти и инструменти
- Търсене на инструменти по време на изпълнение: Претърсвайте целия каталог и зареждайте само инструментите, необходими за дадена задача
- Контрол на одобренията: Изисквайте одобрение от човек при всяко извикване, веднъж на сесия или никога, с възможност за преопределяне за всеки инструмент
Цени
- Безплатно: 100 000 извиквания на инструмента на месец
- Цена: 29 $/месец
- За предприятия: Индивидуални цени
Оценки
- G2: Недостатъчен брой отзиви
- Capterra: Недостатъчно отзиви
Където има ограничения: Това е управлявана услуга, така че виканията на вашите инструменти и съхранените идентификационни данни на потребителите преминават през облака на Composio, освен ако не настроите разгръщане от типа „донеси си собствен облак“. Когато се свързвате през MCP, куките за викане на инструменти и промените в схемата на SDK не се изпълняват, а персонализираните инструменти, дефинирани във вашия собствен код, не са достъпни в крайната точка на MCP. През май 2026 г. Composio разкри инцидент със сигурността, който е засегнал около 0,3% от активните връзки, повечето от които към GitHub, и е наложил на клиентите да сменят своите API ключове. Включете доклада им във вашия преглед на сигурността.
Най-подходящ за: Екипи, чиито агенти се нуждаят от много SaaS приложения и вход за всеки потребител, без да се налага да се поддържат сървъри. Не го избирайте, ако: Вашите инструменти са предимно вътрешни API-та или вашата политика за сигурност не позволява на трета страна да съхранява OAuth токените на потребителите.
Най-подходящ за: Екипи, чиито агенти се нуждаят от много SaaS приложения и вход за всеки потребител, без да се използват сървъри. Не го избирайте, ако: Вашите инструменти са предимно вътрешни API-та или вашата политика за сигурност не позволява на трета страна да съхранява OAuth токените на потребителите.
Какво казват реалните потребители за Composio
Един потребителски отзив гласи:
Управлявана MCP платформа с огромна библиотека, съдържаща над 1 000 приложения като Gmail и Slack. Голямото предимство е, че не е необходимо сами да създавате и поддържате всяка интеграция, а Composio поддържа и самостоятелно хостинг във VPC, както и вграден SDK за гъвкави опции за внедряване.
Управлявана MCP платформа с огромна библиотека, съдържаща над 1 000 приложения като Gmail и Slack. Голямото предимство е, че не е необходимо сами да създавате и поддържате всяка интеграция, а Composio поддържа и самостоятелно хостинг във VPC, както и вграден SDK за гъвкави опции за внедряване.
Колко струва MCP шлюзът?
Цената зависи от това дали плащате за управлявано ползване или сами поддържате инфраструктурата.
Шлюзовете с отворен код не изискват лицензионна такса, но все пак плащате за хостинг, поддръжка и сигурност. Управляваните шлюзове начисляват такси за извиквания на инструменти, търсения, контролни равнини или друго използване.
| Разходи | Composio | Docker MCP Gateway | IBM ContextForge | Kong AI Gateway | Amazon Bedrock AgentCore Gateway |
| Шлюз | 100 000 безплатни извиквания на инструмента на месец | Безплатен, с отворен код (MIT) | Безплатен, с отворен код (Apache 2.0) | От 25 долара на месец за безсървърна контролна плоскост | Без първоначална такса или минимален праг |
| Платено ползване | Scale: 29 $/месец, индивидуални оферти за предприятия | Плановете на Docker са отделни от шлюза с отворен код | Вашите разходи за хостинг и експлоатация | 200 долара на месец за всеки допълнителен 1 милион API заявки | 0,005 долара на 1 000 извиквания на API |
| Филтриране или търсене на инструменти | Търсене по време на изпълнение или фиксирани списъци с инструменти | Списъци с разрешени инструменти в профилите | Виртуални сървъри с избрани инструменти | ACL за всеки инструмент | 0,025 долара на 1 000 заявки за търсене; 0,02 долара на 100 индексирани инструмента на месец |
| Аутентификация | Управляван OAuth, API ключове и обновяване на токени | Секрети в Docker и OAuth потоци | Опции за автентификация на шлюза и нагоре по веригата | Плъгини за удостоверяване на Kong | IAM, JWT, OAuth, API ключове и AgentCore Identity |
| Логи и наблюдаемост | Логът за изпълнение и контролните механизми варират в зависимост от плана | Вградено логване и проследяване на повиквания | Административни логове и OpenTelemetry | MCP одитни логове и метрики; одитните логове на платформата са достъпни само за версията Enterprise | Наблюдаемост чрез CloudWatch при различни тарифи |
| Основни оперативни разходи | Управлявани услуги и зависимост от употребата | Контрол върху средата на Docker и платения екип | Хостинг, база данни, поддръжка и мащабиране | Ограничения на плановете на Kong и функции за Enterprise | Използване в шлюза, търсенето, CloudWatch и свързаните AWS услуги |
Кой шлюз е по-евтин зависи от това, което вече използвате. Composio и Amazon Bedrock AgentCore Gateway прехвърлят по-голяма част от работата по инфраструктурата към доставчика и таксуват според използването. Docker MCP Gateway и IBM ContextForge нямат лицензионна такса, но вие поемате разходите за хостинг и поддръжка. Kong е най-изгоден финансово, когато екипът ви вече използва Kong, защото внедряването му само за MCP добавя разходи за нова платформа и лицензи.
Как да изберем MCP шлюз
Цената стеснява списъка, но рядко взема решението вместо вас.
По-добра отправна точка е проблемът, който ви е накарал да потърсите решение. Повечето екипи се сблъскват с един от следните два проблема: или не могат да видят или контролират кой извиква кой инструмент, или техните агенти зареждат толкова много дефиниции на инструменти, че започват да избират грешните. Някои се сблъскват и с двата проблема.
Щом разберете кой проблем ви затруднява най-много, ще знаете какво трябва да прави добре шлюзът и без кои функции можете да се справите.
Започнете от мястото, където вече работят вашите агенти
Петте шлюза в това ръководство покриват едни и същи основни функции, така че решаващият фактор обикновено е стекът, с който вече разполагате.
Ако вашите агенти действат предимно в SaaS приложения от името на отделни потребители, Composio ви спестява най-много работа, тъй като управлява OAuth връзките на всеки потребител вместо вас. Компромисът е, че тези идентификационни данни се съхраняват в облака на Composio, което екипът ви по сигурност ще иска да прецени.
За екипи, които се сблъскват с разкъсани работни потоци, разпръснати по лаптопите на разработчиците, Docker MCP Gateway е естествената първа стъпка. Той е подходящ за екипи, които вече използват Docker Desktop, изпълнява всеки сървър в собствен контейнер и позволява на целия екип да споделя един профил. Ако по-късно се наложи управление на ниво екип, ще трябва да проведете отделен разговор с отдела за продажби на Docker.
Екипите на платформи, които предпочитат да притежават собствена инфраструктура, ще се насочат към IBM ContextForge. Неговите виртуални сървъри предоставят на всеки екип собствен набор от инструменти и могат да превърнат вътрешните REST и gRPC услуги в MCP инструменти. Вие също така поемате отговорността за инсталирането на кръпки, мащабирането и дежурствата, които съпътстват самостоятелното хостинг.
Kong AI Gateway подлага трафика на MCP на същите политики, които вашият екип вече прилага за своите API-та. Ако имате нужда от SSO или логове за одит на платформата, предвидете бюджет за Enterprise, тъй като и двете функции са достъпни само в Enterprise версията.
За екипите, които разработват върху AWS, Amazon Bedrock AgentCore Gateway осигурява цялостно управление и добавя семантично търсене на инструменти на нивото на шлюза. Изчислете предварително разходите въз основа на използването, тъй като заявките за търсене, заявките за инструменти и CloudWatch се таксуват поотделно.
Ако управлявате няколко стабилни сървъра за малък екип, може би все още нямате нужда от шлюз. Споделена конфигурация в система за управление на версиите, съчетана с мениджър на тайни данни, може да покрие същите нужди, докато не се наложи да имате разрешения за всеки екип или централизирани логове.
Какво трябва да проверите, преди да извършите комит?
След като изберете фаворит, тествайте го в собствената си среда, преди да подпишете каквото и да било. Страниците с функции често пропускат подробности, които по-късно се оказват важни, затова обсъдете няколко конкретни въпроса с отговорниците за сигурността и платформата:
- Достъп: Можете ли да задавате разрешения за всеки потребител, екип или агент, или само за целия шлюз?
- Контекст: Филтрира ли инструментите чрез списъци с разрешени елементи или виртуални сървъри, търси ли ги в момента на извикване или и двете?
- Удостоверения: Поддържа ли OAuth потоците, API ключовете и IAM ролите, от които се нуждаят вашите сървъри, и къде ги съхранява?
- Логи: Записва ли отделните извиквания на инструменти или само промените в акаунта и конфигурацията?
- Откази: Какво вижда агентът, когато изтече времето за изчакване на сървър от по-високо ниво, и може ли повтореното заявка да изпълни операция за запис два пъти?
Отговорите обикновено дават яснота. Ако шлюзът само записва промените в настройките и не може да ви покаже кои инструменти са използвали вашите агенти в действителност, той няма да издържи при одит. А ако свързва вашите сървъри, без да съкращава списъците с инструменти, вашите агенти все пак зареждат всяка дефиниция на инструмент, така че използването на токени остава същото.
Как се мигрират съществуващите MCP сървъри към шлюз?
Най-безопасният начин за внедряване е първо да се премести един сървър с нисък риск и старият път да продължи да функционира, докато новият не се докаже като надежден.
Започнете с инвентаризация
За всеки сървър отбележете кой е неговият собственик, какви инструменти предлага, до какви данни има достъп и приблизително колко токена струват дефинициите на инструментите му. Това е и моментът да направите прочистване. Повечето каталози съдържат инструменти, които никой не е използвал от месеци, и премахването им преди миграцията ще намали обхвата на това, което ще трябва да управлявате.
Групирайте сървърите по граници на доверие
Поставете сървърите, които четат лични данни, сървърите, които обработват недоверително съдържание, и сървърите, които могат да изпращат данни навън, в отделни набори от инструменти, така че един агент никога да не притежава и трите функции. Именно тази комбинация направи възможна демонстрацията на Invariant Labs за инжектиране на команди в GitHub чрез MCP. Освен това, уверете се, че всеки сървър все още се поддържа. Няколко от оригиналните референтни MCP сървъри, включително GitHub и Slack, вече се намират в архив и не получават повече актуализации.
След като групите са създадени, проведете кратък пилотен проект
- Насочвайте сървърите само за четене първо през шлюза, докато сървърите с възможност за запис остават на директни връзки
- Свържете един тестов клиент и проверете дали може да влезе в системата, да изброи очакваните инструменти и да се свърже с правилните сървъри
- Изпълнете едни и същи задачи както по директния път, така и през шлюза, след което сравнете резултатите, латентността и размера на контекста
- Изключете умишлено сървър от по-високо ниво и проверете дали агентът получава ясна грешка и дали нито една операция за запис не се изпълнява два пъти
След като пилотният проект премине успешно, преместете сървърите с право на запис един по един. Задайте критерии за връщане към предишното състояние преди всяко преместване, за да не се налага да решавате дали да се върнете назад по време на инцидент. Запазете директната конфигурация, докато маршрутът през шлюза работи безпроблемно в продължение на няколко седмици, след което отменете старите идентификационни данни и клиентските връзки.
Едно правило важи за всеки шлюз, който изберете. Спецификацията на MCP забранява препращането на токени. Шлюзът трябва да приема само токени, издадени за него, и да се свързва с по-ниските по веригата сървъри, използвайки собствените си, отделно оторизирани идентификационни данни, вместо да препраща токена на клиента. Проверете дали конфигурацията на вашия шлюз спазва това правило, преди да прехвърлите трафика от производствената среда.
Как работи ClickUp с MCP шлюз?
ClickUp се свързва с MCP от двете страни на шлюза.
AI приложенията извън ClickUp, като Claude, Cursor и ChatGPT, достигат до вашето работно пространство чрез MCP сървъра на ClickUp, който се намира зад вашия шлюз, както всеки друг сървър. В рамките на ClickUp Super Agents и Brain² могат да използват инструменти от външни MCP сървъри, към които се свързвате, а вашият шлюз може да бъде един от тях.
Поставете MCP сървъра на ClickUp зад вашия шлюз
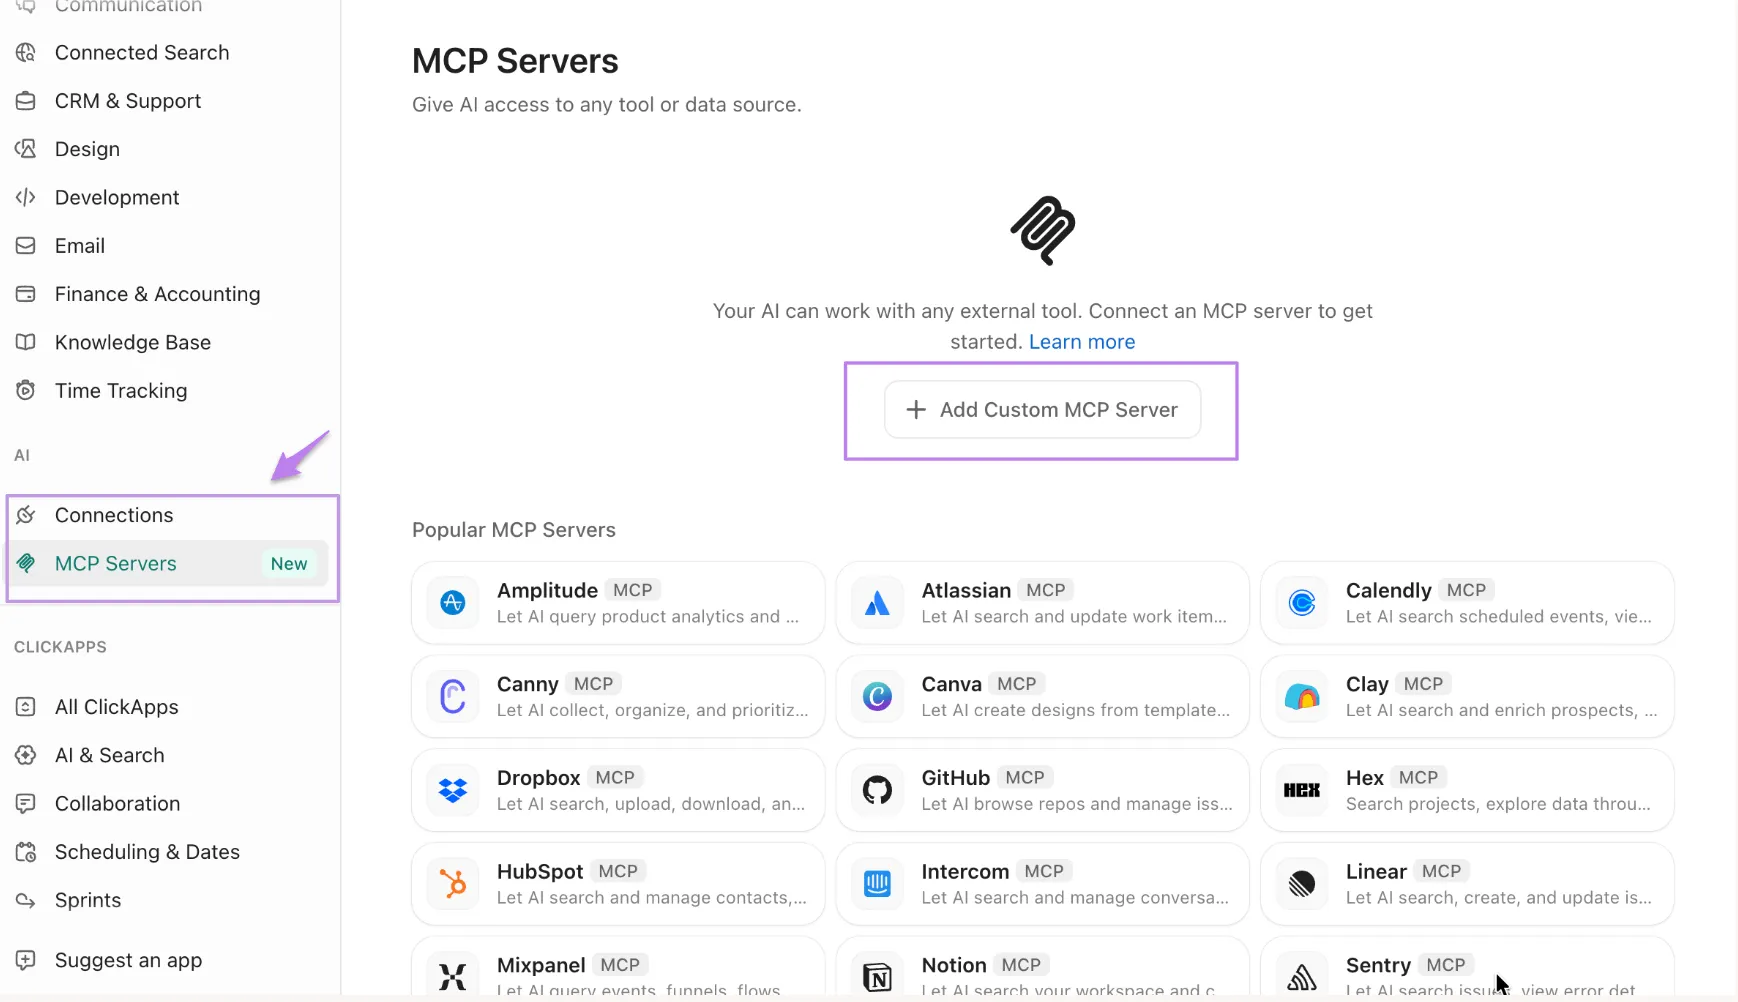
MCP сървърът на ClickUp работи на адрес https://mcp.clickup.com/mcp и е достъпен във всеки план, включително „Free Forever“. Той приема само OAuth, така че вашият шлюз никога не се налага да съхранява лични API ключове или да ги сменя, когато някой напусне. Ако разработвате свой собствен клиент, той трябва да поддържа OAuth 2.1 с PKCE. ClickUp поддържа списък с одобрени клиенти, така че всеки клиент, който не фигурира в списъка, трябва първо да бъде подаден за преглед.
След като се свържат, вашите агенти могат да създават и насочват задачи, да изготвят актуализации на състоянието въз основа на задачи и документи, да регистрират работното време, да търсят задачи, документи и коментари, както и да обобщават чат-нишки. По този начин агентът може сам да провери контекста на проекта, вместо да се налага този контекст да се вмъква във всяка команда.
Ограниченията на скоростта заслужават по-внимателен поглед зад шлюза. Ограничението обхваща цялото ви работно пространство и всеки свързан клиент изчерпва същия споделен лимит. Без добавката Everything AI, ClickUp ограничава MCP-извикванията за всеки 24-часов период – от 100 в плана „Free Forever“ до 5 000 в плана „Enterprise“.
С добавката заявките към MCP вместо това спазват лимитите на публичния API за заявки на минута. Те варират от 100 заявки на минута за плановете „Free Forever“, „Unlimited“ и „Business“ до 10 000 за плана „Enterprise“. ClickUp все още не показва използването на MCP. Ако няколко екипа се свързват с ClickUp през един шлюз, задайте лимити за всеки екип на шлюза, за да не може един натоварен агент да изчерпи квотата на всички останали.
Свържете Super Agents към вашите MCP сървъри
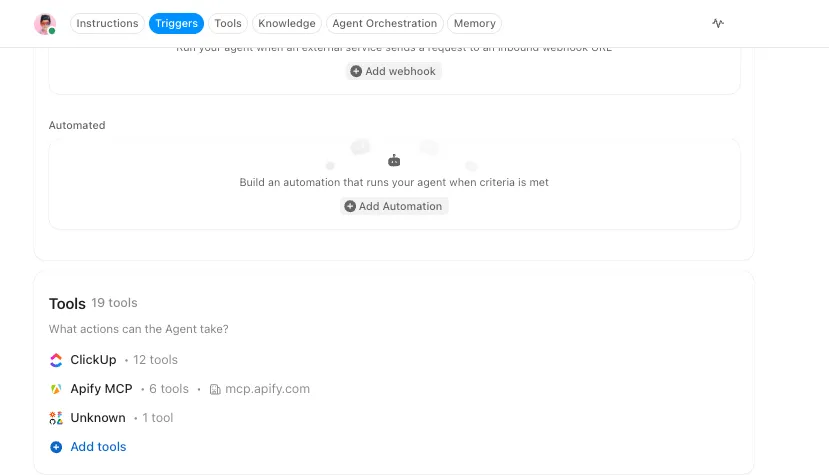
От друга страна, можете да свържете външни MCP сървъри от ClickUp App Center – както за цялото работно пространство, така и само за себе си. Администраторите решават кой може да добавя всеки тип връзка. След като сървърът е свързан, вие избирате кои от неговите инструменти да получи всеки Супер агент: всички или само определени. Това е същата идея като орязването на списъците с инструменти, описано по-рано в това ръководство, приложена към агентите във вашето работно пространство.
Ако сървърът, към който се свързвате, е вашият шлюз, първо проверете две подробности. ClickUp се свързва от променящи се IP адреси в облака, така че списъкът с разрешени IP адреси няма да го пропусне. Вашият шлюз също се нуждае от публичен URL адрес, защитен с OAuth или API ключ. Лог файловете за одит на работната среда на ClickUp записват кой се е свързвал, актуализирал или е прекъснал връзката със сървъра. За да видите кои инструменти всеки агент действително е извикал, ще ви трябват лог файловете на вашия шлюз.
Проследявайте внедряването в ClickUp
Посочените по-горе стъпки за инвентаризация и пилотни тестове водят до множество малки решения, които лесно могат да се изгубят от поглед. Добавете всеки сървър като задача в списък с персонализирани полета за собственик, достъп до данни, група за доверие и цена на токена. След това запишете критериите за връщане към предишно състояние в документ, свързан с всяка задача за миграция. Ако пилотен тест се провали или сървър от по-високо ниво бъде архивиран, собственикът и пълната история са на едно място.
Изберете шлюза, който отговаря на вашия проблем
Всяка секция от това ръководство се свежда до същите две задачи.
Първата е контролът: един ендпойнт, едно място за удостоверенията за достъп и един запис за това кой агент е извикал кой инструмент. Всичките пет шлюзове в това ръководство покриват това в някаква форма, а по-голямата разлика е в това колко от инфраструктурата управлявате сами. Втората задача е да се поддържа списъкът с инструменти на всеки агент кратък, а шлюзът помага в това само когато настроите филтриране или търсене.
Преди да подпишете каквото и да е, пребройте инструментите си и преценете колко токена използват техните дефиниции.
Премахнете тези, които никой не използва, групирайте останалите по граници на доверие и първо преместете един сървър само за четене през шлюза. Ако ClickUp е един от тези сървъри, свържете го чрез MCP сървъра на ClickUp и вижте как агентът обработва вашите задачи, документи и чат с пълния контекст на проекта.
Често задавани въпроси за MCP шлюзовете
Кой е най-добрият MCP шлюз?
Най-добрият MCP шлюз зависи от това къде вече работят вашите агенти. Docker MCP Gateway е подходящ за локална разработка. IBM ContextForge е подходящ за екипи, които искат да го хостват сами. Kong AI Gateway е подходящ за екипи, които вече използват Kong, а Amazon Bedrock AgentCore Gateway е подходящ за агенти в AWS. Composio е подходящ за агенти, работещи в множество SaaS приложения. За регулирани индустрии търсете възможност за самостоятелно хостинг или частно внедряване, контрол на достъпа за всеки инструмент поотделно и логове за отделните извиквания на инструментите.
MCP API шлюз ли е?
Не. Model Context Protocol е спецификация, която определя как приложенията за изкуствен интелект се свързват с инструменти и данни. MCP шлюзът е софтуер, изграден въз основа на тази спецификация. Той се намира между агентите и MCP сървърите и управлява достъпа, удостоверенията и регистрирането. Работи подобно на HTTP и API шлюза: HTTP определя правилата за заявките, а шлюзът решава кои заявки да бъдат допуснати.
Имате ли нужда от MCP шлюз?
Имате нужда от MCP шлюз, ако искате да контролирате кой може да стартира кои инструменти на няколко сървъра или да поддържате централизирана отчетност за действията на агентите. Ако малък екип управлява няколко стабилни сървъра, споделена конфигурация в система за контрол на версиите, съчетана с мениджър на тайни данни, покрива по-голямата част от тези нужди. Шлюзът започва да се оправдава, когато се нуждаете от достъп до инструменти за всеки екип поотделно или от едно място за управление на удостоверенията.
Сигурни ли са MCP сървърите зад шлюз?
Шлюзът улеснява осигуряването на сигурността на MCP сървърите. Сам по себе си той не ги прави безопасни. Той съхранява удостоверенията на едно място, ограничава инструментите, които всеки извикващ може да използва, и регистрира извикванията централизирано. Все още е възможно да се извърши инжектиране на команди чрез доверен сървър, както показа Invariant Labs с MCP сървъра на GitHub. Инструментите, които четат лични данни, обработват недоверен контент или изпращат данни навън, трябва да се съхраняват в отделни набори от инструменти. Уверете се, че шлюзът никога не препраща токена на клиента. И спрете да използвате сървъри, които вече не получават актуализации.
Търсенето на инструменти замества ли контрола на достъпа?
Не. Търсенето на инструменти определя кои инструменти вижда даден агент за дадена задача. Контролът на достъпа определя дали на този агент е позволено да ги стартира. Amazon Bedrock AgentCore Gateway, например, обработва семантичното търсене и удостоверяването като отделни функции. Извършвайте търсене само сред инструментите, които на извикващия е позволено да използва, и проверявайте отново разрешенията, когато инструментът действително се стартира. Ако скриването на инструмент от търсенето е единствената му защита, той не е защитен.
Какво трябва да съдържат логовете за одит на MCP шлюза?
Аудиторските логове на MCP шлюза трябва да записват кой е направил всяко заявка, кои агент и инструмент са били включени, кой сървър я е обработил, дали заявката е била разрешена или отказана, кога се е случила и какъв е бил отговорът. AI MCP Proxy плъгинът на Kong, например, записва всеки разрешен и отказан опит за достъп на инструмент. Преди да купите, потвърдете, че логовете обхващат индивидуалните заявки на инструментите, а не само промените в акаунта и конфигурацията, след което проверете колко дълго се съхраняват и дали можете да ги експортирате.